Speichere deine SSH-Verbindungen,
starte KI-Agenten auf der Remote-Maschine
AgentsRoom ist SSH-Verbindungsmanager und integriertes SSH-Terminal in einem. Speichere deine Remote-Server einmal, verbinde dich per SSH-Schlüssel oder Passwort und starte dann Claude Code, Codex oder Antigravity CLI direkt auf der entfernten Maschine.
Schluss mit dem Jonglieren zwischen separatem SSH-Client und Code-Editor. Behalte deine Verbindungsprofile, dein Terminal und deine KI-Agenten in derselben App, alle auf denselben Remote-Server gerichtet.
Wie AgentsRoom sich mit einem gespeicherten SSH-Server verbindet und einen KI-Coding-Agenten direkt auf der entfernten Maschine ausführt.
Die meisten KI-Coding-Agenten gehen davon aus, dass dein Code auf derselben Maschine liegt, an der du gerade sitzt. Doch ein großer Teil der Arbeit findet auf einem Remote-Server statt : einem VPS, einer Staging-Maschine, einer leistungsstarken Build-Maschine, einem geteilten Dev-Server fürs ganze Team. AgentsRoom behandelt diesen Fall als vollwertigen Standardfall. Speichere eine SSH-Verbindung, öffne das integrierte Terminal über SSH, und du arbeitest auf dem entfernten Host, als wäre er lokal.
Der SSH-Verbindungsmanager hält für jeden Server, den du anfasst, ein Profil bereit : Host, Port, Benutzer und ob du dich per SSH-Schlüssel oder Passwort authentifizierst. Kein Wühlen mehr in verstreuten Konfigurationsdateien, kein erneutes Tippen desselben langen Befehls. Wähle eine gespeicherte Verbindung, klicke auf Verbinden, und das Terminal bringt dich in einem Schritt auf die Maschine.
Der eigentliche Gewinn ist, KI-Coding-Agenten dort laufen zu lassen, wo der Code tatsächlich liegt. Verbinde dich über SSH mit deinem Remote-Server und starte dann Claude Code, Codex, Antigravity CLI oder einen anderen Agenten auf dieser Maschine. Der Agent liest und bearbeitet die Dateien auf dem entfernten Host, führt die Testsuite gegen die entfernte Umgebung aus, und du steuerst das Ganze aus AgentsRoom, ohne einen zweiten SSH-Client nebenher offen zu haben.
Ein SSH-Client, gebaut zum Ausführen von KI-Agenten
Verbindungsverwaltung, ein echtes Terminal und Remote-Agentenausführung an einem Ort.
Gespeicherte SSH-Verbindungen
Speichere ein wiederverwendbares Profil für jeden Remote-Server : Host, Port, Benutzer und Auth-Methode. Dein VPS, deine Staging-Maschine und der Dev-Server des Teams stehen alle in einer Liste. Wähle eine Verbindung und du bist drin, kein Befehl zum Neutippen.
Auth per Schlüssel oder Passwort
Authentifiziere dich per SSH-Schlüssel oder Passwort, je nachdem, was der Server erwartet. Richte ein Profil auf deine private Schlüsseldatei aus oder hinterlege ein Passwort, und AgentsRoom übernimmt den Handshake beim Verbinden.
Integriertes Terminal über SSH
Jede Verbindung öffnet ein echtes Terminal auf dem entfernten Host in AgentsRoom. Vollständige farbige Ausgabe, Befehlsverlauf und Copy-Paste, bereitgestellt von demselben Terminal, das du schon für lokale Projekte nutzt. Kein separater SSH-Client, den du offen halten musst.
Agenten auf dem Remote-Server ausführen
Starte Claude Code, Codex, Antigravity CLI oder einen anderen Agenten direkt auf der entfernten Maschine über SSH. Der Agent arbeitet an den Dateien, die auf dem Server liegen, und führt Befehle in der entfernten Umgebung aus, nicht auf deinem Laptop.
SSH an ein Projekt binden
Markiere ein Projekt als remote und verknüpfe es mit einer gespeicherten SSH-Verbindung. Ab dann öffnet das Projekt seine Terminals und Agenten auf diesem Server, und eine entfernte Codebasis verhält sich wie ein normales AgentsRoom-Projekt.
Zugangsdaten bleiben aus dem Repo
Deine SSH-Schlüssel bleiben auf deinem Rechner und Passwörter verschlüsselt in seinem Schlüsselbund, außer du aktivierst synchronisierte Passwörter, die sie Ende-zu-Ende-verschlüsselt mitnehmen. Nichts wird je in das Projekt-Repository geschrieben, also gelangt nichts über deine Server in einen Ordner, den ein Teamkollege klonen könnte.
Importiere deine ~/.ssh/config
Die Server, die du aus einem Terminal ohnehin erreichst, kommen so herein, wie sie sind. AgentsRoom liest die Host-Blöcke in ~/.ssh/config, behält die Identity-Datei, die jeder davon deklariert, und bewahrt einen ProxyJump über einen Bastion-Host: Es verbindet sich über den Alias und lässt OpenSSH den Block auflösen, genau wie deine Shell es täte.
AWS SSM Sessions
Erreiche eine Instanz ohne öffentliche Adresse und ohne eingehenden SSH-Port, über aws ssm start-session. Die Session wird durch das AWS-Profil autorisiert, das auf deiner Maschine schon konfiguriert ist, es gibt also kein Passwort und keinen Schlüssel, den die App speichern müsste.
WinRM und PowerShell Remoting
Erreiche einen Windows-Host, der kein OpenSSH hat, aber WinRM spricht, mit NTLM für einen Rechner in einer Arbeitsgruppe oder Kerberos für ein Domänenmitglied, einschließlich des PowerShell-Endpunkts eines On-Prem-Exchange. CredSSP deckt den zweiten Hop ab, wenn die Sitzung ihrerseits Active Directory oder einen Dateiserver erreichen muss: HTTPS mit geprüftem Zertifikat, und das Formular warnt dich, dass das Passwort an diesen Server übergeben wird. Von einem Arbeitsplatz außerhalb der Domäne gibst du Domänencontroller und Server-IP selbst an, und AgentsRoom übernimmt die Auflösung, ohne deine hosts-Datei anzufassen. Agenten führen PowerShell darüber standardmäßig nur lesend aus; Schreibvorgänge warten auf deine Bestätigung: alle, nur die riskanten oder keine, je nach deiner Wahl pro Verbindung.
Deine Passwörter bleiben verschlüsselt, standardmäßig auf deinem Rechner
Ein SSH-Verbindungsmanager ist nur nützlich, wenn du ihm deine Zugangsdaten anvertrauen kannst. Name, Host, Port und Benutzer einer Verbindung folgen deinem Konto: Ein auf einem Rechner gespeicherter Server taucht auf den anderen auf, ohne neu getippt zu werden. Deine SSH-Schlüssel bleiben auf dem Rechner, und Passwörter und Schlüssel-Passphrasen bleiben verschlüsselt im Schlüsselbund des Rechners, auf dem du sie eingegeben hast. Aktiviere synchronisierte Passwörter unter Einstellungen > Konto (standardmäßig aus), dann folgen auch sie, Ende-zu-Ende-verschlüsselt mit einem Schlüssel, den nur deine Computer besitzen: AgentsRoom speichert sie, ohne sie lesen zu können. Nichts wird je in das Projekt geschrieben, an dem du arbeitest: Die Verbindung zu einem Remote-Server fügt dem Repository nie eine Konfigurationsdatei hinzu und committet nie versehentlich einen Host oder ein Secret.
Die Authentifizierung läuft über Standard-SSH. Die schlüsselbasierte Anmeldung nutzt deinen vorhandenen privaten Schlüssel, genau wie es deine Shell tun würde. Die Passwort-Anmeldung wird über den verschlüsselten SSH-Kanal gesendet wie bei jedem anderen SSH-Client. AgentsRoom ist der Client, dein Server bleibt die maßgebliche Instanz dafür, was er akzeptiert.
Wenn du einen KI-Agenten auf der entfernten Maschine ausführst, bleibt der Code auf der entfernten Maschine. Der Agent liest und bearbeitet Dateien auf dem Server, mit dem du dich verbunden hast. Nichts aus dem entfernten Projekt wird auf deinen Laptop kopiert, es sei denn, du verlangst es, und deine Verbindungsprofile werden niemals mit anderen geteilt.
Von null zum Agenten auf einem Remote-Server
Eine Verbindung einmal speichern, für immer Agenten darauf ausführen.
Die SSH-Verbindung speichern
Klicke in einem Projekt in der Leiste der Dev-Befehle auf Server, dann auf Verbindung hinzufügen, oder auf Aus ~/.ssh/config importieren, um die Hosts zu übernehmen, die du schon hast. Ein Profil enthält Host, Port, Benutzer und entweder deine SSH-Schlüsseldatei oder ein Passwort. Gib ihm einen Namen wie prod-vps oder staging, und es ist fürs nächste Mal gespeichert.
Verbinden und das Terminal öffnen
Wähle die gespeicherte Verbindung und klicke auf Verbinden. AgentsRoom öffnet ein integriertes Terminal über SSH auf dem entfernten Host. Du bist jetzt auf dem Server, mit vollständiger farbiger Ausgabe und Befehlsverlauf.
Einen KI-Agenten auf der Maschine ausführen
Starte Claude Code, Codex oder Antigravity CLI in diesem entfernten Terminal. Der Agent arbeitet an den Dateien auf dem Server und läuft gegen die entfernte Umgebung, und du steuerst ihn aus AgentsRoom wie jedes andere Projekt.
Wann du Agenten auf einem Remote-Server brauchst
Nicht jede Codebasis liegt auf deinem Laptop.
Code auf einem VPS
Deine App läuft auf einem VPS und du willst sie dort reparieren, wo sie lebt. Öffne die gespeicherte SSH-Verbindung, starte einen Claude-Code-Agenten auf der Maschine und behebe den Bug gegen die echte Umgebung, samt aller Abhängigkeiten.
An einer Staging-Maschine arbeiten
Ein Staging-Server reproduziert einen Bug, den dein Laptop nie zeigen wird. Verbinde dich per SSH, richte einen Codex-Agenten auf die Staging-Codebasis und lass ihn das Problem auf der Maschine reproduzieren und beheben, die es tatsächlich zeigt.
Geteilter Dev-Server
Das Team arbeitet auf einem einzigen geteilten Dev-Server. Jeder speichert dieselbe SSH-Verbindung, öffnet sein eigenes Terminal und führt seinen eigenen Agenten auf dem Host aus, ohne jeweils einen lokalen Klon aufzusetzen.
Kein lokales Setup nötig
Eine schwere Toolchain, die du nicht auf deinem Laptop haben willst, liegt auf einer Build-Maschine. Verbinde dich über SSH, starte dort einen Antigravity-CLI-Agenten und halte deine eigene Maschine sauber, während die Arbeit remote passiert.
Wie bekommen meine KI-Agenten Zugriff auf meine SSH-Verbindungen?
Über AgentsRoom MCP. Deine gespeicherten Verbindungen stehen jedem Agenten als fünf MCP-Tools zur Verfügung: ssh_list liefert die im aktuellen Projekt nutzbaren Server (SSH, AWS SSM und WinRM gleichermaßen), ssh_exec führt einen Befehl auf einem Server aus und gibt dessen Ausgabe zurück (auf einem WinRM-Host eine PowerShell-Zeile, nur lesend, sofern du keine Schreibvorgänge erlaubst, die du dann einzeln, nur bei Risiko oder nie bestätigst, ganz nach deiner Wahl), ssh_transfer überträgt eine Datei zu oder von einem Server, ssh_connect öffnet einen davon als echten Terminal-Tab, und ssh_connection_new schlägt einen Server vor, den du noch nicht gespeichert hast. Sagst du einem Agenten "verbinde dich mit der Produktion und lies die Logs" oder "liste die Sendeconnectors von Exchange auf", muss er weder einen Hostnamen raten noch einen Befehl von Hand schreiben: Er liest deine Verbindungsliste und arbeitet auf dem richtigen Rechner.
Dieser SSH-Zugriff kommt bewusst ohne Geheimnisse aus. ssh_list gibt nur Metadaten zurück: Name, Host, Port, Benutzer, Authentifizierungsart und Geltungsbereich. Passwörter und Passphrasen bleiben im Schlüsselbund deines Systems verschlüsselt, private Schlüssel bleiben auf deiner Platte, und die App selbst schleust das Geheimnis ins Terminal. Der Agent benennt eine Verbindung, er fasst sie nie an.
Eine Sitzung, die ein Agent mit ssh_connect öffnet, ist ein sichtbarer Terminal-Tab: mitlesen, mittippen, jederzeit schließen. Und ein Befehl, den er mit ssh_exec ausführt, kommt mit seinem Exit-Code in seiner Konversation zurück, du siehst also immer, was ausgeführt wurde und was die Maschine geantwortet hat. Dateien wandern auf demselben Weg: Mit ssh_transfer holt ein Agent einen Dump oder ein Log von einem Server oder lädt eine Datei dorthin hoch, über denselben zugangsdatenfreien Kanal, und bekommt einen Pfad auf deinem Rechner zurück statt der Datei in seiner Konversation. Eine Verbindung lässt sich nur für ein Projekt oder global speichern, damit ein Agent ausschließlich die passenden Server sieht. Auch Netzwerkgeräte, deren Kommandozeile nur in einer offenen Sitzung funktioniert, etwa eine WatchGuard-Firewall oder viele Switches und Router, werden unterstützt: ssh_exec öffnet die Sitzung, wartet auf den Prompt des Geräts und tippt die Befehle nacheinander ein.
Während ein Agent auf einem Server arbeitet, schaust du live zu. Jeder Befehl, den er mit ssh_exec ausführt, läuft samt Ausgabe im Tab Aktivität des rechten Panels durch, in einem eigenen Protokoll pro Server; der Avatar des Agenten erscheint auf dem Button Server und, mit dem Badge Agent bei der Arbeit, in deiner Server-Liste. Ein kodiert gesendeter Befehl wird dekodiert angezeigt. Du kannst es auch auf deinem Handy verfolgen, in der Agentenkarte der mobilen App. Es wird nur zwischen deinem Computer und deinem Handy übertragen, Ende-zu-Ende-verschlüsselt und mit maskierten Zugangsdaten: Nichts von dem, was auf deinen Maschinen läuft, wird auf einem Server gespeichert.
Das Anlegen kann auch komplett die Aufgabe des Agenten sein. ssh_connection_new hält den geprüften Weg: Es öffnet das Anlageformular, vorausgefüllt mit dem, was der Agent in einer Compose-Datei, einem Deploy-Skript oder deiner Dokumentation gefunden hat, und du bist es, der prüft, die Zugangsdaten tippt und speichert. Sofern du "Agenten können Verbindungen verwalten" nicht ausschaltest (Einstellungen, standardmäßig an), schreibt ssh_connection_save die Verbindung direkt, und auch dann reisen die Zugangsdaten nie durch die Konversation: Der Agent benennt nur ein Secret aus deinem Tresor, und die Desktop-App kopiert es. Der Ausschalter ist in der Einstellung verankert statt in einem Prompt erbeten, denn eine Verbindung, die ein Agent ungesehen anlegen könnte, wäre eine Hintertür.
AgentsRoom MCP entdeckenIn der App gefilmt : Ein Agent soll den freien Speicherplatz eines Staging-Servers prüfen, ein Health-Check-Skript ausführen und das Ende des nginx-Logs anzeigen. Die drei Aufrufe erscheinen einer nach dem anderen im Tab Aktivität, mit ihrer Ausgabe, ihrem Exit-Code und ihrer Dauer, dann öffnet sich das Protokoll dieses Servers in voller Größe und führt zurück zur Server-Liste. Nichts von dem, was dort läuft, verlässt den Computer.
Kann ich mehrere SSH-Verbindungen speichern?
Unterstützt es Authentifizierung per SSH-Schlüssel und Passwort?
Kann ich Claude Code oder Codex über SSH auf einem Remote-Server ausführen?
Wo werden meine SSH-Zugangsdaten gespeichert?
Brauche ich trotzdem einen separaten SSH-Client?
Können meine KI-Agenten auf meine SSH-Verbindungen zugreifen?
Sehen meine Agenten mein SSH-Passwort?
Kann ich meine bestehende ~/.ssh/config importieren?
Kann ich einen Server ohne öffentliche Adresse und ohne offenen SSH-Port erreichen?
Kann ein Agent eine neue SSH-Verbindung anlegen?
Kann ich mich mit einem Windows-Server verbinden und PowerShell bekommen?
Kann ich ein Projekt öffnen, das nur auf einem entfernten Server existiert, ohne es hierher zu klonen?
Stoppen Agenten, die auf einem Server laufen, wenn ich AgentsRoom schließe?
Wo füge ich in AgentsRoom eine SSH-Verbindung hinzu?
Kann der eingebaute Browser einen Dev-Server öffnen, der auf dem Remote-Server läuft?
Kann ich einstellen, dass ein Agent mich fragt, bevor er einen Server nutzt?
Screenshots
Echte Aufnahmen der App, ergänzt, wenn sich diese Funktion weiterentwickelt.
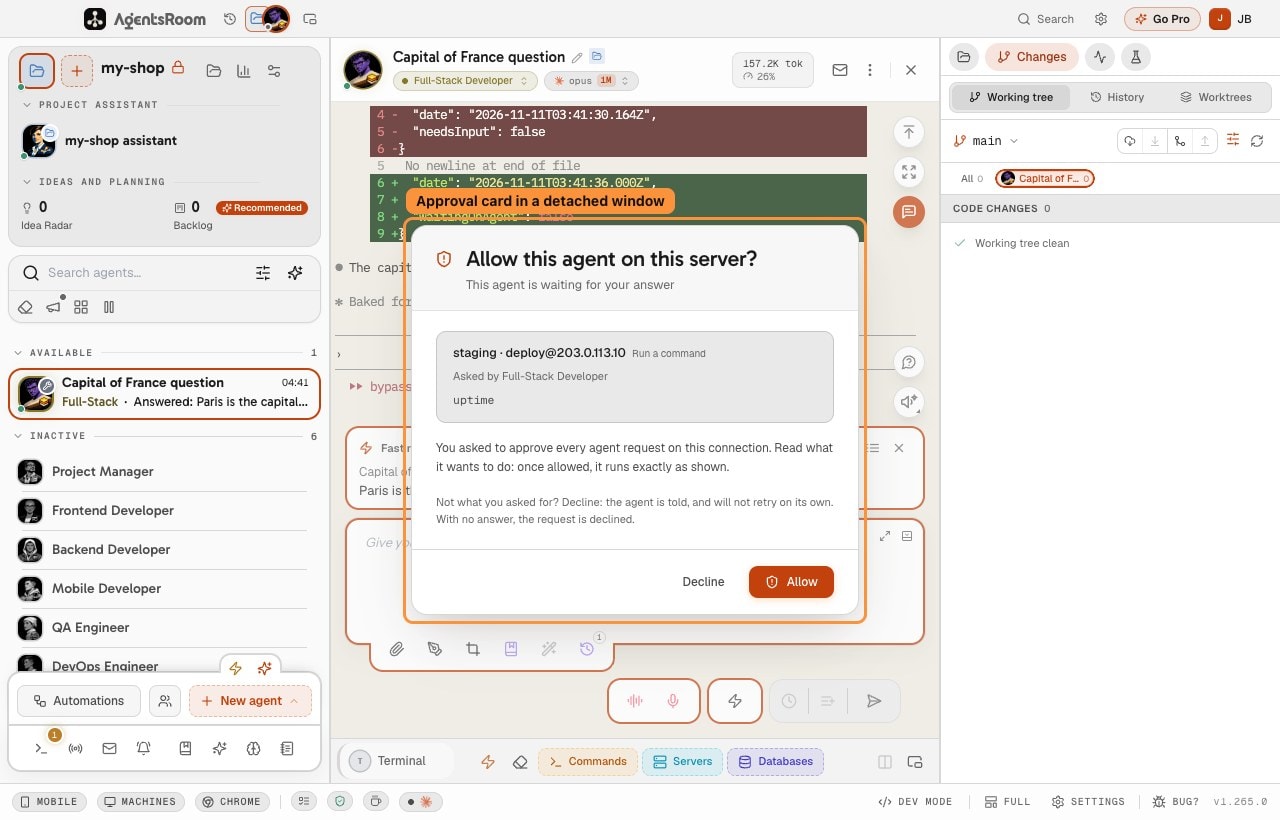
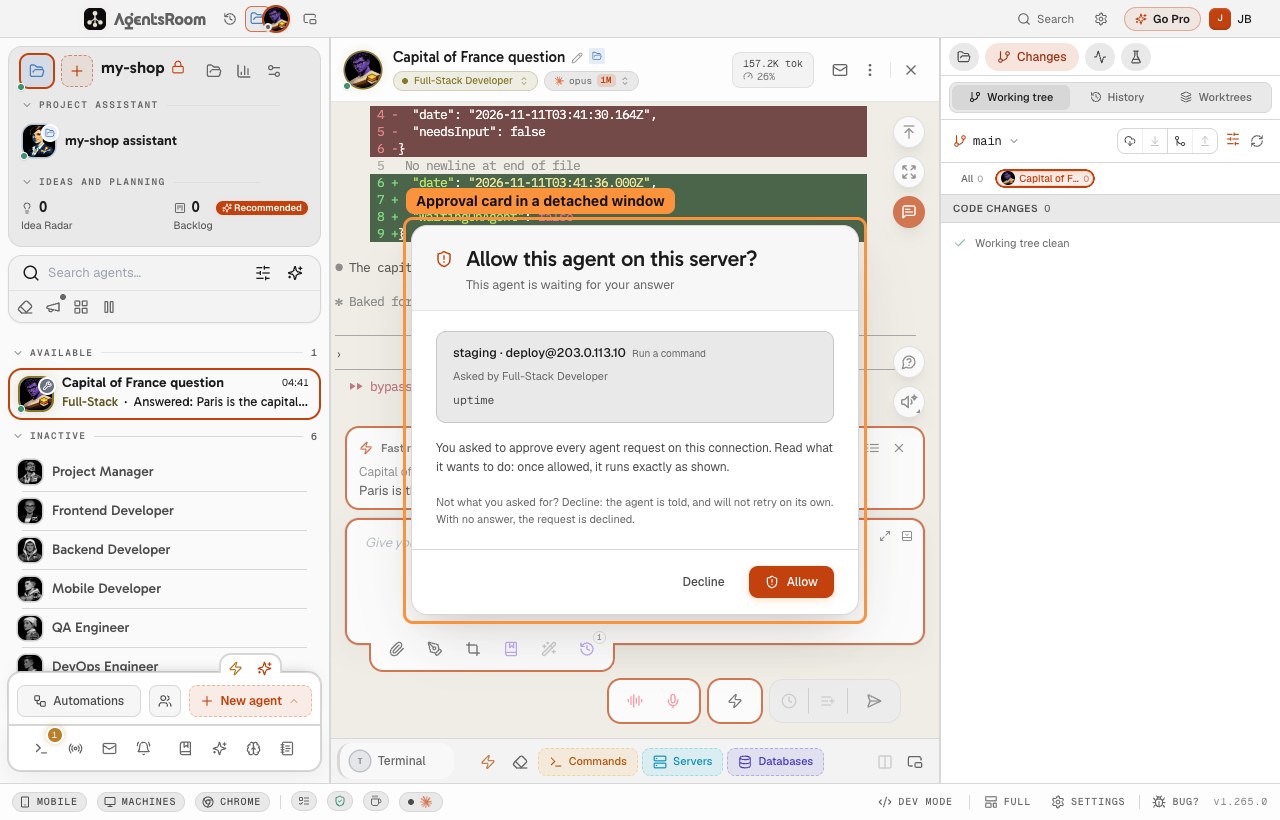
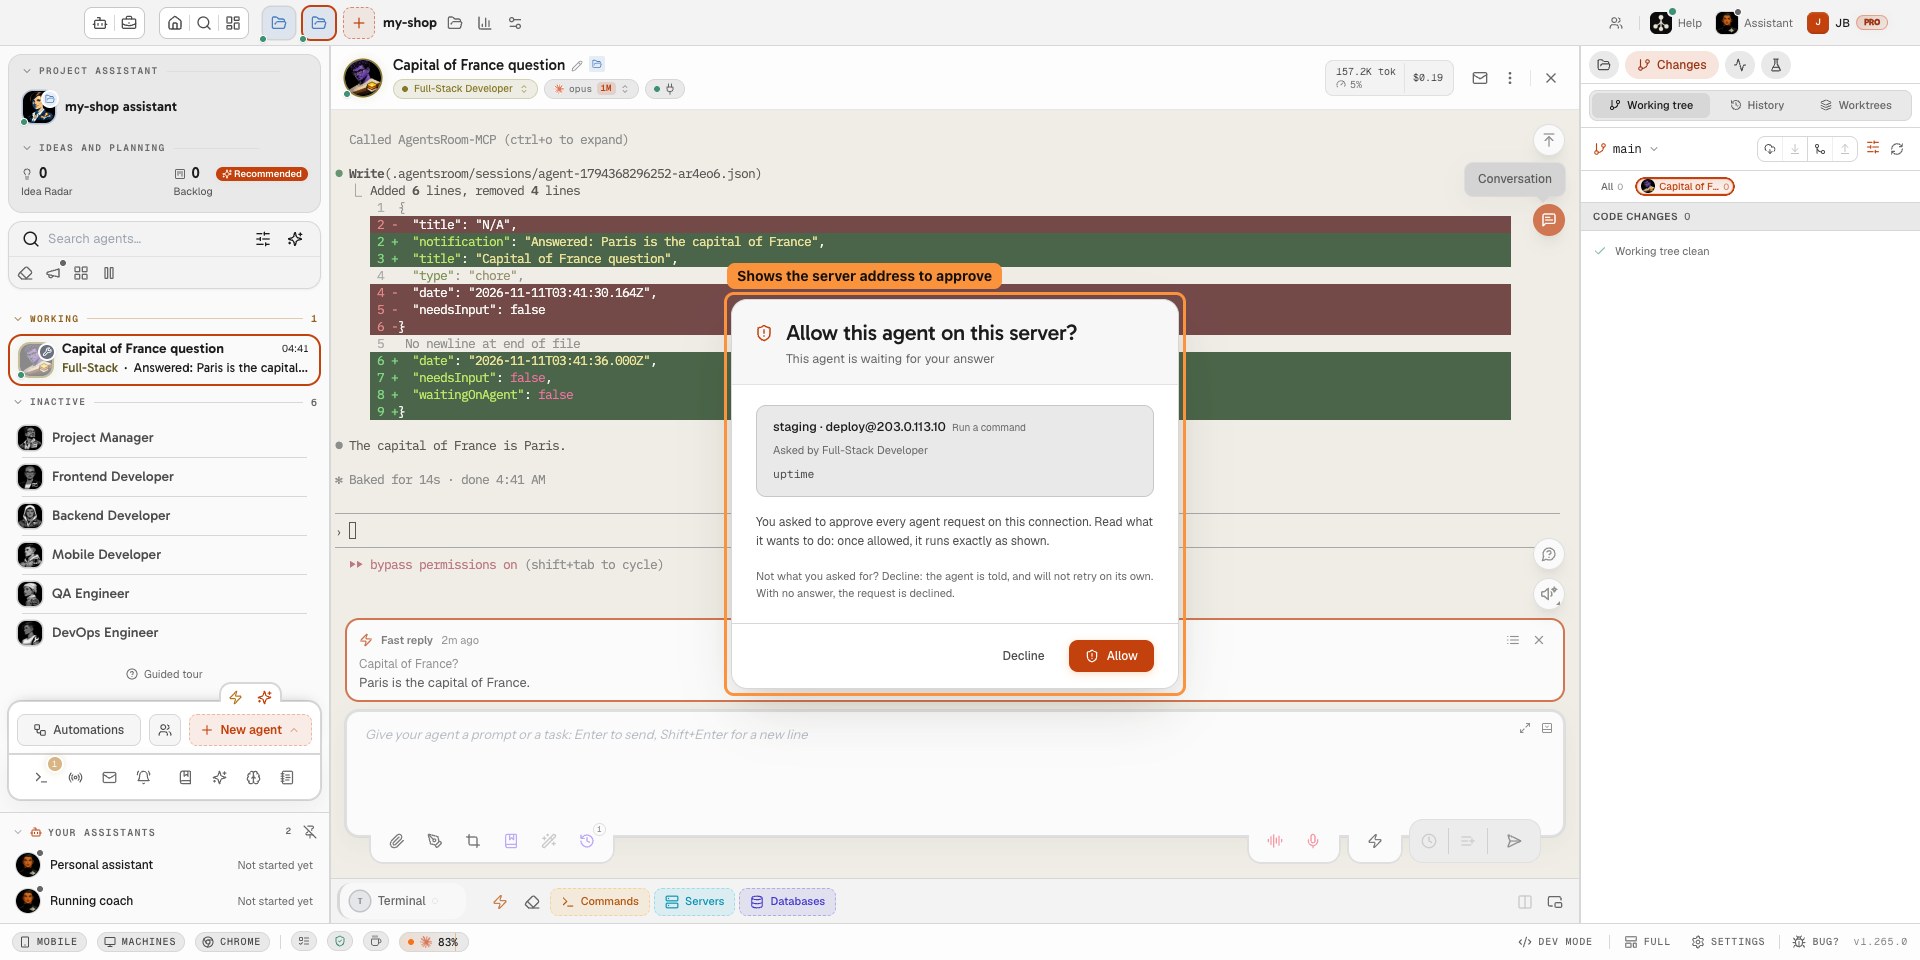
Genehmigen oder ablehnen Sie den Serverbefehl eines Agenten aus jedem Projektfenster, auch einem abgetrennten. 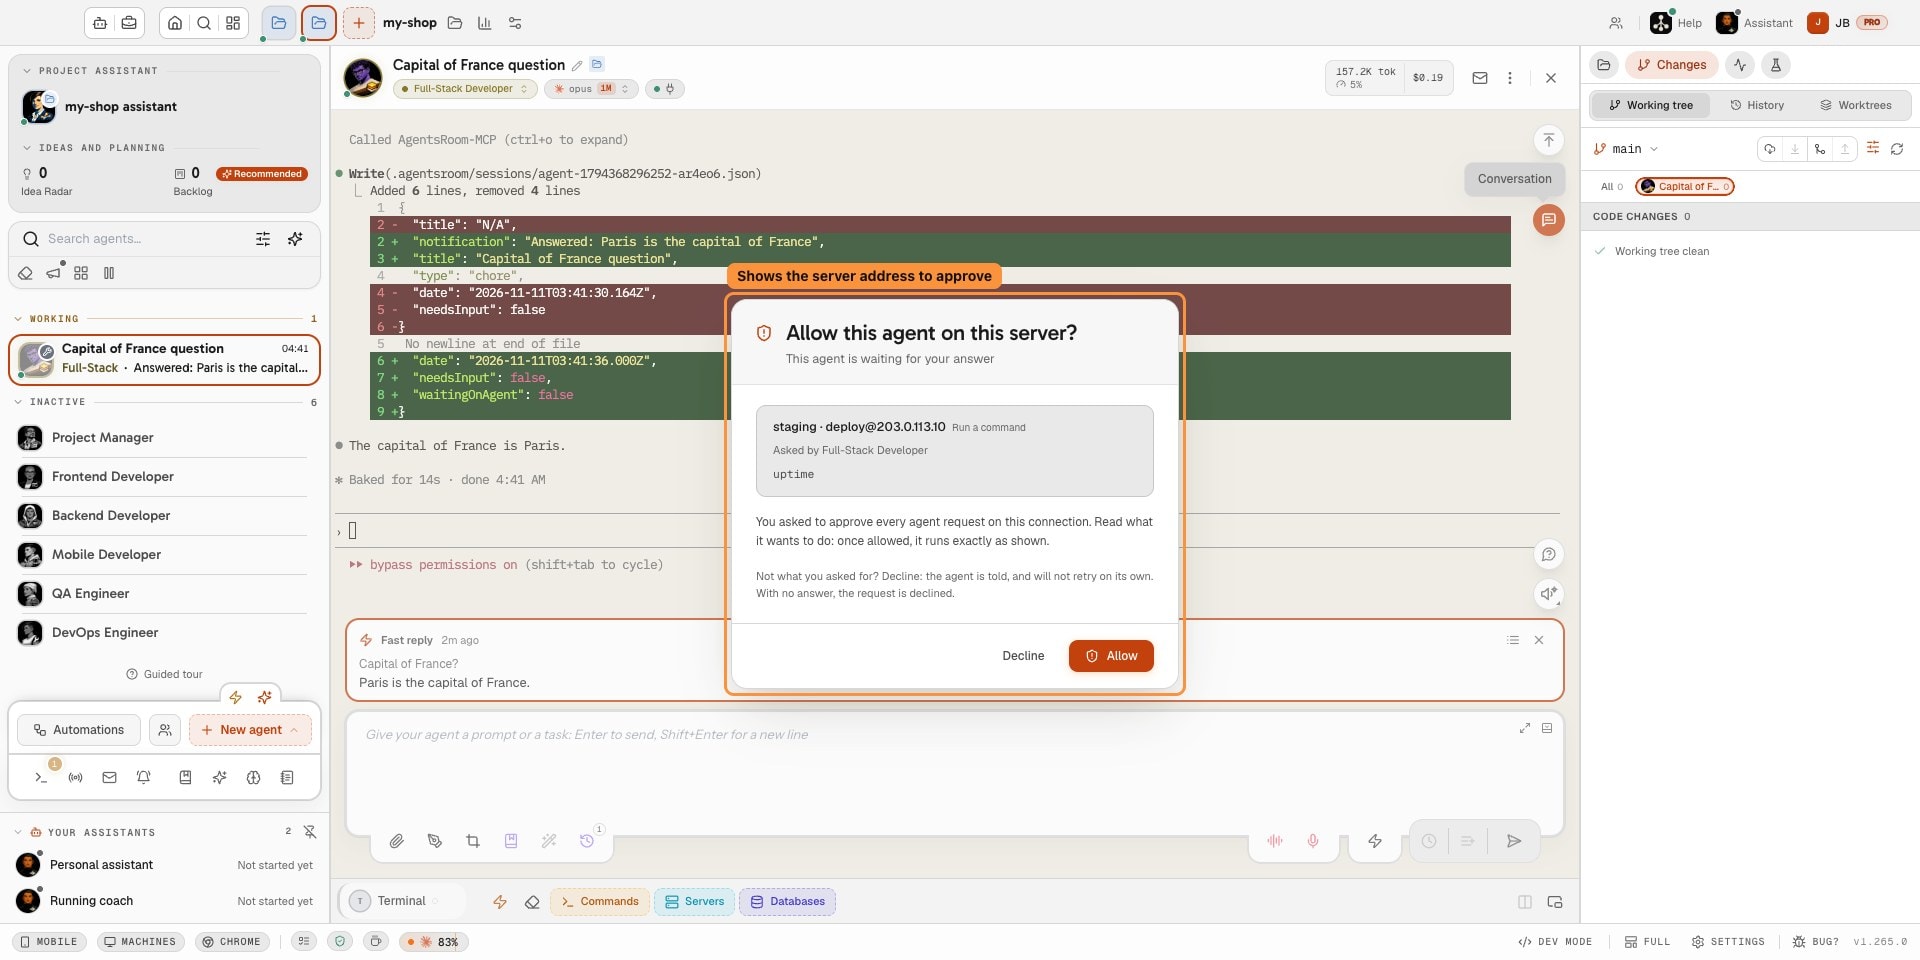
Bevor ein Agent einen Befehl auf einem geschützten Server ausführt, zeigt die Karte genau an, welchen Server er anvisiert. 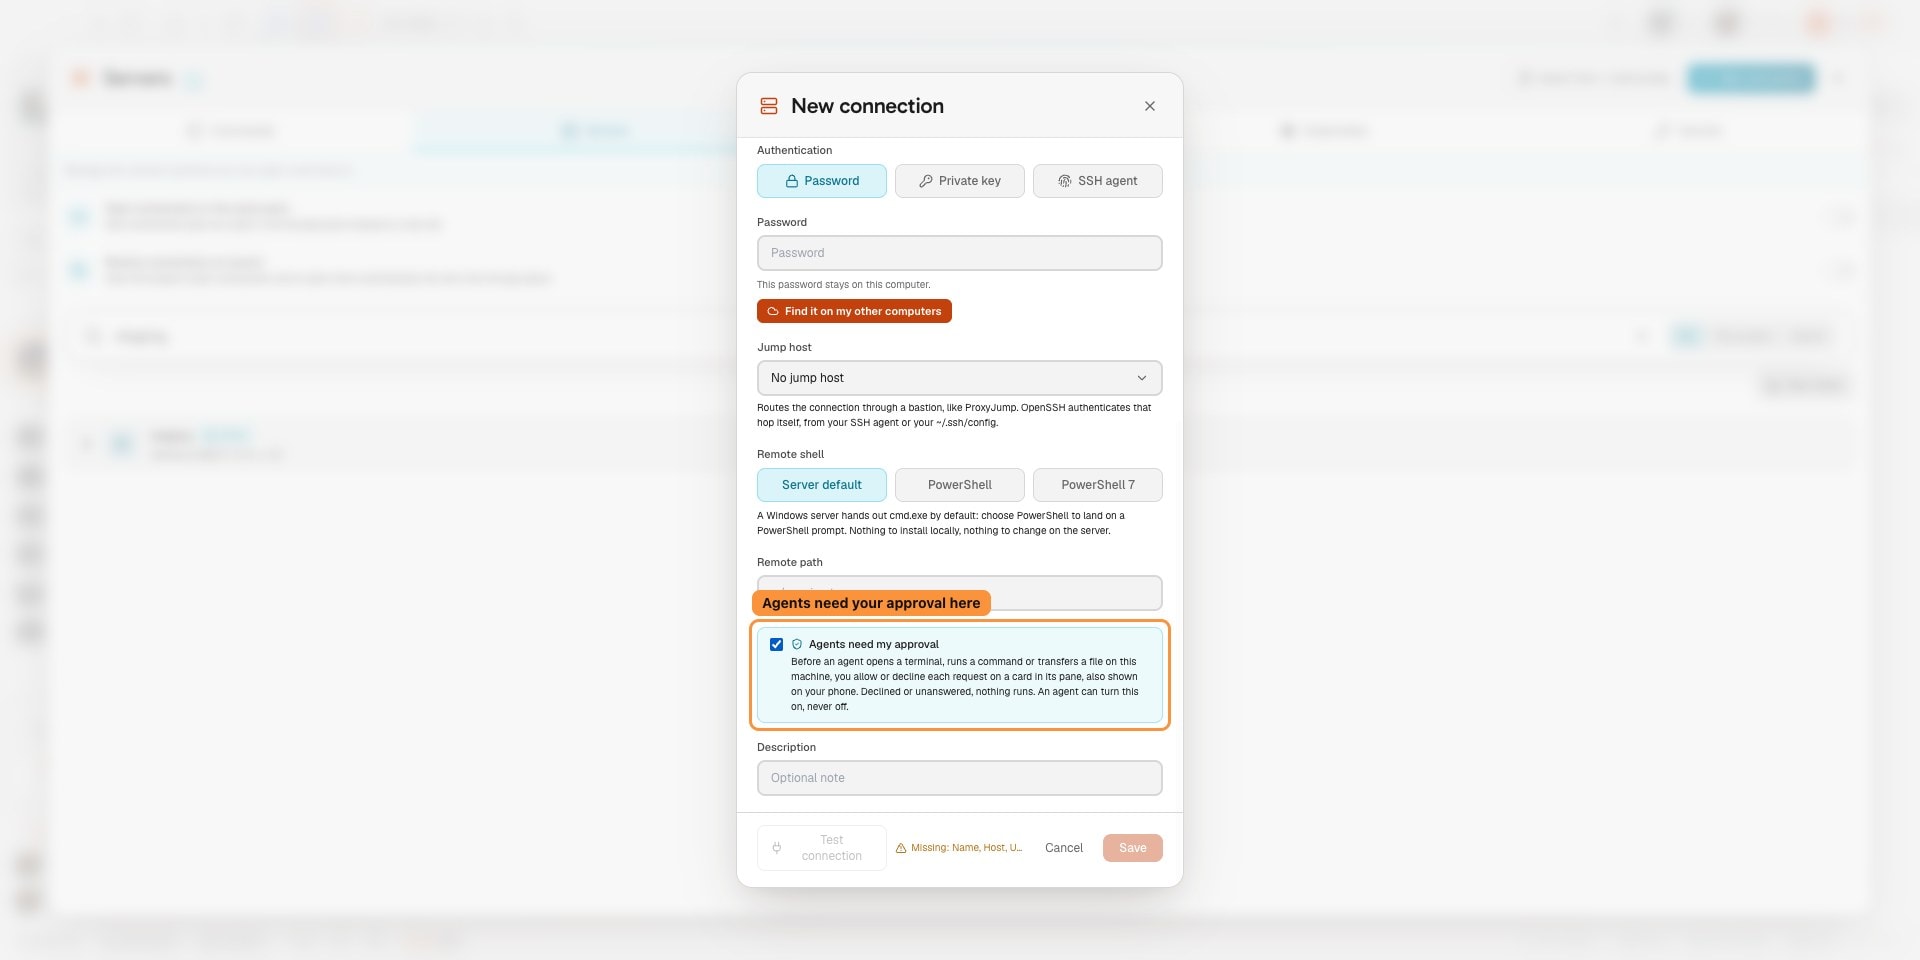
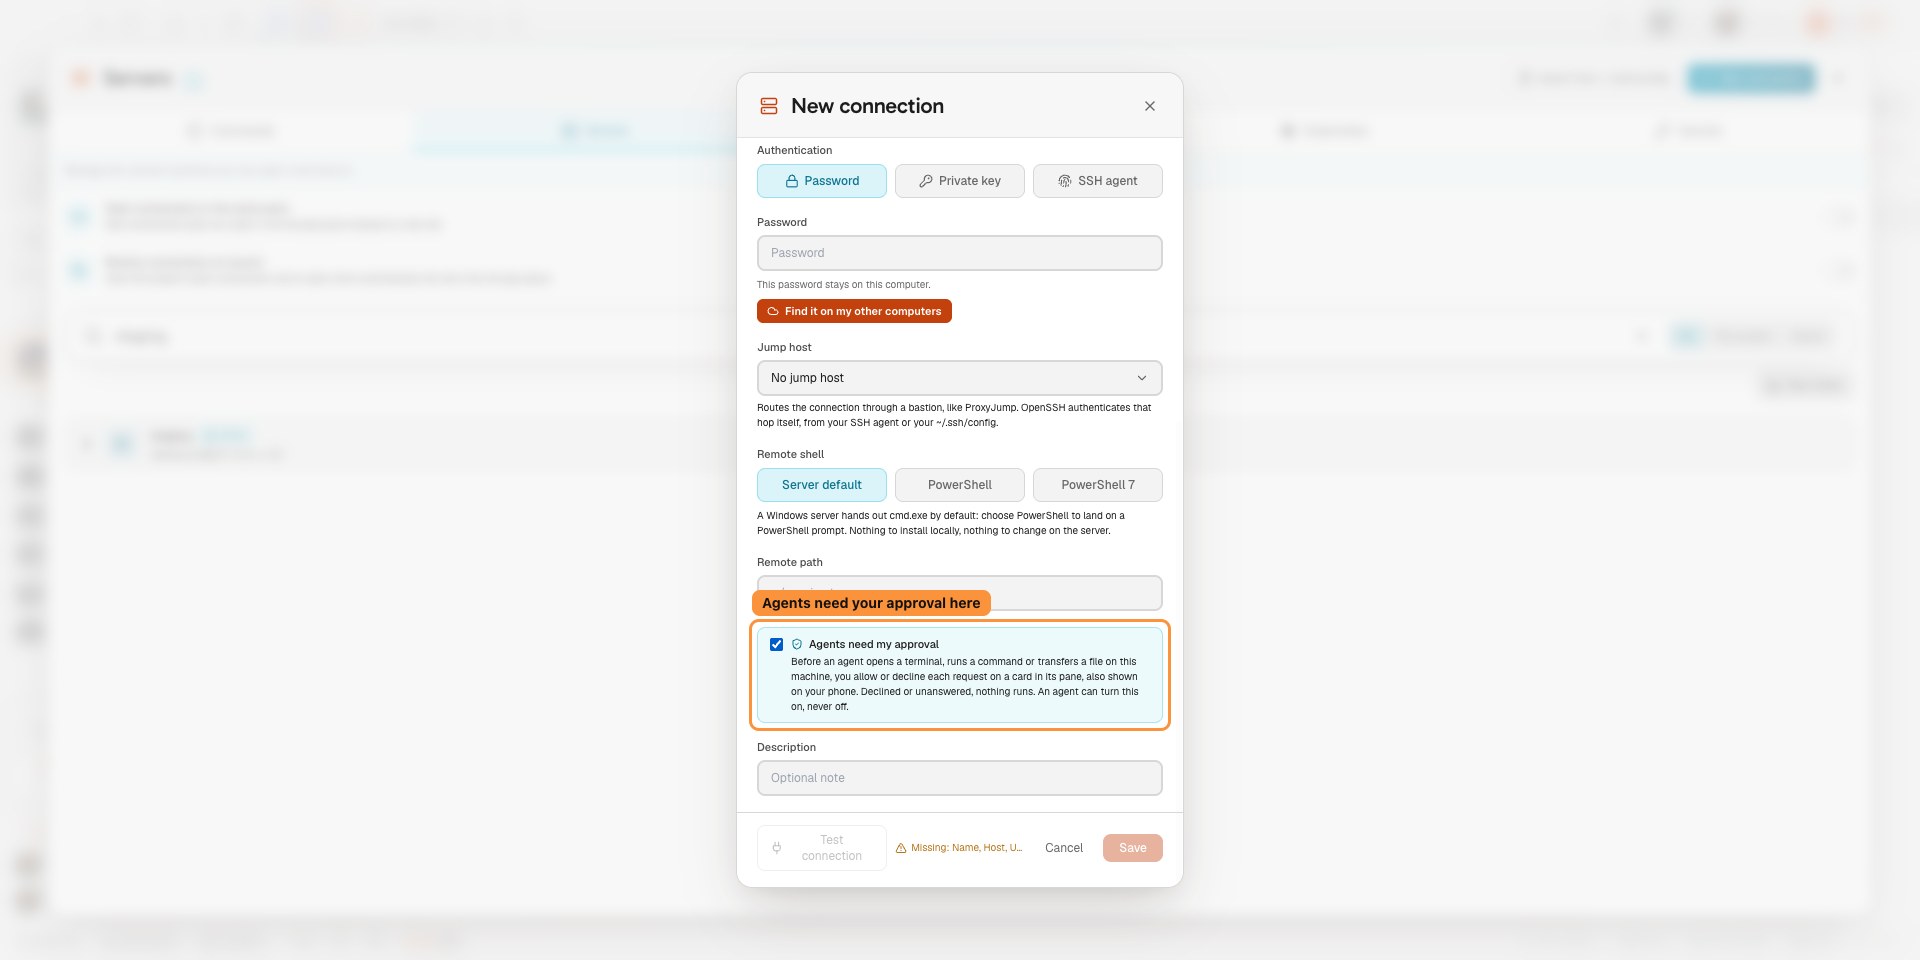
Lassen Sie Agenten um Ihre Zustimmung bitten, bevor sie sich mit einem Server verbinden, einen Befehl ausführen oder eine Datei übertragen.
Das könnte dir auch gefallen
RDS über AWS SSM
Erreiche eine Amazon RDS Instanz ohne öffentlichen Endpunkt von deiner eigenen Maschine aus, über aws ssm start-session und das Dokument AWS-StartPortForwardingSessionToRemoteHost. Kein Bastion-Host, kein VPN, keine eingehende SSH-Regel. AgentsRoom öffnet die Session auf einem Loopback-Port und verbindet den Datenbank-Client darüber. MySQL, PostgreSQL, SQL Server und MongoDB, also RDS MySQL, RDS PostgreSQL, RDS for SQL Server, Aurora und DocumentDB.
Datenbankverbindungen
Speichere deine MySQL-, PostgreSQL-, SQL Server-, MongoDB-, SQLite- und Google BigQuery-Verbindungen, erreiche eine Datenbank in einem privaten Subnetz über einen SSH-Tunnel oder eine AWS SSM Session und lass deine KI-Agenten sie über MCP abfragen. Standardmäßig schreibgeschützt, ein Statement pro Aufruf, begrenzte Ergebnismengen, und das Passwort erreicht den Agenten nie. Export, Import und Kopie von Datenbank zu Datenbank für MySQL, PostgreSQL und MongoDB.
Secret Manager
Speichere API-Keys, Tokens und Passwörter im Schlüsselbund deines Betriebssystems, referenziere sie als {{secret:NAME}} in Dev-Befehlen und Agenten-Umgebungen, und lass AgentsRoom sie beim Start auflösen. Agenten sehen die Namen, nie die Werte, und nichts wird je auf einen Server synchronisiert.
Repository-Import
Verbinde GitHub oder GitLab, durchsuche die Repositories, auf die du tatsächlich Zugriff hast, und klone mehrere auf einmal. Jedes wird zu einem Projekt mit eigenen KI-Coding-Agenten. Selbst gehostete GitLab-Instanzen werden unterstützt.
Dev-Terminals
Terminal-Manager und Prozess-Launcher pro Projekt. Starte Backend, Frontend und Worker mit einem Klick, lokal oder auf einem Remote-Server über SSH.
Remote-Agentensteuerung
Steuere deine KI-Coding-Agenten von deinem Handy aus. Bediene Terminals, Projekte und Prompts auf deinem Rechner oder Remote-Server von iOS und Android.
Localhost-Tunnel (Live-Vorschau)
Integrierter sicherer Tunnel, der einen lokalen oder entfernten Dev-Server als öffentliche HTTPS-URL bereitstellt. Sieh dir deine laufende Arbeit von überall an.
Multi-Projekt, Multi-Agent
Lass viele Projekte und viele KI-Agenten parallel laufen, lokal und remote, aus einem einzigen visuellen Kommandozentrum.
































Bring deine KI-Agenten auf den Remote-Server
Lade AgentsRoom herunter, speichere deine SSH-Verbindungen und starte Claude Code, Codex oder Antigravity CLI auf jedem VPS oder Remote-Server über ein integriertes Terminal.
Companion-App: Agenten auch unterwegs im Blick behalten
Nutze Claude, Codex, Antigravity CLI oder einen anderen KI-Anbieter.
Bugs und Wünsche direkt in dein öffentliches Backlog schicken.
Agenten, die du wie eine Unterhaltung liest
Jeder Agent hat eine Rolle, ein Gesicht und einen Verlauf, den du wie in einer Messaging-App liest.
