Agent-Berechtigungen

Überspringe Berechtigungsabfragen in Claude Code und Codex.
Und die Fragen, die trotzdem durchkommen.

Ein Agent, der ohne dich arbeitet, nützt nur etwas, wenn er nicht an einer Frage hängen bleibt, die niemand beantworten kann. In AgentsRoom hat jedes Agent-CLI, das einen Bypass anbietet, einen Berechtigungsmodus: Autonom oder Manuell. Autonom startet den Agenten mit dem eigenen Bypass-Flag dieses CLI und kümmert sich dann um das, was Claude Code trotzdem weiter fragt.

Du wählst einmal pro CLI, beim ersten Start. Jede Aktion bleibt im Terminal sichtbar, und du kannst den Agenten jederzeit stoppen.

Was einen Agenten weiterhin stoppt
  • Warnung Bypass Permissions modeAgentsRoom antwortet
  • „Yes, I trust this folder“AgentsRoom antwortet
  • „Dangerous rm operation“AgentsRoom antwortet
  • Eingabe enthält deine Konto-E-MailAgentsRoom antwortet

Vier Fragen, die Claude Code im Bypass-Modus stellen kann, und der Schalter, der sich jeweils darum kümmert. Alle vier sind standardmäßig an und lassen sich ausschalten.

Die meisten erleben das in derselben Reihenfolge. Claude Code fragt vor jedem Befehl, also suchst du das Flag und startest es mit --dangerously-skip-permissions. Die Abfragen hören auf. Dann lässt du einen Agenten laufen, kommst eine Stunde später zurück und findest ihn vor einer Frage wartend: eine Warnung beim Start, ein Ordner, dem du vertrauen sollst, eine Löschung, die bestätigt werden will.

Diese Fragen sind keine Bugs. Der Bypass-Modus überspringt Berechtigungsabfragen, und die Dokumentation von Anthropic listet die Aktionen auf, die er nicht überspringt. In deinem eigenen Terminal kosten sie einen Tastendruck. Bei einem Backlog-Ticket, einer geplanten Aufgabe oder einem Agenten-Team, das nachts läuft, kosten sie den ganzen Lauf.

Diese Seite ist zweierlei: eine nüchterne Darstellung dessen, was jedes CLI von sich aus tut, mit seinen echten Flags, und was AgentsRoom obendrauf legt. Wenn du nur das Flag willst: Es steht in den Tabellen unten, und du brauchst AgentsRoom nicht, um es zu nutzen.

Die sechs Berechtigungsmodi von Claude Code

Aus der Dokumentation von Anthropic, gelesen am 7. November 2026. Claude Code 2.1.318 listet in claude --help dieselben sechs auf.

ModusWas ohne Nachfrage läuftSo startest du ihn
default (Manual)Nur Lesezugriffe. Alles andere fragt nach. Im CLI heißt er Manual.--permission-mode default
acceptEditsLesezugriffe, Dateiänderungen und gängige Dateisystembefehle wie mkdir, touch, mv und cp.--permission-mode acceptEdits
planLesezugriffe und reine Lesebefehle. Deine Quelldateien ändert er nicht.--permission-mode plan
autoAlles, wobei ein separates Klassifikator-Modell die Aktionen prüft, bevor sie laufen.--permission-mode auto
dontAskDateilesezugriffe in deinen Arbeitsverzeichnissen und Tools, die du vorab freigegeben hast. Alles, was eine Abfrage auslösen würde, wird abgelehnt.--permission-mode dontAsk
bypassPermissionsAlles außer der kurzen Liste von Aktionen, die kein Modus freigibt.--dangerously-skip-permissions

Shift+Tab wechselt während einer Sitzung zwischen den Modi, aber in bypassPermissions kommst du aus einer Sitzung, die ohne ihn gestartet wurde, nicht hinein: Aktiviere ihn beim Start. Die Variante --allow-dangerously-skip-permissions nimmt ihn nur in den Zyklus auf. In VS Code braucht es außerdem den Schalter Allow dangerously skip permissions in den Einstellungen der Erweiterung.

Was im Bypass-Modus noch fragt

Jede Frage so, wie du sie im Terminal siehst, warum sie auftaucht und was AgentsRoom damit macht.

„WARNING: Claude Code running in Bypass Permissions mode“

Die erste interaktive Sitzung in diesem Modus zeigt eine Warnung mit zwei Zeilen, 1. No, exit und 2. Yes, I accept. No, exit ist ausgewählt, ein Enter aus Reflex schließt Claude also. Nach der Annahme speichert Claude Code das und fragt nicht mehr.

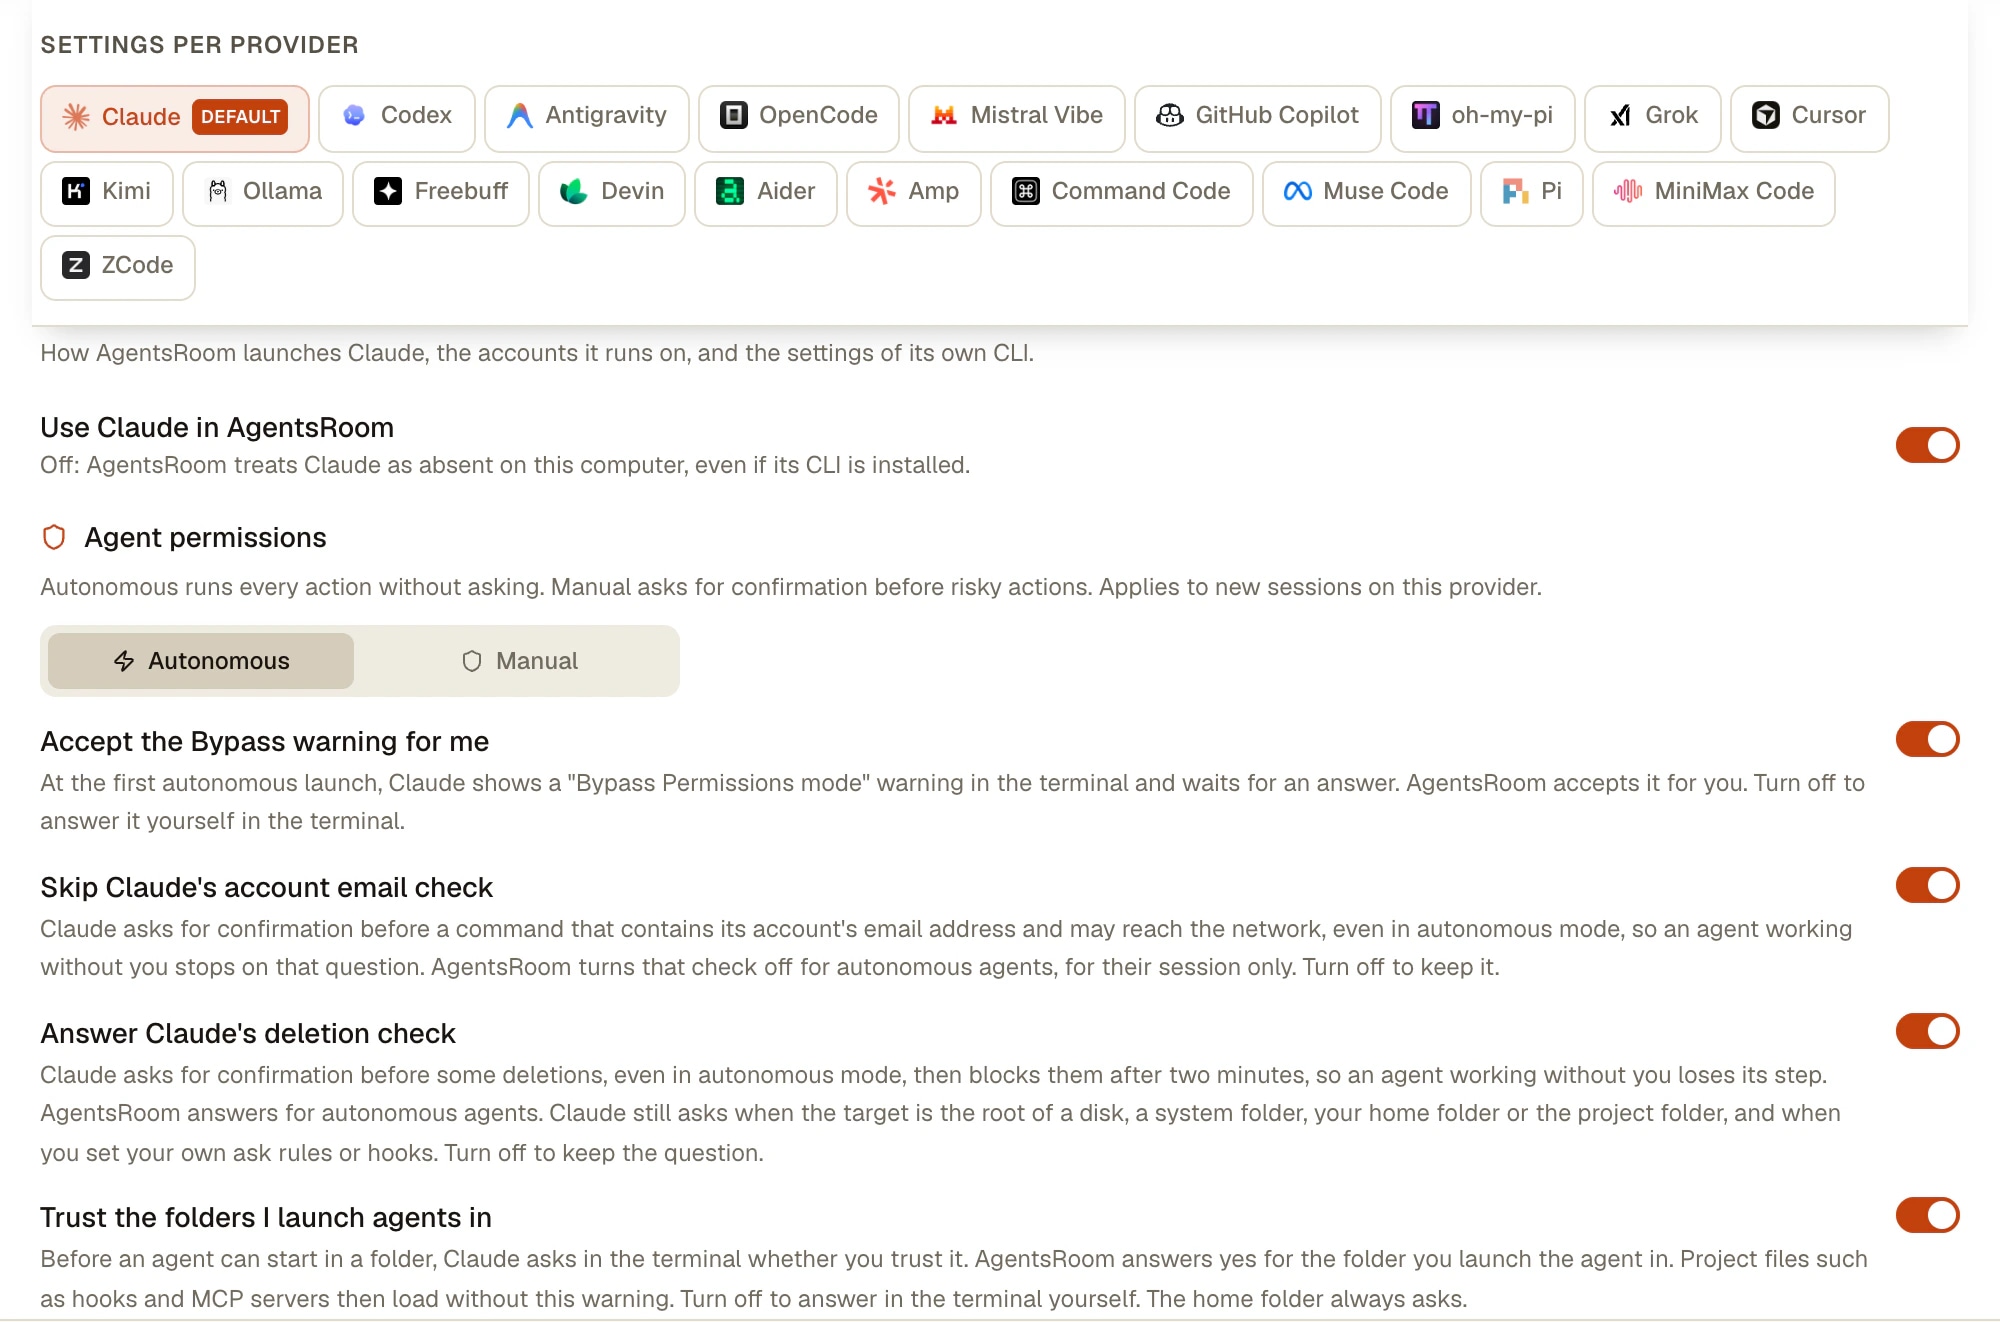
Bypass-Warnung für mich akzeptieren: AgentsRoom hinterlegt deine Zustimmung vor dem Start. Nur im Modus Autonom, nie über SSH.

„Yes, I trust this folder“

Bevor Claude in einem neuen Ordner startet, fragt es, ob du diesem Ordner vertraust, denn ein Repository kann eigene Hooks und MCP-Server mitbringen. Diese Frage kommt, bevor der Bypass-Modus greift, und sie war Anfang November 2026 der häufigste Stopp, den wir bei ersten Starts gemessen haben.

Ordnern vertrauen, in denen ich Agenten starte: AgentsRoom antwortet mit Ja für den Ordner, in dem du den Agenten startest, in beiden Berechtigungsmodi. Die Hooks und MCP-Server dieses Ordners laden dann ohne die Warnung. Im Home-Verzeichnis kommt die Frage immer.

„Dangerous rm operation“, „Compound command contains cd with write operation“

Claude Code fragt vor manchen Löschungen nach, etwa bei rm -f * nach einem cd, und blockiert den Befehl nach zwei Minuten mit „Claude Code will automatically block this request“. Trotz des Wortlauts ist nicht das cd das Problem, sondern die Löschung.

Auf Claudes Löschprüfung antworten: AgentsRoom antwortet für autonome Agenten bei gewöhnlichen Löschungen. Claude fragt weiterhin, wenn das Ziel die Wurzel eines Laufwerks, ein Systemordner, dein Home-Verzeichnis oder der Projektordner ist oder einer ihrer übergeordneten Ordner, und bei sudo, eval oder sh -c.

„This call's input holds your account email address“

Claude fragt vor einem Befehl nach, der die E-Mail-Adresse seines Kontos enthält und ins Netz gehen könnte: Ein Agent, der mit deiner Adresse committet oder eine API aufruft, kann also dort anhalten.

E-Mail-Prüfung des Claude-Kontos überspringen: AgentsRoom schaltet diese Prüfung für autonome Agenten ab, nur für deren Sitzung. In deine Claude-Einstellungen wird nichts geschrieben, und ein Webhook-Trigger, der auf eine Nutzlast von außen reagiert, behält die Prüfung.

Was AgentsRoom nicht anrührt

  • Deine eigenen permissions.ask-Regeln und ein PreToolUse-Hook, der ask antwortet. Das CLI führt Hooks aus, bevor es den Modus prüft, also fragen sie weiter. Die Einstellungen zeigen einen Hinweis mit einer Schaltfläche, die den Ordner öffnet.
  • Eine verwaltete Richtlinie. Hat dein Unternehmen permissions.disableBypassPermissionsMode auf disable gesetzt, ist der Modus aus und AgentsRoom umgeht das nicht.
  • Deny-Regeln. Sie blockieren in jedem Modus, auch im Bypass.
  • Fragen des Agenten selbst. Braucht ein Agent eine Entscheidung von dir, fragt er weiterhin.
AgentsRoom Einstellungen, KI-Provider, Tab Claude: Agent-Berechtigungen auf Autonom gesetzt, mit Schaltern für die Bypass-Warnung, die Prüfung der Konto-E-Mail, die Löschprüfung und das Ordnervertrauen
Der Tab Claude unter Einstellungen > KI-Provider. Autonom oder Manuell gilt für neue Agenten dieses CLI, und die Schalter darunter beantworten die Fragen, die Claude Code trotzdem stellt.

Derselbe Schalter in jedem Agent-CLI

Wähle Autonom und AgentsRoom übergibt das Flag unten. Außerhalb von AgentsRoom sind das die Flags, die du selbst nutzt.

CLIÜbergebenes Flag im Modus Autonom
Claude Code--dangerously-skip-permissions --enable-auto-mode
Codex--sandbox danger-full-access -a never
Antigravity CLI--dangerously-skip-permissions
GitHub Copilot CLI--allow-all-tools
Cursor--force
Grok Build--always-approve
OpenCode--auto
Kimi Code--auto
Mistral Vibe--agent auto-approve --trust
Amp--dangerously-allow-all
Devin--permission-mode dangerous
oh-my-pi--yolo
Command Code--yolo
Muse Code--yolo
ZCode--mode yolo

Das --auto von OpenCode genehmigt alles, was du nicht ausdrücklich abgelehnt hast. Kimi hat zwei Flags: --yolo hält vor sensiblen Aktionen weiterhin an, --auto nicht. GitHub Copilot CLI hat kein Flag für Manuell, daher wendet AgentsRoom sein Flag an, außer du legst eigene CLI-Optionen fest. Aider bestätigt hier immer automatisch, Pi fragt konstruktionsbedingt nie nach einer Tool-Freigabe, und Freebuff hat kein Berechtigungs-Flag. oh-my-pi läuft standardmäßig im yolo-Modus, also übergibt Manuell --approval-mode always-ask. MiniMax Code hat kein Flag: AgentsRoom schreibt den Modus in seine Konfigurationsdatei, was auch für mcode außerhalb von AgentsRoom gilt.

So richtest du es ein

Eine Wahl pro CLI und eine Ausnahme, wo immer du eine brauchst.

  1. 1

    Beim ersten Start wählen

    Der erste Agent eines CLI öffnet Agent-Berechtigungen: Autonom, für deine Entwicklungsmaschine als Empfohlen markiert, oder Manuell. Wirst du nie gefragt, gilt Autonom.

  2. 2

    Für ein ganzes CLI ändern

    Einstellungen > KI-Provider, das CLI auswählen, dann Agent-Berechtigungen. Das gilt für neue Sitzungen dieses CLI. Der Tab Claude enthält außerdem die oben beschriebenen Schalter.

  3. 3

    Für einen einzelnen Agenten ändern

    Agent bearbeiten, Erweiterte Optionen, Agent-Berechtigungen: Übernommen, Autonom oder Manuell. Ein Review-Agent kann auf Manuell bleiben, während die anderen frei laufen.

  4. 4

    Bei einer geplanten Aufgabe festlegen

    Im Bereich Erweitert einer Aufgabe bietet Berechtigungsmodus dieselben drei Werte. Deine manuellen Agenten auf diesem CLI fragen weiter, während der Lauf um 3 Uhr nachts nicht anhält.

  5. 5

    Eigene Flags übergeben

    CLI-Optionen, auf dem Provider-Tab oder bei einem einzelnen Agenten, nehmen jedes Flag des CLI an. Im Modus Autonom ergänzt AgentsRoom trotzdem das Bypass-Flag, das du nicht selbst gesetzt hast. Um Claude Code im Auto-Modus statt im Bypass laufen zu lassen, wähle Manuell und ergänze --permission-mode auto.

Wenn ein Agent doch anhält

Der Modus Autonom verringert die Stopps, er macht sie nicht unmöglich: Dein eigener Hook kann fragen, eine geschützte Löschung kann fragen, der Agent kann eine echte Frage haben. AgentsRoom macht das sichtbar, damit er nicht still wartet: ein roter Halo am Agenten, das Projekt nach oben gerückt in der Seitenleiste, eine Inbox mit Cmd/Ctrl+Shift+I und eine Push-Benachrichtigung auf deinem Handy, wo du antworten kannst.

Eine Abfrage, die das CLI selbst erledigt, etwa eine Sicherheitsprüfung, die einen Befehl ablehnt, verschwindet von allein, sobald der Agent weiterarbeitet.

Solltest du Agenten so laufen lassen?

Die Empfehlung von Anthropic ist strenger als unsere Voreinstellung, und du solltest beide lesen. Die Dokumentation sagt zum Bypass-Modus: „Only use this mode in isolated environments like containers, VMs, or dev containers without internet access, where Claude Code cannot damage your host system.“ Außerdem heißt es dort, der Modus „offers no protection against prompt injection or unintended actions“, und sie verweist für Sicherheitsprüfungen im Hintergrund mit weit weniger Abfragen auf den Auto-Modus.

AgentsRoom steht standardmäßig auf Autonom, weil seine Agenten oft ohne dich laufen, an einem Ticket, nach Zeitplan oder in einem Team-Schritt, wo ein einziger angehaltener Agent den Lauf kostet. Das ist ein Kompromiss, keine Sicherheitsfunktion: Autonom ist keine Sandbox, und ein Agent kann löschen, pushen oder senden, was sein Befehl zulässt.

Sinnvolle Grenzen, wenn du es nutzt: Deny-Regeln für alles, was nie laufen darf, etwa Bash(git push *), ein Git-Worktree pro Agent, damit ein schlechter Lauf eingegrenzt bleibt, ein Review pro Agent, bevor etwas committet wird, und ein Wegwerf-Server oder Container für Repositories, denen du nicht traust. Sobald Produktions-Zugangsdaten in Reichweite sind, wähle Manuell.
Deny-Regeln gelten in jedem Modus (.claude/settings.json):

{
  "permissions": {
    "deny": ["Bash(git push *)", "Read(*.env)"]
  }
}

Grenzen

  • Der Berechtigungsmodus ist eine Starteinstellung. Er gilt für neue Sitzungen: Starte einen bereits laufenden Agenten neu.
  • Konsolen auf einem entfernten Host über SSH laufen ohne die Hooks und die Vorab-Zustimmung von AgentsRoom: Claude fragt dort weiter, außer du hast auf dieser Maschine schon geantwortet.
  • Das Ordnervertrauen wird für einen lokalen Claude-Agenten geschrieben. Ein von deinem Shell-Profil gesetztes CLAUDE_CONFIG_DIR kann die Frage trotzdem anzeigen.
  • Die vier Schalter betreffen Claude Code. Bei den anderen CLIs wird die Ordnerfrage beim Start ohne Schalter erledigt: Codex über seine Konfiguration, Kimi und Antigravity über ihre Registry, Cursor, Grok und Vibe mit --trust.
  • Diese Abfragen gehören zu Claude Code und können sich mit jeder Version ändern. Die hier zitierten Meldungen wurden im November 2026 abgelesen.
  • AgentsRoom steckt deine Agenten nicht in eine Sandbox. Es führt das CLI auf deiner Maschine aus, mit deinen Dateien und deinen Zugangsdaten.

Häufige Fragen

Frag uns etwas anderes
Wie verhindere ich, dass Claude Code nach Berechtigungen fragt?
Starte es mit claude --dangerously-skip-permissions oder claude --permission-mode bypassPermissions, was gleichwertig ist. Für eine mildere Variante nimm --permission-mode acceptEdits, um nur Dateiänderungen zu genehmigen, --permission-mode auto, damit ein Klassifikator die Aktionen statt dir prüft, oder ergänze permissions.allow-Regeln für die Befehle, denen du vertraust. In AgentsRoom ist Autonom der Standard-Berechtigungsmodus, die Agenten starten also so, ohne dass du ein Flag tippst.
Warum fragt Claude Code im Bypass-Modus trotzdem nach Berechtigungen?
Weil der Bypass-Modus Ausnahmen hat. Laut der Dokumentation von Anthropic hält er weiterhin an bei expliziten ask-Regeln, beim erkannten Entfernen kritischer Pfade und bei Befehlen, die als Dangerous rm operation markiert sind, sowie bei Fragen, die der Agent dir stellt. Auch eine Warnung beim ersten Start und der Bildschirm zum Ordnervertrauen kommen, bevor er greift. Ebenso fragt dein eigener PreToolUse-Hook, der ask antwortet, weiter. Was jede Meldung bedeutet, steht in der Liste oben.
Wie überspringe ich „Yes, I trust this folder“?
Claude Code speichert deine Antwort pro Ordner in ~/.claude.json und fragt daher nur einmal pro Ordner, außer in deinem Home-Verzeichnis, wo keine Antwort gespeichert wird. In AgentsRoom antwortet Ordnern vertrauen, in denen ich Agenten starte für den Ordner, in dem du den Agenten startest, und die Einstellung ist standardmäßig an. Zustimmen heißt, dass die Hooks und MCP-Server dieses Ordners ohne die Warnung laden: Schalte die Einstellung aus, wenn du Repositories öffnest, die du nicht selbst geschrieben hast.
Bypass Permissions oder Auto-Modus: Was ist der Unterschied?
Bypass Permissions überspringt die Abfragen und die Sicherheitsprüfungen: Tool-Aufrufe laufen sofort. Der Auto-Modus läuft ebenfalls ohne Routineabfragen, aber ein separates Klassifikator-Modell prüft die Aktionen vorab und blockiert, was über deine Anfrage hinausgeht, auf unbekannte Infrastruktur zielt oder von feindlichen Inhalten gesteuert wirkt. Anthropic empfiehlt deshalb den Auto-Modus und weist darauf hin, dass auch er keine Sicherheit garantiert. Er hängt von deinem Plan, deinem Modell und den Einstellungen deiner Organisation ab.
Kann ich Bypass Permissions in settings.json zum Standard machen?
Ja. Setze permissions.defaultMode auf bypassPermissions in deinen Benutzereinstellungen, ~/.claude/settings.json, in einer mit --settings übergebenen Datei oder in verwalteten Einstellungen. Die Dokumentation von Anthropic führt die Projekteinstellungen für diesen Wert nicht auf, und der dokumentierte Weg, den Modus zu verbieten, ist permissions.disableBypassPermissionsMode mit dem Wert disable.
Kann ich Bypass Permissions mitten in einer Sitzung einschalten?
Nicht aus einer Sitzung, die ohne ihn gestartet wurde. Die Dokumentation von Anthropic sagt, ihn beim Start zu aktivieren. Starte mit --allow-dangerously-skip-permissions, um ihn in den Shift+Tab-Zyklus aufzunehmen, ohne ihn zu aktivieren, und wähle ihn dann, wenn du ihn brauchst.
Warum steht dort „cannot be used with root/sudo privileges“?
Unter Linux und macOS verweigert Claude Code den Start in diesem Modus als root oder unter sudo, außer die Sitzung läuft in einer Sandbox, die es erkennt. Die Lösung: Starte es als normaler Benutzer, was Anthropic auch in Containern verlangt.
Wie heißt dasselbe Flag in Codex und den anderen CLIs?
AgentsRoom übergibt Codex --sandbox danger-full-access -a never, was die Freigaben abschaltet und seine Sandbox entfernt; codex --help dokumentiert außerdem --dangerously-bypass-approvals-and-sandbox. Antigravity CLI nimmt --dangerously-skip-permissions, Grok Build --always-approve, Amp --dangerously-allow-all, Cursor --force und Kimi Code --auto. Die Tabelle oben listet alle auf.
Kann ich den Modus Autonom bedenkenlos eingeschaltet lassen?
Das ist ein Kompromiss, kein Schutz. Er nimmt die Fragen weg, nicht das Risiko: Ein Agent kann löschen oder pushen, was seine Befehle zulassen, und ein Repository, das du öffnest, kann Anweisungen enthalten, die ihn gezielt in die Irre führen sollen. Nutze Deny-Regeln für alles, was nie laufen darf, einen Worktree pro Agent und ein Review vor dem Committen. Wähle Manuell oder eine Wegwerf-Maschine, wenn Produktions-Zugangsdaten in Reichweite sind.
Brauche ich dafür AgentsRoom?
Nein. Die Flags und Einstellungen oben gehören zu den CLIs selbst und funktionieren in jedem Terminal. AgentsRoom ergänzt: eine Wahl pro CLI statt eines Flags bei jedem Start, die Antworten auf die übrigen Fragen von Claude Code, eine Ausnahme pro Agent oder pro geplanter Aufgabe und einen sichtbaren Alarm auf dem Desktop und dem Handy, wenn ein Agent wirklich anhält.

Das könnte dich auch interessieren

Claude Code Hooks

Ein vollständiger Leitfaden zu Claude Code Hooks: PreToolUse, PostToolUse, UserPromptSubmit, Stop, Notification und SubagentStop Lifecycle-Hooks. Konfiguriere Hooks in .claude/settings.json, automatisiere deine Guardrails und überwache jedes Hook-Event in Echtzeit über mehrere Claude Code Agenten hinweg mit AgentsRoom, dem visuellen Kommandozentrum für Claude Code Hooks.

Review pro Agent

Prüfe Code-Änderungen jedes KI-Agenten einzeln. AgentsRoom verfolgt, welcher Claude Code Agent welche Dateien geändert hat. Filtere Diffs nach Agent, prüfe einzeln, committe pro Agent für eine saubere Git-Historie.

Scheduled Tasks: cron für KI-Agenten

Plane wiederkehrende KI-Agenten und Entwicklungs-Workflows, ohne eine einzige cron-Expression zu schreiben. Lass jeden Morgen eine Claude-Code- oder Codex-Session deine Pull Requests prüfen, scanne jede Nacht die Crash-Logs, kontrolliere jeden Montag die Dependencies, generiere ein wöchentliches Changelog oder starte nach jedem Deploy einen QA-Durchlauf. Wähle eine Frequenz (alle N Minuten, stündlich, täglich, wöchentlich, monatlich), einen Prompt und eine Agenten-Rolle. AgentsRoom startet ihn für dich, holt verpasste Läufe beim nächsten Start nach und bewahrt eine wieder öffnbare Verlaufshistorie.

Multi-Provider

AgentsRoom unterstützt 19 KI-Coding-Provider: Claude, Codex, GitHub Copilot CLI, OpenCode, Antigravity CLI, Aider, Grok Build, Mistral Vibe, Kimi Code, Amp, oh-my-pi, Freebuff, Devin, Cursor, Command Code, Muse Code, Pi, MiniMax Code und ZCode. Weise jedem Agenten einen anderen Provider zu, wechsle mitten im Gespräch und behalte den vollen Kontext mit automatischem Handoff. Das beste Multi-Provider-Tool fürs KI-Coding.

Autonomer Coding-Agent

Ein autonomer Coding-Agent ist ein KI-Entwickler, der plant, ausführt, testet und sich selbst korrigiert, ohne ständigen menschlichen Input. Lerne, was autonome Coding-Agenten sind, wie sie sich von Copiloten unterscheiden, welche wichtigen autonomen KI-Coding-Agenten heute verfügbar sind (Claude Code, Codex CLI, Antigravity CLI, OpenCode, Aider, Grok Build, Mistral Vibe, Kimi Code) und wie AgentsRoom das visuelle Kommandozentrum für den Betrieb einer Flotte autonomer Coding-Agenten parallel ist.

DevOps EngineerTexterFrontend-EntwicklerVertriebsmitarbeiterBackend-EntwicklerCoach & TrainerSoftwarearchitektRechtsberaterQA EngineerFinanzen & VerwaltungFull-Stack-EntwicklerKreativdesignerMobile EntwicklerRechercheurSecurity EngineerPersonal & Recruiting
ProjektmanagerÜbersetzerGit-ExperteDatenanalystSEO-SpezialistBuchhalterLokalisierungsspezialistKommunikation & PRBrainstormerOperations & LogistikMarketing-SpezialistKundenserviceProjektassistentEinkäuferCommunity ManagerPersönlicher Assistent

Lass deine Agenten zu Ende bringen, was sie angefangen haben

Lade AgentsRoom herunter, wähle einmal pro CLI Autonom oder Manuell und bekomme nur dann einen Alarm, wenn ein Agent dich wirklich braucht.

AgentsRoom herunterladenKostenlos

Companion-App: Agenten auch unterwegs im Blick behalten

Nutze Claude, Codex, Antigravity CLI oder einen anderen KI-Anbieter.

Erweiterung installieren
Chrome Web Store

Bugs und Wünsche direkt in dein öffentliches Backlog schicken.

Agenten, die du wie eine Unterhaltung liest

Jeder Agent hat eine Rolle, ein Gesicht und einen Verlauf, den du wie in einer Messaging-App liest.

Konversationsansicht

AgentsRoom Konversationsansicht: die Arbeit eines KI-Coding-Agenten als Chatverlauf
Multi-Projekte
Multi-Provider
Multi-Agenten
Live-Status
Diff & Commit
Mobile App
Live-Vorschau
Agent-Teams
Browser-Tests
Backlog-getriebene Entwicklung
Prompt-Bibliothek
Skills-Bibliothek
Alle Funktionen ansehen