Zapisz swoje połączenia SSH,
uruchom agenty AI na zdalnej maszynie
AgentsRoom to menedżer połączeń SSH i wbudowany terminal SSH w jednym. Zapisz swoje zdalne serwery raz, połącz się kluczem SSH lub hasłem, a potem uruchamiaj Claude Code, Codex lub Antigravity CLI prosto na zdalnej maszynie.
Koniec z żonglowaniem osobnym klientem SSH i edytorem kodu. Trzymaj swoje profile połączeń, terminal i agenty AI do kodowania w jednej aplikacji, wycelowane w ten sam zdalny serwer.
Jak AgentsRoom łączy się z zapisanym serwerem SSH i uruchamia agenta AI do kodowania prosto na zdalnej maszynie.
Większość agentów AI do kodowania zakłada, że Twój kod leży na tej samej maszynie, przy której siedzisz. Ale mnóstwo pracy dzieje się na zdalnym serwerze: VPS, maszynie staging, mocnej maszynie buildowej, współdzielonym serwerze deweloperskim używanym przez cały zespół. AgentsRoom traktuje ten przypadek jako pełnoprawny. Zapisz połączenie SSH, otwórz wbudowany terminal po SSH i pracujesz na zdalnym hoście tak, jakby był lokalny.
Menedżer połączeń SSH przechowuje profil każdego serwera, którego dotykasz: host, port, użytkownik oraz to, czy uwierzytelniasz się kluczem SSH czy hasłem. Koniec z grzebaniem w porozrzucanych plikach konfiguracyjnych i przepisywaniem tej samej długiej komendy. Wybierz zapisane połączenie, kliknij połącz, a terminal w jednym kroku przeniesie Cię na maszynę.
Nagroda to uruchamianie agentów AI do kodowania tam, gdzie naprawdę jest kod. Połącz się z zdalnym serwerem po SSH, a następnie uruchom Claude Code, Codex, Antigravity CLI lub innego agenta na tej maszynie. Agent czyta i edytuje pliki na zdalnym hoście, uruchamia zestaw testów w zdalnym środowisku, a Ty sterujesz tym wszystkim z AgentsRoom, bez drugiego klienta SSH otwartego z boku.
Klient SSH stworzony do uruchamiania agentów AI
Zarządzanie połączeniami, prawdziwy terminal i uruchamianie zdalnych agentów w jednym miejscu.
Zapisane połączenia SSH
Przechowuj ponownie używalny profil dla każdego zdalnego serwera: host, port, użytkownik i metodę uwierzytelniania. Twój VPS, maszyna staging i zespołowy serwer deweloperski żyją na jednej liście. Wybierz połączenie i już jesteś w środku, bez przepisywania komendy.
Uwierzytelnianie kluczem lub hasłem
Uwierzytelniaj się kluczem SSH lub hasłem, zależnie od tego, czego oczekuje serwer. Wskaż w profilu plik klucza prywatnego albo zapisz hasło, a AgentsRoom zajmie się handshakiem przy łączeniu.
Wbudowany terminal po SSH
Każde połączenie otwiera prawdziwy terminal na zdalnym hoście wewnątrz AgentsRoom. Pełne kolorowe wyjście, historia komend i kopiuj-wklej, obsługiwane przez ten sam terminal, którego już używasz do projektów lokalnych. Bez osobnego klienta SSH, który trzeba trzymać otwarty.
Uruchamiaj agenty na zdalnym serwerze
Uruchom Claude Code, Codex, Antigravity CLI lub innego agenta bezpośrednio na zdalnej maszynie po SSH. Agent pracuje na plikach, które leżą na serwerze, i wykonuje komendy w zdalnym środowisku, a nie na Twoim laptopie.
Przypisz SSH do projektu
Oznacz projekt jako zdalny i powiąż go z zapisanym połączeniem SSH. Od tej chwili projekt otwiera swoje terminale i agenty na tym serwerze, więc zdalna baza kodu zachowuje się jak zwykły projekt AgentsRoom.
Dane logowania zostają poza repozytorium
Twoje klucze SSH zostają na Twojej maszynie, a hasła zaszyfrowane w jej pęku kluczy, chyba że włączysz synchronizowane hasła, które przenoszą je zaszyfrowane end-to-end. Nic nigdy nie jest zapisywane w repozytorium projektu, więc nic na temat Twoich serwerów nie wycieka do folderu, który mógłby sklonować kolega z zespołu.
Zaimportuj swój ~/.ssh/config
Serwery, do których i tak sięgasz z terminala, wchodzą takie, jakie są. AgentsRoom czyta bloki host w ~/.ssh/config, zachowuje plik tożsamości deklarowany przez każdy z nich i utrzymuje ProxyJump przez bastion: łączy się przez alias i pozwala OpenSSH rozwiązać blok, dokładnie tak, jak zrobiłby to Twój shell.
Sesje AWS SSM
Sięgnij po instancję, która nie ma publicznego adresu ani otwartego portu SSH, przez aws ssm start-session. Sesję autoryzuje profil AWS skonfigurowany już na Twojej maszynie, więc nie ma hasła ani klucza do przechowywania w aplikacji.
WinRM i PowerShell Remoting
Dotrzyj do hosta Windows, który nie ma OpenSSH, ale obsługuje WinRM: NTLM dla maszyny w grupie roboczej lub Kerberos dla członka domeny, łącznie z punktem końcowym PowerShell lokalnego Exchange. CredSSP obsługuje drugi przeskok, gdy sesja musi z kolei dotrzeć do Active Directory lub serwera plików: HTTPS ze zweryfikowanym certyfikatem, a formularz ostrzega, że hasło jest przekazywane temu serwerowi. Ze stacji roboczej spoza domeny sam podajesz kontroler domeny i adres IP serwera, a AgentsRoom zajmuje się rozwiązywaniem nazw bez dotykania Twojego pliku hosts. Agenci uruchamiają przez to PowerShell domyślnie w trybie tylko do odczytu; zapisy czekają na Twoje potwierdzenie: wszystkie, tylko ryzykowne albo żadne, według Twojego wyboru dla każdego połączenia.
Twoje hasła zostają zaszyfrowane, domyślnie na Twojej maszynie
Menedżer połączeń SSH jest przydatny tylko wtedy, gdy możesz powierzyć mu dane logowania. Nazwa, host, port i użytkownik połączenia idą za Twoim kontem: serwer zapisany na jednym komputerze pojawia się na pozostałych bez wpisywania od nowa. Twoje klucze SSH zostają na maszynie, a hasła i frazy kluczy zostają zaszyfrowane w pęku kluczy tej maszyny, na której je wpisano. Włącz synchronizowane hasła w Ustawienia > Konto (domyślnie wyłączone), a one też pójdą za Tobą, zaszyfrowane end-to-end kluczem, który mają tylko Twoje komputery: AgentsRoom przechowuje je bez możliwości odczytania. Nic nigdy nie jest zapisywane w projekcie, nad którym pracujesz: połączenie ze zdalnym serwerem nigdy nie dodaje pliku konfiguracyjnego do repozytorium i nigdy przez przypadek nie zatwierdza hosta ani sekretu.
Uwierzytelnianie działa po standardowym SSH. Logowanie kluczem korzysta z Twojego istniejącego klucza prywatnego, dokładnie tak, jak zrobiłby to Twój shell. Logowanie hasłem jest wysyłane szyfrowanym kanałem SSH, jak w każdym innym kliencie SSH. AgentsRoom jest klientem, a Twój serwer pozostaje źródłem prawdy o tym, co akceptuje.
Gdy uruchamiasz agenta AI na zdalnej maszynie, kod zostaje na zdalnej maszynie. Agent czyta i edytuje pliki na serwerze, z którym się połączyłeś. Nic na temat zdalnego projektu nie jest kopiowane na Twój laptop, chyba że o to poprosisz, a Twoje profile połączeń nigdy nie są udostępniane nikomu innemu.
Od zera do agenta na zdalnym serwerze
Zapisz połączenie raz, uruchamiaj na nim agenty na zawsze.
Zapisz połączenie SSH
W projekcie kliknij Serwery na pasku poleceń deweloperskich, potem Dodaj połączenie albo Importuj z ~/.ssh/config, aby przenieść hosty, które już masz. Profil zawiera host, port, użytkownika oraz plik klucza SSH lub hasło. Nadaj mu nazwę, na przykład prod-vps lub staging, i jest zapisany na następny raz.
Połącz się i otwórz terminal
Wybierz zapisane połączenie i kliknij połącz. AgentsRoom otwiera wbudowany terminal po SSH na zdalnym hoście. Jesteś teraz na serwerze, z pełnym kolorowym wyjściem i historią komend.
Uruchom agenta AI na maszynie
Uruchom Claude Code, Codex lub Antigravity CLI w tym zdalnym terminalu. Agent pracuje na plikach na serwerze i działa w zdalnym środowisku, a Ty sterujesz nim z AgentsRoom jak każdym innym projektem.
Kiedy potrzebujesz agentów na zdalnym serwerze
Nie każda baza kodu leży na Twoim laptopie.
Kod na VPS
Twoja aplikacja działa na VPS i chcesz ją naprawić tam, gdzie żyje. Otwórz zapisane połączenie SSH, uruchom agenta Claude Code na maszynie i załataj błąd w prawdziwym środowisku, ze wszystkimi zależnościami.
Praca na maszynie staging
Serwer staging odtwarza błąd, którego Twój laptop nigdy nie odtworzy. Połącz się po SSH, wskaż agentowi Codex bazę kodu staging i pozwól mu odtworzyć oraz naprawić problem na maszynie, która faktycznie go pokazuje.
Współdzielony serwer deweloperski
Zespół pracuje na jednym współdzielonym serwerze deweloperskim. Każdy zapisuje to samo połączenie SSH, otwiera własny terminal i uruchamia własnego agenta na hoście, bez konfigurowania osobnego lokalnego klona.
Bez lokalnej konfiguracji
Ciężki toolchain, którego nie chcesz na laptopie, żyje na maszynie buildowej. Połącz się po SSH, uruchom tam agenta Antigravity CLI i utrzymuj własną maszynę w czystości, podczas gdy praca dzieje się zdalnie.
Jak moi agenci AI mogą korzystać z moich połączeń SSH?
Przez AgentsRoom MCP. Zapisane połączenia są udostępniane każdemu agentowi jako pięć narzędzi MCP: ssh_list zwraca serwery dostępne w bieżącym projekcie (SSH, AWS SSM i WinRM bez różnicy), ssh_exec uruchamia jedną komendę na serwerze i zwraca jej wyjście (na hoście WinRM jest to wiersz PowerShell, tylko do odczytu, chyba że zezwolisz na zapis, a zapisy potwierdzasz pojedynczo, tylko ryzykowne albo wcale, według Twojego wyboru), ssh_transfer przenosi jeden plik do lub z serwera, ssh_connect otwiera jeden z nich jako prawdziwą kartę terminala, a ssh_connection_new proponuje serwer, którego jeszcze nie zapisałeś. Gdy więc mówisz agentowi "połącz się z produkcją i przeczytaj logi" albo "wypisz łączniki wysyłania Exchange", nie musi zgadywać nazwy hosta ani ręcznie pisać polecenia: czyta Twoją listę połączeń i pracuje na właściwej maszynie.
Ten dostęp SSH jest celowo pozbawiony sekretów. ssh_list zwraca wyłącznie metadane: nazwę, host, port, użytkownika, typ uwierzytelniania i zakres. Hasła i frazy klucza pozostają zaszyfrowane w pęku kluczy systemu, klucze prywatne zostają na dysku, a sekret wstrzykuje do terminala sama aplikacja. Agent tylko wskazuje połączenie, nigdy go nie dotyka.
Sesja, którą agent otwiera przez ssh_connect, to widoczna karta terminala: możesz ją czytać, pisać w niej i zamknąć w dowolnej chwili. A komenda, którą agent uruchamia przez ssh_exec, wraca w jego rozmowie razem z kodem wyjścia, więc zawsze widzisz, co zostało wykonane i co odpowiedziała maszyna. Pliki przemieszczają się w ten sam sposób: przez ssh_transfer agent pobiera zrzut albo log z serwera lub wysyła na niego plik, przez ten sam kanał bez poświadczeń, i dostaje z powrotem ścieżkę na Twojej maszynie zamiast pliku wklejonego do swojej rozmowy. Połączenie można zapisać tylko dla jednego projektu albo globalnie, żeby agent widział wyłącznie właściwe serwery. Obsługiwane są też urządzenia sieciowe, których wiersz poleceń działa tylko w otwartej sesji, takie jak firewall WatchGuard czy wiele przełączników i routerów: ssh_exec otwiera sesję, czeka na znak zachęty urządzenia i wpisuje polecenia jedno po drugim.
Gdy agent pracuje na serwerze, śledzisz to na żywo. Każda komenda, którą uruchamia przez ssh_exec, pojawia się razem z wynikiem w karcie Aktywność w prawym panelu, w osobnym dzienniku dla każdego serwera; awatar agenta widać na przycisku Serwery oraz, z plakietką Agent przy pracy, na Twojej liście Serwery. Komenda wysłana w postaci zakodowanej jest wyświetlana po zdekodowaniu. Możesz to też śledzić na telefonie, w karcie agenta w aplikacji mobilnej. Dane są przesyłane tylko między Twoim komputerem a Twoim telefonem, szyfrowane end-to-end, z zamaskowanymi sekretami: nic z tego, co działa na Twoich maszynach, nie jest zapisywane na żadnym serwerze.
Tworzenie może być też w całości zadaniem agenta. ssh_connection_new zachowuje ścieżkę z przeglądem: otwiera formularz tworzenia wypełniony wstępnie tym, co agent znalazł w pliku compose, skrypcie wdrożeniowym albo Twojej dokumentacji, a to Ty go sprawdzasz, wpisujesz dane logowania i zapisujesz. Chyba że wyłączysz „Agenci mogą zarządzać połączeniami” (Ustawienia, domyślnie włączone), ssh_connection_save zapisuje połączenie od razu, a nawet wtedy dane logowania nie przechodzą przez rozmowę: agent wskazuje tylko nazwę sekretu z Twojego sejfu, a aplikacja desktopowa kopiuje wartość. Wyłącznik jest wpisany w samo ustawienie, a nie w prośbę umieszczoną w prompcie, bo połączenie, które agent mógłby zarejestrować niezauważony, byłoby tylnymi drzwiami.
Poznaj AgentsRoom MCPNagrane w aplikacji: agent dostaje zadanie sprawdzić wolne miejsce na dysku serwera staging, uruchomić skrypt health check i zajrzeć na koniec logu nginx. Trzy wywołania pojawiają się jedno po drugim w karcie Aktywność, razem z wynikiem, kodem wyjścia i czasem trwania, potem dziennik tego serwera otwiera się w całości i prowadzi z powrotem do listy Serwery. Nic z tego, co tam działa, nie opuszcza komputera.
Czy mogę zapisać wiele połączeń SSH?
Czy obsługuje uwierzytelnianie kluczem SSH i hasłem?
Czy mogę uruchomić Claude Code lub Codex na zdalnym serwerze przez SSH?
Gdzie przechowywane są moje dane logowania SSH?
Czy nadal potrzebuję osobnego klienta SSH?
Czy moi agenci AI mogą korzystać z moich połączeń SSH?
Czy agenci widzą moje hasło SSH?
Czy mogę zaimportować mój istniejący ~/.ssh/config?
Czy mogę sięgnąć po serwer bez publicznego adresu i bez otwartego portu SSH?
Czy agent może utworzyć nowe połączenie SSH?
Czy mogę połączyć się z serwerem Windows i dostać PowerShell?
Czy mogę otworzyć projekt, który istnieje tylko na zdalnym serwerze, bez klonowania go tutaj?
Czy agenci działający na serwerze zatrzymują się, gdy zamykam AgentsRoom?
Gdzie dodać połączenie SSH w AgentsRoom?
Czy wbudowana przeglądarka może otworzyć serwer deweloperski działający na serwerze zdalnym?
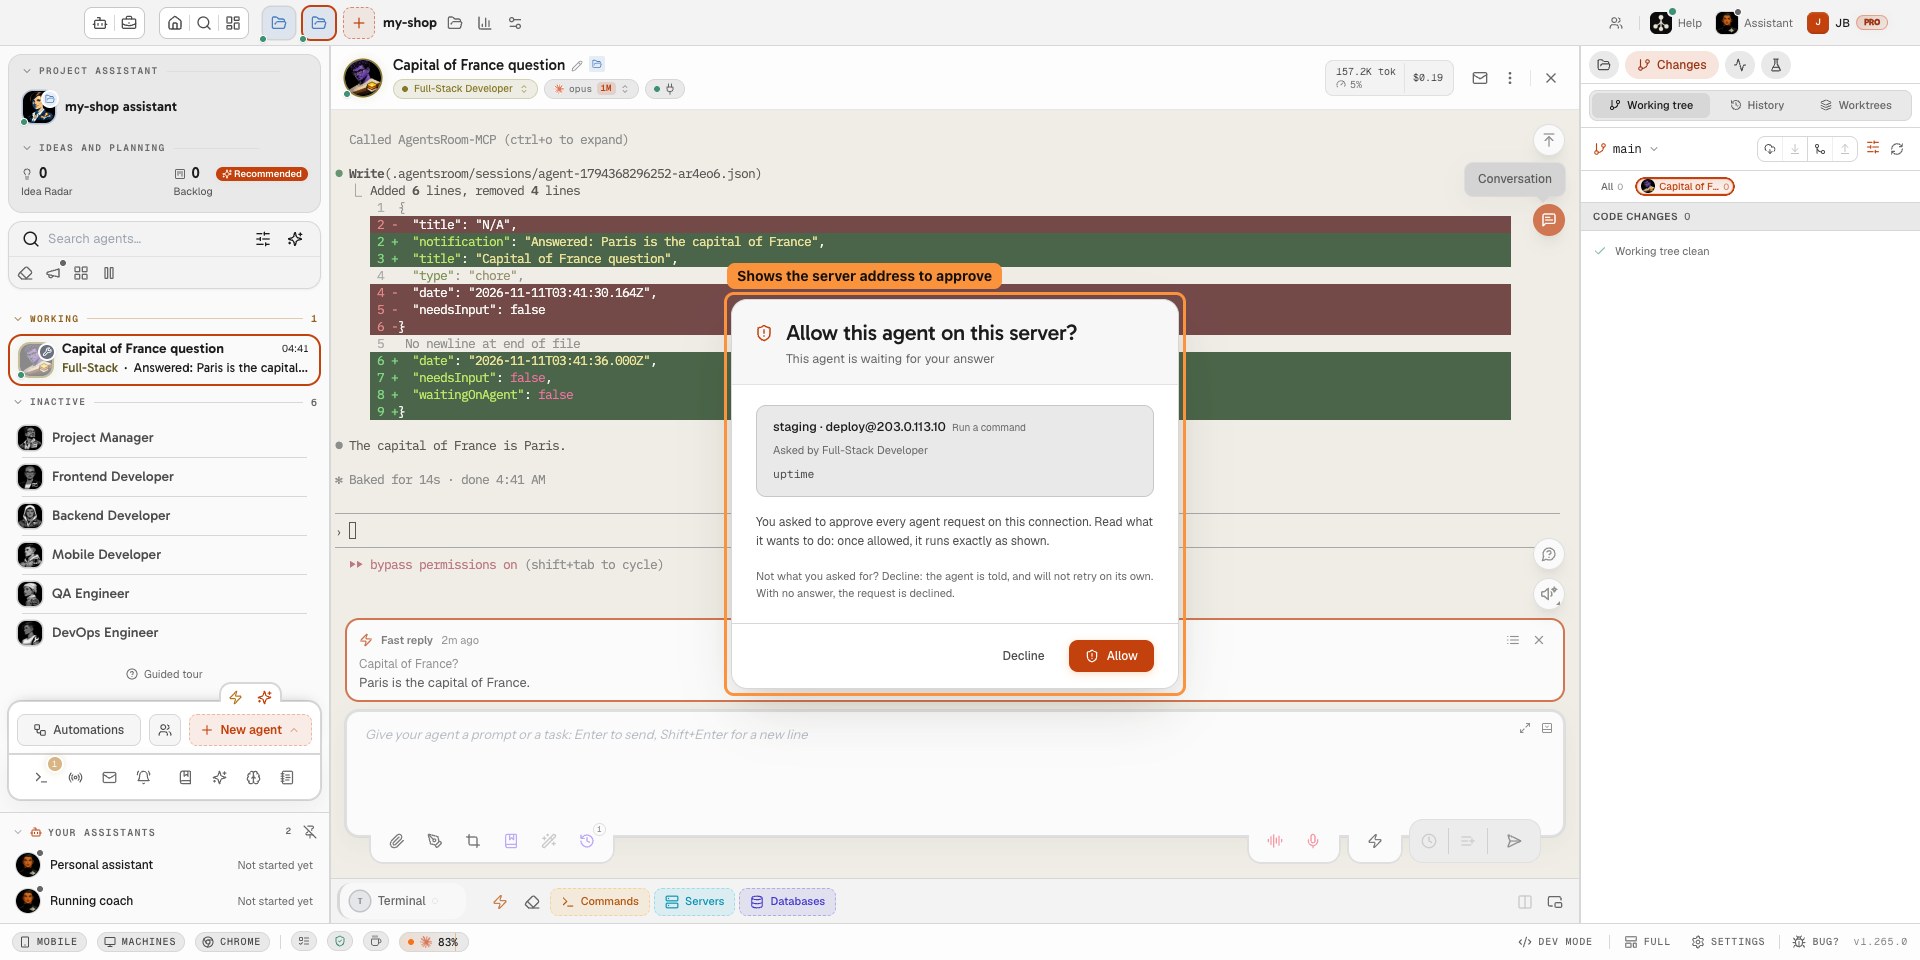
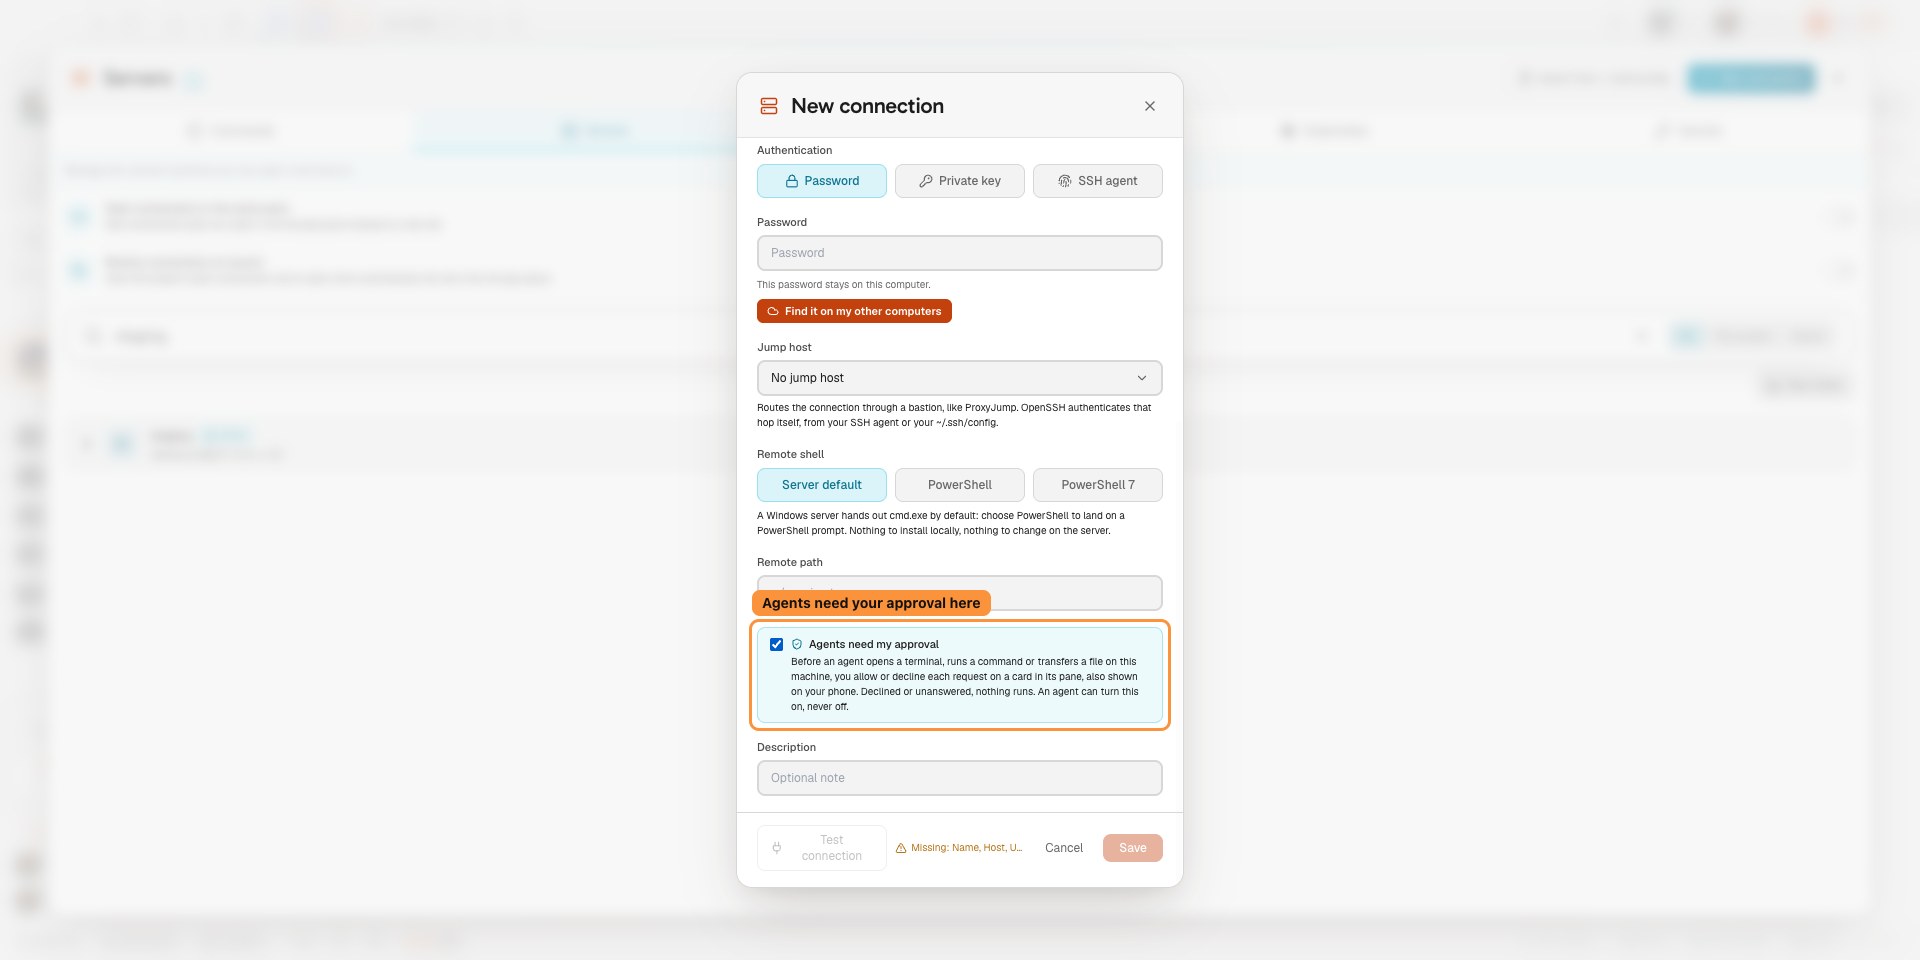
Czy mogę sprawić, by agent pytał mnie o zgodę, zanim użyje serwera?
Zrzuty ekranu
Prawdziwe zrzuty z aplikacji, dodawane w miarę rozwoju tej funkcji.
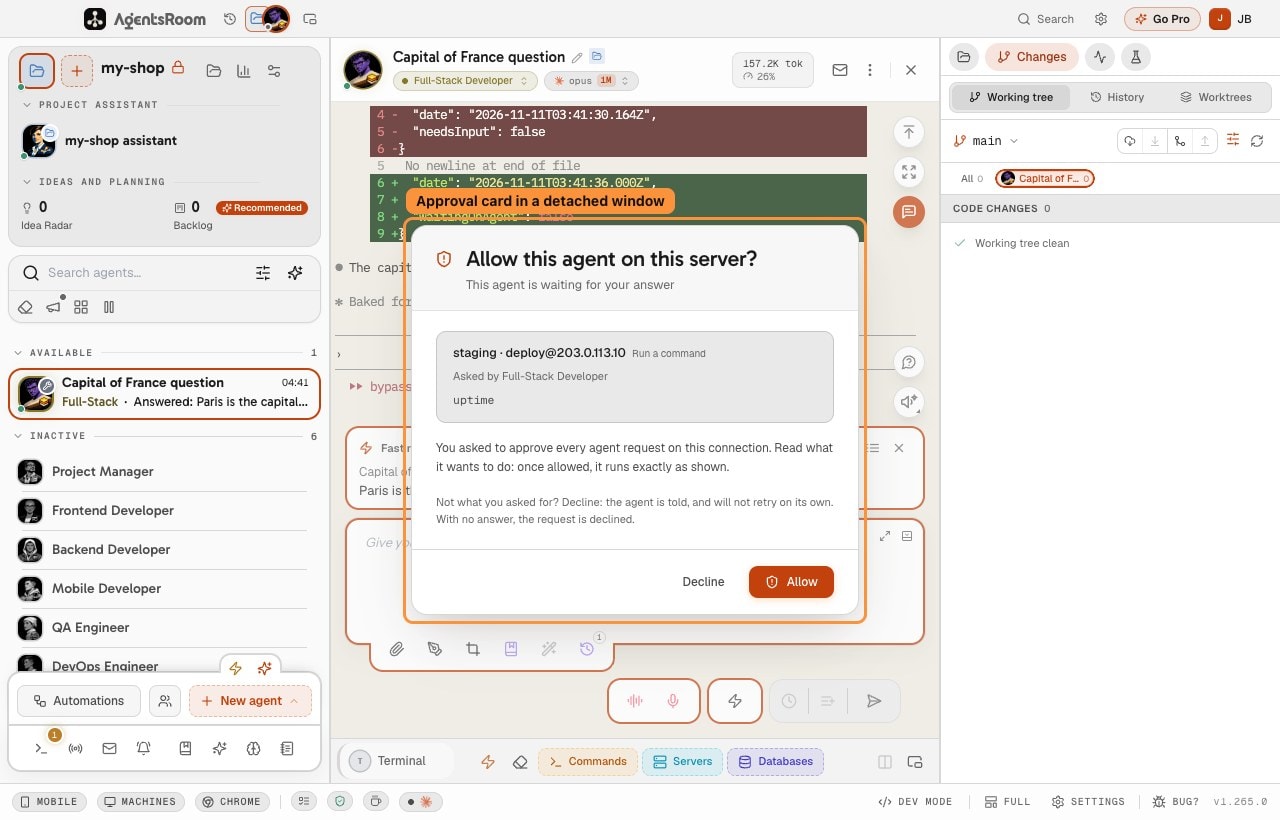
Zatwierdź lub odrzuć polecenie agenta na serwerze z dowolnego okna projektu, nawet odłączonego. 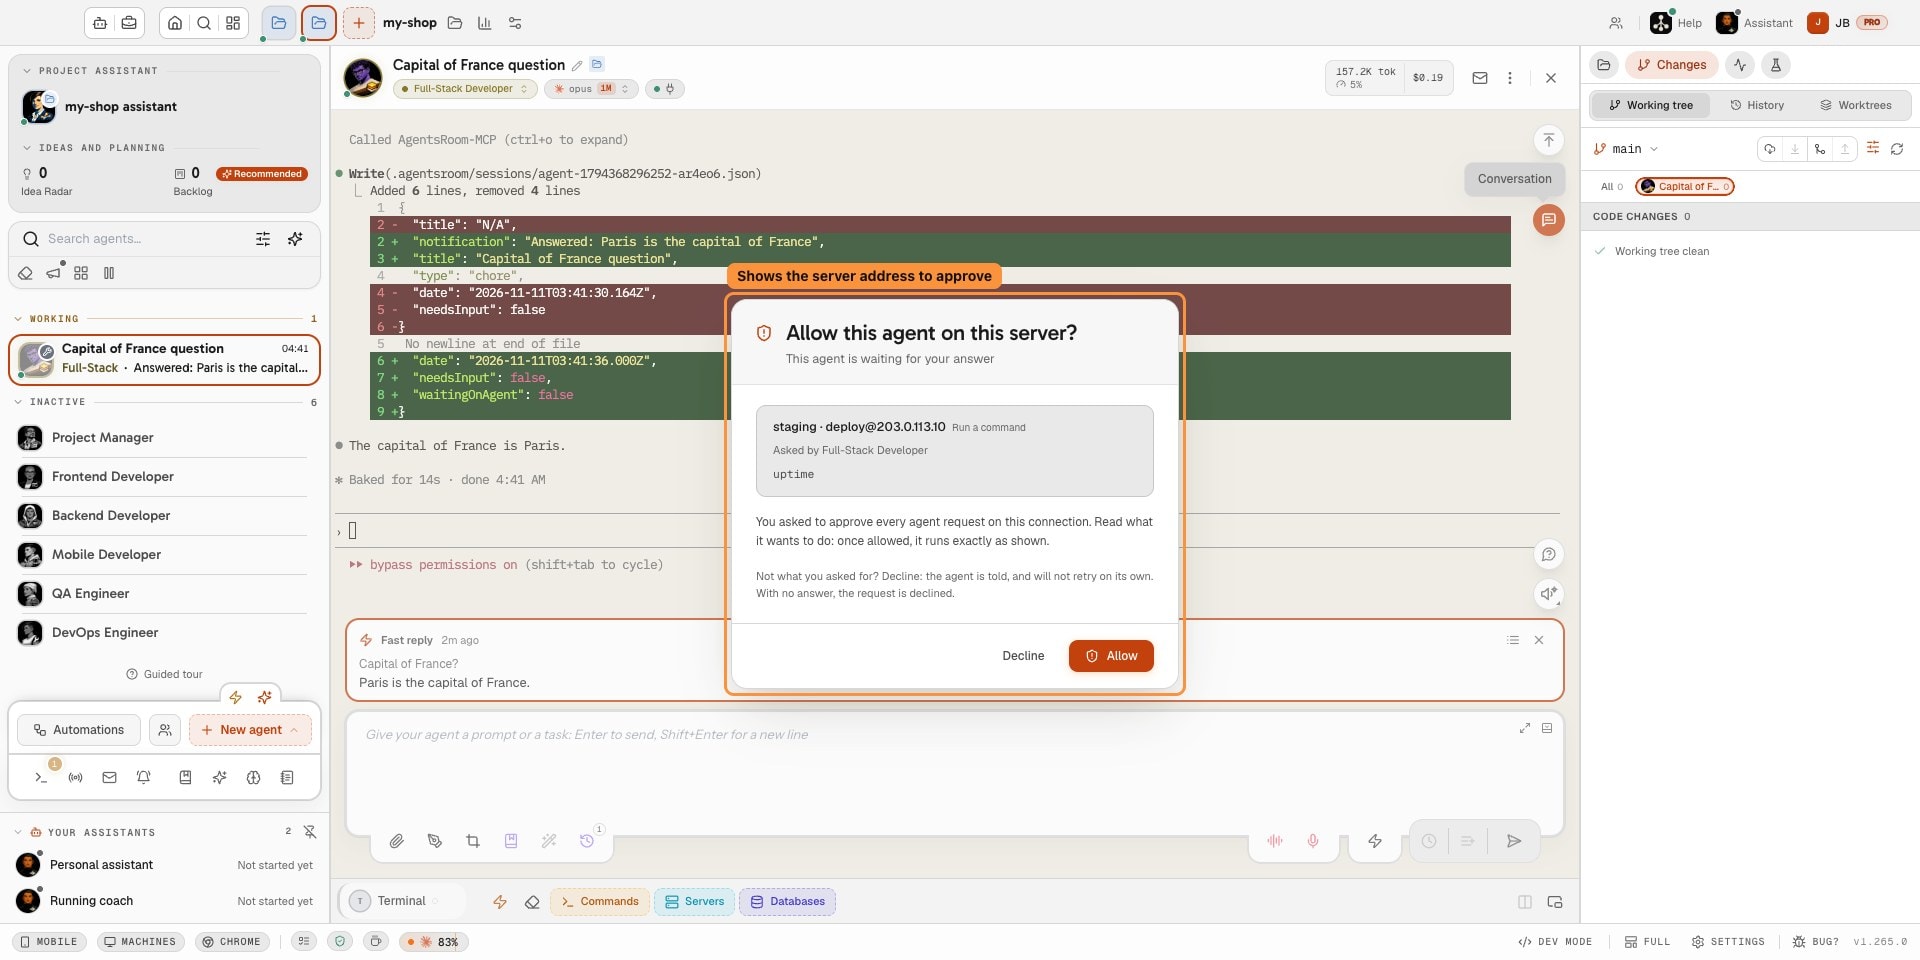
Zanim agent uruchomi polecenie na chronionym serwerze, karta pokazuje dokładnie, który serwer jest celem. 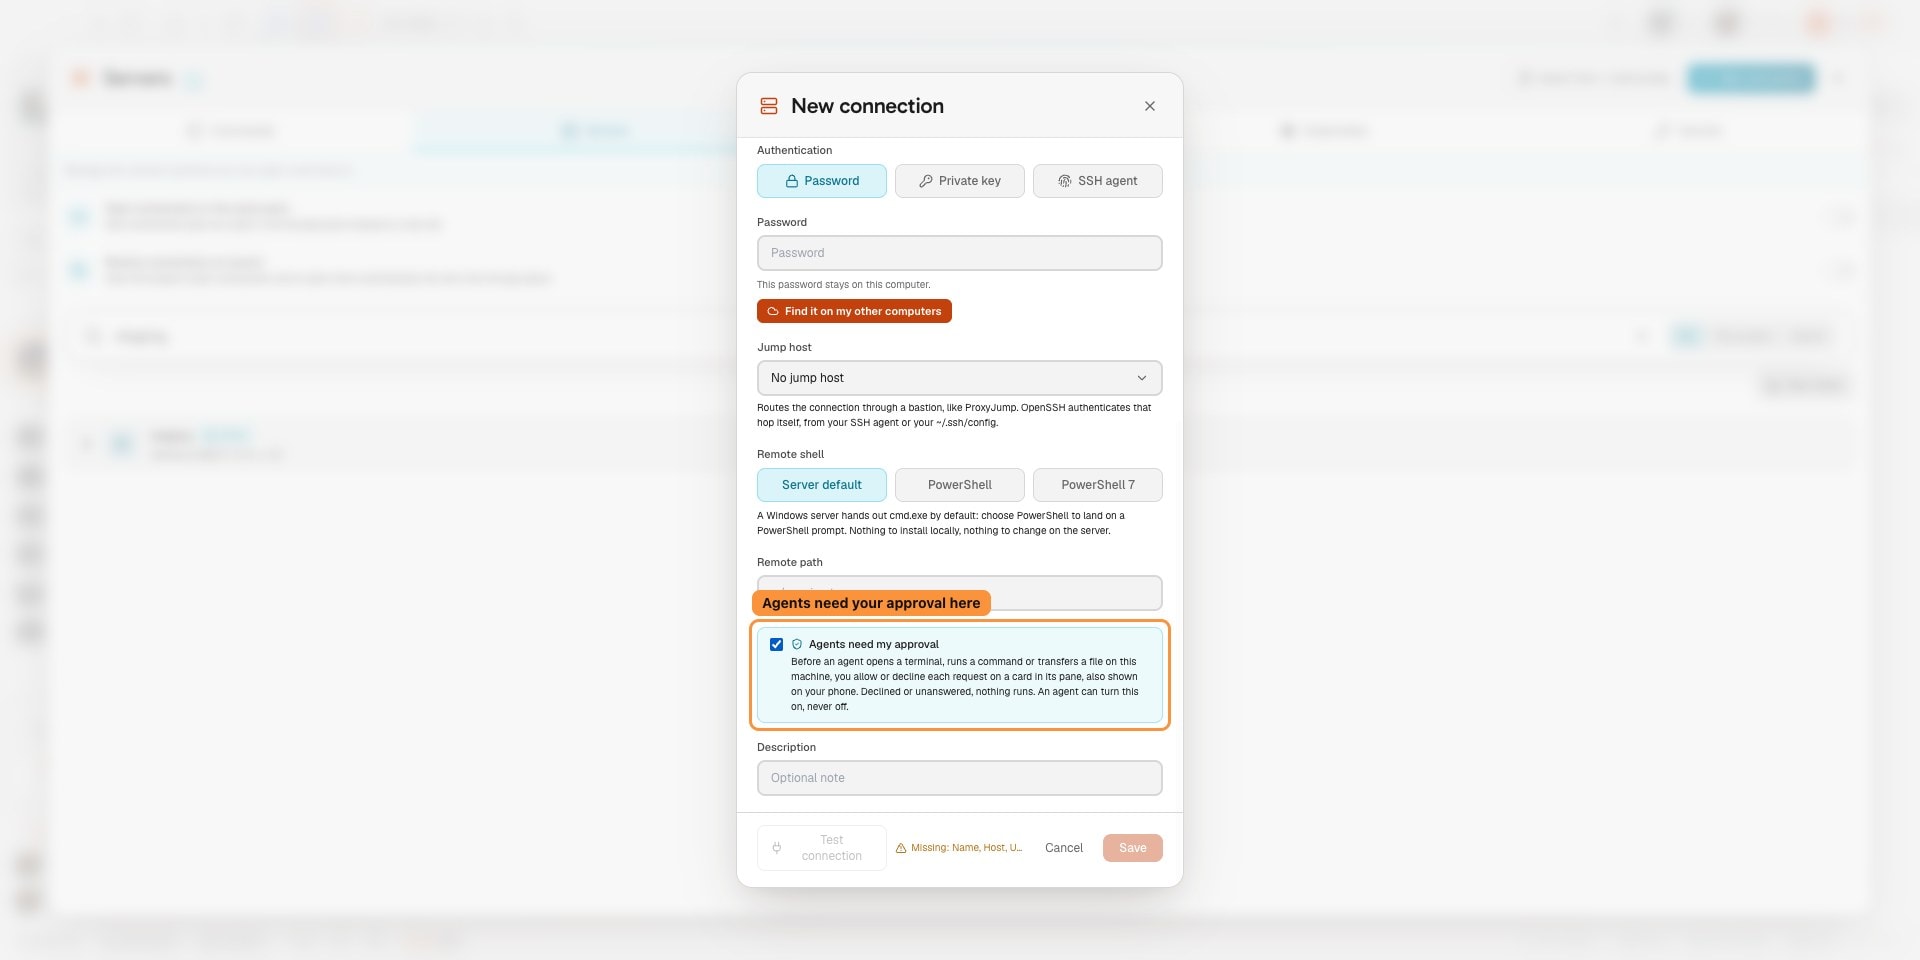
Spraw, aby agenci prosili o twoją zgodę przed połączeniem się z serwerem, uruchomieniem polecenia lub przesłaniem pliku.
Może Cię też zainteresować
RDS przez AWS SSM
Sięgnij po instancję Amazon RDS bez publicznego endpointu, z własnej maszyny, przez aws ssm start-session i dokument AWS-StartPortForwardingSessionToRemoteHost. Bez bastionu do utrzymania, bez VPN, bez reguły przychodzącej dla SSH. AgentsRoom otwiera sesję na porcie loopback i przez nią podłącza swojego klienta bazy danych. MySQL, PostgreSQL, SQL Server i MongoDB, czyli RDS MySQL, RDS PostgreSQL, RDS for SQL Server, Aurora i DocumentDB.
Połączenia z bazami danych
Zapisuj swoje połączenia MySQL, PostgreSQL, SQL Server, MongoDB, SQLite i Google BigQuery, sięgaj po bazę w prywatnej podsieci przez tunel SSH albo sesję AWS SSM i pozwól agentom AI odpytywać ją przez MCP. Domyślnie tylko do odczytu, jedno polecenie na wywołanie, ograniczone zbiory wyników, a hasło nigdy nie trafia do agenta. Eksport, import i kopiowanie jednej bazy wprost na drugą dla MySQL, PostgreSQL i MongoDB.
Menedżer sekretów
Przechowuj klucze API, tokeny i hasła w pęku kluczy swojego systemu, odwołuj się do nich przez {{secret:NAME}} w komendach dev i środowiskach agentów, a AgentsRoom rozwiąże je przy starcie. Agenci widzą nazwy, nigdy wartości, i nic nie jest synchronizowane z serwerem.
Import repozytoriów
Podłącz GitHub lub GitLab, przejrzyj repozytoria, do których naprawdę masz dostęp, i sklonuj kilka naraz. Każde staje się projektem z własnymi agentami AI do kodowania. Self-hosted instancje GitLab są obsługiwane.
Dev Terminals
Menedżer terminali per projekt i launcher procesów. Uruchamiaj backend, frontend i workery jednym kliknięciem, lokalnie lub na zdalnym serwerze po SSH.
Zdalne sterowanie agentami
Pilotuj swoje agenty AI do kodowania z telefonu. Steruj terminalami, projektami i promptami na swoim komputerze lub zdalnym serwerze z poziomu iOS i Androida.
Tunel localhost (podgląd na żywo)
Wbudowany bezpieczny tunel, który udostępnia lokalny lub zdalny serwer deweloperski jako publiczny adres HTTPS. Podglądaj swoją pracę w toku z dowolnego miejsca.
Wiele projektów, wielu agentów
Uruchamiaj wiele projektów i wielu agentów AI równolegle, lokalnie i zdalnie, z jednego wizualnego centrum dowodzenia.
































Przenieś swoje agenty AI na zdalny serwer
Pobierz AgentsRoom, zapisz swoje połączenia SSH i uruchamiaj Claude Code, Codex lub Antigravity CLI na dowolnym VPS lub zdalnym serwerze przez wbudowany terminal.
Aplikacja towarzysząca: monitoruj agentów w podróży
Użyj Claude, Codex, Antigravity CLI lub innego dostawcy AI.
Wysyłaj bugi i prośby bezpośrednio do swojego publicznego backlogu.
Agenci, których czytasz jak rozmowę
Każdy agent ma rolę, twarz i wątek, który czytasz jak komunikator.
