Uprawnienia agenta

Pomiń prośby o uprawnienia w Claude Code i Codex.
I pytania, które mimo to się przebijają.

Agent pracujący bez Ciebie jest przydatny tylko wtedy, gdy nie staje na pytaniu, na które nie ma kto odpowiedzieć. W AgentsRoom każde CLI agenta oferujące bypass ma tryb uprawnień: Autonomiczny albo Ręczny. Autonomiczny uruchamia agenta z własną flagą bypass tego CLI, a potem zajmuje się tym, o co Claude Code i tak dalej pyta.

Wybierasz raz dla każdego CLI, przy pierwszym uruchomieniu. Każda akcja pozostaje widoczna w terminalu i możesz zatrzymać agenta w dowolnym momencie.

Co nadal zatrzymuje agenta
  • Ostrzeżenie Bypass Permissions modeOdpowiada AgentsRoom
  • „Yes, I trust this folder”Odpowiada AgentsRoom
  • „Dangerous rm operation”Odpowiada AgentsRoom
  • Polecenie z e-mailem kontaOdpowiada AgentsRoom

Cztery pytania, które Claude Code może zadać w trybie bypass, i przełącznik, który obsługuje każde z nich. Wszystkie cztery są domyślnie włączone i można je wyłączyć.

Większość ludzi trafia na to w tej samej kolejności. Claude Code pyta przed każdym poleceniem, więc szukasz flagi i uruchamiasz go z --dangerously-skip-permissions. Prośby ustają. Potem zostawiasz działającego agenta, wracasz po godzinie i zastajesz go przy pytaniu: ostrzeżenie przy starcie, folder, któremu trzeba zaufać, usunięcie do potwierdzenia.

Te pytania to nie błędy. Tryb bypass pomija prośby o uprawnienia, a dokumentacja Anthropic wymienia akcje, których nie pomija. We własnym terminalu kosztują jedno naciśnięcie klawisza. Przy zgłoszeniu z backlogu, zaplanowanym zadaniu albo zespole agentów działającym w nocy kosztują cały przebieg.

Ta strona robi dwie rzeczy: uczciwie opisuje, co każde CLI robi samo, z jego prawdziwymi flagami, oraz co AgentsRoom dodaje od siebie. Jeśli chcesz tylko flagę, znajdziesz ją w tabelach poniżej i nie potrzebujesz do tego AgentsRoom.

Sześć trybów uprawnień Claude Code

Z dokumentacji Anthropic, przeczytanej 7 listopada 2026. Claude Code 2.1.318 wymienia te same sześć w claude --help.

TrybCo działa bez pytaniaJak go uruchomić
default (Manual)Tylko odczyty. Wszystko inne pyta. W CLI nazywa się Manual.--permission-mode default
acceptEditsOdczyty, edycje plików i typowe polecenia systemu plików, takie jak mkdir, touch, mv i cp.--permission-mode acceptEdits
planOdczyty i polecenia tylko do odczytu. Nie edytuje Twoich plików źródłowych.--permission-mode plan
autoWszystko, a osobny model-klasyfikator sprawdza akcje przed ich wykonaniem.--permission-mode auto
dontAskOdczyty plików w Twoich katalogach roboczych i narzędzia zatwierdzone z góry. Wszystko, co wywołałoby pytanie, jest odrzucane.--permission-mode dontAsk
bypassPermissionsWszystko, oprócz krótkiej listy akcji, których nie zatwierdza żaden tryb.--dangerously-skip-permissions

Shift+Tab przełącza tryby w trakcie sesji, ale do bypassPermissions nie wejdziesz z sesji uruchomionej bez niego: włącz go przy starcie. Wariant --allow-dangerously-skip-permissions tylko dodaje go do cyklu. W VS Code potrzebny jest też przełącznik Allow dangerously skip permissions w ustawieniach rozszerzenia.

Co nadal pyta w trybie bypass

Każde pytanie tak, jak widzisz je w terminalu, dlaczego się pojawia i co AgentsRoom z nim robi.

„WARNING: Claude Code running in Bypass Permissions mode”

Pierwsza interaktywna sesja w tym trybie pokazuje ostrzeżenie z dwoma wierszami, 1. No, exit i 2. Yes, I accept. Zaznaczony jest No, exit, więc odruchowy Enter zamyka Claude. Po akceptacji Claude Code to zapisuje i przestaje pytać.

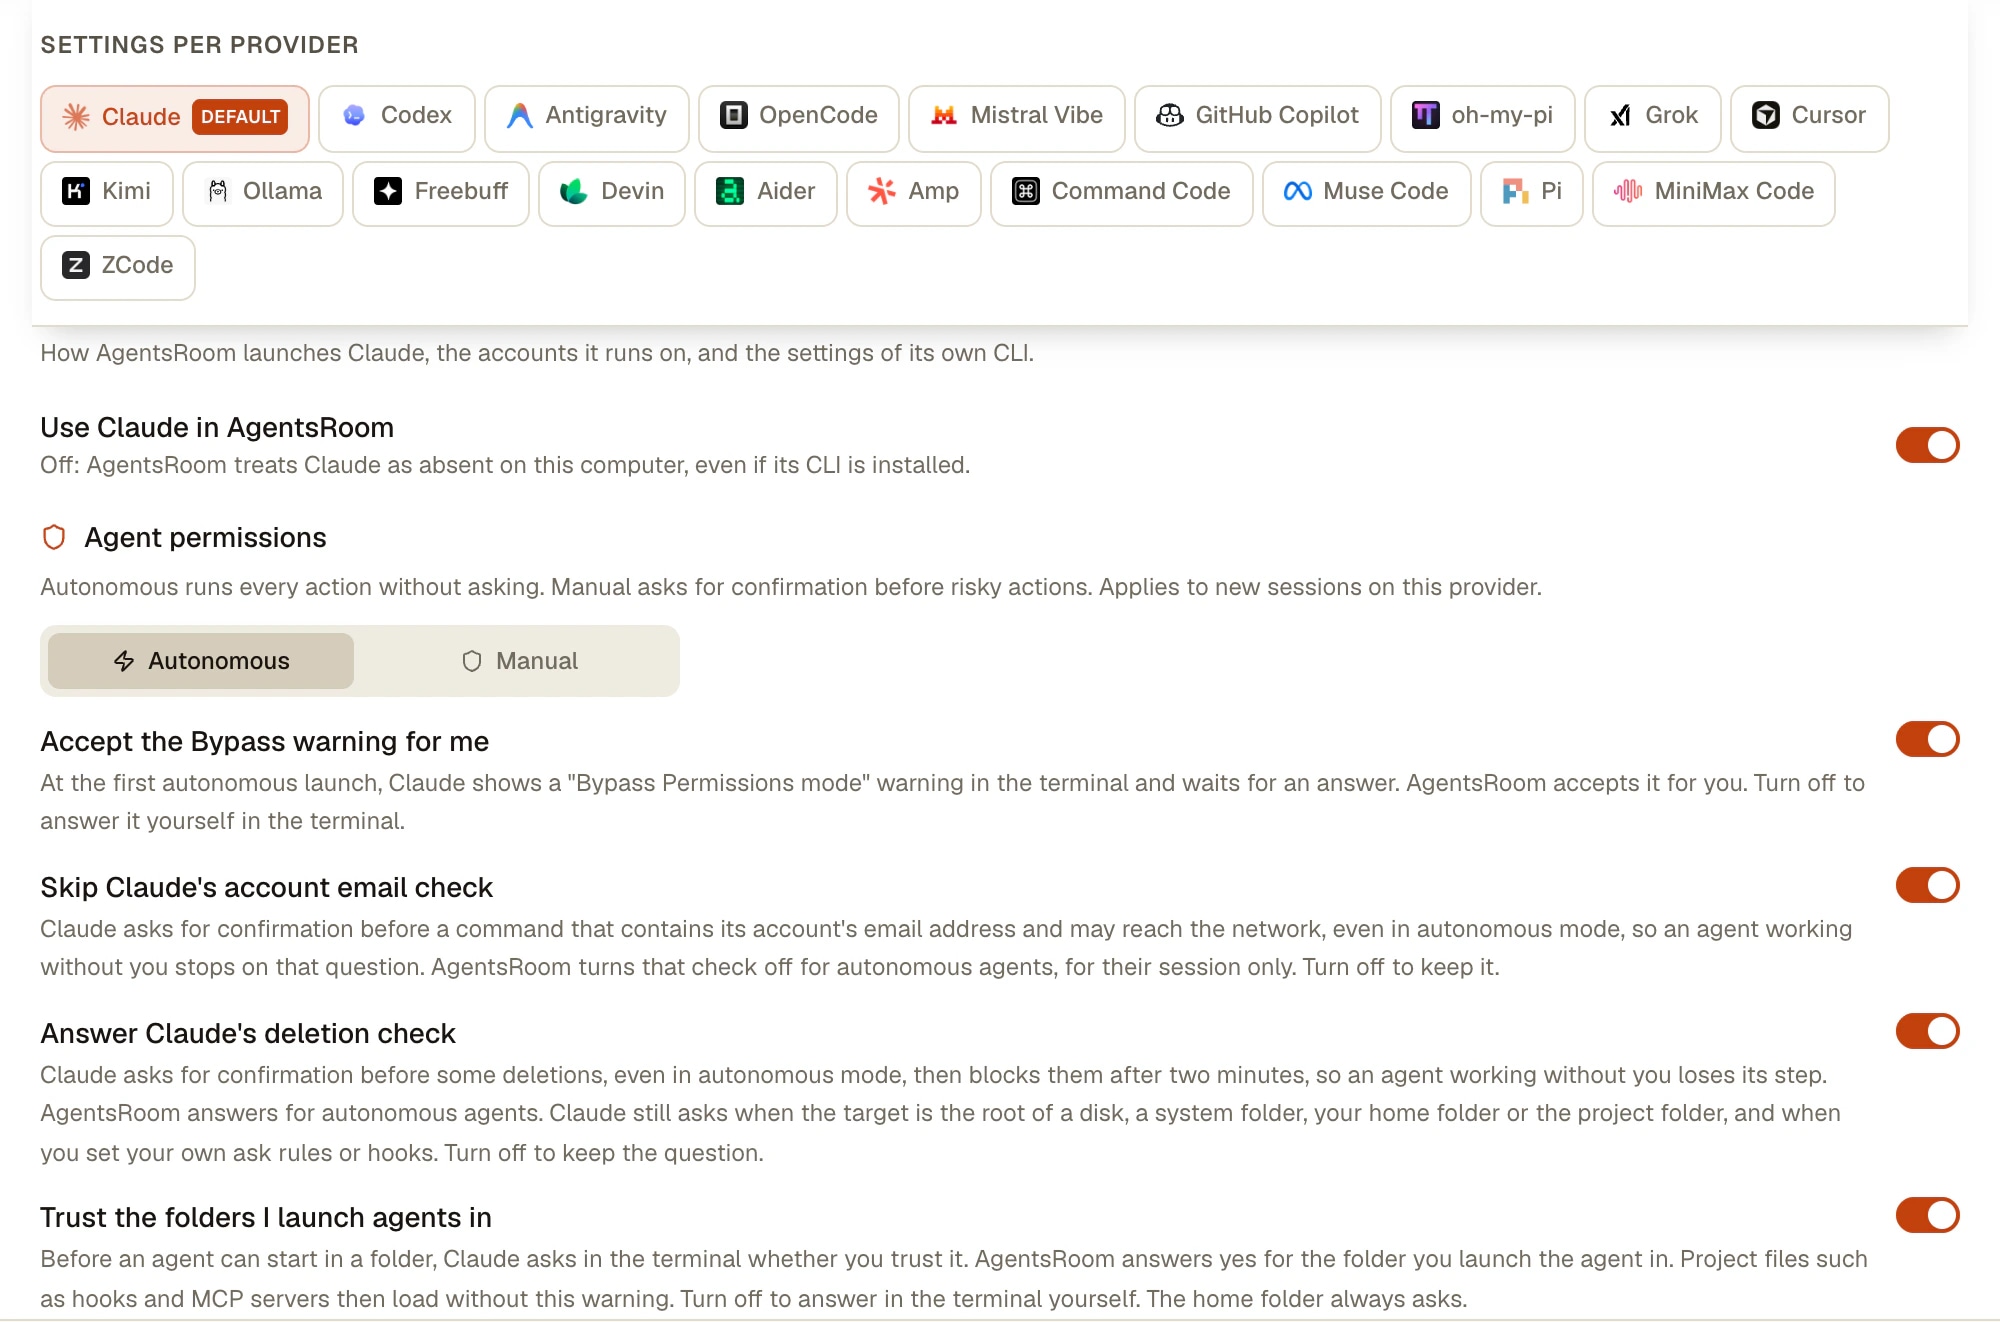
Akceptuj za mnie ostrzeżenie Bypass: AgentsRoom zapisuje Twoją akceptację przed uruchomieniem. Tylko w trybie Autonomicznym, nigdy przez SSH.

„Yes, I trust this folder”

Zanim Claude wystartuje w nowym folderze, pyta, czy ufasz temu folderowi, bo repozytorium może mieć własne hooki i serwery MCP. To pytanie pojawia się, zanim tryb bypass zacznie działać, i było najczęstszym zatrzymaniem, jakie zmierzyliśmy przy pierwszych uruchomieniach na początku listopada 2026.

Ufaj folderom, w których uruchamiam agentów: AgentsRoom odpowiada tak dla folderu, w którym uruchamiasz agenta, w obu trybach uprawnień. Hooki i serwery MCP tego folderu ładują się wtedy bez ostrzeżenia. W katalogu domowym pytanie pojawia się zawsze.

„Dangerous rm operation”, „Compound command contains cd with write operation”

Claude Code pyta przed niektórymi usunięciami, takimi jak rm -f * po cd, a po dwóch minutach blokuje polecenie komunikatem „Claude Code will automatically block this request”. Mimo tego brzmienia problemem nie jest cd, tylko usuwanie.

Odpowiadaj na kontrolę usuwania Claude: AgentsRoom odpowiada za autonomicznych agentów przy zwykłych usunięciach. Claude nadal pyta, gdy celem jest katalog główny dysku, folder systemowy, Twój katalog domowy lub folder projektu albo któryś z ich folderów nadrzędnych, oraz przy sudo, eval lub sh -c.

„This call's input holds your account email address”

Claude pyta przed poleceniem, które zawiera adres e-mail jego konta i może sięgać do sieci, więc agent commitujący albo wywołujący API z Twoim adresem może się tam zatrzymać.

Pomiń sprawdzanie adresu e-mail konta Claude: AgentsRoom wyłącza tę kontrolę dla autonomicznych agentów, tylko na czas ich sesji. Nic nie jest zapisywane w Twoich ustawieniach Claude, a wyzwalacz webhook działający na danych z zewnątrz zachowuje tę kontrolę.

Czego AgentsRoom nie rusza

  • Twoich własnych reguł permissions.ask i hooka PreToolUse odpowiadającego ask. CLI uruchamia hooki, zanim sprawdzi tryb, więc one nadal pytają. Ustawienia pokazują informację z przyciskiem otwierającym folder.
  • Polityki zarządzanej. Jeśli Twoja firma ustawiła permissions.disableBypassPermissionsMode na disable, tryb jest wyłączony i AgentsRoom nie omija tej blokady.
  • Reguł deny. Blokują w każdym trybie, także w bypass.
  • Pytań samego agenta. Gdy agent potrzebuje Twojej decyzji, nadal pyta.
Ustawienia AgentsRoom, Dostawcy AI, karta Claude: Uprawnienia agenta ustawione na Autonomiczny, z przełącznikami ostrzeżenia Bypass, sprawdzania adresu e-mail konta, kontroli usuwania i zaufania do folderów
Karta Claude w Ustawienia > Dostawcy AI. Autonomiczny lub Ręczny dotyczy nowych agentów tego CLI, a przełączniki poniżej odpowiadają na pytania, które Claude Code i tak zadaje.

Ten sam przełącznik w każdym CLI agenta

Wybierz Autonomiczny, a AgentsRoom przekaże flagę poniżej. Poza AgentsRoom to flagi, których używasz samodzielnie.

CLIFlaga przekazywana w trybie Autonomicznym
Claude Code--dangerously-skip-permissions --enable-auto-mode
Codex--sandbox danger-full-access -a never
Antigravity CLI--dangerously-skip-permissions
GitHub Copilot CLI--allow-all-tools
Cursor--force
Grok Build--always-approve
OpenCode--auto
Kimi Code--auto
Mistral Vibe--agent auto-approve --trust
Amp--dangerously-allow-all
Devin--permission-mode dangerous
oh-my-pi--yolo
Command Code--yolo
Muse Code--yolo
ZCode--mode yolo

--auto w OpenCode zatwierdza to, czego jawnie nie odrzuciłeś. Kimi ma dwie flagi: --yolo nadal zatrzymuje się przed wrażliwymi akcjami, --auto nie. GitHub Copilot CLI nie ma flagi dla trybu Ręcznego, więc AgentsRoom stosuje jego flagę, chyba że ustawisz własne opcje CLI. Aider zawsze tutaj potwierdza automatycznie, Pi z założenia nigdy nie prosi o zatwierdzenie narzędzia, a Freebuff nie ma flagi uprawnień. oh-my-pi domyślnie działa w trybie yolo, więc Ręczny przekazuje --approval-mode always-ask. MiniMax Code nie ma flagi: AgentsRoom zapisuje tryb w jego pliku konfiguracyjnym, co działa też dla mcode poza AgentsRoom.

Jak to ustawić

Jeden wybór na CLI i wyjątek tam, gdzie go potrzebujesz.

  1. 1

    Wybierz przy pierwszym uruchomieniu

    Pierwszy agent danego CLI otwiera Uprawnienia agenta: Autonomiczny, oznaczony jako Zalecane na Twojej maszynie deweloperskiej, albo Ręczny. Jeśli nikt Cię nigdy nie zapyta, obowiązuje Autonomiczny.

  2. 2

    Zmień dla całego CLI

    Ustawienia > Dostawcy AI, wybierz CLI, potem Uprawnienia agenta. Dotyczy to nowych sesji tego CLI. Karta Claude zawiera też opisane wyżej przełączniki.

  3. 3

    Zmień dla jednego agenta

    Edytuj agenta, Opcje zaawansowane, Uprawnienia agenta: Dziedziczone, Autonomiczny lub Ręczny. Agent do review może zostać na Ręcznym, gdy pozostali działają swobodnie.

  4. 4

    Ustaw dla zaplanowanego zadania

    W sekcji Zaawansowane zadania Tryb uprawnień oferuje te same trzy wartości. Twoi ręczni agenci w tym CLI dalej pytają, a przebieg o 3 w nocy się nie zatrzymuje.

  5. 5

    Przekaż własne flagi

    Opcje CLI, na karcie dostawcy albo przy jednym agencie, przyjmują dowolną flagę danego CLI. W trybie Autonomicznym AgentsRoom i tak dodaje flagę bypass, której sam nie ustawiłeś. Aby uruchomić Claude Code w trybie auto zamiast bypass, wybierz Ręczny i dodaj --permission-mode auto.

Gdy agent jednak się zatrzyma

Tryb Autonomiczny zmniejsza liczbę zatrzymań, ale nie wyklucza ich całkowicie: Twój własny hook może zapytać, chronione usuwanie może zapytać, agent może mieć prawdziwe pytanie. AgentsRoom to sygnalizuje, żeby agent nie czekał w ciszy: czerwona poświata na agencie, projekt podniesiony na pasku bocznym, skrzynka odbiorcza pod Cmd/Ctrl+Shift+I i powiadomienie push na telefonie, gdzie możesz odpowiedzieć.

Pytanie, które CLI rozstrzyga samo, na przykład kontrola bezpieczeństwa odrzucająca polecenie, znika samo, gdy tylko agent wraca do pracy.

Czy warto uruchamiać agentów w ten sposób?

Zalecenie Anthropic jest surowsze niż nasze ustawienie domyślne i warto przeczytać oba. Dokumentacja mówi o trybie bypass: „Only use this mode in isolated environments like containers, VMs, or dev containers without internet access, where Claude Code cannot damage your host system.” Dodaje też, że ten tryb „offers no protection against prompt injection or unintended actions”, i odsyła do trybu auto, który daje kontrole bezpieczeństwa w tle przy znacznie mniejszej liczbie pytań.

AgentsRoom domyślnie używa trybu Autonomicznego, bo jego agenci często działają bez Ciebie, na zgłoszeniu, według harmonogramu albo w kroku zespołu, gdzie jeden zatrzymany agent oznacza stracony przebieg. To kompromis, a nie funkcja bezpieczeństwa: Autonomiczny nie jest sandboxem, a agent może usunąć, wypchnąć lub wysłać to, na co pozwala jego polecenie.

Rozsądne granice, jeśli z niego korzystasz: reguły deny dla tego, co nigdy nie może się wykonać, na przykład Bash(git push *), git worktree na agenta, żeby zły przebieg pozostał odizolowany, review każdego agenta, zanim cokolwiek zostanie zacommitowane, oraz jednorazowy serwer lub kontener dla repozytoriów, którym nie ufasz. Gdy w zasięgu są produkcyjne dane logowania, wybierz Ręczny.
Reguły deny obowiązują w każdym trybie (.claude/settings.json):

{
  "permissions": {
    "deny": ["Bash(git push *)", "Read(*.env)"]
  }
}

Ograniczenia

  • Tryb uprawnień to ustawienie startowe. Dotyczy nowych sesji: uruchom ponownie agenta, który już działa.
  • Konsole na zdalnym hoście przez SSH działają bez hooków i wstępnej akceptacji AgentsRoom: Claude nadal tam pyta, chyba że już odpowiedziałeś na tej maszynie.
  • Zaufanie do folderu jest zapisywane dla lokalnego agenta Claude. CLAUDE_CONFIG_DIR ustawione przez profil Twojej powłoki może nadal wywołać to pytanie.
  • Cztery przełączniki dotyczą Claude Code. W pozostałych CLI pytanie o folder jest obsługiwane przy starcie bez przełącznika: Codex przez swoją konfigurację, Kimi i Antigravity przez swój rejestr, Cursor, Grok i Vibe przez --trust.
  • Te pytania należą do Claude Code i mogą się zmienić w każdej wersji. Cytowane tu komunikaty odczytano w listopadzie 2026.
  • AgentsRoom nie zamyka Twoich agentów w sandboxie. Uruchamia CLI na Twojej maszynie, z Twoimi plikami i Twoimi danymi logowania.

Najczęściej zadawane pytania

Zapytaj nas o coś innego
Jak sprawić, żeby Claude Code nie pytał o uprawnienia?
Uruchom go przez claude --dangerously-skip-permissions albo claude --permission-mode bypassPermissions, co jest równoważne. Łagodniejsza opcja to --permission-mode acceptEdits, aby zatwierdzać tylko edycje plików, --permission-mode auto, aby akcje sprawdzał klasyfikator zamiast Ciebie, albo reguły permissions.allow dla poleceń, którym ufasz. W AgentsRoom Autonomiczny to domyślny tryb uprawnień, więc agenci startują w ten sposób bez wpisywania flagi.
Dlaczego Claude Code nadal pyta o uprawnienia w trybie bypass?
Bo tryb bypass ma wyjątki. Według dokumentacji Anthropic nadal zatrzymuje się na jawnych regułach ask, na rozpoznanym usuwaniu krytycznych ścieżek i poleceniach oznaczonych jako Dangerous rm operation oraz na pytaniach, które zadaje Ci agent. Ostrzeżenie przy pierwszym uruchomieniu i ekran zaufania do folderu też pojawiają się, zanim tryb zacznie działać. Twój własny hook PreToolUse odpowiadający ask również nadal pyta. Co znaczy każdy komunikat, opisuje lista powyżej.
Jak pominąć „Yes, I trust this folder”?
Claude Code zapisuje Twoją odpowiedź dla każdego folderu w ~/.claude.json, więc pyta tylko raz na folder, z wyjątkiem katalogu domowego, gdzie żadna odpowiedź nie jest zachowywana. W AgentsRoom Ufaj folderom, w których uruchamiam agentów odpowiada za folder, w którym uruchamiasz agenta, i jest domyślnie włączone. Akceptacja oznacza, że hooki i serwery MCP tego folderu ładują się bez ostrzeżenia: wyłącz to ustawienie, jeśli otwierasz repozytoria, których sam nie napisałeś.
Bypass permissions czy tryb auto: jaka jest różnica?
Bypass permissions pomija pytania i kontrole bezpieczeństwa: wywołania narzędzi wykonują się od razu. Tryb auto też działa bez rutynowych pytań, ale osobny model-klasyfikator najpierw sprawdza akcje i blokuje to, co wykracza poza Twoją prośbę, celuje w nieznaną infrastrukturę lub wygląda na sterowane wrogą treścią. Anthropic z tego powodu zaleca tryb auto i zaznacza, że on również nie gwarantuje bezpieczeństwa. Zależy on od Twojego planu, modelu i ustawień organizacji.
Czy mogę ustawić bypass permissions jako domyślny w settings.json?
Tak. Ustaw permissions.defaultMode na bypassPermissions w ustawieniach użytkownika, ~/.claude/settings.json, w pliku przekazanym przez --settings albo w ustawieniach zarządzanych. Dokumentacja Anthropic nie wymienia ustawień projektu dla tej wartości, a udokumentowany sposób na zakazanie tego trybu to permissions.disableBypassPermissionsMode ustawione na disable.
Czy mogę włączyć bypass permissions w trakcie sesji?
Nie z sesji uruchomionej bez niego. Dokumentacja Anthropic każe włączyć go przy starcie. Uruchom z --allow-dangerously-skip-permissions, aby dodać go do cyklu Shift+Tab bez aktywowania, a potem wybierz go, gdy będzie potrzebny.
Dlaczego pojawia się „cannot be used with root/sudo privileges”?
Na Linuksie i macOS Claude Code odmawia startu w tym trybie jako root lub przez sudo, chyba że sesja działa w sandboxie, który rozpoznaje. Rozwiązanie to uruchomienie go jako zwykły użytkownik, czego Anthropic wymaga też w kontenerach.
Jaka jest ta sama flaga w Codex i innych CLI?
AgentsRoom przekazuje do Codex --sandbox danger-full-access -a never, co wyłącza zatwierdzenia i usuwa jego sandbox; codex --help dokumentuje też --dangerously-bypass-approvals-and-sandbox. Antigravity CLI przyjmuje --dangerously-skip-permissions, Grok Build --always-approve, Amp --dangerously-allow-all, Cursor --force, a Kimi Code --auto. Tabela powyżej wymienia je wszystkie.
Czy tryb Autonomiczny można bezpiecznie zostawić włączony?
To kompromis, a nie ochrona. Usuwa pytania, nie ryzyko: agent może usunąć albo wypchnąć to, na co pozwalają jego polecenia, a otwierane repozytorium może zawierać instrukcje napisane po to, by go zmylić. Używaj reguł deny dla tego, co nigdy nie może się wykonać, worktree na agenta i review przed commitem. Wybierz Ręczny albo jednorazową maszynę, gdy w zasięgu są produkcyjne dane logowania.
Czy muszę do tego używać AgentsRoom?
Nie. Flagi i ustawienia powyżej należą do samych CLI i działają w każdym terminalu. AgentsRoom dodaje: jeden wybór na CLI zamiast flagi przy każdym uruchomieniu, odpowiedzi na pozostałe pytania Claude Code, wyjątek dla agenta lub zaplanowanego zadania oraz widoczny alert na komputerze i telefonie, gdy agent rzeczywiście się zatrzyma.

Może Cię też zainteresować

Claude Code Hooks

Kompletny przewodnik po Claude Code hooks: hooki cyklu życia PreToolUse, PostToolUse, UserPromptSubmit, Stop, Notification i SubagentStop. Skonfiguruj hooki w .claude/settings.json, zautomatyzuj zabezpieczenia i monitoruj każde zdarzenie hooka w czasie rzeczywistym w wielu agentach Claude Code za pomocą AgentsRoom, wizualnego centrum dowodzenia dla Claude Code hooks.

Przegląd wg Agenta

Przeglądaj zmiany kodu każdego agenta AI osobno. AgentsRoom śledzi, który agent Claude Code zmodyfikował które pliki. Filtruj diffy wg agenta, przeglądaj indywidualnie, commituj wg agenta dla czystej historii git.

Zaplanowane zadania: cron dla agentów AI

Planuj cykliczne uruchomienia agentów AI i przepływy pracy programisty bez pisania choćby jednego wyrażenia cron. Uruchamiaj sesję Claude Code lub Codex każdego ranka, aby przeglądać pull requesty, skanuj logi awarii każdej nocy, sprawdzaj zależności w każdy poniedziałek, generuj cotygodniowy changelog albo wykonuj przebieg QA po każdym wdrożeniu. Wybierz częstotliwość (co N minut, co godzinę, codziennie, co tydzień, co miesiąc), prompt i rolę agenta. AgentsRoom uruchamia to za Ciebie, nadrabia pominięte uruchomienia przy następnym starcie i przechowuje historię uruchomień, którą można ponownie otworzyć.

Multi-Provider

AgentsRoom obsługuje 19 dostawców AI do kodowania: Claude, Codex, GitHub Copilot CLI, OpenCode, Antigravity CLI, Aider, Grok Build, Mistral Vibe, Kimi Code, Amp, oh-my-pi, Freebuff, Devin, Cursor, Command Code, Muse Code, Pi, MiniMax Code i ZCode. Przypisz innego dostawcę do każdego agenta, przełączaj dostawcę w trakcie rozmowy i zachowuj pełny kontekst dzięki automatycznemu handoffowi. Najlepsze multi-provider narzędzie do kodowania z AI.

Autonomiczny agent kodowania

Autonomiczny agent kodowania to deweloper AI, który planuje, wykonuje, testuje i sam się koryguje bez ciągłego inputu człowieka. Dowiedz się, czym są autonomiczni agenci kodowania, jak różnią się od copilotów, jakie są główne autonomiczne agenty kodowania AI dostępne dziś (Claude Code, Codex CLI, Antigravity CLI, OpenCode, Aider, Grok Build, Mistral Vibe, Kimi Code) oraz jak AgentsRoom jest wizualnym centrum dowodzenia do uruchamiania floty autonomicznych agentów kodowania równolegle.

Inżynier DevOpsRedaktorProgramista FrontendPrzedstawiciel HandlowyProgramista BackendCoach i TrenerArchitekt OprogramowaniaDoradca PrawnyInżynier QAFinanse i AdministracjaProgramista Full-StackProjektant KreatywnyProgramista MobilnyResearcherInżynier BezpieczeństwaHR i Rekrutacja
Kierownik ProjektuTłumaczEkspert GitAnalityk DanychSpecjalista SEOKsięgowySpecjalista ds. LokalizacjiKomunikacja i PRBrainstormerOperacje i LogistykaSpecjalista ds. MarketinguObsługa KlientaAsystent projektuSpecjalista ds. ZakupówCommunity ManagerAsystent Osobisty

Pozwól agentom dokończyć to, co zaczęli

Pobierz AgentsRoom, wybierz Autonomiczny lub Ręczny raz dla każdego CLI i dostawaj alert tylko wtedy, gdy agent naprawdę Cię potrzebuje.

Pobierz AgentsRoomZa darmo

Aplikacja towarzysząca: monitoruj agentów w podróży

Użyj Claude, Codex, Antigravity CLI lub innego dostawcy AI.

Zainstaluj rozszerzenie
Chrome Web Store

Wysyłaj bugi i prośby bezpośrednio do swojego publicznego backlogu.

Agenci, których czytasz jak rozmowę

Każdy agent ma rolę, twarz i wątek, który czytasz jak komunikator.

Widok rozmowy

Widok rozmowy w AgentsRoom: praca agenta AI do kodowania pokazana jako wątek czatu
Wiele projektów
Multi-provider
Wielu agentów
Status na żywo
Diff i commit
Aplikacja mobilna
Podgląd na żywo
Zespoły agentów
Testy w przeglądarce
Dev oparta na backlogu
Biblioteka promptów
Biblioteka umiejętności
Zobacz wszystkie funkcje