अपने SSH कनेक्शन सहेजें,
रिमोट मशीन पर AI एजेंट चलाएं
AgentsRoom एक ही जगह में SSH कनेक्शन मैनेजर और बिल्ट-इन SSH टर्मिनल दोनों है। अपने रिमोट सर्वर एक बार सहेजें, SSH की या पासवर्ड से कनेक्ट करें, फिर Claude Code, Codex या Antigravity CLI को सीधे रिमोट मशीन पर चलाएं।
अलग SSH क्लाइंट और कोड एडिटर के बीच जूझना बंद करें। अपने कनेक्शन प्रोफ़ाइल, अपना टर्मिनल और अपने AI एजेंट एक ही ऐप में रखें, सभी एक ही रिमोट सर्वर की ओर इशारा करते हुए।
AgentsRoom कैसे एक सहेजे गए SSH सर्वर से कनेक्ट होता है और सीधे रिमोट मशीन पर एक AI कोडिंग एजेंट चलाता है।
ज़्यादातर AI कोडिंग एजेंट यह मान लेते हैं कि आपका कोड उसी मशीन पर है जिसके सामने आप बैठे हैं। लेकिन बहुत सारा काम किसी रिमोट सर्वर पर होता है : एक VPS, एक स्टेजिंग मशीन, एक दमदार बिल्ड मशीन, पूरी टीम द्वारा साझा किया गया एक डेव सर्वर। AgentsRoom इस मामले को पहली-पंक्ति का मामला मानता है। एक SSH कनेक्शन सहेजें, SSH पर बिल्ट-इन टर्मिनल खोलें, और आप रिमोट होस्ट पर ऐसे काम कर रहे होते हैं मानो वह लोकल हो।
SSH कनेक्शन मैनेजर हर उस सर्वर के लिए एक प्रोफ़ाइल रखता है जिसे आप छूते हैं : होस्ट, पोर्ट, यूज़र, और यह कि आप SSH की से प्रमाणित करते हैं या पासवर्ड से। बिखरी हुई कॉन्फ़िग फ़ाइलों में खोजबीन या वही लंबी कमांड बार-बार टाइप करना अब नहीं। एक सहेजा गया कनेक्शन चुनें, कनेक्ट दबाएं, और टर्मिनल आपको एक ही कदम में मशीन पर पहुंचा देता है।
असली फ़ायदा है AI कोडिंग एजेंट वहां चलाना जहां कोड सचमुच है। SSH के ज़रिए अपने रिमोट सर्वर से कनेक्ट करें, फिर उस मशीन पर Claude Code, Codex, Antigravity CLI या कोई दूसरा एजेंट चलाएं। एजेंट रिमोट होस्ट की फ़ाइलें पढ़ता और संपादित करता है, रिमोट परिवेश के सामने टेस्ट सूट चलाता है, और आप यह सब AgentsRoom से चलाते हैं, बगल में कोई दूसरा SSH क्लाइंट खुला रखे बिना।
AI एजेंट चलाने के लिए बना एक SSH क्लाइंट
कनेक्शन प्रबंधन, एक असली टर्मिनल, और रिमोट एजेंट निष्पादन, सब एक जगह।
सहेजे गए SSH कनेक्शन
हर रिमोट सर्वर के लिए एक दोबारा इस्तेमाल होने वाली प्रोफ़ाइल रखें : होस्ट, पोर्ट, यूज़र और प्रमाणीकरण विधि। आपका VPS, आपकी स्टेजिंग मशीन और टीम का डेव सर्वर सब एक ही सूची में रहते हैं। एक कनेक्शन चुनें और आप अंदर, कोई कमांड दोबारा टाइप करने की ज़रूरत नहीं।
की या पासवर्ड से प्रमाणीकरण
SSH की से या पासवर्ड से प्रमाणित करें, जो भी सर्वर अपेक्षा करता हो। किसी प्रोफ़ाइल को अपनी निजी की फ़ाइल की ओर इंगित करें या एक पासवर्ड सहेजें, और कनेक्ट करते समय AgentsRoom हैंडशेक संभाल लेता है।
SSH पर बिल्ट-इन टर्मिनल
हर कनेक्शन AgentsRoom के भीतर रिमोट होस्ट पर एक असली टर्मिनल खोलता है। पूरा रंगीन आउटपुट, कमांड हिस्ट्री और कॉपी-पेस्ट, उसी टर्मिनल से जिसे आप पहले से अपने लोकल प्रोजेक्ट्स के लिए इस्तेमाल करते हैं। खुला रखने के लिए कोई अलग SSH क्लाइंट नहीं।
रिमोट सर्वर पर एजेंट चलाएं
SSH के ज़रिए सीधे रिमोट मशीन पर Claude Code, Codex, Antigravity CLI या कोई दूसरा एजेंट चलाएं। एजेंट उन फ़ाइलों पर काम करता है जो सर्वर पर हैं और रिमोट परिवेश में कमांड चलाता है, आपके लैपटॉप पर नहीं।
SSH को किसी प्रोजेक्ट से जोड़ें
किसी प्रोजेक्ट को रिमोट के रूप में चिह्नित करें और उसे एक सहेजे गए SSH कनेक्शन से बांधें। उसके बाद प्रोजेक्ट अपने टर्मिनल और एजेंट उसी सर्वर पर खोलता है, जिससे एक रिमोट कोडबेस एक सामान्य AgentsRoom प्रोजेक्ट की तरह व्यवहार करता है।
क्रेडेंशियल रिपॉज़िटरी से बाहर रहते हैं
आपकी SSH की आपकी मशीन पर रहती हैं और पासवर्ड उसके कीचेन में एन्क्रिप्टेड रहते हैं, जब तक आप सिंक किए गए पासवर्ड चालू न करें, जो उन्हें एंड-टू-एंड एन्क्रिप्शन के साथ ले जाते हैं। प्रोजेक्ट रिपॉज़िटरी में कभी कुछ नहीं लिखा जाता, इसलिए आपके सर्वरों के बारे में कुछ भी ऐसे फ़ोल्डर में नहीं रिसता जिसे कोई साथी क्लोन कर सके।
अपना ~/.ssh/config इम्पोर्ट करें
जिन सर्वरों तक आप पहले से टर्मिनल से पहुंचते हैं वे जैसे हैं वैसे ही आ जाते हैं। AgentsRoom ~/.ssh/config के होस्ट ब्लॉक पढ़ता है, हर ब्लॉक जिस identity फ़ाइल की घोषणा करता है उसे रखता है, और किसी बैस्टियन के ज़रिए ProxyJump को बनाए रखता है : वह उपनाम के ज़रिए कनेक्ट करता है और ब्लॉक हल करने का काम OpenSSH पर छोड़ देता है, ठीक वैसे ही जैसे आपका शेल करता।
AWS SSM सेशन
ऐसे इंस्टेंस तक पहुंचें जिसका कोई सार्वजनिक पता नहीं है और कोई इनबाउंड SSH पोर्ट नहीं है, aws ssm start-session के ज़रिए। सेशन को आपकी मशीन पर पहले से कॉन्फ़िगर किए गए AWS प्रोफ़ाइल से अधिकृत किया जाता है, इसलिए ऐप में संग्रहीत करने के लिए न कोई पासवर्ड है और न कोई की।
WinRM और PowerShell Remoting
ऐसे Windows होस्ट तक पहुँचें जिस पर OpenSSH नहीं है पर WinRM चलता है, वर्कग्रुप मशीन के लिए NTLM या डोमेन सदस्य के लिए Kerberos के साथ, जिसमें ऑन-प्रेम Exchange का PowerShell एंडपॉइंट भी शामिल है। CredSSP दूसरे हॉप को संभालता है, जब सत्र को आगे Active Directory या किसी फ़ाइल सर्वर तक पहुँचना हो: जाँचे गए सर्टिफ़िकेट के साथ HTTPS, और फ़ॉर्म आपको चेतावनी देता है कि पासवर्ड उस सर्वर को सौंपा जाता है। डोमेन से बाहर के वर्कस्टेशन से आप खुद डोमेन कंट्रोलर और सर्वर IP बताते हैं, और AgentsRoom आपकी hosts फ़ाइल छुए बिना नाम-समाधान संभालता है। एजेंट इसके ज़रिए PowerShell डिफ़ॉल्ट रूप से केवल पढ़ने के मोड में चलाते हैं; लिखने की कार्रवाइयाँ आपकी पुष्टि का इंतज़ार करती हैं: सभी, केवल जोखिम वाली या एक भी नहीं, यह आप हर कनेक्शन के लिए चुनते हैं।
आपके पासवर्ड एन्क्रिप्टेड रहते हैं, डिफ़ॉल्ट रूप से आपकी मशीन पर
एक SSH कनेक्शन मैनेजर तभी उपयोगी है जब आप उस पर अपने क्रेडेंशियल का भरोसा कर सकें। किसी कनेक्शन का नाम, होस्ट, पोर्ट और यूज़र आपके अकाउंट के साथ चलते हैं, इसलिए एक कंप्यूटर पर सहेजा गया सर्वर दोबारा टाइप किए बिना बाकी कंप्यूटरों पर दिख जाता है। आपकी SSH की मशीन पर ही रहती हैं, और पासवर्ड व की की पासफ़्रेज़ उसी मशीन के कीचेन में एन्क्रिप्टेड रहते हैं जहां आपने उन्हें टाइप किया था। सेटिंग्स > खाता में सिंक किए गए पासवर्ड चालू करें (डिफ़ॉल्ट रूप से बंद) तो वे भी साथ चलते हैं, ऐसी की से एंड-टू-एंड एन्क्रिप्टेड जो सिर्फ़ आपके कंप्यूटरों के पास है: AgentsRoom उन्हें पढ़ पाए बिना संग्रहीत करता है। जिस प्रोजेक्ट पर आप काम कर रहे हैं उसमें कभी कुछ नहीं लिखा जाता: किसी रिमोट सर्वर से कनेक्ट करना न तो कभी रिपॉज़िटरी में कोई कॉन्फ़िग फ़ाइल जोड़ता है और न ही गलती से कोई होस्ट या सीक्रेट कमिट करता है।
प्रमाणीकरण मानक SSH के ज़रिए चलता है। की-आधारित लॉगिन आपकी मौजूदा निजी की का इस्तेमाल करता है, ठीक वैसे ही जैसे आपका शेल करता। पासवर्ड लॉगिन किसी भी अन्य SSH क्लाइंट की तरह एन्क्रिप्टेड SSH चैनल पर भेजा जाता है। AgentsRoom क्लाइंट है, आपका सर्वर इस बात के लिए सत्य का स्रोत बना रहता है कि वह क्या स्वीकार करता है।
जब आप रिमोट मशीन पर कोई AI एजेंट चलाते हैं, कोड रिमोट मशीन पर ही रहता है। एजेंट उस सर्वर की फ़ाइलें पढ़ता और संपादित करता है जिससे आप कनेक्ट हुए। रिमोट प्रोजेक्ट का कुछ भी आपके लैपटॉप पर तब तक कॉपी नहीं होता जब तक आप न कहें, और आपकी कनेक्शन प्रोफ़ाइलें कभी किसी और के साथ साझा नहीं की जातीं।
शून्य से रिमोट सर्वर पर एजेंट तक
एक कनेक्शन एक बार सहेजें, उस पर हमेशा एजेंट चलाएं।
SSH कनेक्शन सहेजें
किसी प्रोजेक्ट में डेव कमांड बार में “सर्वर” पर क्लिक करें, फिर “कनेक्शन जोड़ें” पर, या पहले से मौजूद होस्ट लाने के लिए “~/.ssh/config से आयात करें” पर। एक प्रोफ़ाइल में होस्ट, पोर्ट, यूज़र, और या तो आपकी SSH की फ़ाइल या एक पासवर्ड होता है। इसे prod-vps या staging जैसा नाम दें और यह अगली बार के लिए सहेज लिया जाता है।
कनेक्ट करें और टर्मिनल खोलें
सहेजा गया कनेक्शन चुनें और कनेक्ट दबाएं। AgentsRoom रिमोट होस्ट पर SSH के ज़रिए एक बिल्ट-इन टर्मिनल खोलता है। अब आप सर्वर पर हैं, पूरे रंगीन आउटपुट और कमांड हिस्ट्री के साथ।
मशीन पर एक AI एजेंट चलाएं
उस रिमोट टर्मिनल में Claude Code, Codex या Antigravity CLI चलाएं। एजेंट सर्वर की फ़ाइलों पर काम करता है और रिमोट परिवेश के सामने चलता है, और आप उसे AgentsRoom से किसी भी अन्य प्रोजेक्ट की तरह चलाते हैं।
जब आपको रिमोट सर्वर पर एजेंट चाहिए
हर कोडबेस आपके लैपटॉप पर नहीं रहता।
VPS पर कोड
आपका ऐप एक VPS पर चलता है और आप उसे वहीं ठीक करना चाहते हैं जहां वह रहता है। सहेजा गया SSH कनेक्शन खोलें, मशीन पर एक Claude Code एजेंट चलाएं, और असली परिवेश के सामने बग पैच करें, सभी डिपेंडेंसी समेत।
स्टेजिंग मशीन पर काम करना
एक स्टेजिंग सर्वर ऐसा बग दोहराता है जिसे आपका लैपटॉप कभी नहीं दिखाएगा। SSH में जाएं, एक Codex एजेंट को स्टेजिंग कोडबेस की ओर इंगित करें, और उसे उस मशीन पर समस्या दोहराने और ठीक करने दें जो उसे सचमुच दिखाती है।
साझा डेव सर्वर
टीम एक ही साझा डेव सर्वर पर काम करती है। हर कोई वही SSH कनेक्शन सहेजता है, अपना टर्मिनल खोलता है, और होस्ट पर अपना एजेंट चलाता है, बिना हर किसी के अलग लोकल क्लोन सेट किए।
कोई लोकल सेटअप ज़रूरी नहीं
एक भारी टूलचेन जिसे आप अपने लैपटॉप पर नहीं चाहते, एक बिल्ड मशीन पर रहती है। SSH के ज़रिए कनेक्ट करें, वहां एक Antigravity CLI एजेंट चलाएं, और काम दूर से होते रहने दें जबकि आपकी अपनी मशीन साफ़ रहती है।
मेरे AI एजेंट मेरे SSH कनेक्शनों तक कैसे पहुँच सकते हैं?
AgentsRoom MCP के ज़रिए। आपके सहेजे गए कनेक्शन हर एजेंट को पाँच MCP टूल के रूप में मिलते हैं : ssh_list मौजूदा प्रोजेक्ट में इस्तेमाल-योग्य सर्वर लौटाता है (SSH, AWS SSM और WinRM सभी), ssh_exec किसी सर्वर पर एक कमांड चलाता है और उसका आउटपुट लौटाता है (WinRM होस्ट पर एक PowerShell लाइन, केवल-पढ़ने के लिए जब तक आप लिखने की अनुमति न दें, जिनकी पुष्टि आप अपनी पसंद से एक-एक करके, केवल जोखिम होने पर या कभी नहीं करते हैं), ssh_transfer किसी सर्वर से या उसे कोई फ़ाइल भेजता है, ssh_connect उनमें से एक को असली टर्मिनल टैब के रूप में खोलता है, और ssh_connection_new ऐसा सर्वर सुझाता है जिसे आपने अभी तक सहेजा नहीं है। इसलिए जब आप किसी एजेंट से कहते हैं "प्रोड से जुड़ो और लॉग पढ़ो" या "Exchange के send connector सूचीबद्ध करो", तो उसे न कोई होस्टनेम अंदाज़े से लगाना पड़ता है और न हाथ से कोई कमांड लिखनी पड़ती है : वह आपकी कनेक्शन सूची पढ़ता है और सही मशीन पर काम करता है।
एजेंटों का यह SSH एक्सेस जानबूझकर बिना रहस्यों के है। ssh_list केवल मेटाडेटा लौटाता है: नाम, होस्ट, पोर्ट, उपयोगकर्ता, प्रमाणीकरण प्रकार और दायरा। पासवर्ड और पासफ़्रेज़ आपके सिस्टम कीचेन में एन्क्रिप्टेड रहते हैं, निजी कुंजियाँ आपकी डिस्क पर रहती हैं, और रहस्य को टर्मिनल में ऐप स्वयं डालता है। एजेंट केवल कनेक्शन का नाम लेता है, उसे कभी संभालता नहीं।
एजेंट ssh_connect से जो सत्र खोलता है वह एक दिखने वाला टर्मिनल टैब है: आप उसे पढ़ सकते हैं, उसमें टाइप कर सकते हैं और कभी भी बंद कर सकते हैं। और ssh_exec से चलाई गई कमांड उसकी बातचीत में एग्ज़िट कोड के साथ लौटती है, इसलिए आप हमेशा देखते हैं कि क्या चलाया गया और मशीन ने क्या जवाब दिया। फ़ाइलें भी उसी तरह चलती हैं : ssh_transfer से एजेंट किसी सर्वर से डंप या लॉग खींचता है, या उसे कोई फ़ाइल भेजता है, उसी क्रेडेंशियल-रहित चैनल के ज़रिए, और आपकी मशीन पर एक पाथ पाता है, न कि अपनी बातचीत में चिपकाई गई फ़ाइल। कनेक्शन को एक प्रोजेक्ट के लिए या ग्लोबल रूप से सहेजा जा सकता है, ताकि एजेंट को केवल प्रासंगिक सर्वर दिखें। ऐसे नेटवर्क उपकरण भी शामिल हैं जिनकी कमांड लाइन केवल खुले सत्र के भीतर काम करती है, जैसे WatchGuard फ़ायरवॉल या कई स्विच और राउटर: ssh_exec सत्र खोलता है, उपकरण के प्रॉम्प्ट की प्रतीक्षा करता है और कमांड एक के बाद एक टाइप करता है।
जब कोई एजेंट किसी सर्वर पर काम करता है, आप उसे लाइव देखते हैं। ssh_exec से चलाई गई हर कमांड, अपने आउटपुट के साथ, दाएं पैनल के "गतिविधि" टैब में दिखती है, हर सर्वर के लिए अलग लॉग में; एजेंट का अवतार "सर्वर" बटन पर और, "एजेंट काम पर" बैज के साथ, आपकी सर्वर सूची में दिखता है। एन्कोड करके भेजी गई कमांड डिकोड होकर दिखती है। आप इसे अपने फ़ोन पर भी, मोबाइल ऐप में एजेंट के कार्ड में देख सकते हैं। यह सिर्फ़ आपके कंप्यूटर और आपके फ़ोन के बीच जाता है, एंड-टू-एंड एन्क्रिप्टेड और सीक्रेट छिपाकर: आपकी मशीनों पर जो चलता है, उसमें से कुछ भी किसी सर्वर पर सेव नहीं होता।
बनाना पूरी तरह एजेंट का काम भी हो सकता है। ssh_connection_new समीक्षा वाले रास्ते को बनाए रखता है: वह बनाने का फ़ॉर्म उससे पहले से भरा हुआ खोलता है जो एजेंट को किसी compose फ़ाइल, किसी डिप्लॉय स्क्रिप्ट या आपके दस्तावेज़ में मिला, और उसकी समीक्षा करने, क्रेडेंशियल टाइप करने और सहेजने वाले आप ही हैं। जब तक आप "एजेंट कनेक्शन प्रबंधित कर सकते हैं" (सेटिंग्स, डिफ़ॉल्ट रूप से चालू) को बंद न कर दें, ssh_connection_save कनेक्शन सीधे लिख देता है, और तब भी क्रेडेंशियल कभी बातचीत से नहीं गुज़रता: एजेंट आपके वॉल्ट के सीक्रेट का नाम लेता है और डेस्कटॉप उसे कॉपी करता है। बंद करने का यह स्विच किसी प्रॉम्प्ट में नहीं माँगा जाता, वह सेटिंग में ही लिखा हुआ है, क्योंकि जो कनेक्शन कोई एजेंट आपकी नज़र के बिना दर्ज कर सके वह एक बैकडोर होगा।
AgentsRoom MCP देखेंऐप में फ़िल्माया गया : एक एजेंट से कहा जाता है कि किसी स्टेजिंग सर्वर पर खाली डिस्क जगह देखे, एक हेल्थ चेक स्क्रिप्ट चलाए और nginx का लॉग फ़ॉलो करे। तीनों कॉल एक-एक करके "गतिविधि" टैब में आती हैं, अपने आउटपुट, अपने एग्ज़िट कोड और अपनी अवधि के साथ, फिर उस सर्वर का लॉग पूरा खुलता है और वापस सर्वर सूची तक ले जाता है। वहां जो चलता है, उसमें से कुछ भी कंप्यूटर से बाहर नहीं जाता।
अक्सर पूछे जाने वाले सवाल
हमसे कुछ और पूछेंक्या मैं कई SSH कनेक्शन सहेज सकता हूं?
क्या यह SSH की और पासवर्ड प्रमाणीकरण का समर्थन करता है?
क्या मैं SSH के ज़रिए किसी रिमोट सर्वर पर Claude Code या Codex चला सकता हूं?
मेरे SSH क्रेडेंशियल कहां संग्रहीत होते हैं?
क्या मुझे अब भी एक अलग SSH क्लाइंट की ज़रूरत है?
क्या मेरे AI एजेंट मेरे SSH कनेक्शनों तक पहुँच सकते हैं?
क्या मेरे एजेंट मेरा SSH पासवर्ड देखते हैं?
क्या मैं अपना मौजूदा ~/.ssh/config इम्पोर्ट कर सकता हूं?
क्या मैं ऐसे सर्वर तक पहुंच सकता हूं जिसका कोई सार्वजनिक पता और कोई खुला SSH पोर्ट न हो?
क्या कोई एजेंट नया SSH कनेक्शन बना सकता है?
क्या मैं Windows सर्वर से जुड़कर PowerShell पा सकता हूँ?
क्या मैं ऐसा प्रोजेक्ट खोल सकता हूँ जो सिर्फ़ किसी रिमोट सर्वर पर मौजूद है, उसे यहाँ क्लोन किए बिना?
क्या AgentsRoom बंद करने पर सर्वर पर चल रहे एजेंट रुक जाते हैं?
AgentsRoom में SSH कनेक्शन कहाँ जोड़ें?
क्या बिल्ट-इन ब्राउज़र रिमोट सर्वर पर चल रहा डेव सर्वर खोल सकता है?
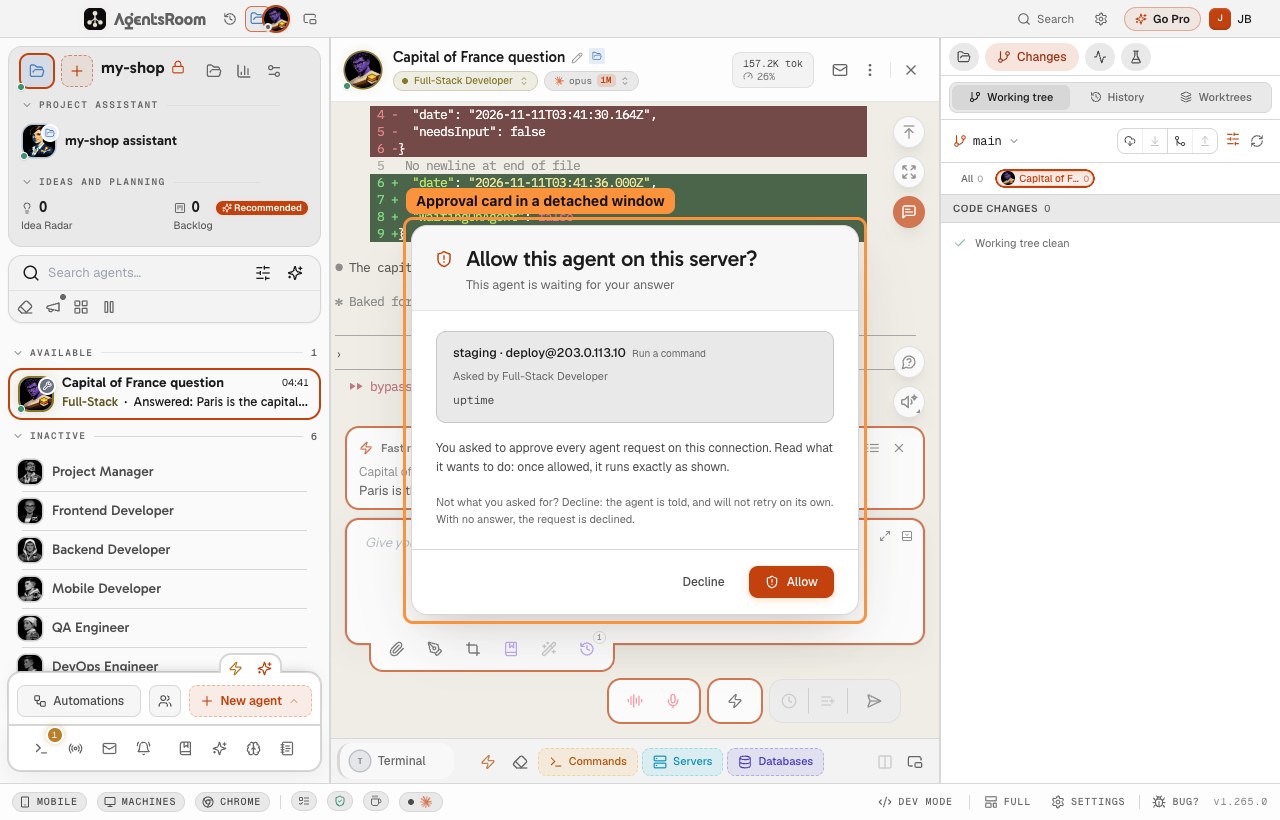
क्या मैं ऐसा कर सकता हूँ कि कोई एजेंट किसी सर्वर का उपयोग करने से पहले मुझसे पूछे?
स्क्रीनशॉट
ऐप के असली स्क्रीनशॉट, जो इस फ़ीचर के विकास के साथ जोड़े जाते हैं।
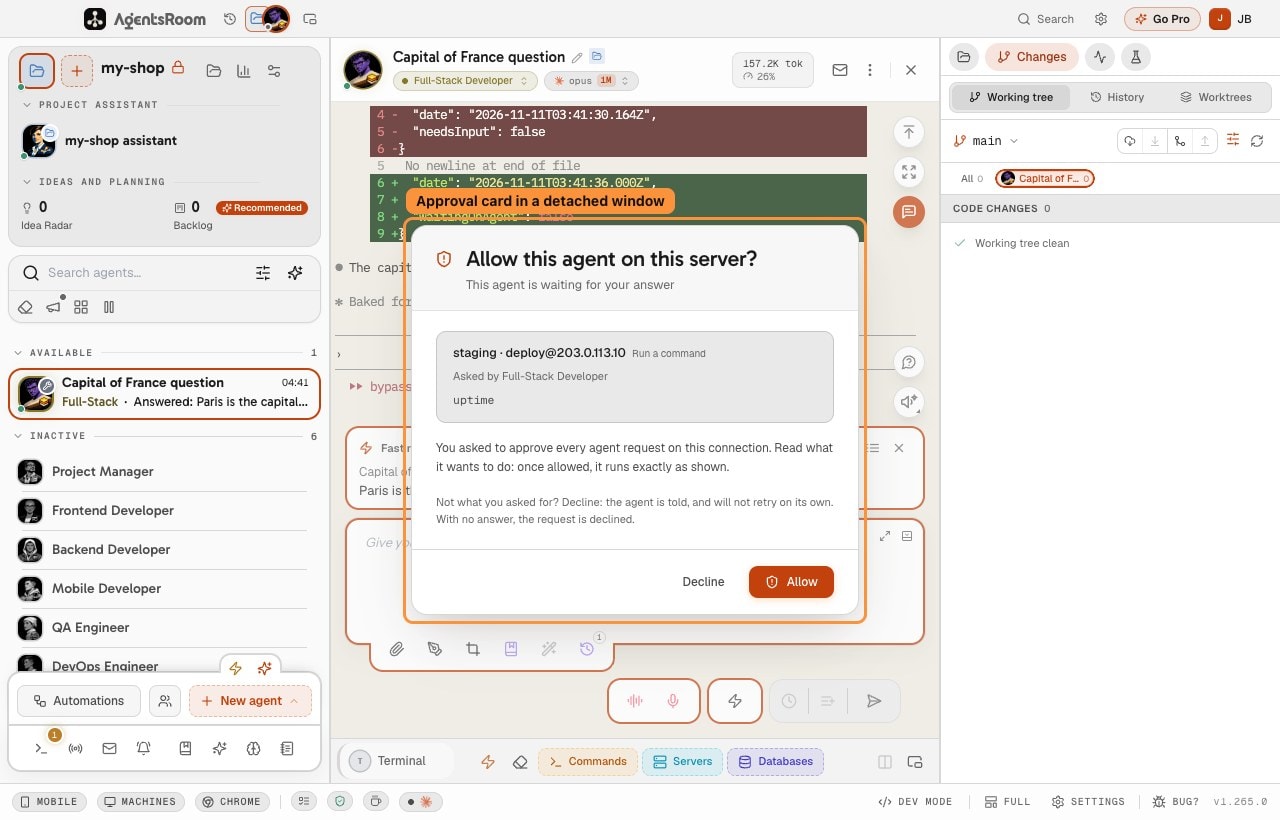
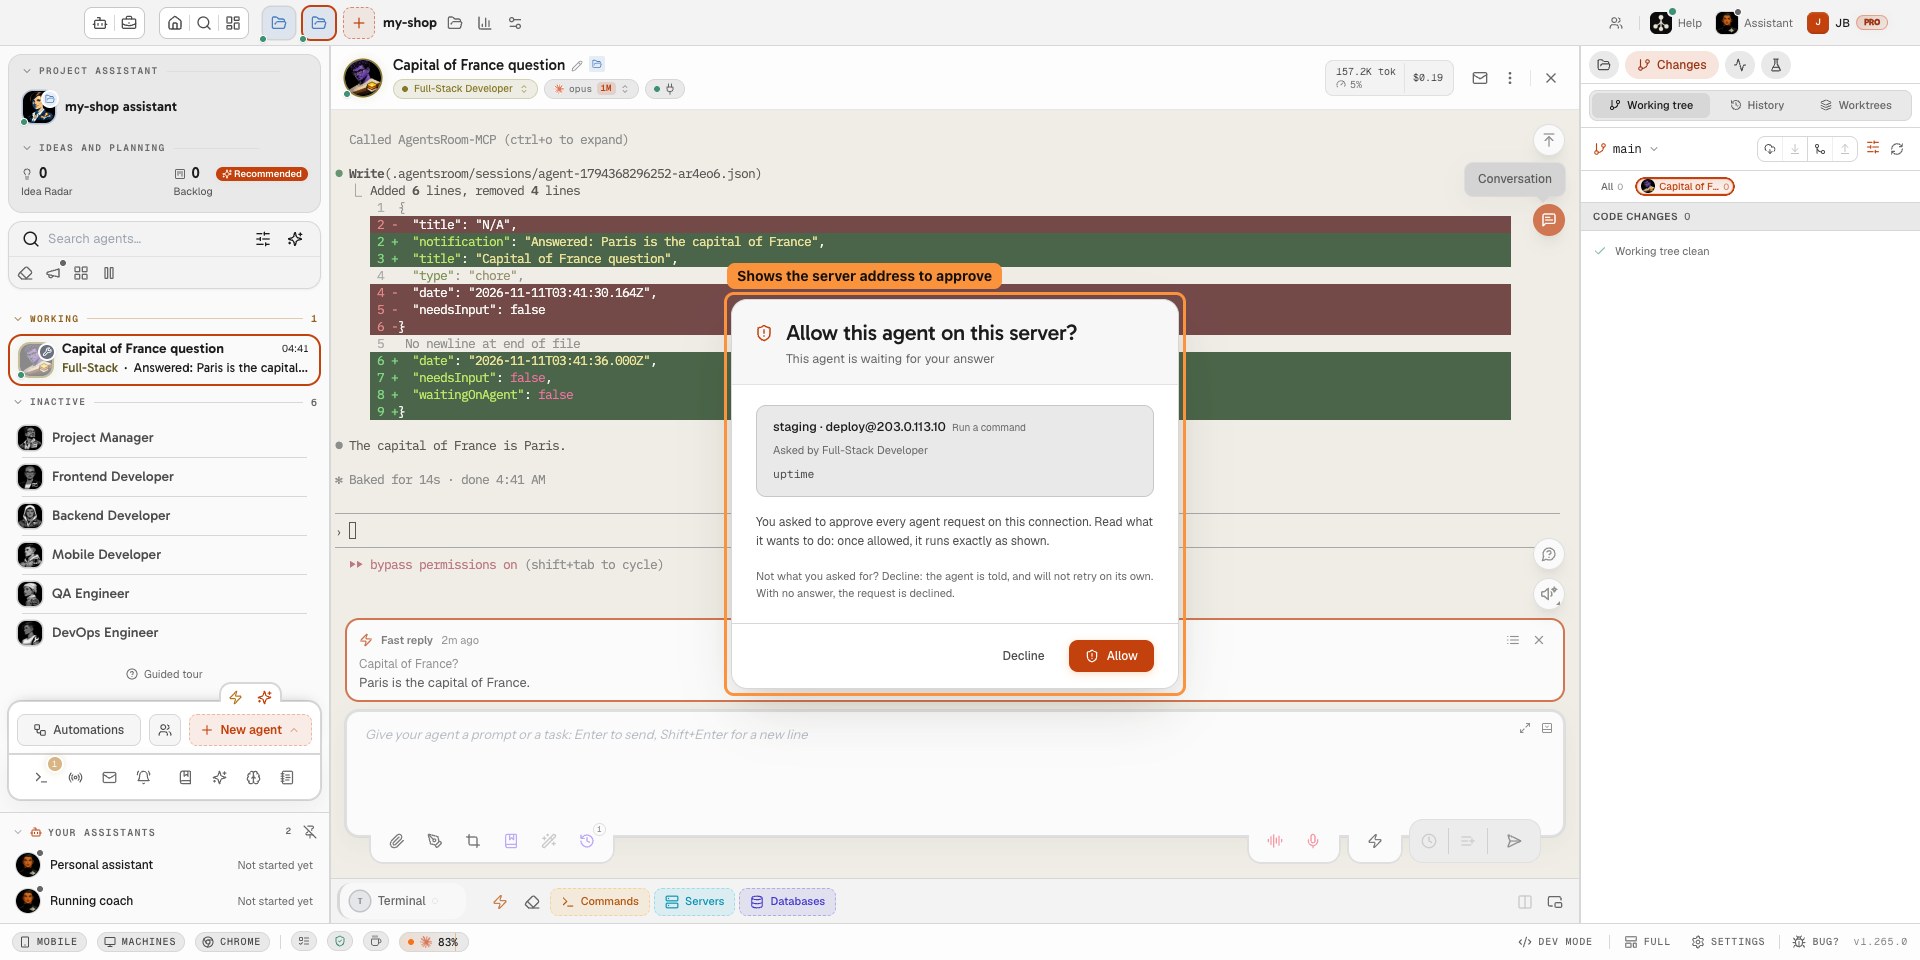
किसी भी प्रोजेक्ट विंडो से एक एजेंट के सर्वर कमांड को स्वीकृत या अस्वीकार करें, यहां तक कि एक अलग विंडो से भी। 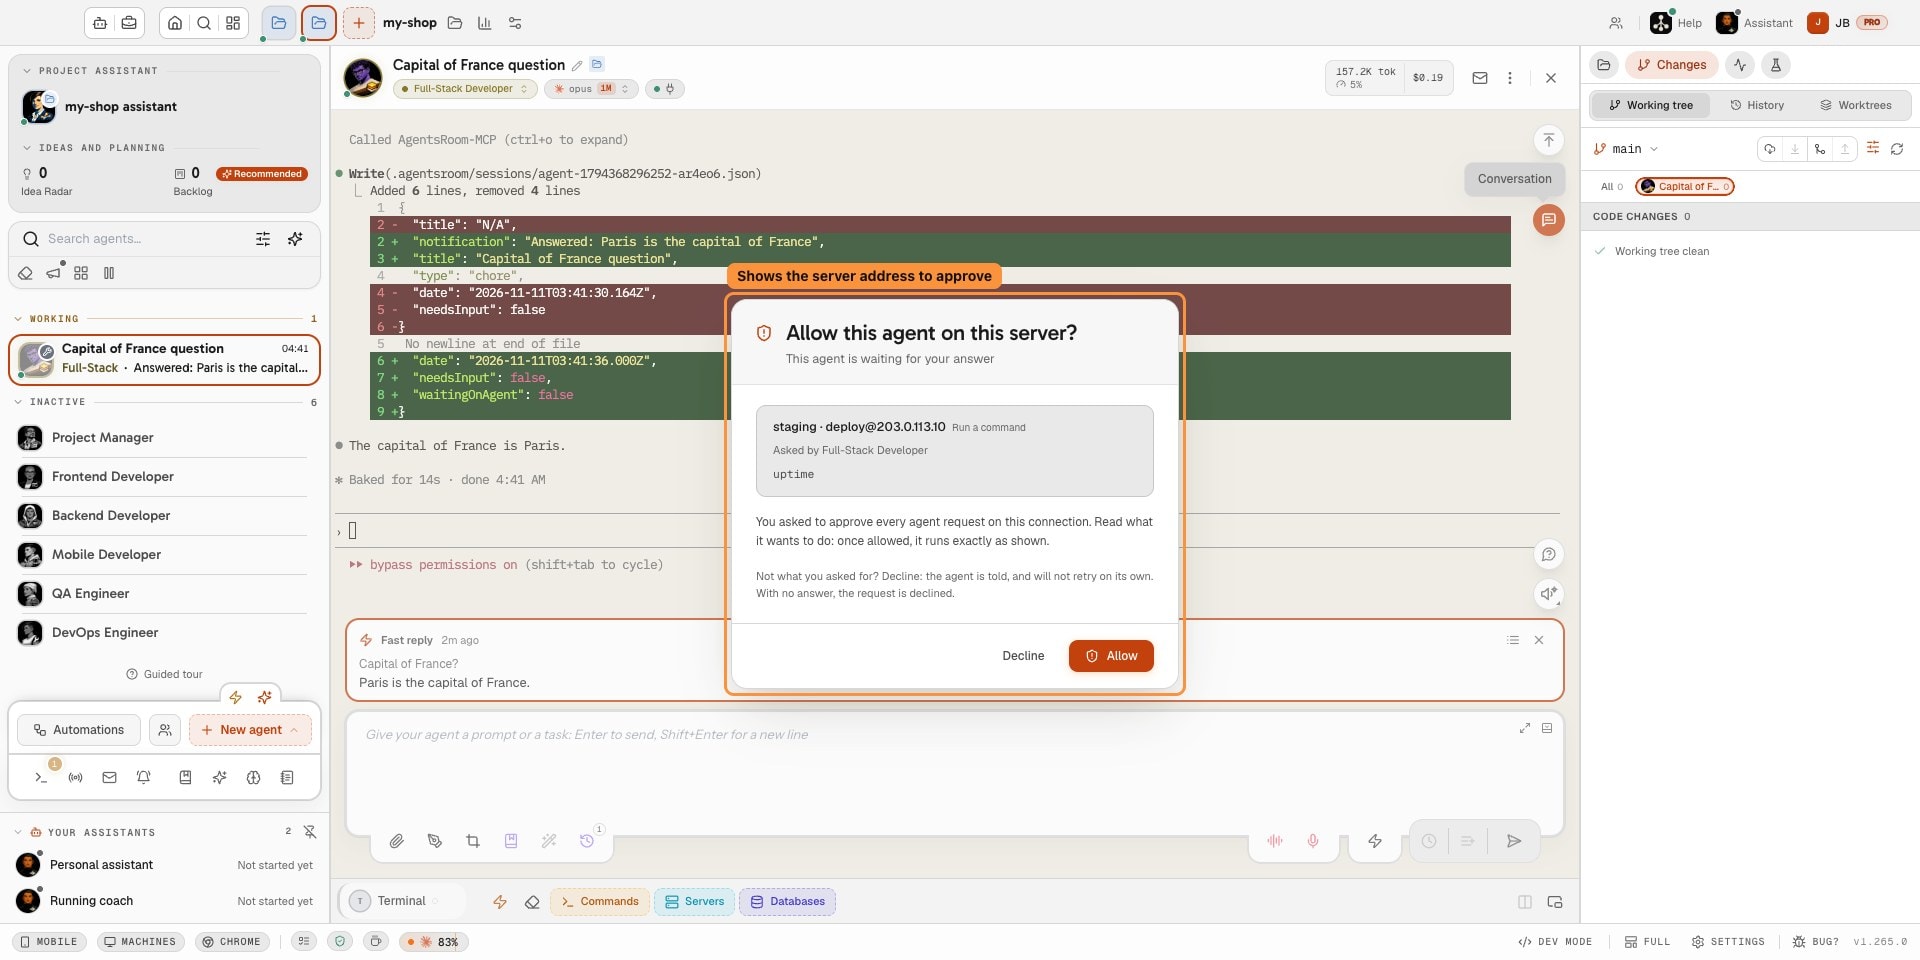
एक एजेंट के एक सुरक्षित सर्वर पर कमांड चलाने से पहले, कार्ड दिखाता है कि यह किस सर्वर को लक्षित करता है। 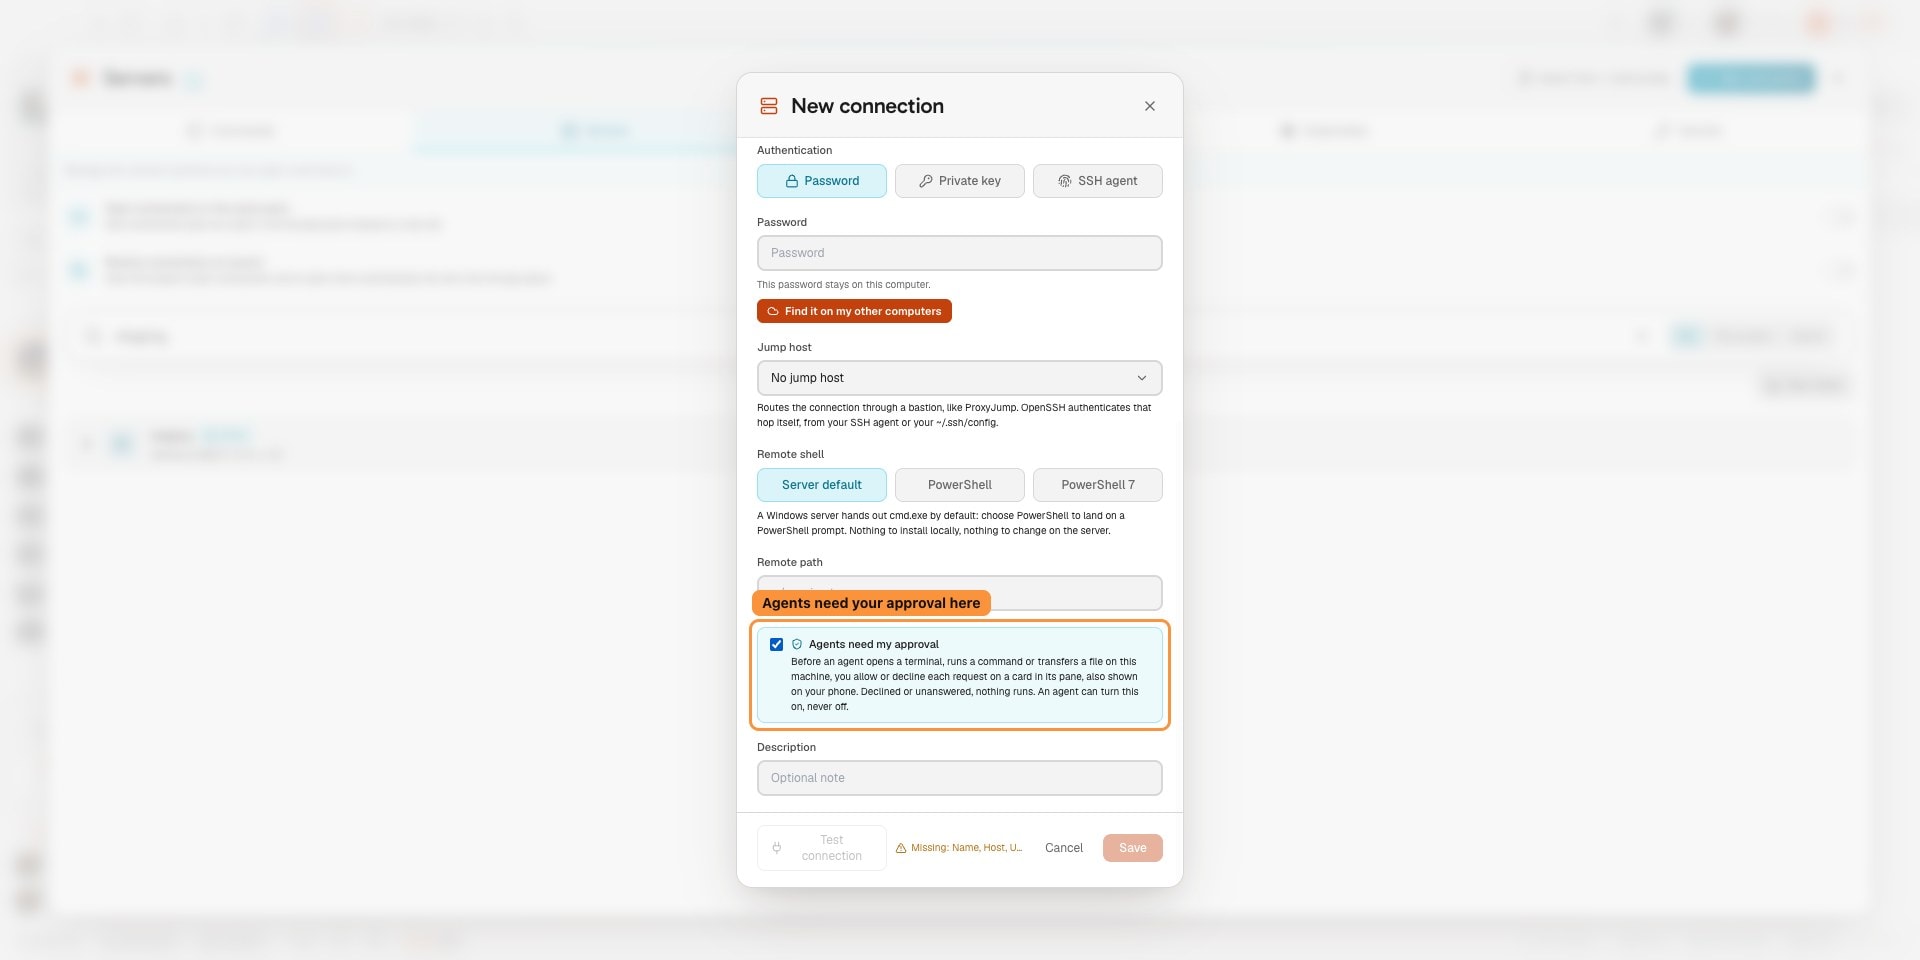
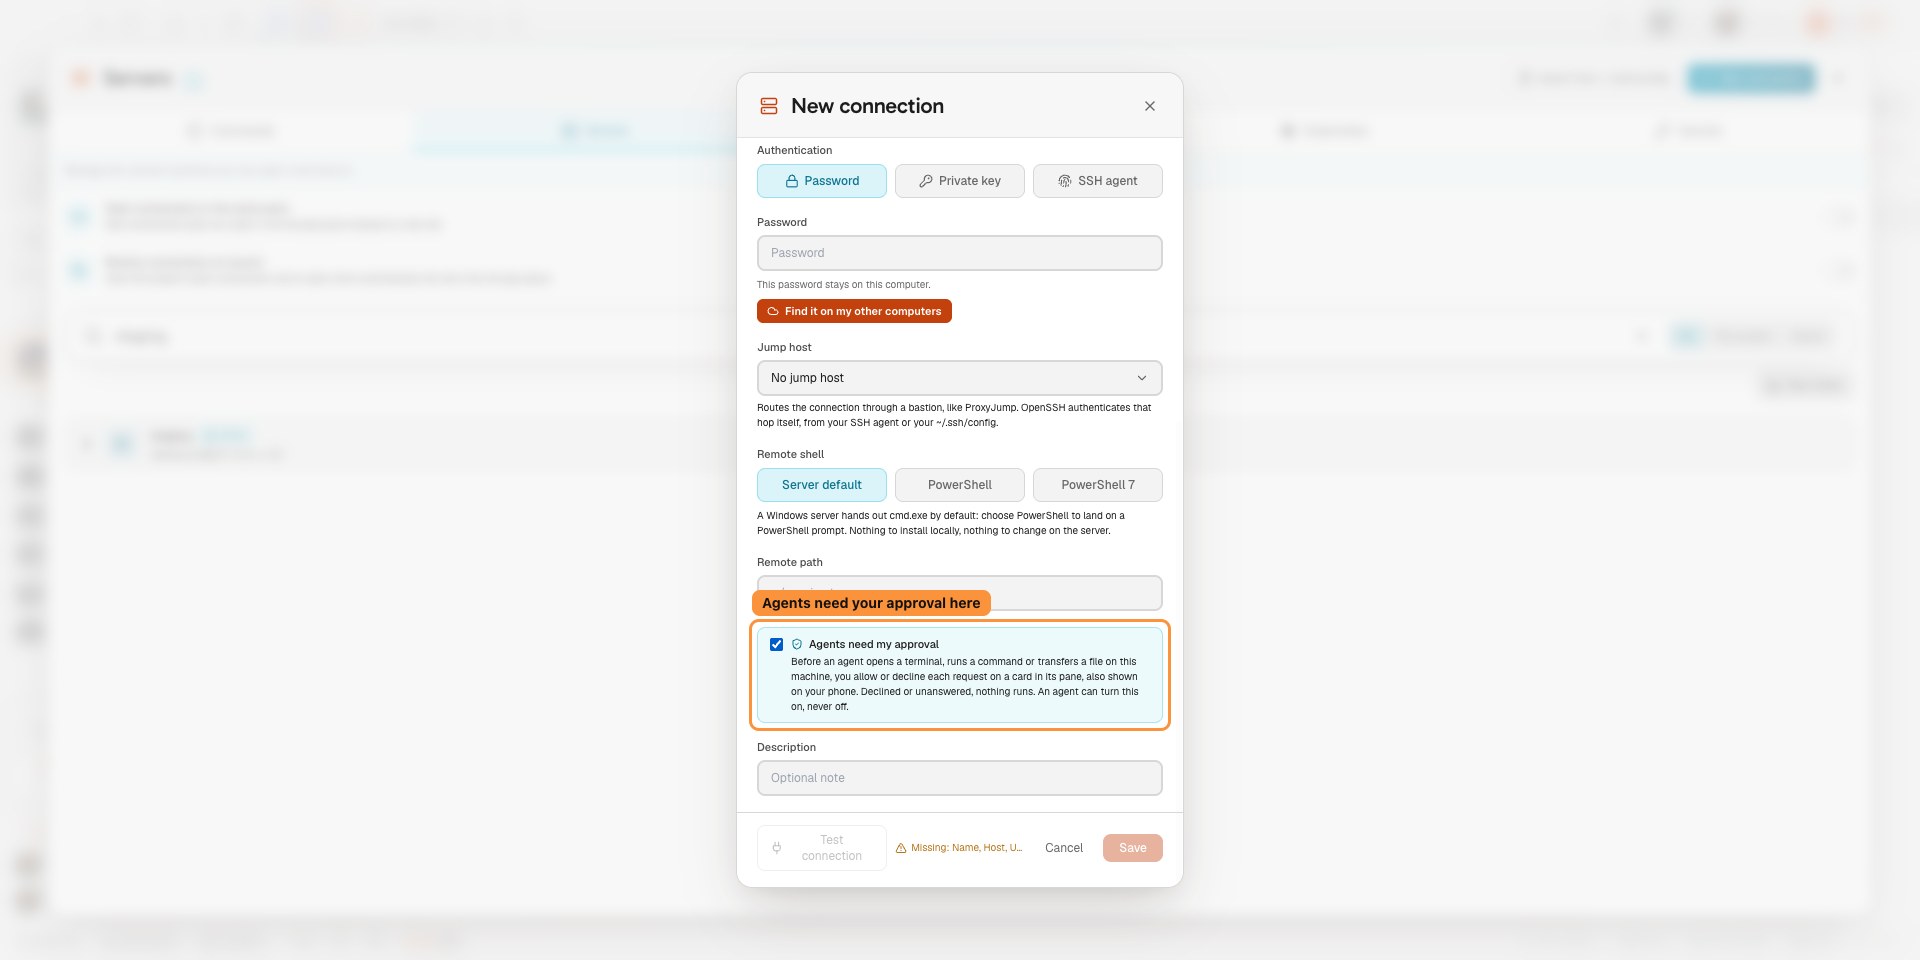
Agents को सर्वर से कनेक्ट करने, कमांड चलाने या फ़ाइल स्थानांतरित करने से पहले आपकी स्वीकृति मांगने के लिए बनाएं।
आपको यह भी पसंद आ सकता है
AWS SSM के ज़रिए RDS
ऐसे Amazon RDS इंस्टेंस तक अपनी ही मशीन से पहुंचें जिसका कोई पब्लिक एंडपॉइंट नहीं है, aws ssm start-session और AWS-StartPortForwardingSessionToRemoteHost डॉक्यूमेंट के ज़रिए। रखरखाव के लिए कोई bastion नहीं, कोई VPN नहीं, कोई इनबाउंड SSH नियम नहीं। AgentsRoom सेशन को एक loopback पोर्ट पर खोलता है और अपना डेटाबेस क्लाइंट उसी से जोड़ता है। MySQL, PostgreSQL, SQL Server और MongoDB, यानी RDS MySQL, RDS PostgreSQL, RDS for SQL Server, Aurora और DocumentDB।
डेटाबेस कनेक्शन
अपने MySQL, PostgreSQL, SQL Server, MongoDB, SQLite और Google BigQuery कनेक्शन सहेजें, किसी SSH सुरंग या किसी AWS SSM सेशन के ज़रिए प्राइवेट सबनेट के डेटाबेस तक पहुंचें, और अपने AI एजेंट को MCP पर उसे क्वेरी करने दें। डिफ़ॉल्ट रूप से रीड-ओनली, प्रति कॉल एक स्टेटमेंट, सीमित रिज़ल्ट सेट, और पासवर्ड कभी एजेंट तक नहीं पहुंचता। MySQL, PostgreSQL और MongoDB के लिए एक्सपोर्ट, इम्पोर्ट और एक डेटाबेस से दूसरे में सीधी कॉपी भी शामिल है।
सीक्रेट मैनेजर
API की, टोकन और पासवर्ड अपने OS कीचेन में रखें, उन्हें डेव कमांड और एजेंट परिवेश में {{secret:NAME}} के रूप में रेफ़र करें, और AgentsRoom को लॉन्च के समय उन्हें हल करने दें। एजेंट नाम देखते हैं, मान कभी नहीं, और कुछ भी किसी सर्वर पर सिंक नहीं होता।
रिपॉज़िटरी इम्पोर्ट
GitHub या GitLab जोड़िए, वे रिपॉज़िटरी देखिए जिन तक आपकी सचमुच पहुँच है, और कई को एक साथ क्लोन कीजिए। हर एक अपने AI कोडिंग एजेंट्स वाला प्रोजेक्ट बन जाती है। सेल्फ़-होस्टेड GitLab इंस्टेंस सपोर्टेड।
डेव टर्मिनल
प्रति-प्रोजेक्ट टर्मिनल मैनेजर और प्रोसेस लॉन्चर। बैकएंड, फ्रंटएंड और वर्कर्स को एक क्लिक में शुरू करें, लोकल या SSH के ज़रिए रिमोट सर्वर पर।
रिमोट एजेंट कंट्रोल
अपने AI कोडिंग एजेंट अपने फ़ोन से चलाएं। iOS और Android से अपने कंप्यूटर या रिमोट सर्वर पर टर्मिनल, प्रोजेक्ट और प्रॉम्प्ट संचालित करें।
Localhost टनल (लाइव प्रीव्यू)
बिल्ट-इन सुरक्षित टनल जो एक लोकल या रिमोट डेव सर्वर को सार्वजनिक HTTPS URL के रूप में उजागर करता है। अपना चल रहा काम कहीं से भी प्रीव्यू करें।
मल्टी-प्रोजेक्ट, मल्टी-एजेंट
एक ही विज़ुअल कमांड सेंटर से कई प्रोजेक्ट और कई AI एजेंट समानांतर में चलाएं, लोकल और रिमोट दोनों।
































अपने AI एजेंट रिमोट सर्वर पर लाएं
AgentsRoom डाउनलोड करें, अपने SSH कनेक्शन सहेजें, और एक बिल्ट-इन टर्मिनल के ज़रिए किसी भी VPS या रिमोट सर्वर पर Claude Code, Codex या Antigravity CLI चलाएं।
कंपेनियन ऐप: चलते-फिरते अपने एजेंट्स मॉनिटर करें
Claude, Codex, Antigravity CLI या किसी अन्य AI प्रदाता का उपयोग करें।
बग और अनुरोध सीधे अपने सार्वजनिक बैकलॉग में भेजें।
ऐसे एजेंट जिन्हें आप बातचीत की तरह पढ़ते हैं
हर एजेंट की एक भूमिका, एक चेहरा और एक थ्रेड है, जिसे आप मैसेजिंग ऐप की तरह पढ़ते हैं।
