Salva le tue connessioni SSH,
esegui agenti IA sulla macchina remota
AgentsRoom è un gestore di connessioni SSH e un terminale SSH integrato in uno. Salva i tuoi server remoti una volta, connettiti con una chiave SSH o una password, poi esegui Claude Code, Codex o Antigravity CLI direttamente sulla macchina remota.
Basta destreggiarsi tra un client SSH separato e un editor di codice. Tieni i tuoi profili di connessione, il tuo terminale e i tuoi agenti IA nella stessa app, puntati sullo stesso server remoto.
Come AgentsRoom si connette a un server SSH salvato ed esegue un agente di coding IA direttamente sulla macchina remota.
La maggior parte degli agenti di coding IA presuppone che il tuo codice si trovi sulla stessa macchina davanti a cui sei seduto. Ma gran parte del lavoro avviene su un server remoto : un VPS, una macchina di staging, una potente macchina di build, un server di sviluppo condiviso da tutto il team. AgentsRoom tratta questo caso come uno di prima classe. Salva una connessione SSH, apri il terminale SSH integrato e stai lavorando sull'host remoto come se fosse locale.
Il gestore di connessioni SSH conserva un profilo per ogni server che tocchi : host, porta, utente e se ti autentichi con una chiave SSH o una password. Basta frugare tra file di configurazione sparsi o ridigitare lo stesso comando lungo. Scegli una connessione salvata, premi connetti e il terminale ti porta sulla macchina in un solo passaggio.
Il vero vantaggio è eseguire gli agenti di coding IA dove si trova davvero il codice. Connettiti al tuo server remoto via SSH, poi avvia Claude Code, Codex, Antigravity CLI o un altro agente su quella macchina. L'agente legge e modifica i file sull'host remoto, esegue la suite di test contro l'ambiente remoto, e tu piloti il tutto da AgentsRoom senza un secondo client SSH aperto a fianco.
Un client SSH pensato per eseguire agenti IA
Gestione delle connessioni, un vero terminale ed esecuzione di agenti da remoto in un unico posto.
Connessioni SSH salvate
Conserva un profilo riutilizzabile per ogni server remoto : host, porta, utente e metodo di auth. Il tuo VPS, la tua macchina di staging e il server di sviluppo del team vivono in un'unica lista. Scegli una connessione e sei dentro, senza comandi da ridigitare.
Auth con chiave o password
Autenticati con una chiave SSH o una password, a seconda di ciò che il server si aspetta. Punta un profilo al tuo file di chiave privata o salva una password, e AgentsRoom gestisce l'handshake alla connessione.
Terminale SSH integrato
Ogni connessione apre un vero terminale sull'host remoto dentro AgentsRoom. Output a colori completo, cronologia dei comandi e copia-incolla, serviti dallo stesso terminale che usi già per i progetti locali. Nessun client SSH separato da tenere aperto.
Esegui agenti sul server remoto
Avvia Claude Code, Codex, Antigravity CLI o un altro agente direttamente sulla macchina remota via SSH. L'agente lavora sui file che vivono sul server ed esegue comandi nell'ambiente remoto, non sul tuo portatile.
Collega l'SSH a un progetto
Contrassegna un progetto come remoto e collegalo a una connessione SSH salvata. Da quel momento il progetto apre i suoi terminali e i suoi agenti su quel server, così una codebase remota si comporta come un normale progetto AgentsRoom.
Le credenziali restano fuori dal repository
Le tue chiavi SSH restano sulla tua macchina e le password cifrate nel suo portachiavi, a meno che tu non attivi le password sincronizzate, che le portano con crittografia end-to-end. Nulla viene mai scritto nel repository del progetto, quindi nulla dei tuoi server finisce in una cartella che un collega potrebbe clonare.
Importa il tuo ~/.ssh/config
I server che raggiungi già da un terminale entrano così come sono. AgentsRoom legge i blocchi host in ~/.ssh/config, mantiene il file di identità che ciascuno dichiara e preserva un ProxyJump attraverso un bastion: si connette tramite l'alias e lascia che sia OpenSSH a risolvere il blocco, esattamente come farebbe la tua shell.
Sessioni AWS SSM
Raggiungi un'istanza che non ha indirizzo pubblico né porta SSH in ingresso, tramite aws ssm start-session. La sessione è autorizzata dal profilo AWS già configurato sulla tua macchina, quindi non c'è nessuna password né chiave da conservare nell'app.
WinRM e PowerShell Remoting
Raggiungi un host Windows senza OpenSSH ma che parla WinRM, con NTLM per una macchina in workgroup o Kerberos per un membro del dominio, compreso l'endpoint PowerShell di un Exchange on-premise. CredSSP copre il secondo hop, quando la sessione deve a sua volta raggiungere Active Directory o un file server: HTTPS con certificato verificato, e il modulo ti avvisa che la password viene consegnata a quel server. Da una workstation fuori dal dominio indichi tu stesso il controller di dominio e l'IP del server, e AgentsRoom gestisce le risoluzioni senza toccare il tuo file hosts. Gli agenti eseguono PowerShell in sola lettura per impostazione predefinita; le scritture attendono la tua conferma: tutte, solo quelle rischiose o nessuna, a tua scelta per ogni connessione.
Le tue password restano cifrate, sulla tua macchina per impostazione predefinita
Un gestore di connessioni SSH è utile solo se puoi affidargli le credenziali. Nome, host, porta e utente di una connessione seguono il tuo account: un server salvato su un computer compare sugli altri senza essere ridigitato. Le tue chiavi SSH restano sulla macchina, e password e passphrase delle chiavi restano cifrate nel portachiavi della macchina dove le hai digitate. Attiva le password sincronizzate in Impostazioni > Account (disattivato per impostazione predefinita) e ti seguono anche loro, con crittografia end-to-end e una chiave che solo i tuoi computer possiedono: AgentsRoom le conserva senza poterle leggere. Nulla viene mai scritto nel progetto su cui lavori: connetterti a un server remoto non aggiunge mai un file di configurazione al repository e non committa mai un host o un segreto per sbaglio.
L'autenticazione passa per l'SSH standard. L'accesso con chiave usa la tua chiave privata esistente, esattamente come farebbe la tua shell. L'accesso con password viene inviato sul canale SSH cifrato come qualsiasi altro client SSH. AgentsRoom è il client, il tuo server resta la fonte di verità su ciò che accetta.
Quando esegui un agente IA sulla macchina remota, il codice resta sulla macchina remota. L'agente legge e modifica i file sul server a cui ti sei connesso. Nulla del progetto remoto viene copiato sul tuo portatile a meno che tu non lo chieda, e i tuoi profili di connessione non vengono mai condivisi con nessuno.
Da zero a un agente su un server remoto
Salva una connessione una volta, esegui agenti su di essa per sempre.
Salva la connessione SSH
In un progetto, clicca su Server nella barra dei comandi dev, poi su Aggiungi una connessione, oppure su Importa da ~/.ssh/config per recuperare gli host che hai già. Un profilo contiene host, porta, utente e il tuo file di chiave SSH oppure una password. Dagli un nome come prod-vps o staging e resta salvato per la prossima volta.
Connettiti e apri il terminale
Scegli la connessione salvata e premi connetti. AgentsRoom apre un terminale SSH integrato sull'host remoto. Ora sei sul server, con output a colori completo e cronologia dei comandi.
Esegui un agente IA sulla macchina
Avvia Claude Code, Codex o Antigravity CLI in quel terminale remoto. L'agente lavora sui file del server e gira contro l'ambiente remoto, e tu lo piloti da AgentsRoom come qualsiasi altro progetto.
Quando ti servono agenti su un server remoto
Non tutte le codebase vivono sul tuo portatile.
Codice su un VPS
La tua app gira su un VPS e vuoi correggerla dove vive. Apri la connessione SSH salvata, esegui un agente Claude Code sulla macchina e correggi il bug contro l'ambiente reale, dipendenze comprese.
Lavorare su una macchina di staging
Un server di staging riproduce un bug che il tuo portatile non vedrà mai. Connettiti via SSH, punta un agente Codex sulla codebase di staging e lascia che riproduca e corregga il problema sulla macchina che lo mostra davvero.
Server di sviluppo condiviso
Il team lavora su un unico server di sviluppo condiviso. Ognuno salva la stessa connessione SSH, apre il proprio terminale ed esegue il proprio agente sull'host senza dover impostare ciascuno un clone locale.
Nessuna configurazione locale necessaria
Una toolchain pesante che non vuoi sul tuo portatile vive su una macchina di build. Connettiti via SSH, esegui lì un agente Antigravity CLI e tieni pulita la tua macchina mentre il lavoro avviene da remoto.
Come possono i miei agenti IA accedere alle mie connessioni SSH?
Con AgentsRoom MCP. Le connessioni salvate sono esposte a ogni agente come cinque strumenti MCP: ssh_list restituisce i server utilizzabili nel progetto corrente (SSH, AWS SSM e WinRM allo stesso modo), ssh_exec esegue un comando su un server e ne restituisce l'output (una riga PowerShell su un host WinRM, in sola lettura a meno che tu non autorizzi le scritture, che confermi una per una, solo se rischiose o mai, a tua scelta), ssh_transfer sposta un file da o verso un server, ssh_connect ne apre uno come vera scheda di terminale e ssh_connection_new propone un server che non hai ancora salvato. Così, quando dici a un agente "collegati alla produzione e leggi i log" o "elenca i connettori di invio di Exchange", non deve indovinare un hostname né scrivere a mano un comando: legge la tua lista di connessioni e lavora sulla macchina giusta.
Questo accesso SSH degli agenti è volutamente privo di segreti. ssh_list restituisce solo metadati: nome, host, porta, utente, tipo di autenticazione e ambito. Password e passphrase restano cifrate nel portachiavi di sistema, le chiavi private restano sul tuo disco ed è l'app a iniettare il segreto nel terminale. L'agente nomina una connessione, non la maneggia mai.
Una sessione che un agente apre con ssh_connect è una scheda di terminale visibile: la leggi, ci scrivi, la chiudi quando vuoi. E un comando che esegue con ssh_exec torna nella sua conversazione con il codice di uscita, così vedi sempre cosa è stato eseguito e cosa ha risposto la macchina. Anche i file viaggiano allo stesso modo: con ssh_transfer un agente recupera un dump o un log da un server, o gli invia un file, attraverso lo stesso canale senza credenziali, e ottiene un percorso sulla tua macchina invece del file incollato nella sua conversazione. Una connessione può essere salvata per un solo progetto o in modo globale, così un agente vede solo i server pertinenti. Sono coperti anche gli apparati di rete la cui riga di comando funziona solo dentro una sessione aperta, come un firewall WatchGuard o molti switch e router: ssh_exec apre la sessione, attende il prompt del dispositivo e digita i comandi uno dopo l'altro.
Mentre un agente lavora su un server, lo segui in diretta. Ogni comando che esegue con ssh_exec scorre nella scheda Attività del pannello di destra, output compreso, in un registro per ogni server; l'avatar dell'agente compare sul pulsante Server e, con il badge Agente al lavoro, nella tua lista Server. Un comando inviato in forma codificata viene mostrato decodificato. Puoi seguirlo anche dal telefono, nella scheda dell'agente dell'app mobile. Viaggia solo tra il tuo computer e il tuo telefono, cifrato end-to-end e con i segreti mascherati: niente di ciò che gira sulle tue macchine viene salvato su un server.
Creare può essere anche interamente compito dell'agente. ssh_connection_new mantiene il percorso rivisto: apre il modulo di creazione precompilato con ciò che l'agente ha trovato in un file compose, in uno script di deploy o nella tua documentazione, e sei tu a rivederlo, a digitare la credenziale e a salvare. A meno che tu non disattivi "Gli agenti possono gestire le connessioni" (Impostazioni, attivo per impostazione predefinita), ssh_connection_save scrive la connessione direttamente, e anche allora la credenziale non passa mai dalla conversazione: l'agente nomina un segreto della tua cassaforte e il desktop lo copia. L'interruttore per disattivarlo è scritto nell'impostazione invece che chiesto in un prompt, perché una connessione che un agente potesse registrare senza che tu la veda sarebbe una backdoor.
Scopri AgentsRoom MCPRipreso nell'app : a un agente viene chiesto di controllare lo spazio libero su disco di un server di staging, di eseguire uno script di health check e di seguire il log di nginx. Le tre chiamate arrivano una dopo l'altra nella scheda Attività con il loro output, il loro codice di uscita e la loro durata, poi il registro di quel server si apre per intero e riporta alla lista Server. Niente di ciò che gira là esce dal computer.
Posso salvare più connessioni SSH?
Supporta l'autenticazione con chiave SSH e password?
Posso eseguire Claude Code o Codex su un server remoto via SSH?
Dove vengono memorizzate le mie credenziali SSH?
Mi serve ancora un client SSH separato?
I miei agenti IA possono accedere alle mie connessioni SSH?
I miei agenti vedono la mia password SSH?
Posso importare il mio ~/.ssh/config esistente?
Posso raggiungere un server senza indirizzo pubblico e senza porta SSH aperta?
Un agente può creare una nuova connessione SSH?
Posso connettermi a un server Windows e ottenere PowerShell?
Posso aprire un progetto che esiste solo su un server remoto, senza clonarlo qui?
Gli agenti che girano su un server si fermano quando chiudo AgentsRoom?
Dove aggiungo una connessione SSH in AgentsRoom?
Il browser integrato può aprire un server di sviluppo in esecuzione sul server remoto?
Posso fare in modo che un agente mi chieda il permesso prima di usare un server?
Screenshot
Schermate reali dell'app, aggiunte man mano che questa funzione evolve.
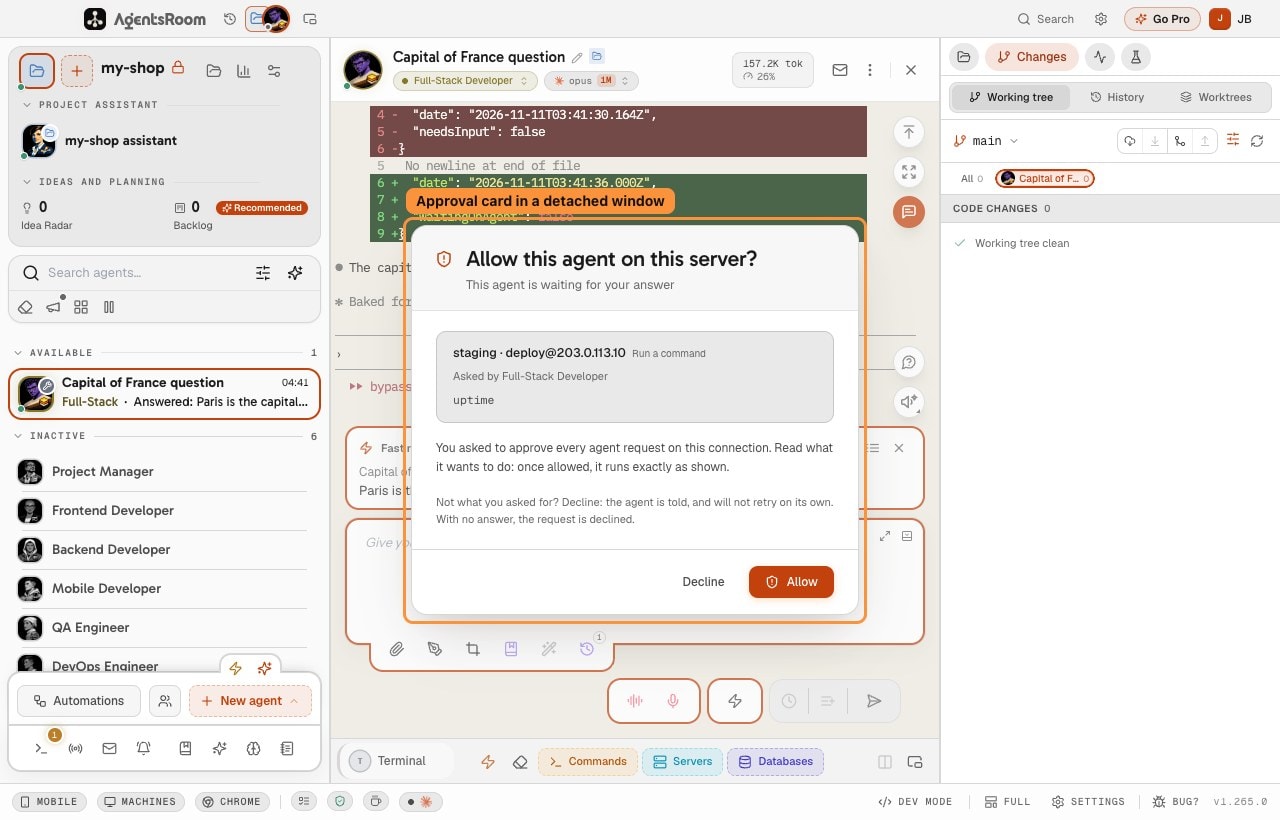
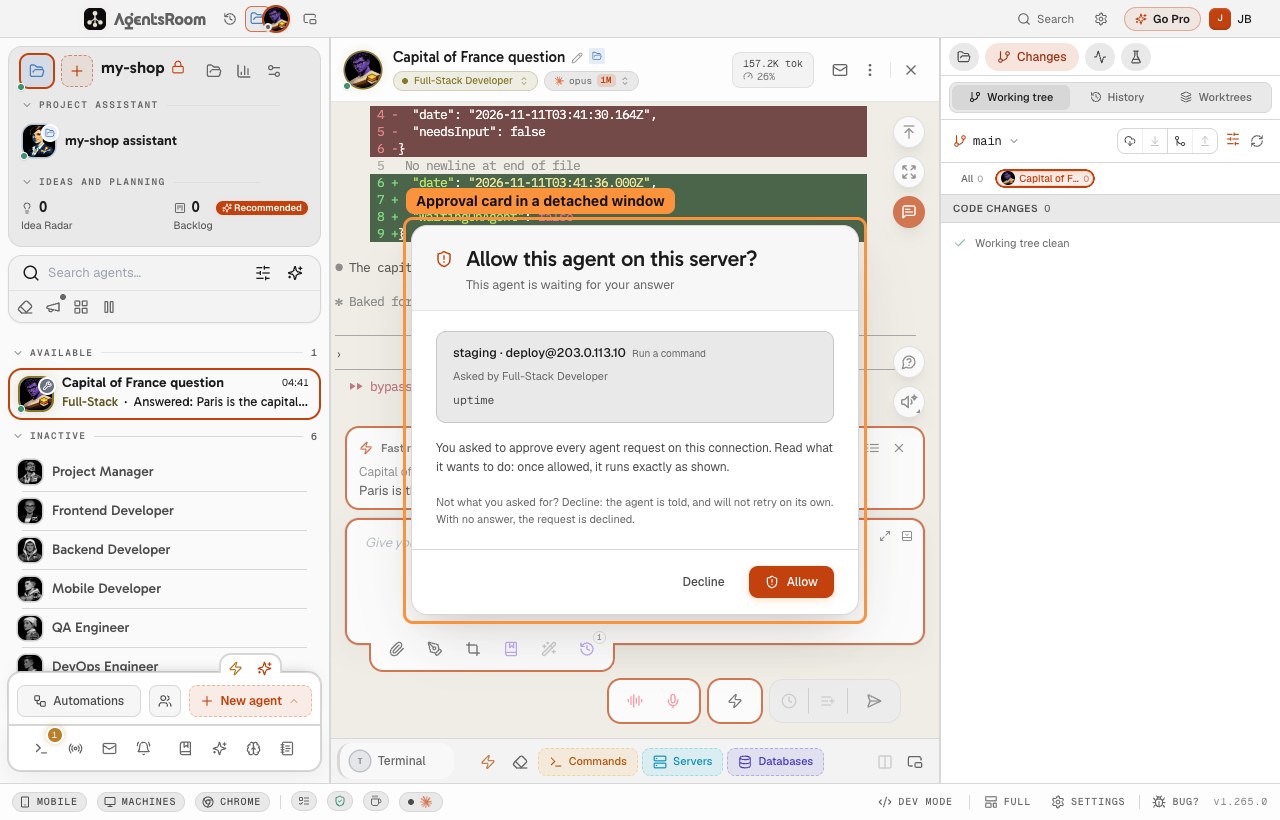
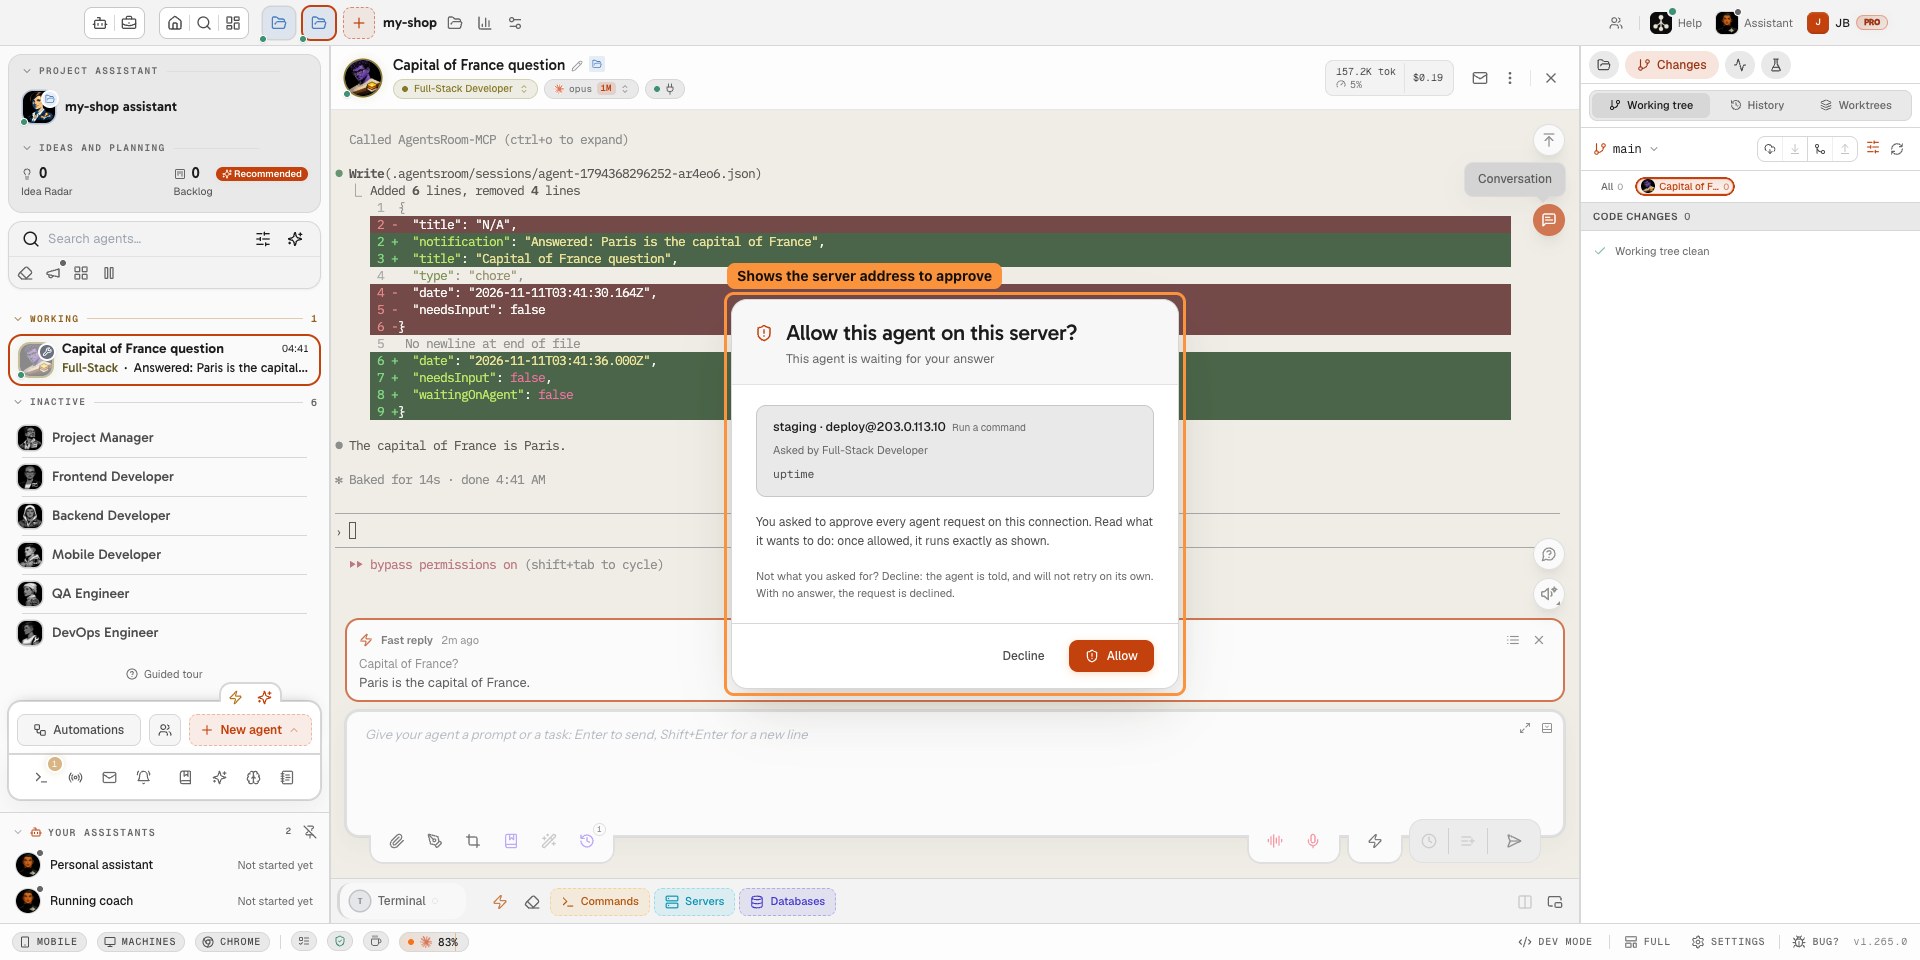
Approva o rifiuta il comando di un agent su un server da qualsiasi finestra di progetto, anche una separata. 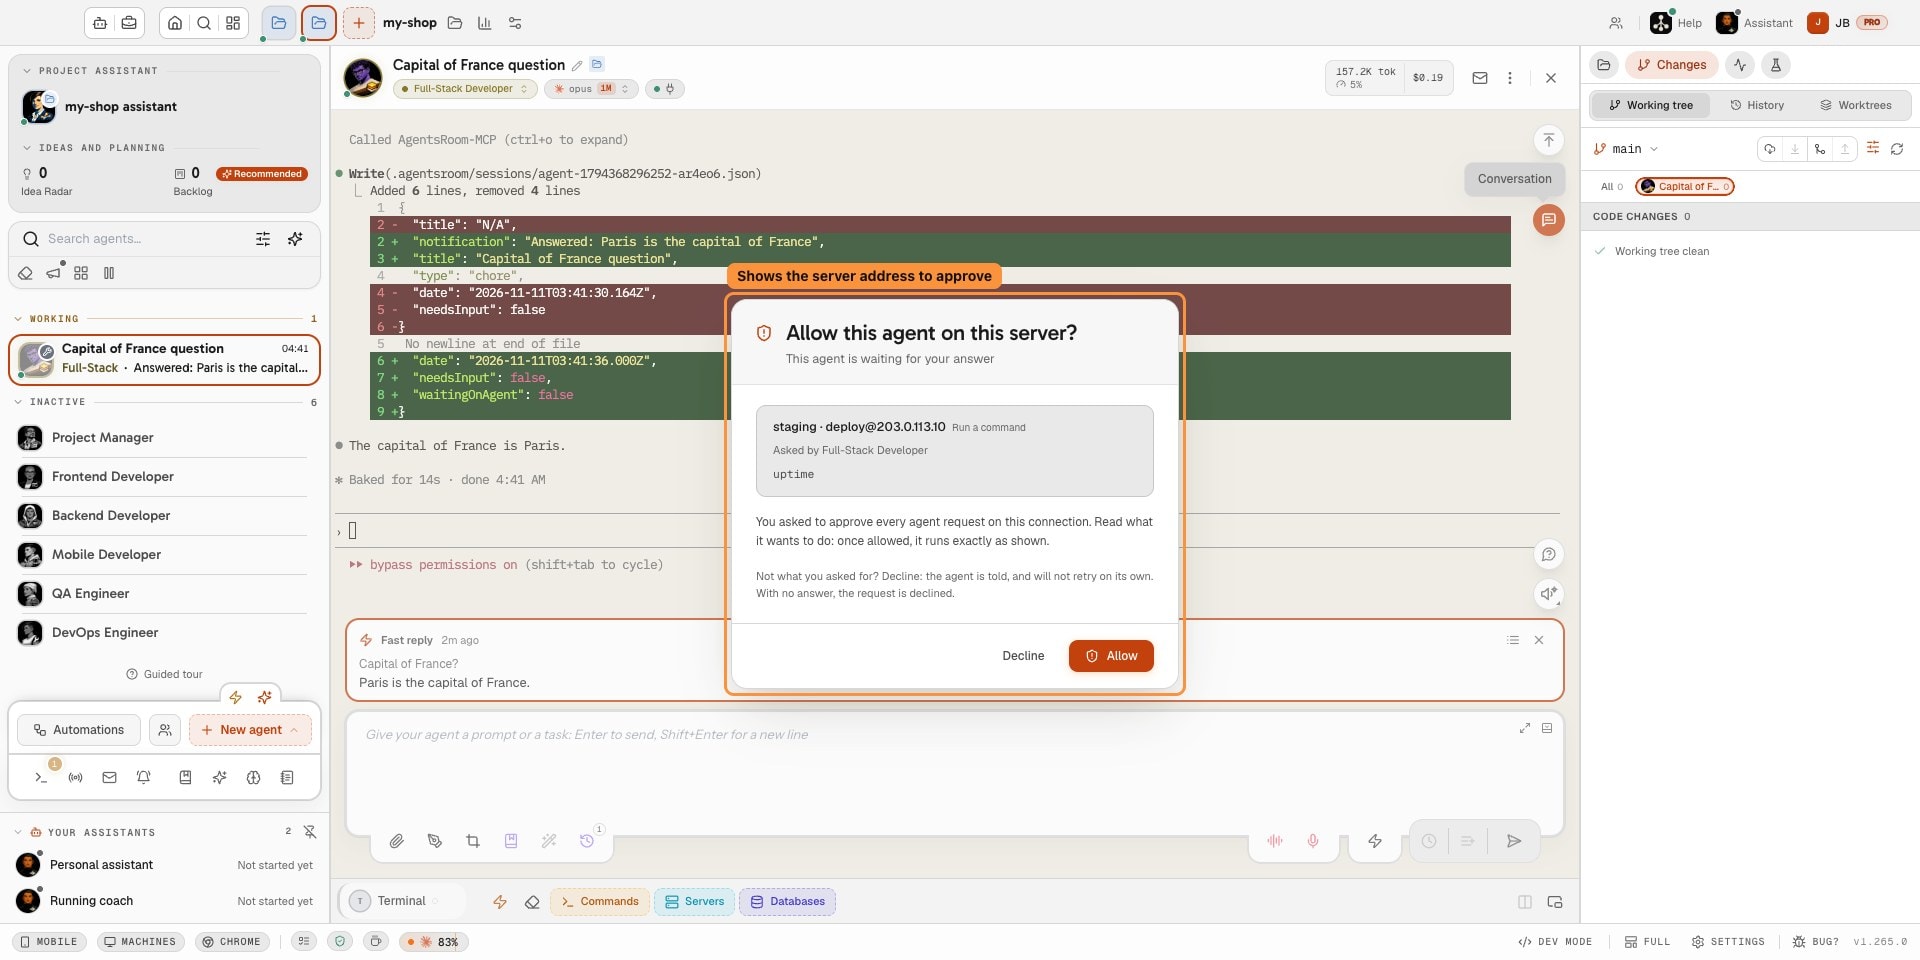
Prima che un agent esegua un comando su un server protetto, la scheda mostra esattamente quale server è mirato. 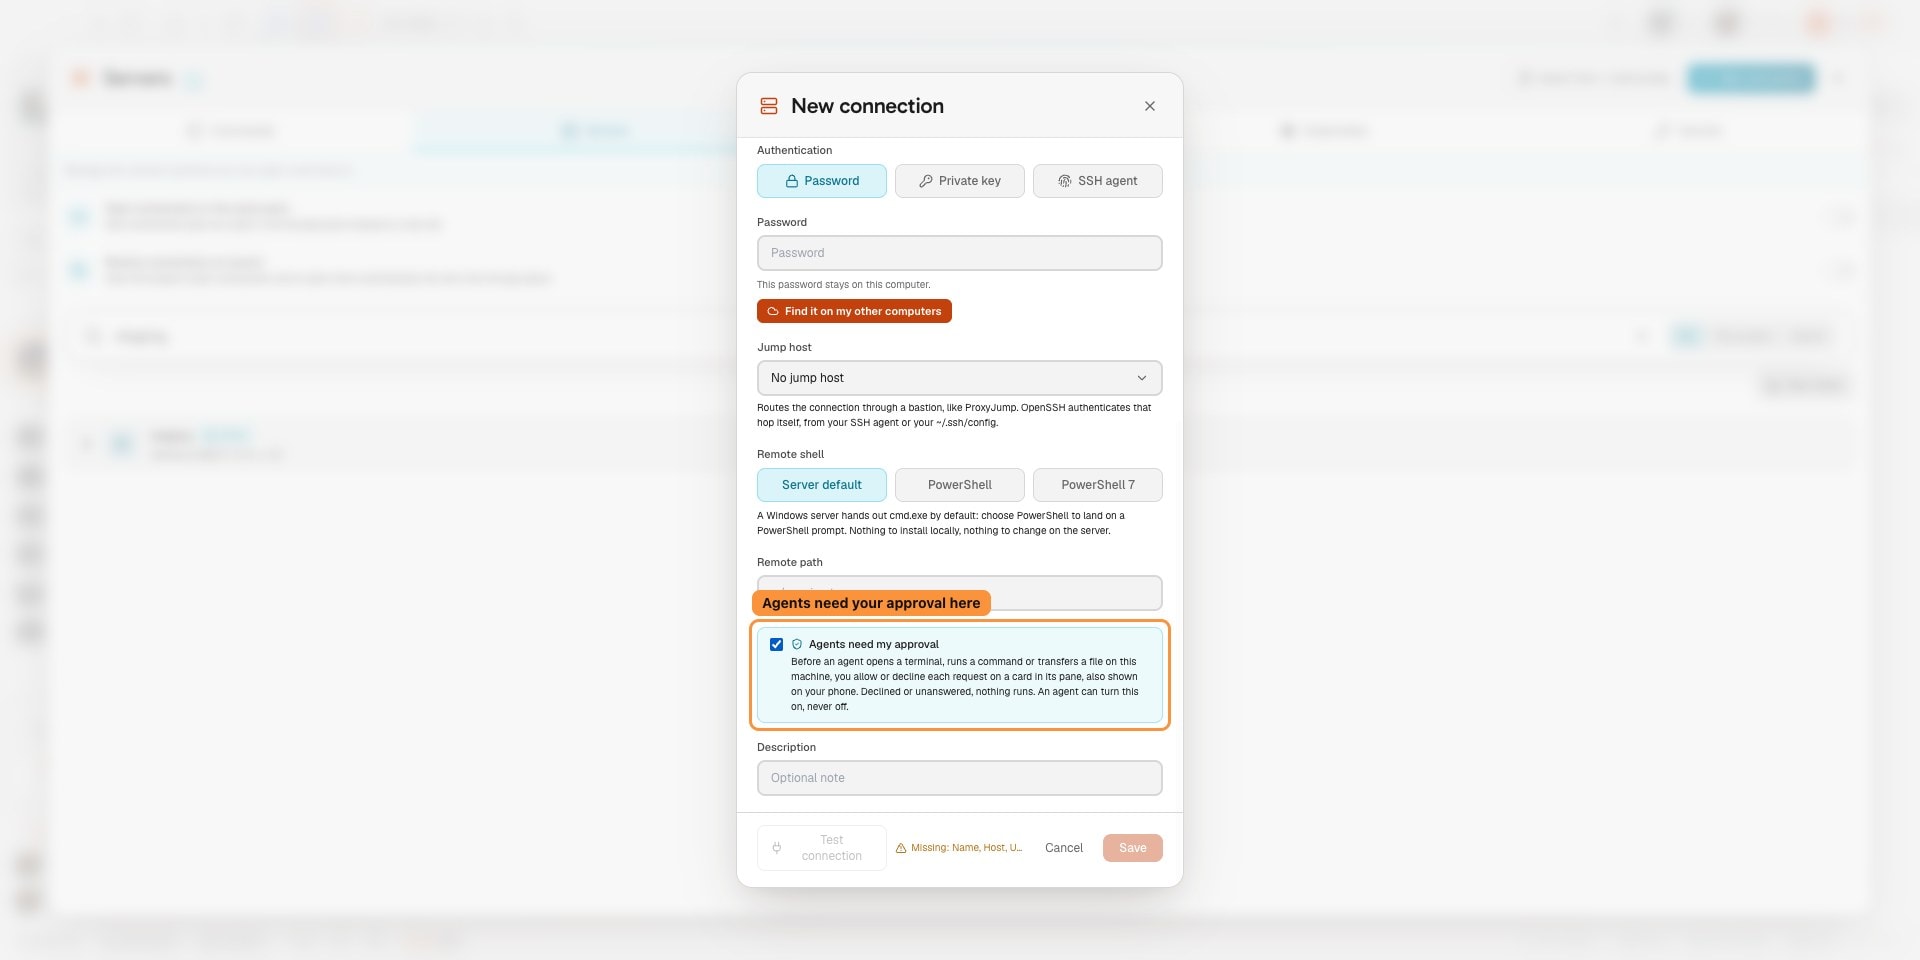
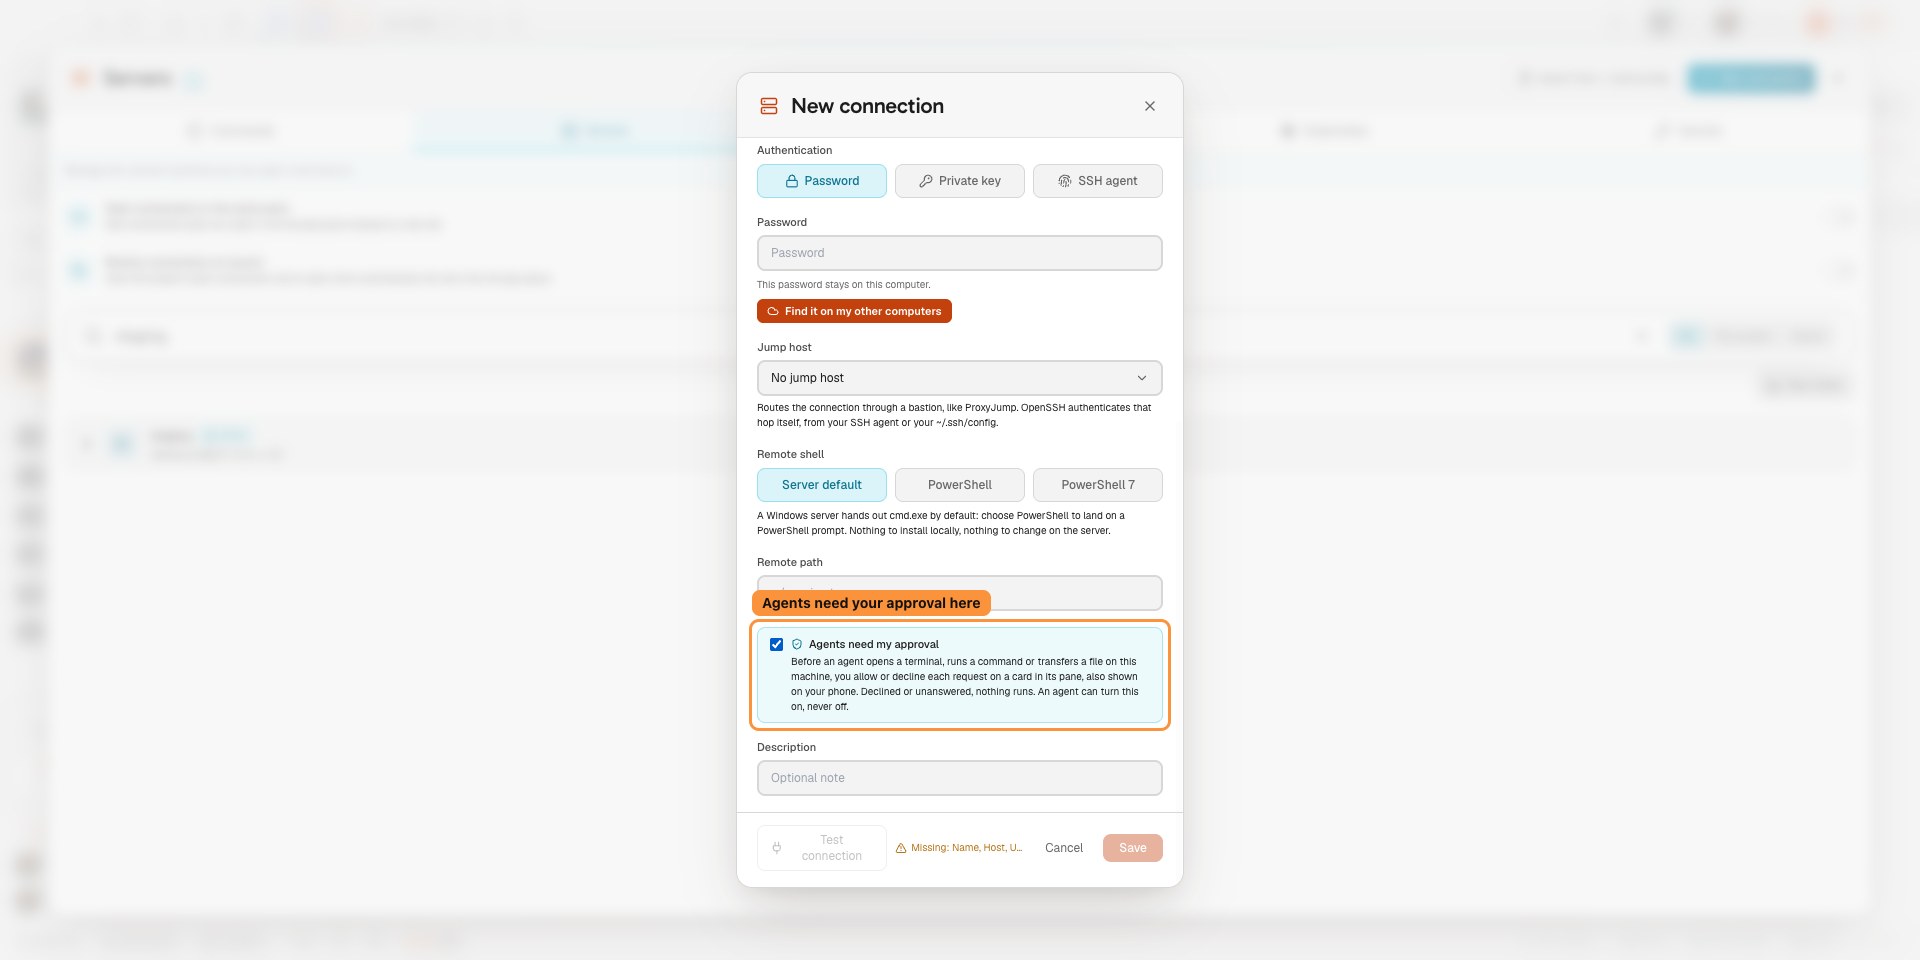
Fai in modo che gli agent chiedano la tua approvazione prima di connettersi a un server, eseguire un comando o trasferire un file.
Potrebbe interessarti anche
RDS tramite AWS SSM
Raggiungi dalla tua macchina un'istanza Amazon RDS priva di endpoint pubblico, tramite aws ssm start-session e il documento AWS-StartPortForwardingSessionToRemoteHost. Nessun bastion da mantenere, nessuna VPN, nessuna regola SSH in ingresso. AgentsRoom apre la sessione su una porta di loopback e ci collega attraverso il suo client di database. MySQL, PostgreSQL, SQL Server e MongoDB, quindi RDS MySQL, RDS PostgreSQL, RDS for SQL Server, Aurora e DocumentDB.
Connessioni database
Salva le tue connessioni MySQL, PostgreSQL, SQL Server, MongoDB, SQLite e Google BigQuery, raggiungi un database in una subnet privata tramite un tunnel SSH o una sessione AWS SSM, e lascia che i tuoi agenti IA lo interroghino via MCP. In sola lettura per impostazione predefinita, una sola istruzione per chiamata, risultati limitati, e la password non arriva mai all'agente. Esportazione, importazione e copia da database a database per MySQL, PostgreSQL e MongoDB.
Gestore di segreti
Conserva chiavi API, token e password nel portachiavi del tuo sistema operativo, richiamali come {{secret:NAME}} nei comandi di sviluppo e negli ambienti degli agenti, e lascia che AgentsRoom li risolva all'avvio. Gli agenti vedono i nomi, mai i valori, e nulla viene mai sincronizzato su un server.
Importazione di repository
Collega GitHub o GitLab, sfoglia i repository a cui hai davvero accesso e clonane più di uno in una volta. Ognuno diventa un progetto con i suoi agenti AI di coding. Istanze GitLab self-hosted supportate.
Terminali di sviluppo
Gestore di terminali e lanciatore di processi per progetto. Avvia backend, frontend e worker con un clic, in locale o su un server remoto via SSH.
Controllo remoto degli agenti
Pilota i tuoi agenti di coding IA dal telefono. Gestisci terminali, progetti e prompt sul tuo computer o server remoto da iOS e Android.
Tunnel localhost (anteprima live)
Tunnel sicuro integrato che espone un server di sviluppo locale o remoto come URL HTTPS pubblico. Visualizza in anteprima il tuo lavoro in corso da ovunque.
Multi-progetto, multi-agente
Esegui molti progetti e molti agenti IA in parallelo, in locale e da remoto, da un unico centro di comando visivo.
































Porta i tuoi agenti IA sul server remoto
Scarica AgentsRoom, salva le tue connessioni SSH ed esegui Claude Code, Codex o Antigravity CLI su qualsiasi VPS o server remoto tramite un terminale integrato.
App companion: monitora i tuoi agenti in movimento
Usa Claude, Codex, Antigravity CLI o un altro provider IA.
Invia bug e richieste direttamente nel tuo backlog pubblico.
Agenti che leggi come una conversazione
Ogni agente ha un ruolo, una faccia e un thread che leggi come un'app di messaggistica.
