Permissions de l'agent

Sautez les invites de permission dans Claude Code et Codex.
Et les questions qui passent quand même.

Un agent qui travaille sans vous n'est utile que s'il ne s'arrête pas sur une question à laquelle personne ne peut répondre. Dans AgentsRoom, chaque CLI d'agent qui propose un bypass a un mode de permission, Autonome ou Manuel. Autonome lance l'agent avec le flag de bypass du CLI, puis traite ce que Claude Code demande quand même.

Vous choisissez une fois par CLI, à son premier lancement. Chaque action reste visible dans le terminal, et vous pouvez arrêter l'agent à tout moment.

Ce qui arrête encore un agent
  • Avertissement Bypass Permissions modeAgentsRoom répond
  • Yes, I trust this folderAgentsRoom répond
  • Dangerous rm operationAgentsRoom répond
  • Commande avec l'e-mail du compteAgentsRoom répond

Quatre questions que Claude Code peut poser en mode bypass, et l'interrupteur qui traite chacune. Les quatre sont activés par défaut et peuvent être coupés.

La plupart des gens découvrent ça dans le même ordre. Claude Code demande avant chaque commande, alors on cherche le flag et on le lance avec --dangerously-skip-permissions. Les invites s'arrêtent. Puis on laisse tourner un agent, on revient une heure plus tard et il attend devant une question : un avertissement au lancement, un dossier à approuver, une suppression à confirmer.

Ces questions ne sont pas des bugs. Le mode bypass saute les invites de permission, et la documentation d'Anthropic liste les actions qu'il ne saute pas. Dans votre terminal, elles coûtent une touche. Sur un ticket du backlog, une tâche programmée ou une équipe d'agents qui tourne la nuit, elles coûtent tout le run.

Cette page fait deux choses : dire simplement ce que chaque CLI fait de lui-même, avec ses vrais flags, et ce qu'AgentsRoom ajoute par-dessus. Si vous voulez seulement le flag, il est dans les tableaux ci-dessous, et vous n'avez pas besoin d'AgentsRoom pour vous en servir.

Les six modes de permission de Claude Code

D'après la documentation d'Anthropic, lue le 7 novembre 2026. Claude Code 2.1.318 liste les mêmes six dans claude --help.

ModeCe qui s'exécute sans demanderComment le lancer
default (Manual)Les lectures seulement. Tout le reste demande. Appelé Manual dans le CLI.--permission-mode default
acceptEditsLes lectures, les modifications de fichiers et les commandes courantes du système de fichiers comme mkdir, touch, mv et cp.--permission-mode acceptEdits
planLes lectures et les commandes en lecture seule. Il ne modifie pas vos fichiers source.--permission-mode plan
autoTout, avec un modèle classificateur séparé qui contrôle les actions avant leur exécution.--permission-mode auto
dontAskLes lectures de fichiers dans vos dossiers de travail et les outils que vous avez pré-approuvés. Ce qui demanderait une invite est refusé.--permission-mode dontAsk
bypassPermissionsTout, sauf la courte liste d'actions qu'aucun mode n'approuve.--dangerously-skip-permissions

Shift+Tab passe d'un mode à l'autre pendant une session, mais vous ne pouvez pas entrer dans bypassPermissions depuis une session lancée sans lui : activez-le au lancement. La variante --allow-dangerously-skip-permissions l'ajoute seulement au cycle. Dans VS Code, il faut aussi l'interrupteur Allow dangerously skip permissions dans les réglages de l'extension.

Ce qui demande encore en mode bypass

Chaque question telle qu'elle apparaît dans le terminal, pourquoi elle arrive, et ce qu'AgentsRoom en fait.

« WARNING: Claude Code running in Bypass Permissions mode »

La première session interactive dans ce mode affiche un avertissement avec deux lignes, 1. No, exit et 2. Yes, I accept. No, exit est sélectionné, donc un Entrée par réflexe ferme Claude. Une fois accepté, Claude Code l'enregistre et ne demande plus.

Accepter l'avertissement Bypass pour moi : AgentsRoom enregistre votre accord avant le lancement. Mode Autonome seulement, jamais en SSH.

« Yes, I trust this folder »

Avant de démarrer dans un nouveau dossier, Claude demande si vous lui faites confiance, parce qu'un dépôt peut porter ses propres hooks et serveurs MCP. Cette question arrive avant que le mode bypass s'applique, et c'est l'arrêt le plus fréquent que nous avons mesuré aux premiers lancements début novembre 2026.

Faire confiance aux dossiers où je lance un agent : AgentsRoom répond oui pour le dossier où vous lancez l'agent, dans les deux modes de permission. Les hooks et serveurs MCP de ce dossier se chargent alors sans l'avertissement. Le dossier personnel pose toujours la question.

« Dangerous rm operation », « Compound command contains cd with write operation »

Claude Code demande avant certaines suppressions, comme rm -f * après un cd, puis bloque la commande au bout de deux minutes avec « Claude Code will automatically block this request ». Malgré la formulation, le problème n'est pas le cd : c'est la suppression.

Répondre au contrôle de suppression de Claude : AgentsRoom répond pour les agents autonomes sur les suppressions ordinaires. Claude demande toujours si la cible est la racine d'un disque, un dossier système, votre dossier personnel ou le dossier du projet, ou l'un de leurs parents, et pour sudo, eval ou sh -c.

« This call's input holds your account email address »

Claude demande avant une commande qui contient l'adresse e-mail de son compte et peut passer par le réseau : un agent qui commite ou appelle une API avec votre adresse peut s'arrêter là.

Ignorer le contrôle de l'adresse e-mail du compte Claude : AgentsRoom coupe ce contrôle pour les agents autonomes, pendant leur session uniquement. Rien n'est écrit dans vos réglages Claude, et un déclencheur webhook qui agit sur un contenu venu de l'extérieur garde le contrôle.

Ce à quoi AgentsRoom ne touche pas

  • Vos propres règles permissions.ask, et un hook PreToolUse qui répond ask. Le CLI lance les hooks avant de regarder le mode, donc ils continuent de demander. Les réglages l'indiquent, avec un bouton pour ouvrir le dossier.
  • Une politique gérée. Si votre entreprise a réglé permissions.disableBypassPermissionsMode sur disable, le mode est coupé et AgentsRoom ne le contourne pas.
  • Les règles deny. Elles bloquent dans tous les modes, bypass compris.
  • Les questions de l'agent lui-même. Quand un agent a besoin de votre décision, il demande toujours.
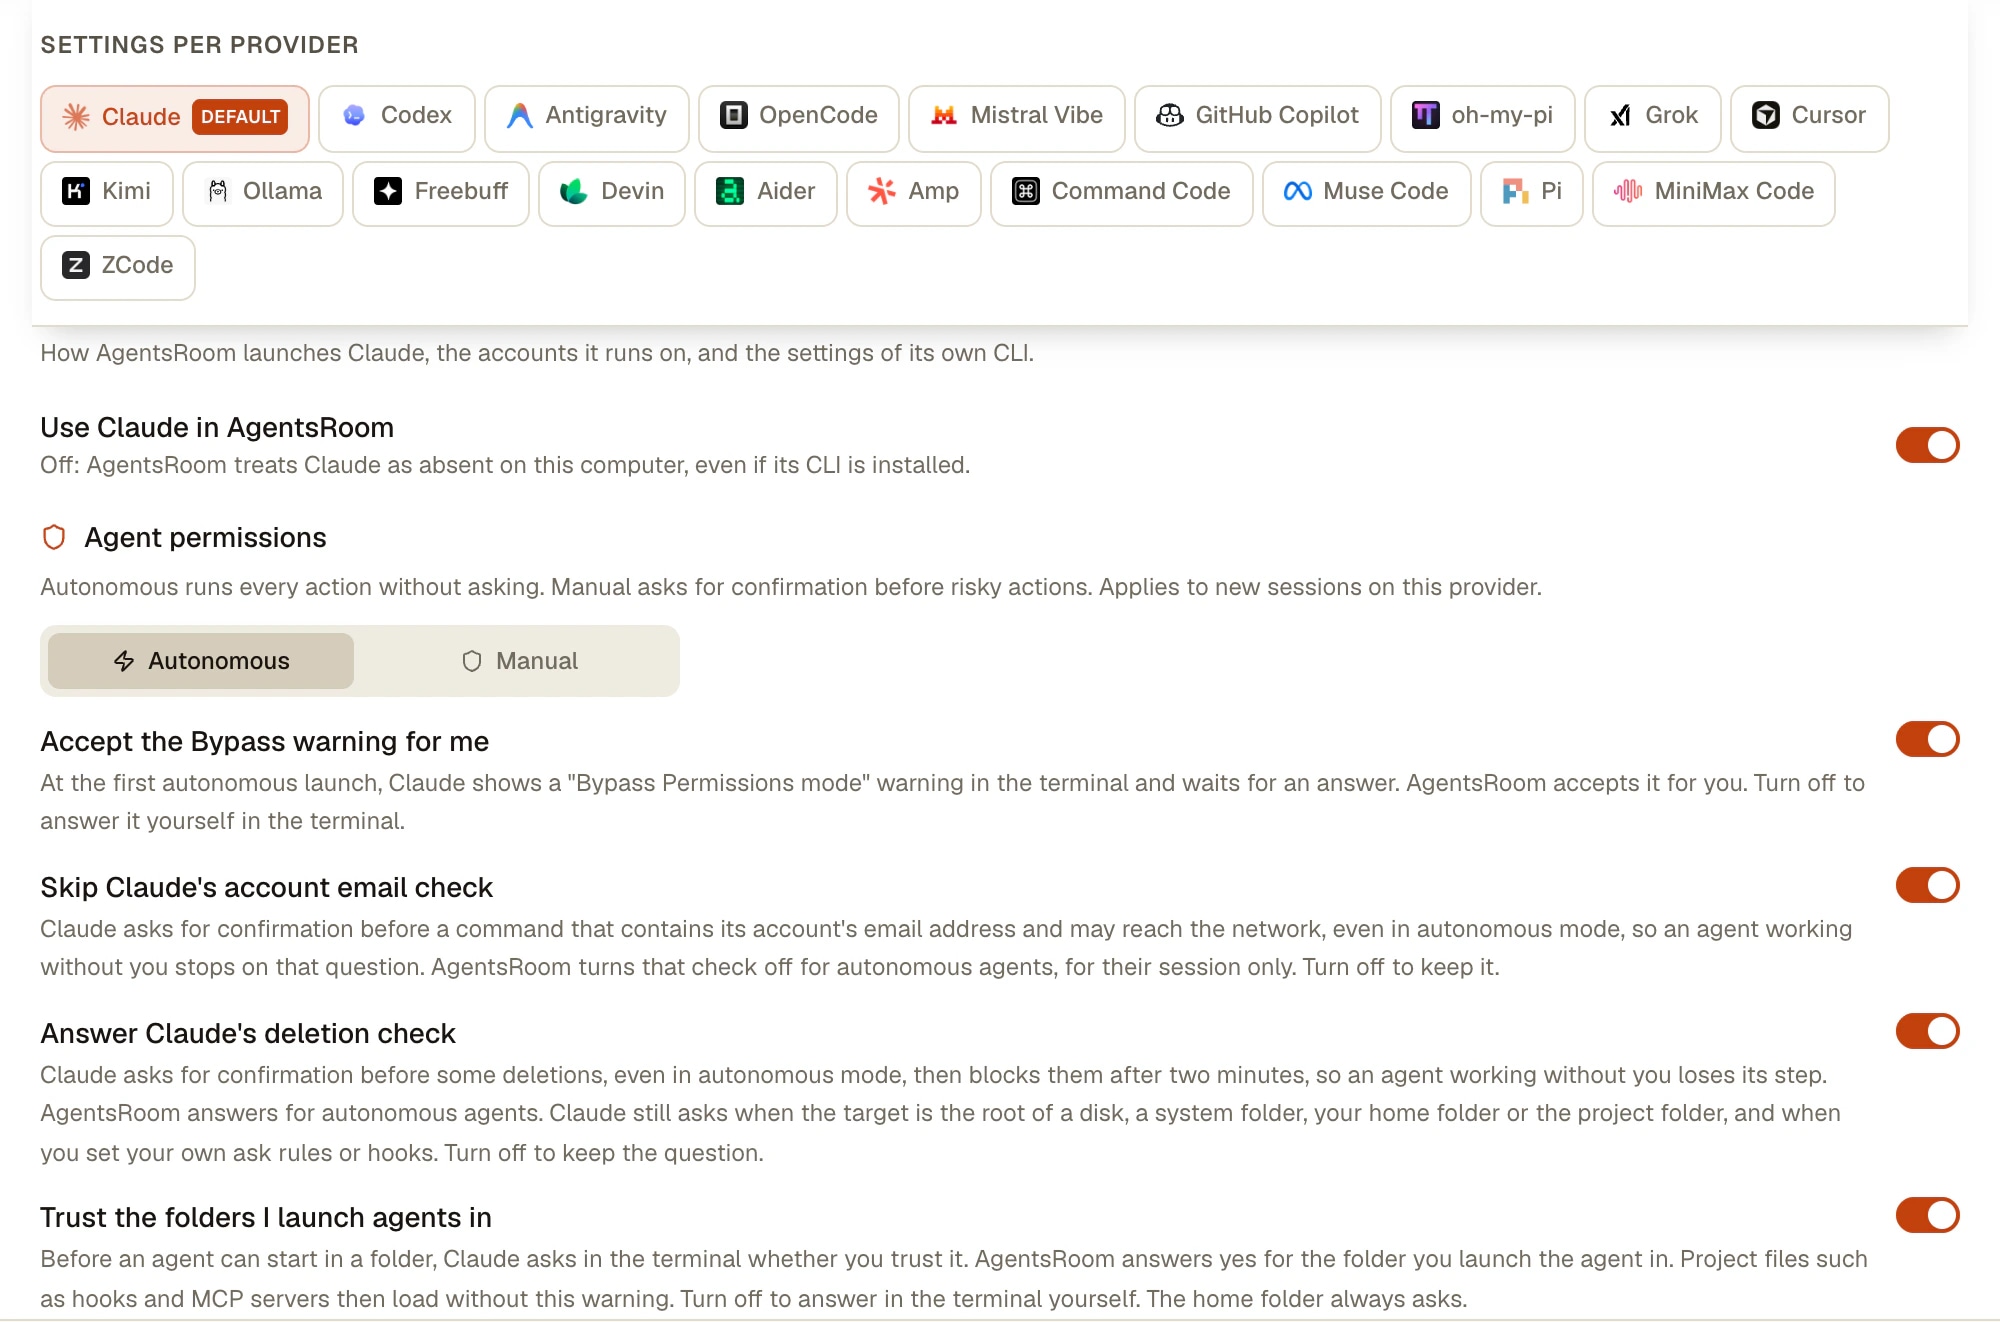
Réglages d'AgentsRoom, Providers IA, onglet Claude : Permissions de l'agent réglé sur Autonome, avec les interrupteurs de l'avertissement Bypass, du contrôle de l'adresse e-mail, du contrôle de suppression et de la confiance dans les dossiers
L'onglet Claude de Réglages > Providers IA. Autonome ou Manuel s'applique aux nouveaux agents de ce CLI, et les interrupteurs en dessous répondent aux questions que Claude Code pose quand même.

Le même interrupteur dans chaque CLI d'agent

Choisissez Autonome et AgentsRoom passe le flag ci-dessous. Hors d'AgentsRoom, ce sont les flags à utiliser vous-même.

CLIFlag passé en mode Autonome
Claude Code--dangerously-skip-permissions --enable-auto-mode
Codex--sandbox danger-full-access -a never
Antigravity CLI--dangerously-skip-permissions
GitHub Copilot CLI--allow-all-tools
Cursor--force
Grok Build--always-approve
OpenCode--auto
Kimi Code--auto
Mistral Vibe--agent auto-approve --trust
Amp--dangerously-allow-all
Devin--permission-mode dangerous
oh-my-pi--yolo
Command Code--yolo
Muse Code--yolo
ZCode--mode yolo

Le --auto d'OpenCode approuve ce que vous n'avez pas refusé explicitement. Kimi a deux flags : --yolo s'arrête encore avant les actions sensibles, --auto non. GitHub Copilot CLI n'a pas de flag Manuel, donc AgentsRoom applique son flag sauf si vous réglez vos propres options CLI. Aider confirme toujours tout seul ici, Pi ne demande jamais d'approbation d'outil par conception, et Freebuff n'a pas de flag de permission. oh-my-pi tourne en yolo par défaut, donc Manuel passe --approval-mode always-ask. MiniMax Code n'a pas de flag : AgentsRoom écrit le mode dans son fichier de configuration, ce qui vaut aussi pour mcode hors d'AgentsRoom.

Comment le régler

Un choix par CLI, et une exception là où il en faut une.

  1. 1

    Choisissez au premier lancement

    Le premier agent d'un CLI ouvre Permissions de l'agent : Autonome, marqué Recommandé sur votre machine de développement, ou Manuel. Si la question ne vous est jamais posée, c'est Autonome qui s'applique.

  2. 2

    Changez-le pour tout un CLI

    Réglages > Providers IA, sélectionnez le CLI, puis Permissions de l'agent. Le choix s'applique aux nouvelles sessions de ce CLI. L'onglet Claude porte aussi les interrupteurs décrits plus haut.

  3. 3

    Changez-le pour un seul agent

    Modifier l'agent, Options avancées, Permissions de l'agent : Hérité, Autonome ou Manuel. Un agent de relecture peut rester en Manuel pendant que les autres tournent librement.

  4. 4

    Réglez-le sur une tâche programmée

    Dans la section Avancé d'une tâche, Mode de permission propose les mêmes trois valeurs. Vos agents manuels de ce CLI continuent de demander, et le run de 3 h du matin ne s'arrête pas.

  5. 5

    Passez vos propres flags

    Les options CLI, sur l'onglet du provider ou sur un agent, acceptent n'importe quel flag du CLI. En Autonome, AgentsRoom ajoute quand même le flag de bypass que vous n'avez pas posé vous-même. Pour lancer Claude Code en mode auto plutôt qu'en bypass, choisissez Manuel et ajoutez --permission-mode auto.

Quand un agent s'arrête quand même

Le mode Autonome réduit les arrêts, il ne les rend pas impossibles : votre propre hook peut demander, une suppression protégée peut demander, l'agent peut avoir une vraie question. AgentsRoom le signale pour qu'il n'attende pas en silence : un halo rouge sur l'agent, le projet remonté dans la barre latérale, une boîte de réception avec Cmd/Ctrl+Shift+I, et une notification sur votre téléphone, d'où vous pouvez répondre.

Une invite que le CLI règle tout seul, comme un contrôle de sécurité qui refuse une commande, disparaît d'elle-même dès que l'agent se remet au travail.

Faut-il faire tourner ses agents comme ça ?

Le conseil d'Anthropic est plus strict que notre réglage par défaut, et il faut lire les deux. Sa documentation dit du mode bypass : « Only use this mode in isolated environments like containers, VMs, or dev containers without internet access, where Claude Code cannot damage your host system. » Elle ajoute que ce mode « offers no protection against prompt injection or unintended actions » et renvoie vers le mode auto pour des contrôles de sécurité en arrière-plan avec bien moins d'invites.

AgentsRoom est réglé sur Autonome par défaut parce que ses agents tournent souvent sans vous, sur un ticket, un horaire ou une étape d'équipe, où un seul agent arrêté fait perdre le run. C'est un compromis, pas une protection : Autonome n'est pas un bac à sable, et un agent peut supprimer, pousser ou envoyer ce que ses commandes permettent.

Des limites raisonnables si vous l'utilisez : des règles deny pour ce qui ne doit jamais s'exécuter, comme Bash(git push *), un worktree git par agent pour qu'un mauvais run reste contenu, une relecture par agent avant tout commit, et un serveur jetable ou un conteneur pour les dépôts dont vous n'êtes pas sûr. Dès que des identifiants de production sont à portée, choisissez Manuel.
Les règles deny tiennent dans tous les modes (.claude/settings.json) :

{
  "permissions": {
    "deny": ["Bash(git push *)", "Read(*.env)"]
  }
}

Limites

  • Le mode de permission est un réglage de lancement. Il s'applique aux nouvelles sessions : redémarrez un agent déjà lancé.
  • Les consoles sur un hôte distant en SSH tournent sans les hooks ni la pré-acceptation d'AgentsRoom : Claude continue de demander, sauf si vous avez déjà répondu sur cette machine.
  • La confiance dans un dossier s'écrit pour un agent Claude local. Un CLAUDE_CONFIG_DIR posé par votre profil de shell peut encore faire apparaître la question.
  • Les quatre interrupteurs concernent Claude Code. Pour les autres CLI, la question du dossier est traitée au lancement sans interrupteur : Codex par sa configuration, Kimi et Antigravity par leur registre, Cursor, Grok et Vibe avec --trust.
  • Ces invites appartiennent à Claude Code et peuvent changer à chaque version. Les messages cités ici ont été relevés en novembre 2026.
  • AgentsRoom ne met pas vos agents dans un bac à sable. Il lance le CLI sur votre machine, avec vos fichiers et vos identifiants.

Questions fréquentes

Posez-nous une autre question
Comment empêcher Claude Code de demander la permission ?
Lancez-le avec claude --dangerously-skip-permissions, ou claude --permission-mode bypassPermissions, qui est équivalent. Pour une option plus douce, utilisez --permission-mode acceptEdits pour n'approuver que les modifications de fichiers, --permission-mode auto pour qu'un classificateur contrôle les actions à votre place, ou ajoutez des règles permissions.allow pour les commandes de confiance. Dans AgentsRoom, Autonome est le mode de permission par défaut : les agents démarrent ainsi sans taper de flag.
Pourquoi Claude Code demande-t-il encore la permission en mode bypass ?
Parce que le mode bypass a des exceptions. D'après la documentation d'Anthropic, il s'arrête encore sur les règles ask explicites, sur les suppressions reconnues de chemins critiques et les commandes signalées Dangerous rm operation, et sur les questions que l'agent vous pose. Un avertissement au premier lancement et l'écran de confiance du dossier arrivent aussi avant qu'il s'applique. Votre propre hook PreToolUse qui répond ask continue également de demander. La liste plus haut dit ce que signifie chaque message.
Comment sauter « Yes, I trust this folder » ?
Claude Code garde votre réponse par dossier dans ~/.claude.json, il ne demande donc qu'une fois par dossier, sauf dans votre dossier personnel, où aucune réponse n'est retenue. Dans AgentsRoom, Faire confiance aux dossiers où je lance un agent répond pour le dossier où vous lancez l'agent, et il est activé par défaut. Accepter veut dire que les hooks et serveurs MCP de ce dossier se chargent sans l'avertissement : coupez le réglage si vous ouvrez des dépôts que vous n'avez pas écrits.
Bypass permissions ou mode auto : quelle différence ?
Bypass permissions saute les invites et les contrôles de sécurité : les appels d'outils s'exécutent immédiatement. Le mode auto tourne aussi sans invites courantes, mais un modèle classificateur séparé relit d'abord les actions et bloque ce qui dépasse votre demande, vise une infrastructure inconnue ou semble dicté par un contenu hostile. Anthropic recommande le mode auto pour cette raison, et précise qu'il ne garantit pas la sécurité non plus. Il dépend de votre offre, de votre modèle et des réglages de votre organisation.
Peut-on faire de bypass permissions le mode par défaut dans settings.json ?
Oui. Réglez permissions.defaultMode sur bypassPermissions dans vos réglages utilisateur, ~/.claude/settings.json, dans un fichier passé avec --settings, ou dans les réglages gérés. La documentation d'Anthropic ne liste pas les réglages de projet pour cette valeur, et la façon documentée d'interdire ce mode est permissions.disableBypassPermissionsMode réglé sur disable.
Peut-on activer bypass permissions en pleine session ?
Pas depuis une session lancée sans lui. La documentation d'Anthropic dit de l'activer au lancement. Démarrez avec --allow-dangerously-skip-permissions pour l'ajouter au cycle de Shift+Tab sans l'activer, puis choisissez-le quand vous en avez besoin.
Pourquoi le message « cannot be used with root/sudo privileges » ?
Sous Linux et macOS, Claude Code refuse de démarrer dans ce mode en root ou avec sudo, sauf si la session tourne dans un bac à sable qu'il reconnaît. La solution est de le lancer avec un utilisateur normal, ce qu'Anthropic demande aussi dans les conteneurs.
Quel est le même flag dans Codex et les autres CLI ?
AgentsRoom passe --sandbox danger-full-access -a never à Codex, ce qui coupe les approbations et retire son bac à sable ; codex --help documente aussi --dangerously-bypass-approvals-and-sandbox. Antigravity CLI prend --dangerously-skip-permissions, Grok Build --always-approve, Amp --dangerously-allow-all, Cursor --force et Kimi Code --auto. Le tableau plus haut les liste tous.
Peut-on laisser le mode Autonome activé sans risque ?
C'est un compromis, pas une protection. Il retire les questions, pas le risque : un agent peut supprimer ou pousser ce que ses commandes permettent, et un dépôt que vous ouvrez peut contenir des instructions écrites pour le tromper. Utilisez des règles deny pour ce qui ne doit jamais s'exécuter, un worktree par agent, et une relecture avant de commiter. Choisissez Manuel, ou une machine jetable, dès que des identifiants de production sont à portée.
Faut-il AgentsRoom pour faire ça ?
Non. Les flags et réglages ci-dessus sont ceux des CLI et marchent dans n'importe quel terminal. Ce qu'AgentsRoom ajoute : un choix par CLI au lieu d'un flag à chaque lancement, les réponses aux questions restantes de Claude Code, une exception par agent ou par tâche programmée, et une alerte visible sur le desktop et le téléphone quand un agent s'arrête vraiment.

Vous aimerez aussi

Claude Code Hooks

Un guide complet des Claude Code hooks : les hooks de cycle de vie PreToolUse, PostToolUse, UserPromptSubmit, Stop, Notification et SubagentStop. Configurez les hooks dans .claude/settings.json, automatisez vos garde-fous et surveillez chaque événement de hook en temps réel sur plusieurs agents Claude Code avec AgentsRoom, le centre de commande visuel pour les Claude Code hooks.

Revue par Agent

Examinez les modifications de chaque agent IA séparément. AgentsRoom identifié quel agent Claude Code a modifié quels fichiers. Filtrez les diffs par agent, relisez individuellement, commitez par agent pour un historique git propre.

Tâches planifiées : un cron pour agents IA

Planifiez des agents IA et des workflows de dev récurrents sans écrire la moindre expression cron. Lancez une session Claude Code ou Codex chaque matin pour relire vos pull requests, scannez les logs de crash chaque nuit, vérifiez les dépendances chaque lundi, générez un changelog hebdo ou lancez une passe de QA après chaque déploiement. Choisissez une fréquence (toutes les N minutes, horaire, quotidienne une ou deux fois par jour, hebdo, mensuelle, ou sur la fenêtre de quota de votre abonnement IA), un prompt et un rôle d'agent. AgentsRoom le lance pour vous, rattrape les exécutions manquées au prochain démarrage et garde un historique réouvrable.

Multi-Provider

AgentsRoom supporte 19 fournisseurs IA : Claude, Codex, GitHub Copilot CLI, OpenCode, Antigravity CLI, Aider, Grok Build, Mistral Vibe, Kimi Code, Amp, oh-my-pi, Freebuff, Devin, Cursor, Command Code, Muse Code, Pi, MiniMax Code et ZCode. Assignez un provider différent par agent, changez de provider en cours de conversation et conservez le contexte grâce au handoff automatique.

Agent de Code Autonome

Un agent de code autonome est un développeur IA qui planifie, exécute, teste et s'auto-corrige sans entrée humaine constante. Apprenez ce que sont les agents de code autonomes, en quoi ils diffèrent des copilotes, les principaux agents de code IA autonomes disponibles aujourd'hui (Claude Code, Codex CLI, Antigravity CLI, OpenCode, Aider, Grok Build, Mistral Vibe, Kimi Code), et comment AgentsRoom est le centre de commande visuel pour exécuter une flotte d'agents de code autonomes en parallèle.

Ingénieur DevOpsRédacteurDéveloppeur FrontendCommercialDéveloppeur BackendCoach / FormateurArchitecte LogicielJuristeIngénieur QAFinance & adminDéveloppeur Full-StackCréatif / DesignDéveloppeur MobileChercheur / VeilleIngénieur SécuritéRH & recrutement
Chef de ProjetTraducteurExpert GitAnalyste de donnéesSpécialiste SEOComptableSpécialiste de la LocalisationCommunication & RPBrainstormerOpérations & logistiqueSpécialiste MarketingService clientAssistant du projetAcheteurCommunity managerAssistant personnel

Laissez vos agents finir ce qu'ils ont commencé

Téléchargez AgentsRoom, choisissez Autonome ou Manuel une fois par CLI, et recevez une alerte seulement quand un agent a vraiment besoin de vous.

Télécharger AgentsRoomGratuit

App companion : suivez vos agents en déplacement

Utilisez Claude, Codex, Antigravity CLI ou un autre fournisseur IA.

Installer l'extension
Chrome Web Store

Remontez bugs et demandes directement dans votre backlog public.

Des agents qu'on lit comme une conversation

Chaque agent a un rôle, un visage et un fil que vous lisez comme une messagerie.

Vue conversation

Vue conversation d'AgentsRoom : le travail d'un agent IA affiché comme un fil de discussion
Multi-projets
Multi-provider
Multi-agents
Statut en direct
Diff & commit
App mobile
Aperçu live
Équipes d'agents
Tests navigateur
Dev pilotée par backlog
Bibliothèque de prompts
Bibliothèque de skills
Voir toutes les fonctionnalités