SSH接続を保存して、
リモートマシンでAIエージェントを実行
AgentsRoomはSSH接続マネージャーと内蔵SSHターミナルを一つにまとめたものです。リモートサーバーを一度保存し、SSH鍵またはパスワードで接続して、Claude Code、Codex、Antigravity CLIをリモートマシン上で直接実行できます。
別々のSSHクライアントとコードエディタを行き来するのはもう終わりです。接続プロファイル、ターミナル、AIエージェントを同じアプリにまとめ、すべて同じリモートサーバーに向けておきましょう。
AgentsRoomが保存済みのSSHサーバーに接続し、リモートマシン上で直接AIコーディングエージェントを実行する仕組み。
ほとんどのAIコーディングエージェントは、コードが目の前のマシンにあることを前提にしています。しかし多くの作業はリモートサーバー上で行われます : VPS、ステージングマシン、パワフルなビルドマシン、チーム全体で共有する開発サーバーなどです。AgentsRoomはこのケースを一級のものとして扱います。SSH接続を保存し、SSH経由で内蔵ターミナルを開けば、リモートホストがまるでローカルであるかのように作業できます。
SSH接続マネージャーは、あなたが触れるすべてのサーバーについてプロファイルを保持します:ホスト、ポート、ユーザー、そしてSSH鍵で認証するかパスワードで認証するか。散らばった設定ファイルを掘り返したり、同じ長いコマンドを打ち直したりする必要はもうありません。保存済みの接続を選んで接続を押せば、ターミナルが一手であなたをそのマシンに連れて行きます。
本当の利点は、コードが実際にある場所でAIコーディングエージェントを実行できることです。SSHでリモートサーバーに接続し、そのマシン上でClaude Code、Codex、Antigravity CLIなどのエージェントを起動します。エージェントはリモートホスト上のファイルを読み書きし、リモート環境に対してテストスイートを実行します。横で2つ目のSSHクライアントを開くことなく、すべてをAgentsRoomから操作できます。
AIエージェントの実行のために作られたSSHクライアント
接続管理、本物のターミナル、リモートでのエージェント実行を一か所に。
保存済みのSSH接続
リモートサーバーごとに再利用できるプロファイルを保存します:ホスト、ポート、ユーザー、認証方式。VPSもステージングマシンもチームの開発サーバーも、すべて一つのリストにまとまります。接続を選べばそれで中に入れて、コマンドを打ち直す必要はありません。
鍵またはパスワード認証
サーバーが求めるものに応じて、SSH鍵かパスワードで認証します。プロファイルを秘密鍵ファイルに向けるか、パスワードを保存しておけば、接続時のハンドシェイクはAgentsRoomが処理します。
SSH経由の内蔵ターミナル
どの接続も、AgentsRoom内でリモートホスト上の本物のターミナルを開きます。フルカラー出力、コマンド履歴、コピー&ペースト。ローカルプロジェクトですでに使っているのと同じターミナルが提供します。開いたままにしておく別のSSHクライアントは要りません。
リモートサーバーでエージェントを実行
SSH経由でリモートマシン上に直接、Claude Code、Codex、Antigravity CLIなどのエージェントを起動します。エージェントはサーバー上にあるファイルを扱い、リモート環境でコマンドを実行します。あなたのノートPC上ではありません。
SSHをプロジェクトに紐づける
プロジェクトをリモートとしてフラグ付けし、保存済みのSSH接続に結びつけます。以降、そのプロジェクトはターミナルもエージェントもそのサーバー上で開くようになり、リモートのコードベースが通常のAgentsRoomプロジェクトのように振る舞います。
認証情報はリポジトリの外に
SSH鍵はあなたのマシンに残り、パスワードはそのキーチェーンで暗号化されたままです。同期パスワードをオンにした場合だけ、エンドツーエンド暗号化されたまま移動します。プロジェクトのリポジトリには何も書き込まれないため、サーバーに関する情報が、チームメイトがクローンするかもしれないフォルダに漏れることはありません。
~/.ssh/configをインポート
すでにターミナルから到達しているサーバーは、そのままの形で取り込まれます。AgentsRoomは~/.ssh/config内のhostブロックを読み、各ブロックが指定する秘密鍵ファイルを保ち、踏み台サーバー経由のProxyJumpも維持します:エイリアス経由で接続し、ブロックの解決はOpenSSHに任せるため、あなたのシェルとまったく同じように動きます。
AWS SSMセッション
パブリックアドレスも受信SSHポートも持たないインスタンスへ、aws ssm start-sessionで到達します。セッションはマシンにすでに設定済みのAWSプロファイルによって認可されるため、アプリに保存するパスワードも鍵もありません。
WinRM と PowerShell Remoting
OpenSSH はないが WinRM が使える Windows ホストに接続します。ワークグループのマシンには NTLM、ドメインメンバーには Kerberos を使い、オンプレミス Exchange の PowerShell エンドポイントにも対応します。CredSSP は、セッションがさらに Active Directory やファイルサーバーに到達する必要がある 2 番目のホップに対応します。HTTPS で証明書を検証し、パスワードがそのサーバーに渡されることをフォームが警告します。ドメイン外のワークステーションからは、ドメインコントローラーとサーバーの IP を自分で指定すれば、AgentsRoom が hosts ファイルに触れずに名前解決を処理します。エージェントはこの経由で PowerShell を既定では読み取り専用で実行し、書き込みについては、すべてを確認するか、危険なもののみを確認するか、確認しないかを接続ごとに選べます。
パスワードは暗号化されたまま、既定ではあなたのマシンに
SSH接続マネージャーは、認証情報を安心して預けられてこそ役に立ちます。接続の名前、ホスト、ポート、ユーザーはあなたのアカウントに紐づいて移動するので、あるコンピューターで保存したサーバーが他のコンピューターにも現れ、打ち直す必要がありません。SSH鍵はマシンに残り、パスワードと鍵のパスフレーズは入力したマシンのキーチェーンで暗号化されたまま残ります。「設定 > アカウント」で同期パスワードをオンにすると(既定ではオフ)、それらも一緒に移動します。あなたのコンピューターだけが持つ鍵でエンドツーエンド暗号化されるので、AgentsRoomはそれを読めないまま保存します。作業中のプロジェクトに何かが書き込まれることは一切ありません。リモートサーバーへの接続が、リポジトリに設定ファイルを追加することも、ホストやシークレットを誤ってコミットすることもありません。
認証は標準のSSHで行われます。鍵ベースのログインは、シェルが行うのとまったく同じく、既存の秘密鍵を使います。パスワードログインは、他のSSHクライアントと同様に暗号化されたSSHチャネルで送られます。AgentsRoomはクライアントであり、何を受け入れるかについてはサーバーが真実の源であり続けます。
リモートマシン上でAIエージェントを実行しても、コードはリモートマシンに残ります。エージェントは接続したサーバー上のファイルを読み書きします。リモートプロジェクトの内容は、あなたが求めない限りノートPCにコピーされることはなく、接続プロファイルが誰かと共有されることも決してありません。
ゼロからリモートサーバー上のエージェントまで
接続は一度保存すれば、その上で何度でもエージェントを実行できます。
SSH接続を保存する
プロジェクトで開発コマンドバーの「サーバー」をクリックし、「接続を追加」を選ぶか、「~/.ssh/config から取り込む」で既存のホストを読み込みます。プロファイルにはホスト、ポート、ユーザー、そしてSSH鍵ファイルかパスワードのどちらかが入ります。prod-vpsやstagingのような名前を付ければ、次回のために保存されます。
接続してターミナルを開く
保存済みの接続を選んで接続を押します。AgentsRoomがリモートホスト上にSSH経由の内蔵ターミナルを開きます。これでフルカラー出力とコマンド履歴を伴って、サーバー上にいる状態になります。
マシン上でAIエージェントを実行する
そのリモートターミナルでClaude Code、Codex、Antigravity CLIを起動します。エージェントはサーバー上のファイルを扱い、リモート環境に対して動作します。あなたはAgentsRoomから、他のどのプロジェクトとも同じように操作します。
リモートサーバーでエージェントが必要になるとき
すべてのコードベースがノートPC上にあるわけではありません。
VPS上のコード
アプリがVPS上で動いていて、それが存在する場所で直したい。保存済みのSSH接続を開き、そのマシン上でClaude Codeエージェントを実行して、依存関係も含めた本物の環境に対してバグを修正します。
ステージングマシンで作業する
ステージングサーバーが、ノートPCでは決して再現しないバグを再現します。SSHで入り、Codexエージェントをステージングのコードベースに向けて、実際にバグを見せるマシン上で再現と修正をさせます。
共有の開発サーバー
チームは一つの共有開発サーバーで作業します。全員が同じSSH接続を保存し、それぞれ自分のターミナルを開き、各自がローカルクローンをセットアップすることなく、ホスト上で自分のエージェントを実行します。
ローカルのセットアップは不要
ノートPCには入れたくない重いツールチェーンがビルドマシン上にあります。SSHで接続し、そこでAntigravity CLIエージェントを実行すれば、作業はリモートで進みつつ、あなた自身のマシンはきれいなまま保てます。
AIエージェントはどうやって私のSSH接続にアクセスできますか?
AgentsRoom MCP を通じてです。保存済みの接続は、5 つの MCP ツールとして各エージェントに公開されます。ssh_list は現在のプロジェクトで使えるサーバー (SSH、AWS SSM、WinRM のいずれも) を返し、ssh_exec はサーバー上でコマンドを 1 つ実行して出力を返し (WinRM ホストでは PowerShell の 1 行で、書き込みを許可しない限り読み取り専用、書き込みは 1 つずつ確認するか、危険な場合のみ確認するか、確認しないかを選べます)、ssh_transfer はファイルを 1 つサーバーとの間でやり取りし、ssh_connect はそのうちの 1 つを実際のターミナルタブとして開き、ssh_connection_new はまだ保存していないサーバーを提案します。だから「本番につないでログを読んで」や「Exchange の送信コネクタを一覧にして」と伝えても、エージェントはホスト名を推測したりコマンドを手で書いたりする必要がありません。接続リストを読み、正しいマシンで作業します。
このエージェントの SSH アクセスは、意図的に秘密情報を含みません。ssh_list が返すのはメタデータだけです(名前、ホスト、ポート、ユーザー、認証方式、スコープ)。パスワードやパスフレーズは OS のキーチェーンで暗号化されたまま、秘密鍵はディスク上に残り、ターミナルへの注入はアプリ自身が行います。エージェントは接続を指名するだけで、秘密には触れません。
エージェントが ssh_connect で開いたセッションは、目に見えるターミナルタブです。読むことも、入力することも、いつでも閉じることもできます。そして ssh_exec で実行したコマンドは終了コードとともにその会話に返ってくるので、何が実行され、マシンが何を返したかを常に確認できます。ファイルも同じ仕組みで動きます。ssh_transfer を使えば、エージェントはサーバーからダンプやログを取得したり、逆にファイルを送ったりでき、同じ認証情報を扱わない経路を通り、会話にファイルが貼り付けられるのではなく、あなたのマシン上のパスが返ってきます。接続は1つのプロジェクト限定でも、グローバルでも保存できるので、エージェントには意味のあるサーバーだけが見えます。WatchGuard のファイアウォールや多くのスイッチ、ルーターのように、開いたセッションの中でしかコマンドラインが動かないネットワーク機器にも対応します。ssh_exec がセッションを開き、機器のプロンプトを待ってからコマンドを一つずつ入力します。
エージェントがサーバーで作業している間、その様子をリアルタイムで見られます。ssh_exec で実行したコマンドはすべて、出力も含めて右パネルの「アクティビティ」タブに流れ、サーバーごとに1つのログにまとまります。エージェントのアバターが「サーバー」ボタンに表示され、サーバー一覧にも「エージェント作業中」バッジとともに表示されます。エンコードして送られたコマンドは、デコードして表示されます。モバイルアプリのエージェントカードから、スマートフォンでも追えます。記録が行き来するのはあなたのコンピューターとスマートフォンの間だけで、エンドツーエンドで暗号化され、シークレットは伏せられます。マシン上で実行された内容がサーバーに保存されることはありません。
作成をまるごとエージェントの仕事にすることもできます。ssh_connection_new は確認を通る経路を守ります。エージェントが compose ファイル、デプロイスクリプト、あなたのドキュメントから見つけた内容であらかじめ埋めた作成フォームを開き、それを確認し、認証情報を入力し、保存するのはあなたです。設定の「エージェントによる接続の管理を許可する」(既定でオン)をオフにしない限り、ssh_connection_save が接続をそのまま書き込みます。そのときも認証情報が会話を通ることは決してなく、エージェントは保管庫のシークレットを名前で指すだけで、デスクトップアプリがそれをコピーします。このオフスイッチはプロンプトでのお願いではなく、設定の側に書き込まれています。エージェントが人知れず登録できる接続は、バックドアそのものだからです。
AgentsRoom MCP を見るアプリ内で撮影:エージェントに、ステージングサーバーの空きディスク容量の確認、ヘルスチェックスクリプトの実行、nginxログの末尾表示を依頼します。3つの呼び出しが「アクティビティ」タブに1つずつ、出力、終了コード、所要時間とともに現れ、続いてそのサーバーのログが全体表示になり、サーバー一覧へ戻ります。そこで実行された内容がコンピューターの外に出ることはありません。
よくある質問
ほかのことを質問する複数のSSH接続を保存できますか?
SSH鍵認証とパスワード認証の両方に対応していますか?
SSH経由でリモートサーバー上でClaude CodeやCodexを実行できますか?
SSHの認証情報はどこに保存されますか?
それでも別のSSHクライアントは必要ですか?
AIエージェントは私のSSH接続にアクセスできますか?
エージェントは私のSSHパスワードを見ますか?
既存の~/.ssh/configをインポートできますか?
パブリックアドレスもSSHポートの開放もないサーバーに到達できますか?
エージェントは新しいSSH接続を作成できますか?
Windows サーバーに接続して PowerShell を使えますか?
リモートサーバーにしか存在しないプロジェクトを、手元にクローンせずに開けますか?
AgentsRoom を閉じると、サーバーで動いているエージェントは止まりますか?
AgentsRoom で SSH 接続はどこから追加しますか?
内蔵ブラウザーでリモートサーバー上の開発サーバーを開けますか?
エージェントがサーバーを使う前に、私に確認を求めるようにできますか?
スクリーンショット
アプリの実際の画面です。この機能の進化に合わせて追加されます。
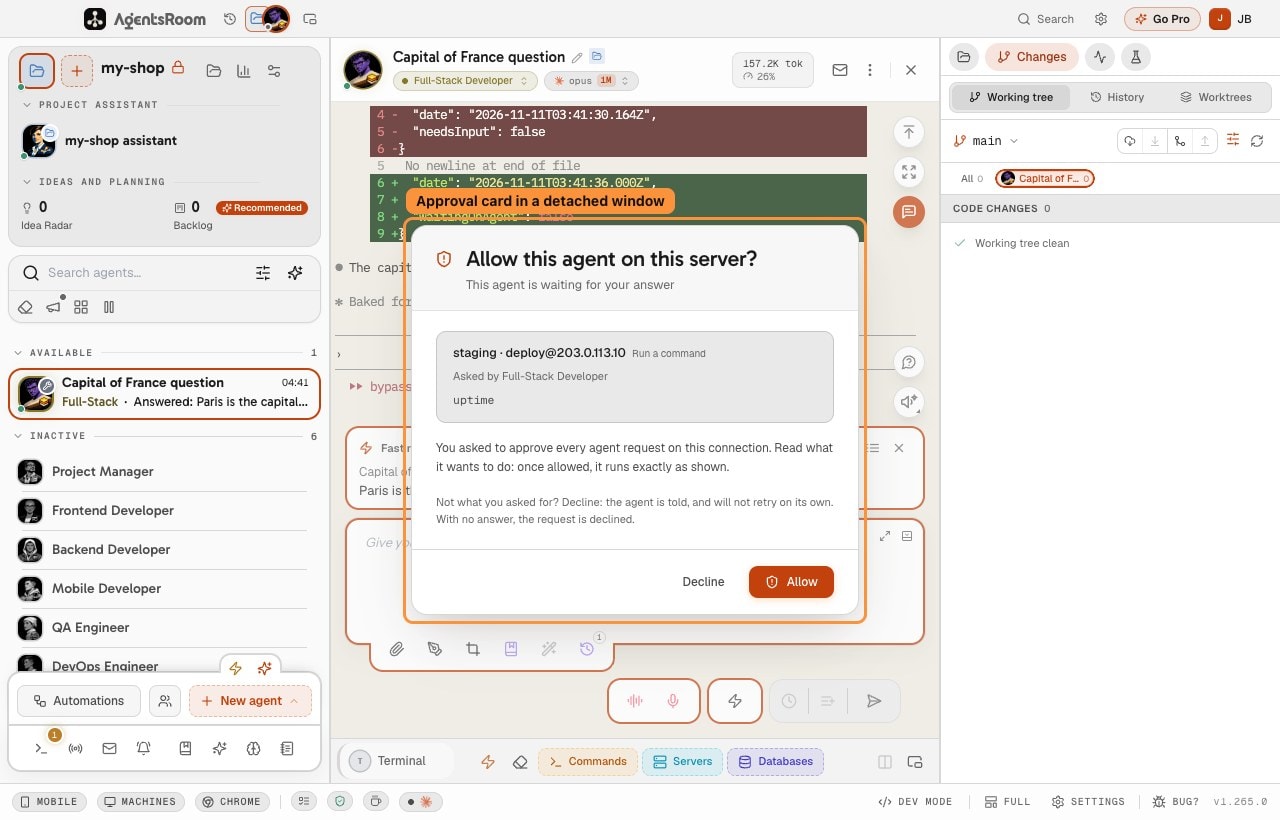
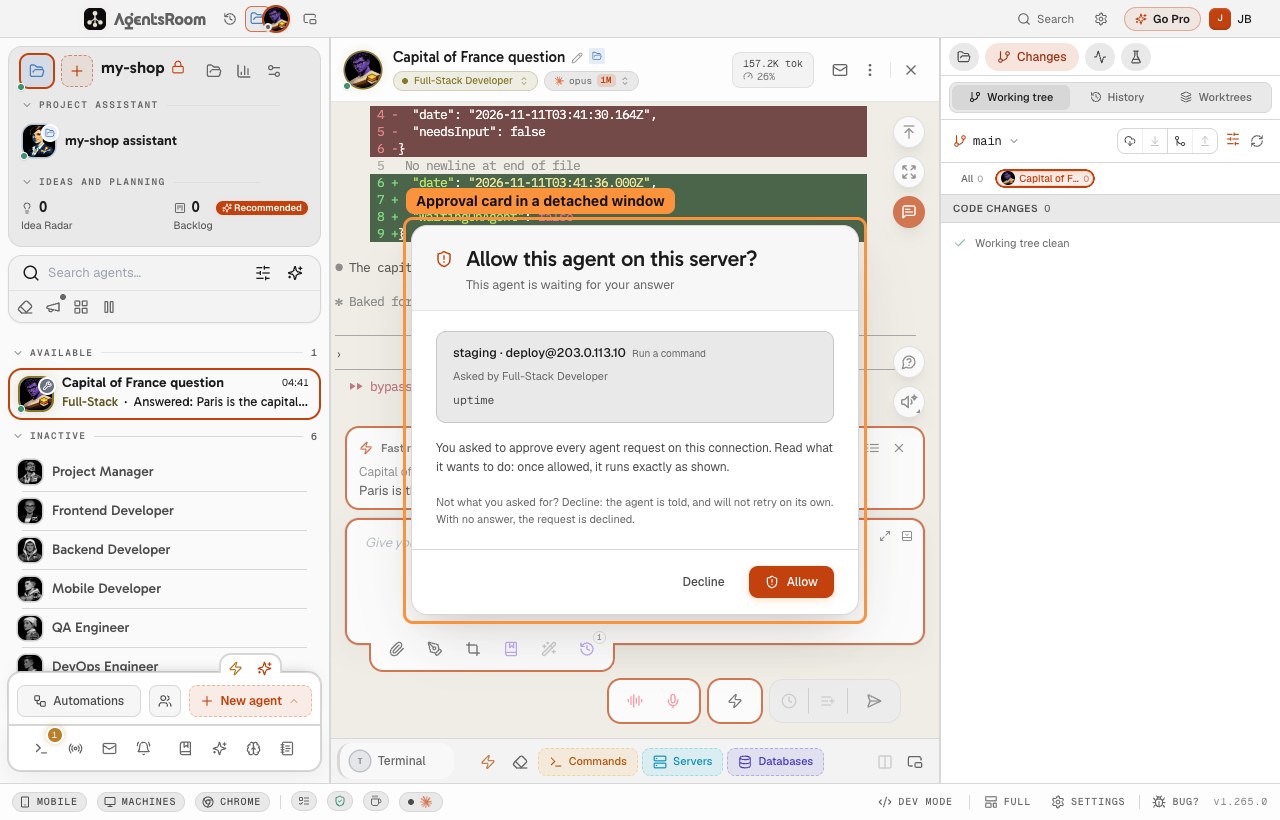
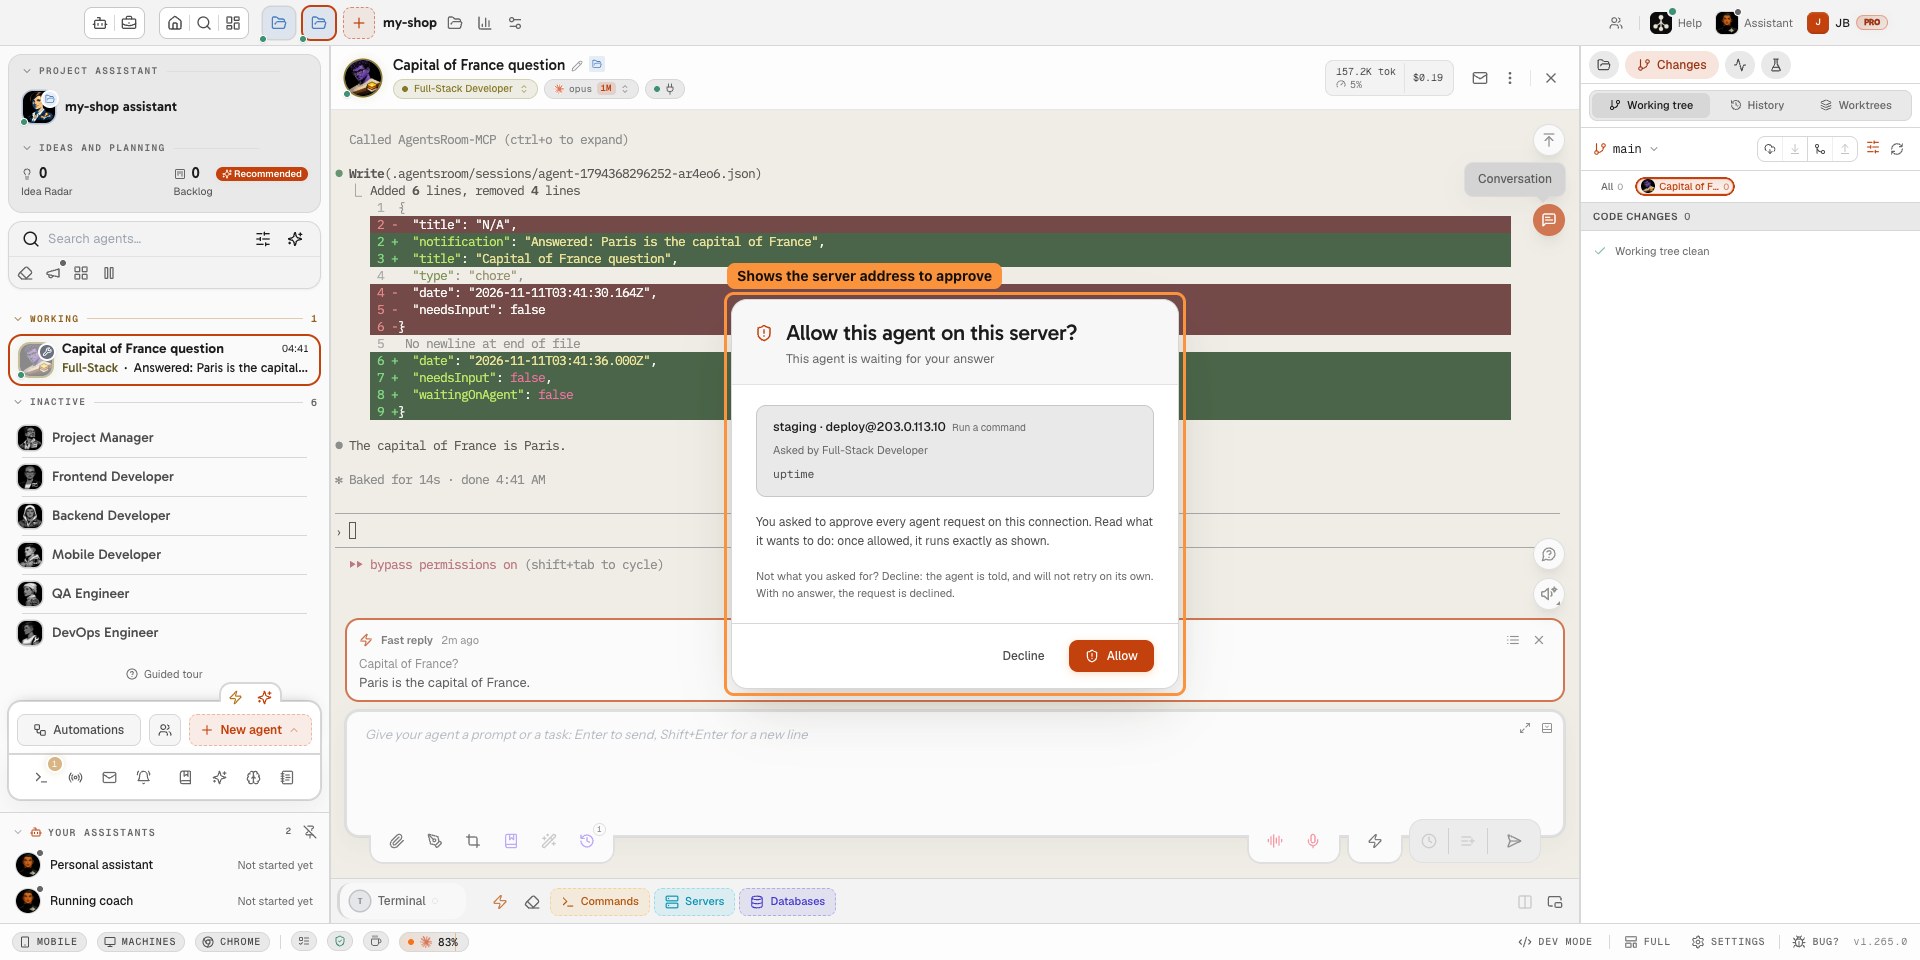
エージェントのサーバーコマンドを、分離されたプロジェクトウィンドウからでも承認または拒否できます。 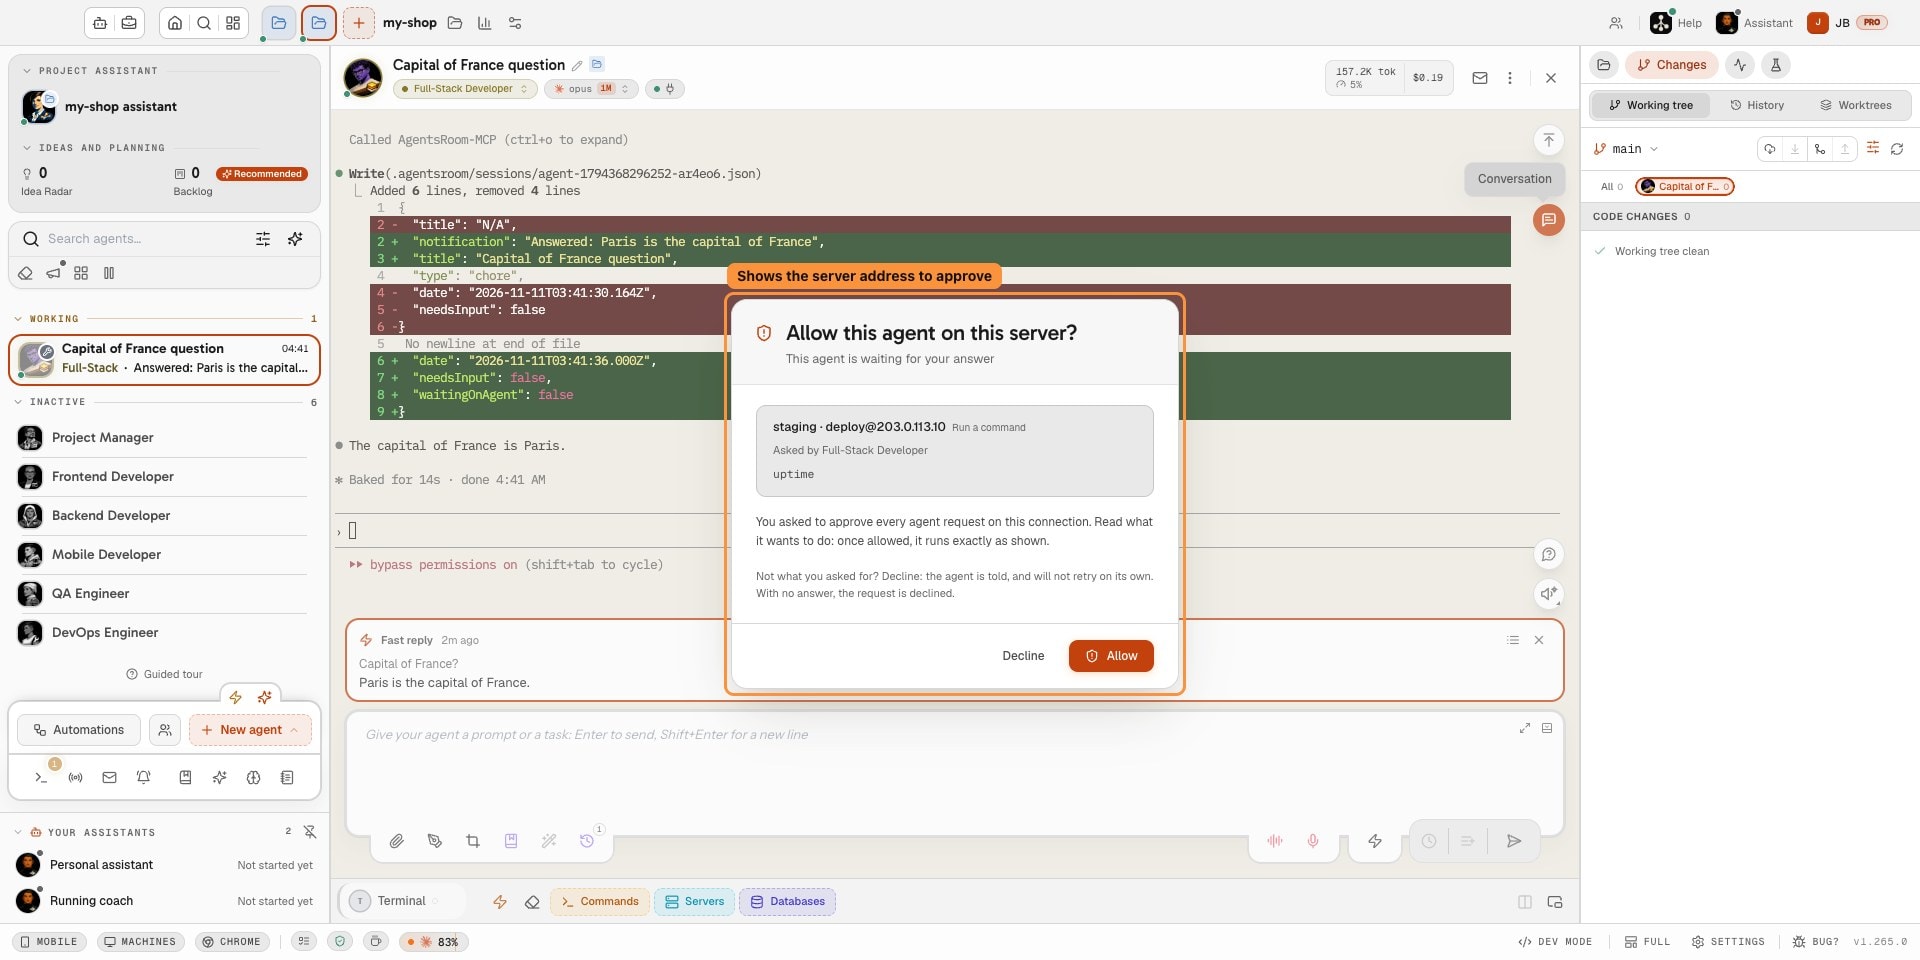
エージェントが保護されたサーバーでコマンドを実行する前に、カードは正確にどのサーバーを対象としているかを示します。 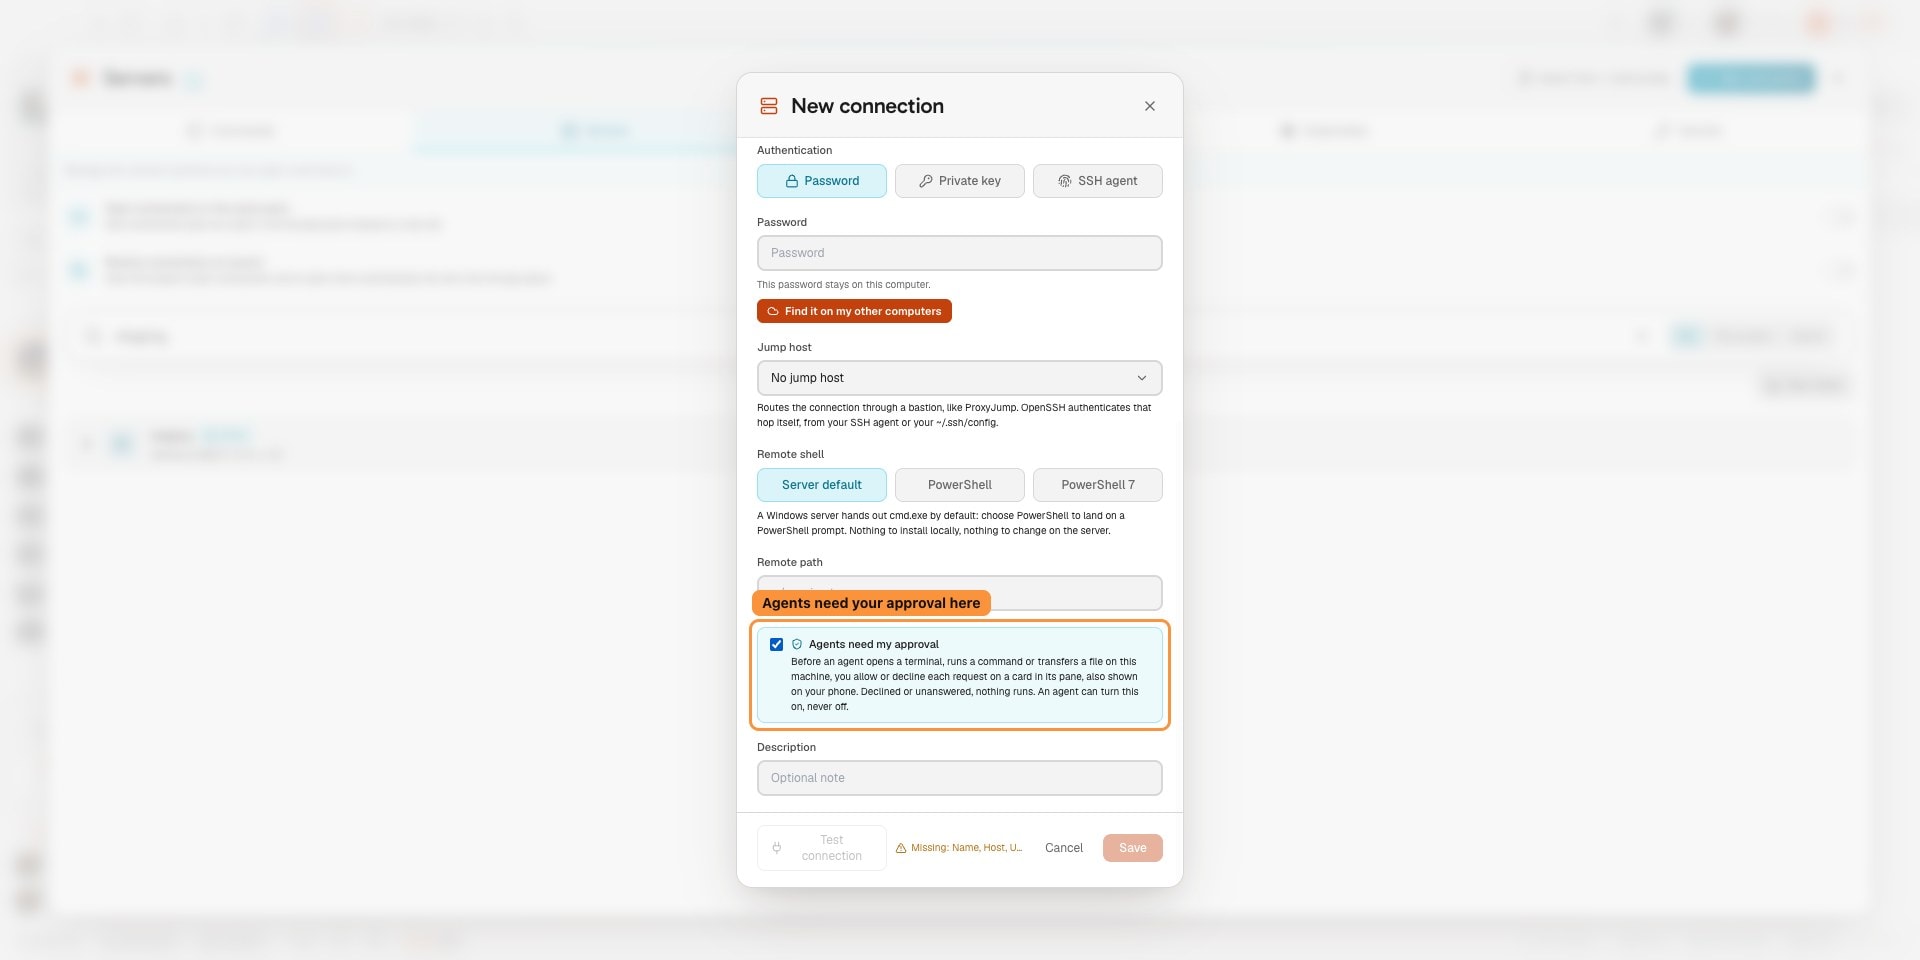
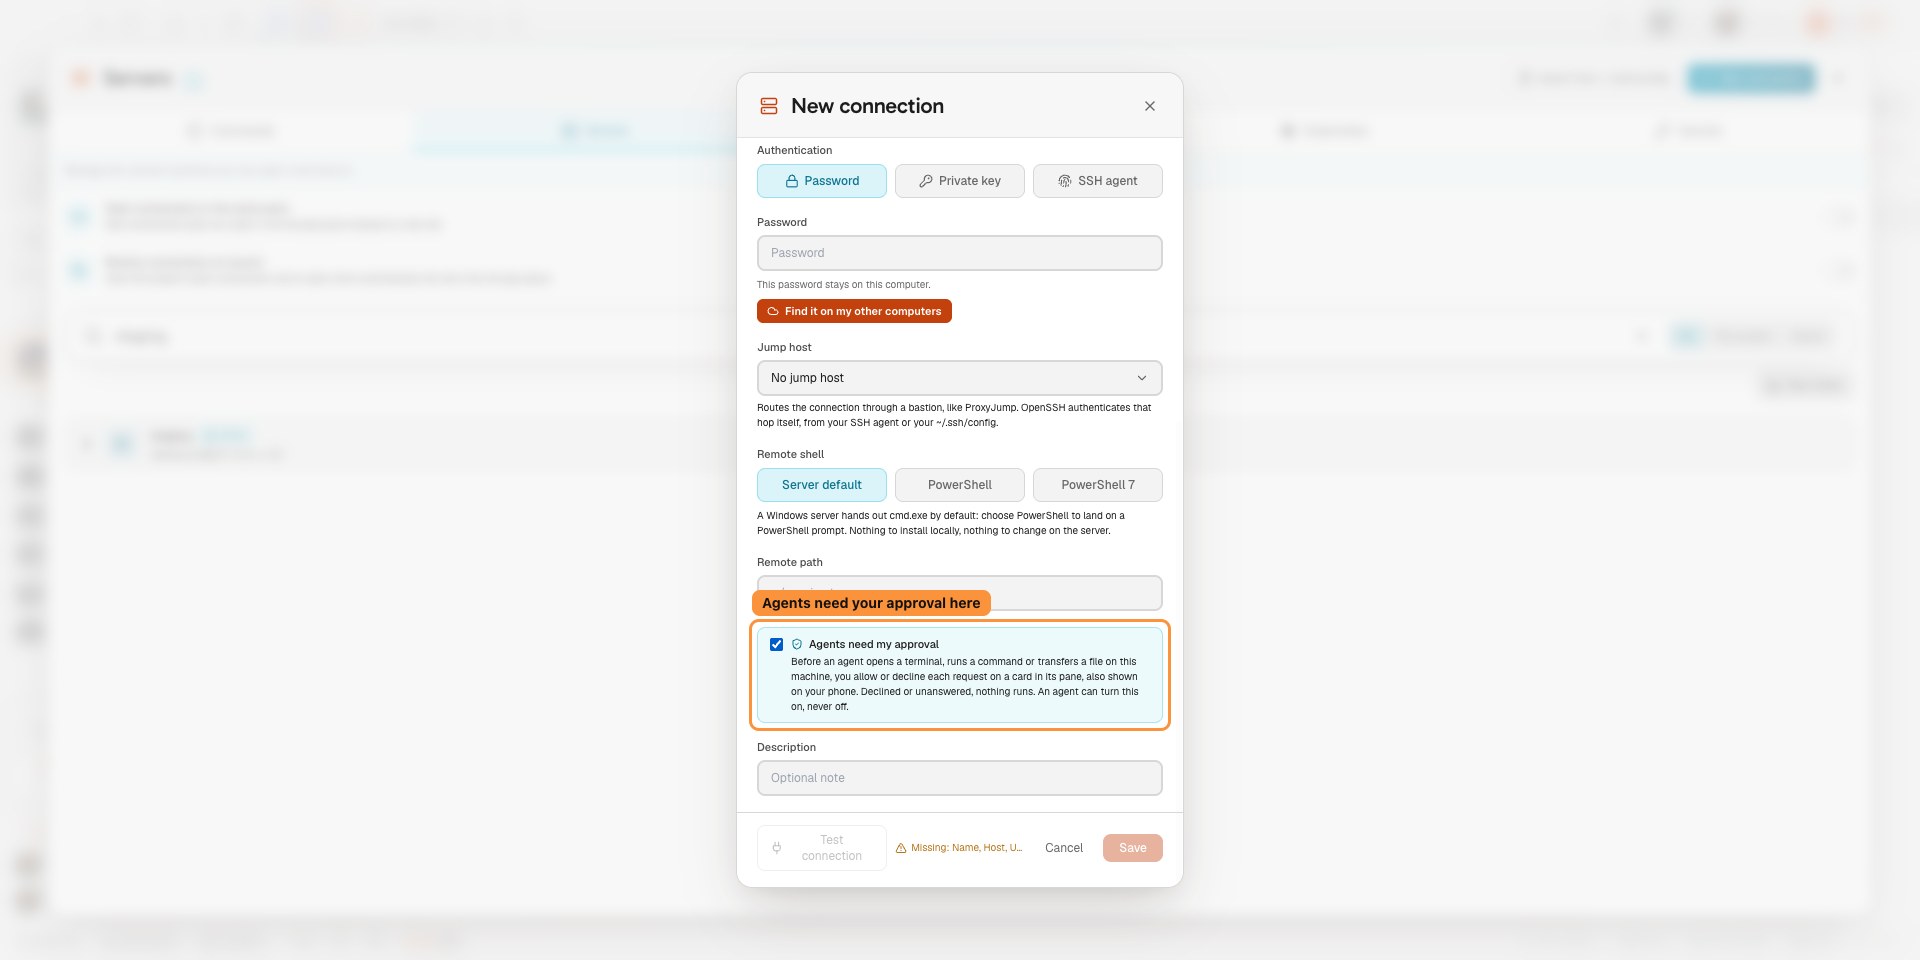
エージェントがサーバーに接続したり、コマンドを実行したり、ファイルを転送したりする前にあなたの承認を求めるようにします。
こちらもおすすめ
AWS SSM経由のRDS
パブリックなエンドポイントを持たないAmazon RDSインスタンスに、aws ssm start-sessionとAWS-StartPortForwardingSessionToRemoteHostドキュメントを使って、自分のマシンから到達します。維持する踏み台も、VPNも、受信SSHのルールも要りません。AgentsRoomがループバックポートでセッションを開き、その先にデータベースクライアントをつなぎます。対応はMySQL、PostgreSQL、SQL Server、MongoDBなので、RDS MySQL、RDS PostgreSQL、RDS for SQL Server、Aurora、DocumentDBが対象です。
データベース接続
MySQL、PostgreSQL、SQL Server、MongoDB、SQLite、Google BigQueryの接続を保存し、SSHトンネルやAWS SSMセッション経由でプライベートサブネット内のデータベースに到達して、AIエージェントにMCP経由でクエリさせましょう。デフォルトは読み取り専用、1回の呼び出しにつき1文、結果セットには上限があり、パスワードがエージェントに届くことはありません。MySQL、PostgreSQL、MongoDB向けに、エクスポート、インポート、そしてデータベース間の直接コピーも含みます。
シークレットマネージャー
APIキー、トークン、パスワードをOSのキーチェーンに保存し、開発コマンドやエージェントの環境変数では{{secret:NAME}}として参照すれば、AgentsRoomが起動時に解決します。エージェントに見えるのは名前だけで、値が渡ることはなく、サーバーに同期されるものもありません。
リポジトリのインポート
GitHubまたはGitLabに接続し、実際にアクセスできるリポジトリを閲覧して、複数をまとめてクローン。それぞれが独自のAIコーディングエージェントを持つプロジェクトになります。セルフホストのGitLabインスタンスにも対応。
開発ターミナル
プロジェクトごとのターミナルマネージャーとプロセスランチャー。バックエンド、フロントエンド、ワーカーをワンクリックで起動。ローカルでも、SSH経由のリモートサーバー上でも。
リモートエージェント操作
AIコーディングエージェントをスマホから操作。iOSとAndroidから、あなたのマシンやリモートサーバー上のターミナル、プロジェクト、プロンプトを動かせます。
Localhostトンネル(ライブプレビュー)
ローカルまたはリモートの開発サーバーを公開HTTPS URLとして公開する内蔵のセキュアトンネル。進行中の作業をどこからでもプレビューできます。
マルチプロジェクト、マルチエージェント
多数のプロジェクトと多数のAIエージェントを、ローカルとリモートで並行して、一つのビジュアルなコマンドセンターから実行します。
































AIエージェントをリモートサーバーへ
AgentsRoomをダウンロードし、SSH接続を保存して、内蔵ターミナル経由で任意のVPSやリモートサーバー上でClaude Code、Codex、Antigravity CLIを実行しましょう。
コンパニオンアプリ:外出先でもエージェントを確認
Claude、Codex、Antigravity CLI、またはその他の AI プロバイダーを使用します。
バグや要望を公開バックログに直接送信できます。
