エージェントにデータベースをクエリさせる、
あなたが許すまでは読み取り専用で
AgentsRoomはMySQL、PostgreSQL、SQL Server、MongoDB、SQLite、Google BigQueryの接続を管理し、AIコーディングエージェントがそこにクエリを実行する手段を提供します。デフォルトは読み取り専用、一度に1文、パスワードは手の届かないところに置かれます。
本物の行を読めるエージェントは、データについて推測しなくなります。そこに書き込めないエージェントは、一行ずつ監視すべきリスクではなくなります。
AgentsRoomがプライベートサブネット内のデータベースに到達し、AIエージェントの読み取り専用クエリに答える仕組み。
データが見えないAIコーディングエージェントは、自分が想像したスキーマを相手にコードを書きます。存在しないカラムを作り出し、7つの値を持つenumを3つだと決めつけ、バグを行ではなく仮説で説明します。データベース接続を与えればそれは解消しますが、同時に、頼れるエージェントをインシデントに変える最短経路でもあります。AgentsRoomはその緊張関係を軸に作られています。
接続は、どのデータベースクライアントでもそうするようにアプリへ保存します:エンジン、ホスト、ポート、ユーザー、データベース、そしてサーバーが求めるならTLS。データベースがインターネットから到達できない場所にあるなら、接続はSSHトンネルかAWS SSMのポートフォワーディングセッション経由でルーティングされます。使うのは、すでにAgentsRoomに保存してあるSSHとSSMの接続です。こうしてプライベートサブネットにあるデータベースが、外部に開かないままクエリできる相手になります。
どの接続も読み取り専用から始まります。SELECTは実行されます。データを変更する文は実行されません。その接続を書き込み可能にし、操作を確認するまでは。1回の呼び出しで受け付ける文は1つだけなので、セミコロンの陰に余計なものが隠れることはなく、結果セットには上限があるため、幅の広いクエリがエージェントやウィンドウを溢れさせることもありません。接続には本番のフラグを立てることもでき、その場合は確認がうっかり通らないよう厳しくなります。
読むことだけが仕事ではありません。あるマシンで保存した接続は他のマシンにも現れるので、データベースの設定はコンピューターごとではなく一度で済みます。そしてデータベースはファイルに書き出せますし、ファイルから戻せますし、同じトンネルを通って別のサーバーへそのままコピーすることもできます。これまでアプリの外でやっていた作業です。
エージェントが操作する前提で作られたデータベースクライアント
MySQL、PostgreSQL、SQL Server、MongoDB、SQLite、Google BigQuery。サーバー型のエンジンはプライベートネットワークでも到達可能、ガードレールは最初からオン。
MySQL、PostgreSQL、SQL Server、MongoDBの接続
データベースごとに接続を保存します:ホスト、ポート、ユーザー、開くデータベース、そしてサーバーが要求するならTLS。ローカルのデータベースも、ステージングも、本番のレプリカも同じリストに並び、打ち直すのではなく選ぶだけになります。
プライベートなデータベースに到達する
プライベートサブネットにあるデータベースは例外扱いではありません。接続をSSHトンネルまたはAWS SSMのポートフォワーディングセッション経由にすれば、すでにアプリに保存してあるSSHとSSMの接続を再利用して、AgentsRoomが開いてくれます。Google Cloud SQL のインスタンスは、接続名を指定し、Cloud SQL Auth Proxy 経由で、あなた自身の gcloud ログインを使って到達します。何も保存されません。
デフォルトで読み取り専用
新しい接続にできるのは読むことだけです。クエリは行を返し、データを変える文は拒否されます。安全モードにするのを誰かが覚えておく必要はありません。すべての接続がその安全モードから始まるからです。
書き込みの前に2つの鍵
書き込みには1つではなく2つの意識的な行為が必要です。接続を書き込み可能にすること、そして操作そのものを明示的に確認すること。うっかりしたクリック1回が、WHERE句のないUPDATEまで連鎖することはありません。
1回の呼び出しにつき1文
各呼び出しが運ぶのはちょうど1文です。セミコロンの後ろに積まれたものは実行されずに拒否されるため、読み取りに見えるものが2つ目の文を忍ばせることはできません。さらに結果セットにも上限があります。
本番にはフラグが立つ
接続を本番としてマークすると、確認が厳しくなります。大事なデータベースが、ローカルのコピーとまったく同じ顔をしなくなります。長い一日の終わりのあなたに対しても、タスクリストを消化していくエージェントに対しても。
どのマシンでも、同じ接続
オフィスのマシンで保存した接続は、ノートPCにもそのままあります:名前、ホスト、ポート、ユーザー、既定のデータベース、そして経由するトンネルまで。あとに残るのはパスワードだけで、入力したマシンの中で暗号化されたままなので、各マシンで一度だけ入力を求められます。
エクスポート、インポート、コピー
データベースを.sqlファイルに書き出し、そのファイルをデータベースに流し込み、あるデータベースを別のデータベースへそのままコピーできます。上書きの前に対象はバックアップされ、まるごと置き換えるかどうかは別に確認される判断です。
エージェントはデータベースにクエリしますが、パスワードは持ちません
データベースの認証情報はAgentsRoomが保持し、外へ渡すことはありません。エージェントは名前で知っている接続に対してクエリの実行を依頼し、アプリが接続を開き、文を実行して行を返します。パスワードはエージェントが受け取るものにも、エージェントが書くクエリにも、保持する会話にも一切含まれません。
読み取り専用のルールがその後半であり、エージェントにとっては口先で抜け出せるものではありません。エージェントがクエリに使うツールは、2つの条件がそろわない限り読み取り以外を拒否します:接続が書き込み可能であること、そしてあなたがその接続で「エージェントの書き込みを許可」をオンにしたことです。このオプションはデフォルトでオフで、確認はエージェントのプロセスではなくデスクトップアプリの中で行われます。コンソールでのあなた自身の書き込みには引き続き明示的な確認が求められ、接続に本番のフラグが立っていれば、その確認は意図的に厳しくなります。接続をエージェントの書き込みに開くと、その書き込みはこの確認なしで実行されるので、このオプションはエージェントに任せられるデータベースだけにとどめてください。それ以外のすべての場所では、まずいクエリの最悪の結末は、テーブルの消失ではなく誤った答えのままです。
1文だけというルールが、古典的な穴を塞ぎます。1文を運ぶ呼び出しはセミコロンと2文目で拡張できないので、レビューでは無害に読めるクエリが実行時に別のことをすることはありません。SQL Serverではそのセミコロンが要らないため、そこでの読み取りとは、書き込みやトランザクションのキーワードをどこにも含まないSELECTまたはWITHのことで、必ずロールバックされるトランザクションの中で実行されます。上限付きの結果セットと組み合わせれば、ミスはミスのまま留まり、データの持ち出しには育ちません。
対応は6つのエンジン、足りないものも名指しします
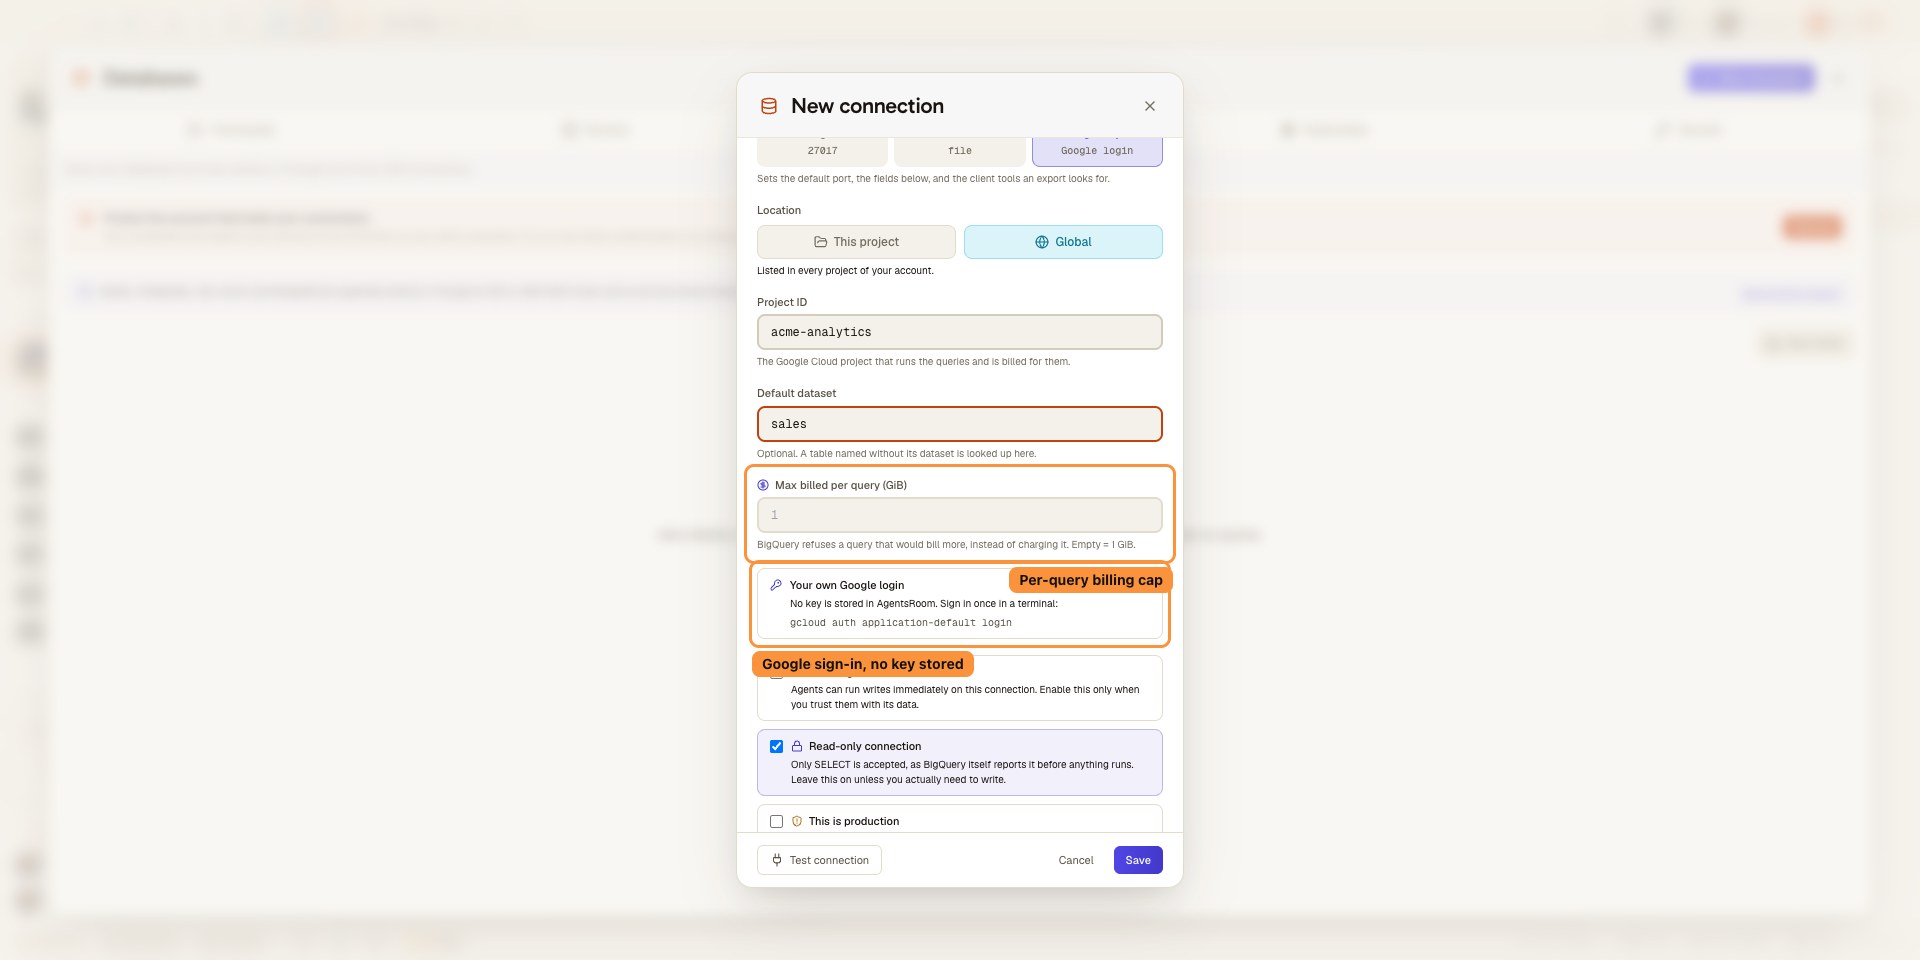
MySQLとMariaDB、PostgreSQL、SQL Server(Azure SQLとAmazon RDS for SQL Serverを含む)、MongoDB、SQLite、そしてGoogle BigQuery。翻訳レイヤーを挟むのではなく、それぞれに専用のドライバを用意しています。これらは本当に違うからです:PostgreSQLやSQL Serverのセッションは1つのデータベースに結び付き、MongoDBはSQLではなくクエリを受け取り、T-SQLでは2つの文の間にセミコロンが要らず、エクスポートはそのエンジンに付属するツールで動き、SQLiteはコンピューター上の単なるファイルで、ホストもユーザーもパスワードもなく、BigQueryの接続はGoogle Cloudプロジェクトとデフォルトのデータセットからなり、あなた自身のGoogleログイン(gcloud auth application-default login)でサインインし、キーは一切保存されません。サーバー型の4つのエンジンは、サーバーに直接でも、インターネットに公開されていない場合はSSHトンネルやAWS SSMのポートフォワーディングセッション経由でも到達できます。
Oracle、Redis、その他のエンジンには対応していません。SQL ServerではSQLログインでサインインし(Windows、Active Directory、Entra IDの認証は提供していません)、エクスポート、インポート、コピーはありません。BigQueryでは、Googleがすべてのクエリを読み取ったバイト数に応じて課金するため、接続ごとにクエリ単位の課金上限があります(デフォルトは1 GiB、変更可能):上限を超えるクエリは課金されずに拒否されます。テーブルを開くのは無料かつ読み取り専用で、エージェントは同じガードレールのもとで同じdb_list、db_schema、db_queryツールを使い、各クエリが読み取ったバイト数を確認できます。こちらにもエクスポート、インポート、コピーはありません。それはダウンロードした後ではなく、前に知るべきことです。次にどのエンジンが来るかは寄せられた要望で決まるので、あなたのエンジンが足りないなら、公開バックログでどれかを伝えてください。票として数えられます。
使いたいデータベースエンジンをリクエストする読むだけでなく、データベースごと動かす
データベースをファイルにエクスポート。ファイルをデータベースにインポート。あるいは、すでに保存してあるSSHトンネルやAWS SSMセッション越しも含めて、あるデータベースを別のデータベースへそのままコピー。どのエンジンもそれぞれの公式ツールを使い、ディスクへストリーミングで書き出すので、数ギガバイトのデータベースはクラッシュではなくプログレスバーになります。
これらのツールはデータベース側に付属するもので、AgentsRoomには付いてきません:mysqldumpとmysql、pg_dumpとpsql、mongodumpとmongorestore。SQL Serverにはデータベース全体をストリームする同等のツールがないため、その接続にはエクスポート、インポート、コピーがありません。ツールが見つからないときは、アプリがどれが足りないかを正確に伝え、ツールの入っているフォルダを指定できるようにします。データベースクライアントならそうあるべきだからです:Dockやスタートメニューから起動されたアプリには最小限のPATHしか見えず、そのままではツールを持っているマシンでも「見つかりません」と言い張ることになります。
1回の誤ったクリックが1日を吹き飛ばすのはコピーです。だからコピーは、うまくいく場合ではなく、そこを前提に組み立てられています。
- 読み取り専用の接続は、何かが開かれる前にインポートをその場で拒否します。
- 最初の1文が適用される前に、対象のデータベースはあなたが選んだファイルへダンプされます。
- 確認画面は接続名とデータベース名を示し、接続に本番のフラグが立っていればより強く警告します。
- 対象のデータベースを削除して作り直すのは別のオプションで、本番の接続ではデータベース名を打ち直す必要があります。
プライベートなデータベースから答えまで
接続を保存し、経路を通し、自分でクエリするかエージェントに任せます。
接続を保存する
データベースを追加します:ホスト、ポート、ユーザー、データベース名、そしてサーバーが求めるならTLS。あとで見て分かる名前を付け、本番ならそのフラグを立てます。
プライベートなら経路を通す
データベースに直接到達できない場合は、AgentsRoomにすでに保存してある接続から組み立てたSSHトンネルやAWS SSMのポートフォワーディングセッションへ接続を向けます。プライベートサブネットのデータベースが、外部に公開しないまま到達可能になります。Google Cloud では、代わりに Cloud SQL インスタンスを選んでください。AgentsRoom が Cloud SQL Auth Proxy を起動します。
自分でクエリするか、エージェントに任せる
アプリから文を実行するか、エージェントにMCP経由で実行させます。変更するまでは読み取り専用、1回の呼び出しにつき1文、結果セットには上限があり、あらゆる書き込みとあなたのデータの間には明示的な確認が立ちます。
エージェントに本物の行が必要なとき
本番データを読むことが、修正までの最短経路になる場面。
本物のデータでデバッグする
バグが出るのは一握りのアカウントだけ。エージェントにその行を読ませれば、データがどうなっているかについて3つの仮説を並べる代わりに、ロジックを壊している値を見つけます。
公開されていないデータベース
データベースはパブリックなエンドポイントを持たないプライベートサブネットにあります。保存済みの接続を元にしたSSHトンネルやAWS SSMセッション経由でルーティングすれば、インターネットにポートを開けずにクエリできます。
エージェントに推測ではなく確認させる
マイグレーションやクエリを書く前に、エージェントは実際に保存されている内容を見られます。読んで、報告します。そしてあなたがその接続をエージェントの書き込みに開いていない限り、その間に何かを変える手段はありません。
書き込みリスクのない本番
本番を読むことはしばしば必要ですが、タスクの途中で本番に書き込むことはほとんどありません。接続に本番のフラグを立てて読み取り専用のままにすれば、調査と破壊の違いが誰かの注意力に左右されなくなります。
ステージングを本物のデータで作り直す
バグが再現するのは本物の行の上だけ。すでに保存してあるトンネルを通して、データベースをステージングのサーバーへコピーします。そこにあったものは先にダンプされます。
ノートPCを開けば、すべてがそこにある
接続はあなたのアカウントについて回ります:同じホスト、同じトンネル、同じ読み取り専用と本番のフラグ。同期パスワードをオンにすれば、パスワードもエンドツーエンド暗号化されたままついてくるので、何も打ち直す必要はありません。オフのままなら、各マシンで一度だけパスワードを聞かれます。
エージェントはどうやってデータベースにクエリするのですか?
AgentsRoom MCPを通じて、4つのツールで行います。db_listは保存済みの接続とそのメタデータを返し、db_schemaはSQLを一行も書かずにスキーマ、テーブル、カラムをたどり、db_queryは1文を実行して行を返し、db_connection_newはまだ保存していないデータベースを提案します。接続を開くのはAgentsRoomで、手前にSSHトンネルやAWS SSMセッションがあればそれも含めて開きます。エージェントに返るのは結果セットであり、認証情報ではありません。
エージェントが書き込めるのは、書き込み可能にもなっている接続で、あなたが「エージェントの書き込みを許可」を有効にした場合だけです。自分で有効にするこの設定はデフォルトでオフで、接続とともにあなたのアカウント全体で同期されます。有効にすると書き込みはすぐに実行されるので、そのデータベースについてエージェントを信頼できるときだけ使ってください。デスクトップアプリはこの権限をメインプロセスで確認し、db_queryは引き続き1回の呼び出しにつき1文しか受け付けません。
データベースの登録も、まるごとエージェントの仕事にできます。db_connection_new は確認を通る経路を守ります。ホスト、ユーザー、そして到達に使うべきSSHまたはAWS SSMの接続であらかじめ埋めた作成フォームを開き、あなたが確認し、パスワードを入力し、保存するまで何も保管されません。設定の「エージェントによる接続の管理を許可する」(既定でオン)をオフにしない限り、db_connection_save が接続をそのまま書き込みますが、それでもパスワードが会話を通ることは決してありません。コピーされるのは、エージェントが名前で指しただけの保管庫のシークレットです。エージェントはあなたのデータについて考えるために必要なものを得ますが、そのアクセスが普通はインシデントに変わってしまう経路は、どれも使えません。
エージェントが実行するクエリもすべて見えます。db_queryとdb_schemaの呼び出しは、SQLと返された最初の数行とともに右パネルの「アクティビティ」タブに届き、データベースごとに1つのログにまとまります。エージェントのアバターが「データベース」ボタンに表示され、データベース一覧にも「エージェント作業中」バッジとともに表示されます。モバイルアプリのエージェントカードから、スマートフォンでも追えます。このログが行き来するのはあなたのコンピューターとスマートフォンの間だけで、エンドツーエンドで暗号化され、シークレットは伏せられます。結果セットがサーバーに保存されることはありません。
AgentsRoom MCPを見るdb_queryとdb_schemaの呼び出しを一覧表示するのと同じ「アクティビティ」タブを、ここでは保存済みのSSHサーバーで撮影しました。エージェントが3つのコマンドを実行し、それぞれが出力、終了コード、所要時間とともに届き、続いてその接続のログが全体表示になります。ログはあなたのコンピューターの中にとどまります。
よくある質問
ほかのことを質問するどのデータベースに対応していますか?
AIエージェントは私のデータベースに書き込めますか?
プライベートサブネット内のデータベースにはどう到達しますか?
エージェントにデータベースのパスワードは見えますか?
エージェントは一度に複数の文を実行できますか?
接続に本番のフラグを立てると何が変わりますか?
大量の行を返すクエリはどうなりますか?
エージェントはデータベース接続を追加できますか?
エージェントは私のスキーマをどうやって把握しますか?
データベース接続はマシン間で同期されますか?
データベースをダンプして別の場所にインポートできますか?
接続を保持しているアカウントは、どのように保護されていますか?
スクリーンショット
アプリの実際の画面です。この機能の進化に合わせて追加されます。
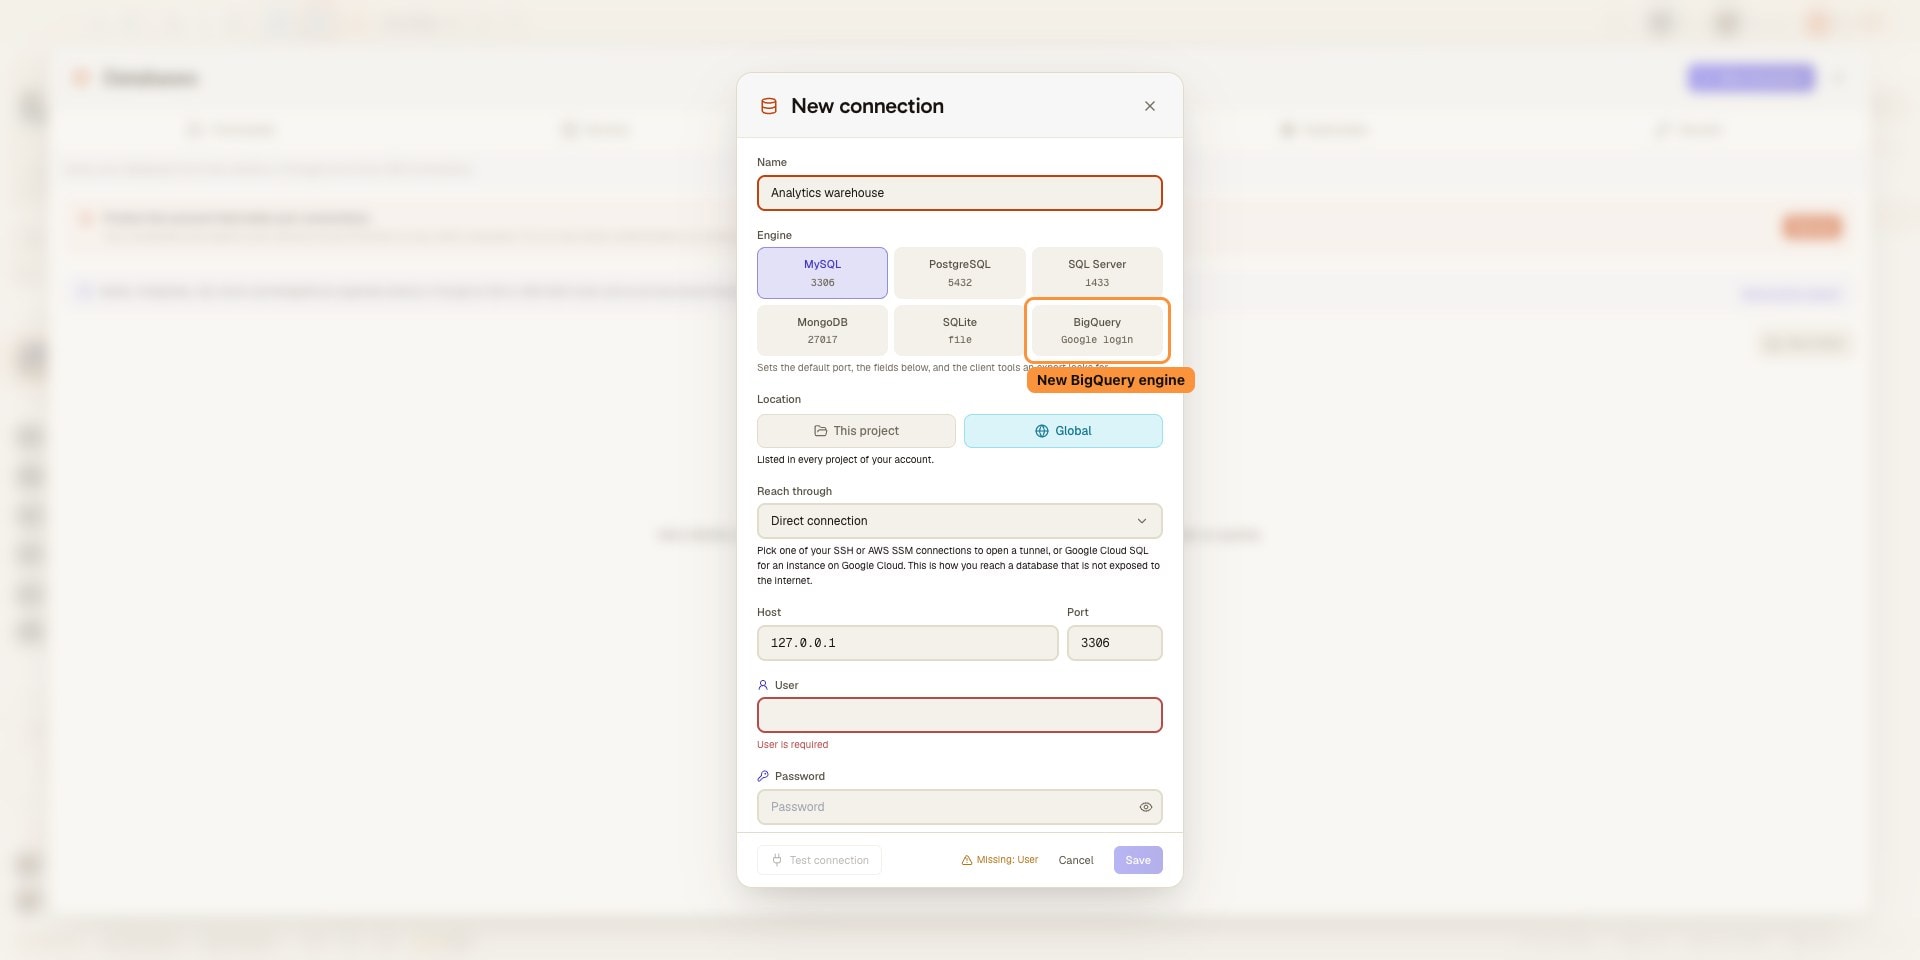
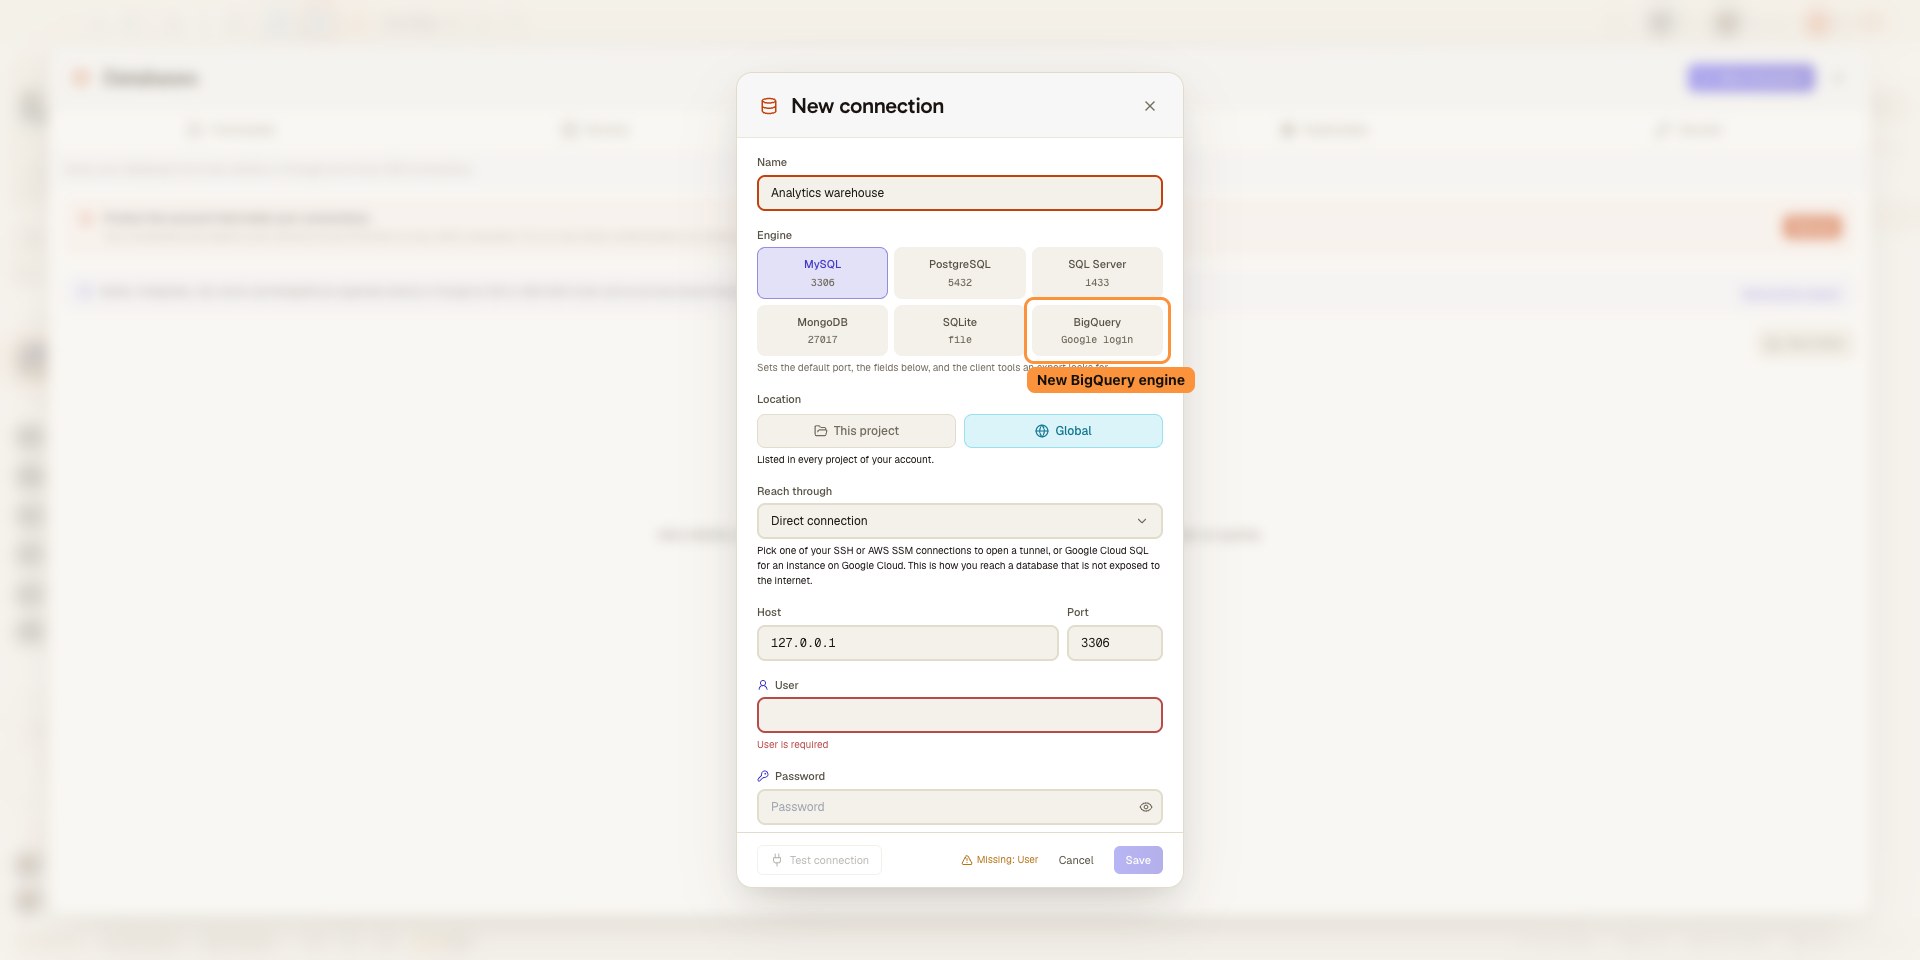
自分のGoogleログインでGoogle BigQueryに接続 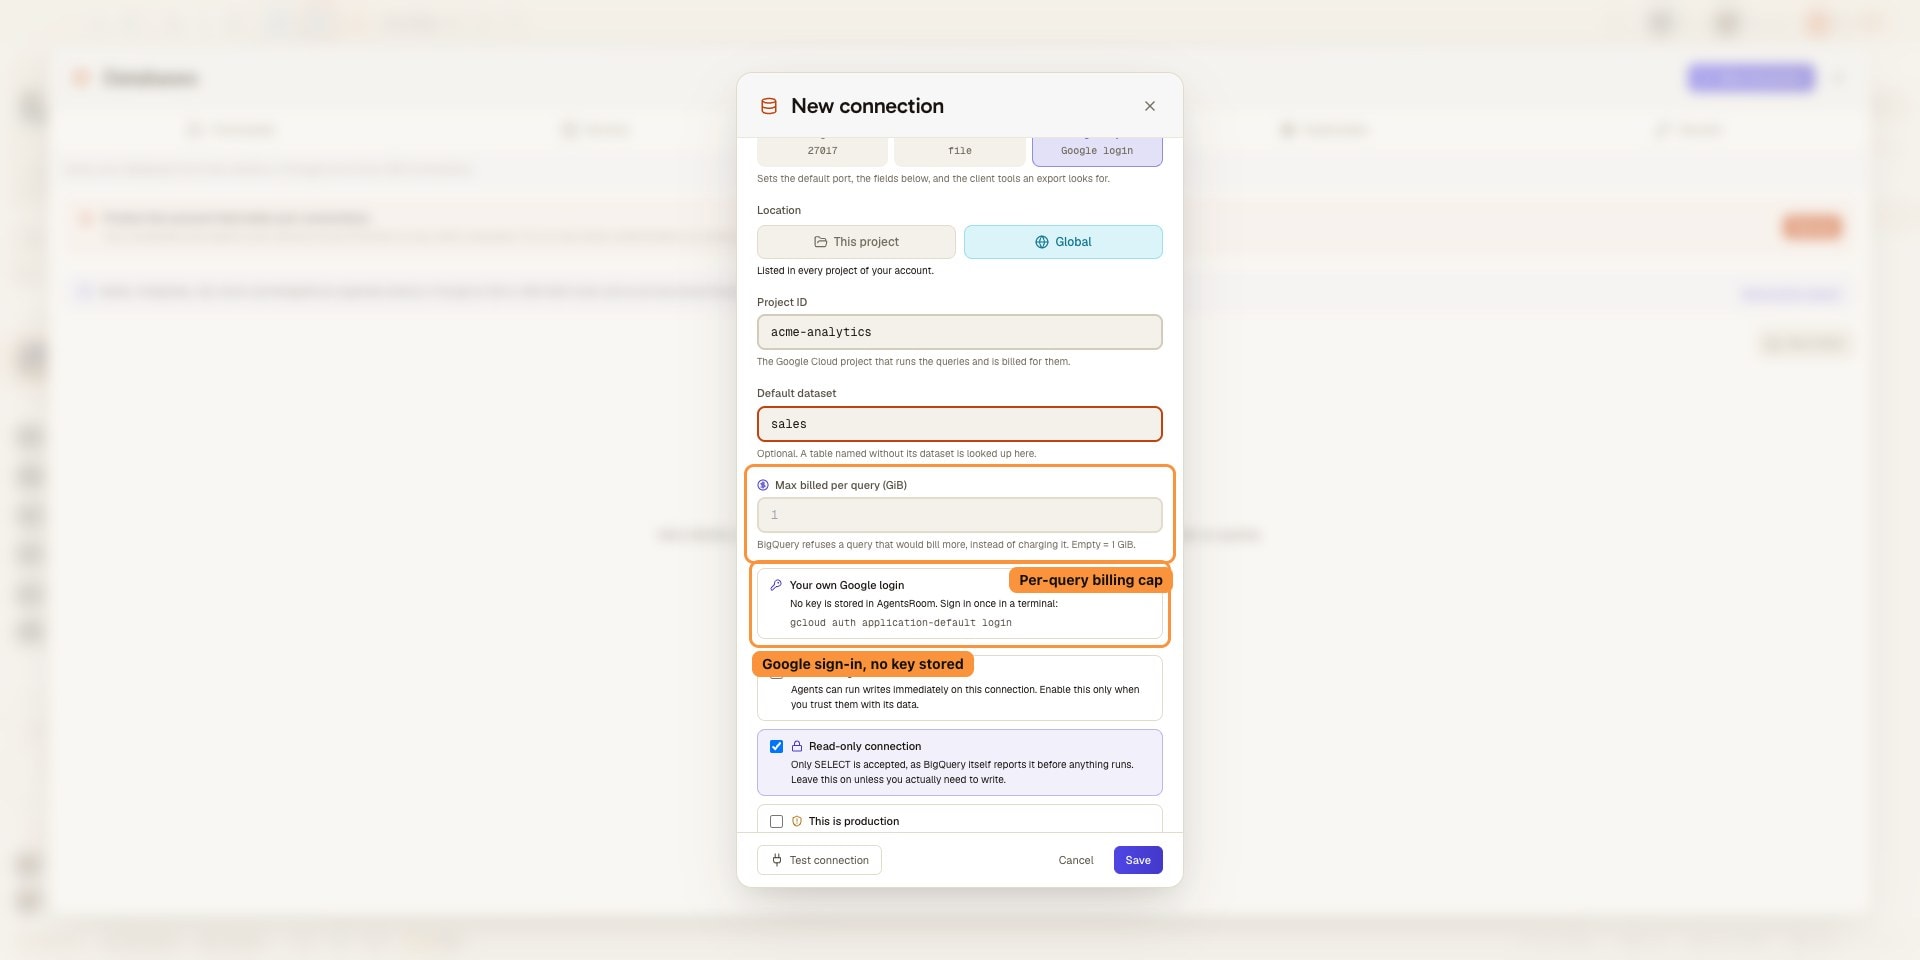
接続ごとに1つのBigQueryクエリが請求できる上限を設定 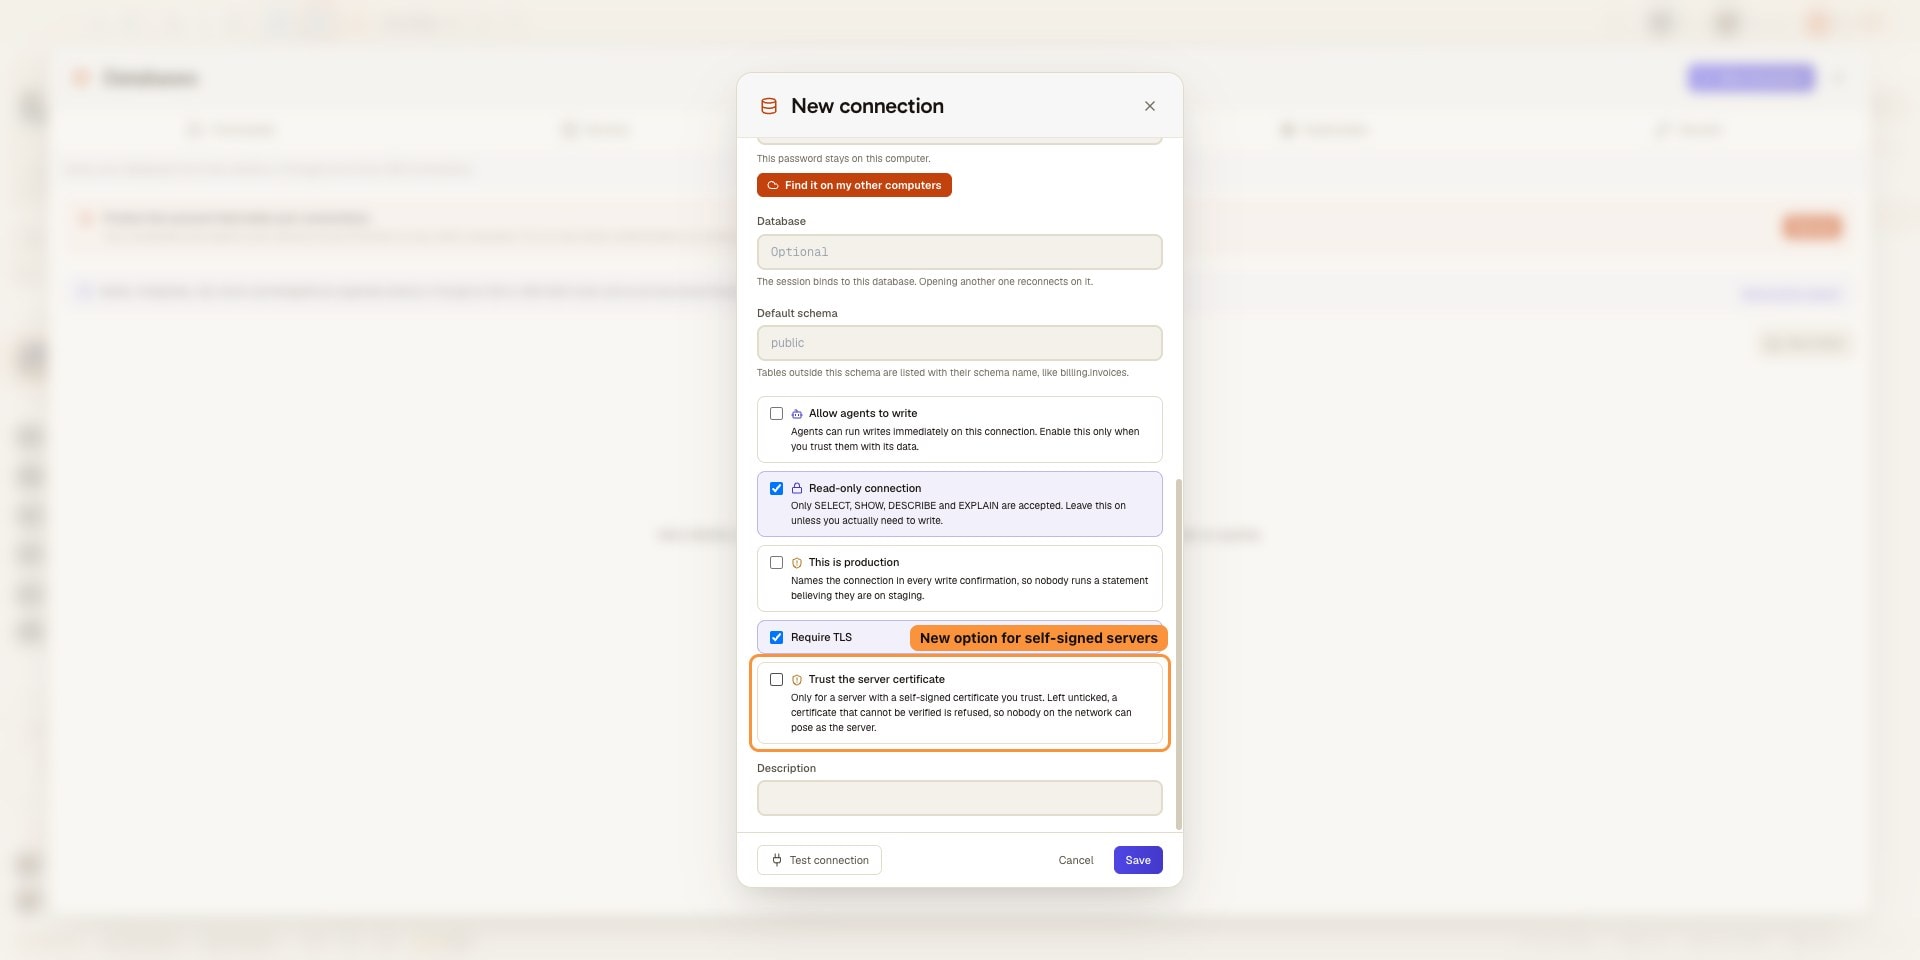
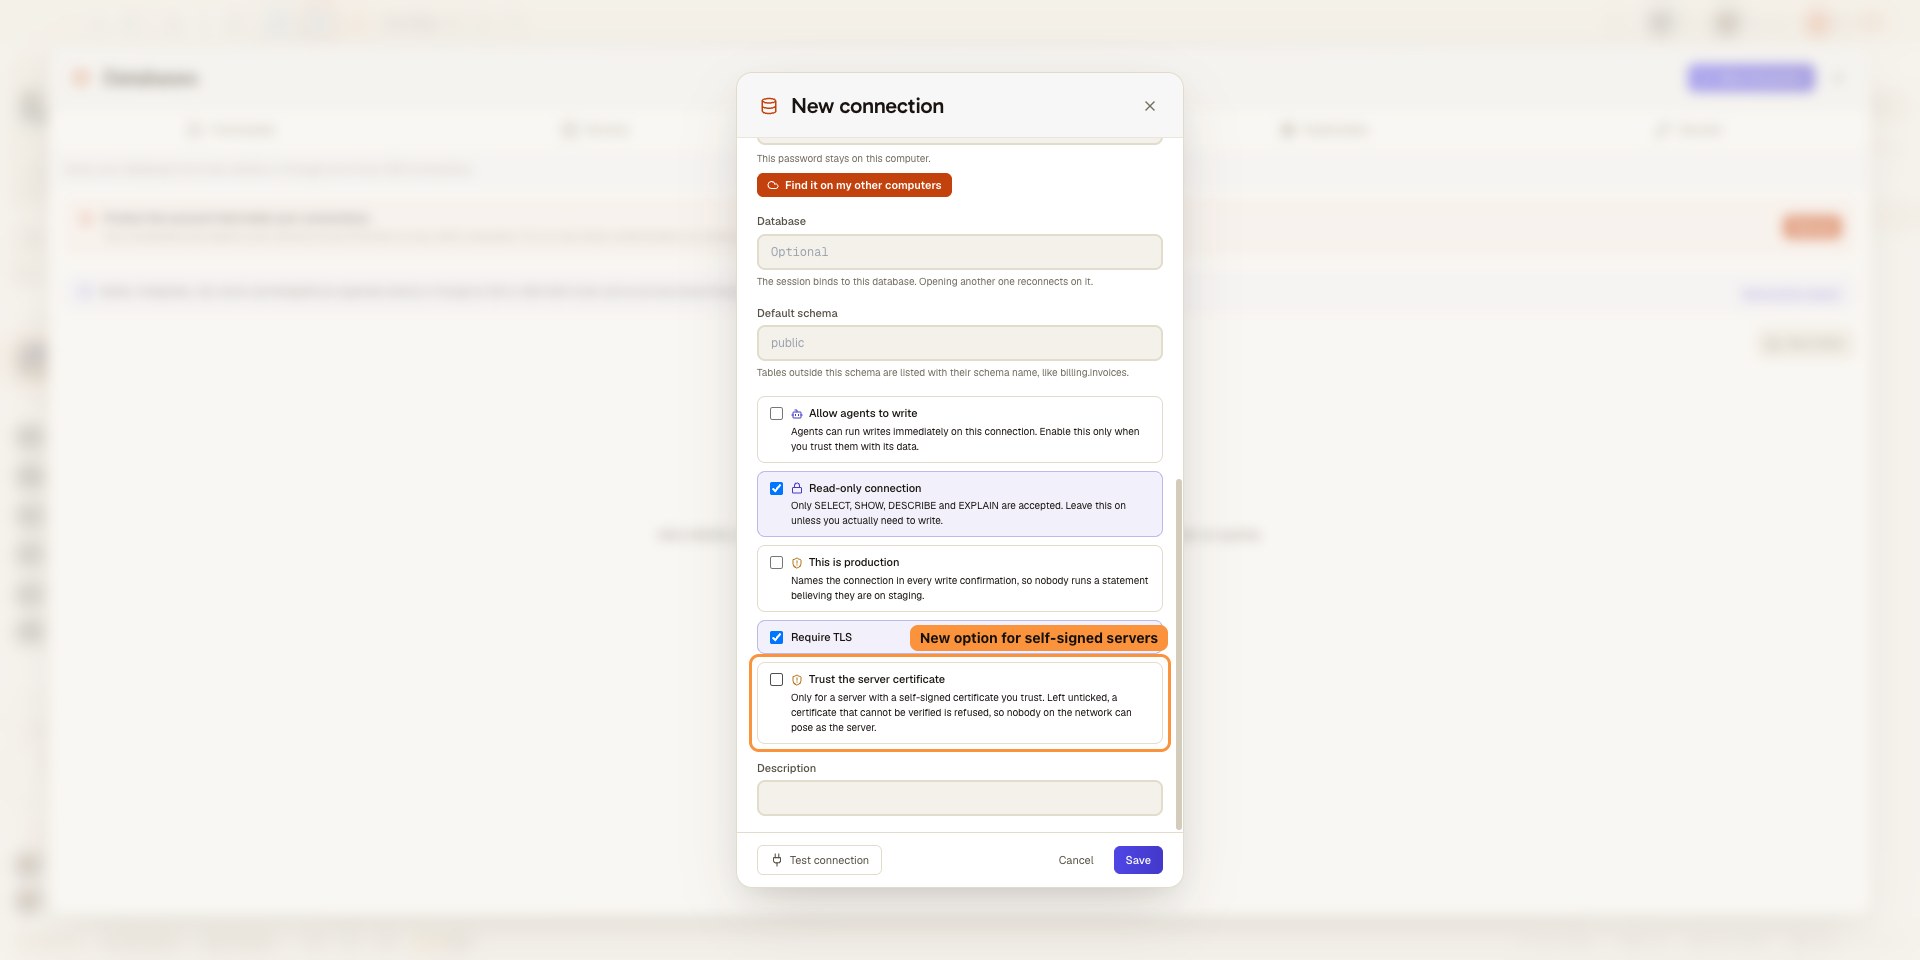
直接TLS接続はサーバー証明書を検証し、自己署名サーバーにはオプトイン
こちらもおすすめ
AWS SSM経由のRDS
パブリックなエンドポイントを持たないAmazon RDSインスタンスに、aws ssm start-sessionとAWS-StartPortForwardingSessionToRemoteHostドキュメントを使って、自分のマシンから到達します。維持する踏み台も、VPNも、受信SSHのルールも要りません。AgentsRoomがループバックポートでセッションを開き、その先にデータベースクライアントをつなぎます。対応はMySQL、PostgreSQL、SQL Server、MongoDBなので、RDS MySQL、RDS PostgreSQL、RDS for SQL Server、Aurora、DocumentDBが対象です。
Cloud SQL Auth Proxy
Cloud SQL for MySQLまたはPostgreSQLのインスタンスに、プライベートIPでも、踏み台VMなしで自分のマシンから到達します。AgentsRoomは、gcloudのApplication Default Credentials(アプリケーションのデフォルト認証情報)を使ってループバックポートでCloud SQL Auth Proxyを起動し、IAMデータベース認証にも対応。AIエージェントは読み取り専用でクエリできます。
SSH接続
SSH接続を保存し、内蔵のSSHターミナルを開いて、Claude Code、Codex、Antigravity CLIをリモートサーバーやVPS上で直接実行できます。SSH鍵またはパスワード認証、プロジェクトごとの接続プロファイル、別のSSHクライアントは不要です。
シークレットマネージャー
APIキー、トークン、パスワードをOSのキーチェーンに保存し、開発コマンドやエージェントの環境変数では{{secret:NAME}}として参照すれば、AgentsRoomが起動時に解決します。エージェントに見えるのは名前だけで、値が渡ることはなく、サーバーに同期されるものもありません。
開発ターミナル
プロジェクトごとのターミナルマネージャーとプロセスランチャー。バックエンド、フロントエンド、ワーカーをワンクリックで起動。ローカルでも、リモートサーバー上でも。
AgentsRoom MCP
エージェントにAgentsRoom自体を操縦させるMCPサーバー:プロジェクト、ターミナル、バックログ、接続を、付随するガードレールとともに。
































エージェントに渡すのはデータ、鍵ではありません
AgentsRoomをダウンロードして、MySQL、PostgreSQL、SQL Server、MongoDB、SQLite、Google BigQueryの接続を保存し、サーバー型のものにはSSHトンネルやAWS SSMセッション経由で到達して、エージェントにクエリさせましょう。接続をエージェントの書き込みに開放しない限り、読み取り専用です。
コンパニオンアプリ:外出先でもエージェントを確認
Claude、Codex、Antigravity CLI、またはその他の AI プロバイダーを使用します。
バグや要望を公開バックログに直接送信できます。
