احفظ اتصالات SSH الخاصة بك،
وشغّل وكلاء الذكاء الاصطناعي على الجهاز البعيد
AgentsRoom هو مدير اتصالات SSH وطرفية SSH مدمجة في آنٍ واحد. احفظ خوادمك البعيدة مرة واحدة، واتصل بمفتاح SSH أو كلمة مرور، ثم شغّل Claude Code أو Codex أو Antigravity CLI مباشرة على الجهاز البعيد.
كفّ عن التنقل بين عميل SSH منفصل ومحرر شيفرة. احتفظ بملفات اتصالك وطرفيتك ووكلاء الذكاء الاصطناعي في التطبيق نفسه، موجَّهة جميعها إلى الخادم البعيد نفسه.
كيف يتصل AgentsRoom بخادم SSH محفوظ ويشغّل وكيل برمجة بالذكاء الاصطناعي مباشرة على الجهاز البعيد.
تفترض معظم وكلاء البرمجة بالذكاء الاصطناعي أن شيفرتك موجودة على الجهاز نفسه الذي تجلس أمامه. لكن قدرًا كبيرًا من العمل يجري على خادم بعيد : خادم VPS، أو جهاز staging، أو جهاز بناء قوي، أو خادم تطوير مشترك يستخدمه الفريق كله. يتعامل AgentsRoom مع هذه الحالة باعتبارها حالة من الدرجة الأولى. احفظ اتصال SSH، وافتح الطرفية المدمجة عبر SSH، وستعمل على المضيف البعيد كأنه محلي.
يحتفظ مدير اتصالات SSH بملف لكل خادم تتعامل معه : المضيف والمنفذ والمستخدم وما إذا كنت تصادق بمفتاح SSH أو كلمة مرور. لا مزيد من البحث في ملفات إعداد متناثرة أو إعادة كتابة الأمر الطويل نفسه. اختر اتصالًا محفوظًا، واضغط على اتصال، وتأخذك الطرفية إلى الجهاز في خطوة واحدة.
المكسب الحقيقي هو تشغيل وكلاء البرمجة بالذكاء الاصطناعي حيث توجد الشيفرة فعلًا. اتصل بخادمك البعيد عبر SSH، ثم شغّل Claude Code أو Codex أو Antigravity CLI أو وكيلًا آخر على ذلك الجهاز. يقرأ الوكيل ملفات المضيف البعيد ويعدّلها، ويشغّل مجموعة الاختبارات في البيئة البعيدة، وأنت تدير كل ذلك من AgentsRoom دون عميل SSH ثانٍ مفتوح بجانبك.
عميل SSH مصمَّم لتشغيل وكلاء الذكاء الاصطناعي
إدارة الاتصالات، وطرفية حقيقية، وتنفيذ الوكلاء عن بُعد في مكان واحد.
اتصالات SSH محفوظة
احتفظ بملف قابل لإعادة الاستخدام لكل خادم بعيد : المضيف والمنفذ والمستخدم وطريقة المصادقة. خادم VPS وجهاز staging وخادم تطوير الفريق كلها في قائمة واحدة. اختر اتصالًا وتكون قد دخلت، دون أمر تعيد كتابته.
مصادقة بمفتاح أو كلمة مرور
صادق بمفتاح SSH أو كلمة مرور، حسب ما يتوقعه الخادم. وجّه ملفًا إلى ملف مفتاحك الخاص أو احفظ كلمة مرور، ويتولى AgentsRoom المصافحة عند الاتصال.
طرفية مدمجة عبر SSH
يفتح كل اتصال طرفية حقيقية على المضيف البعيد داخل AgentsRoom. مخرجات ملوّنة كاملة، وسجل أوامر، ونسخ ولصق، تقدّمها الطرفية نفسها التي تستخدمها بالفعل لمشاريعك المحلية. لا عميل SSH منفصل تبقيه مفتوحًا.
شغّل الوكلاء على الخادم البعيد
شغّل Claude Code أو Codex أو Antigravity CLI أو وكيلًا آخر مباشرة على الجهاز البعيد عبر SSH. يعمل الوكيل على الملفات الموجودة على الخادم ويشغّل الأوامر في البيئة البعيدة، لا على حاسوبك المحمول.
اربط SSH بمشروع
حدِّد مشروعًا بأنه بعيد واربطه باتصال SSH محفوظ. من تلك اللحظة يفتح المشروع طرفياته ووكلاءه على ذلك الخادم، فتتصرف قاعدة شيفرة بعيدة كمشروع AgentsRoom عادي.
تبقى بيانات الاعتماد خارج المستودع
تبقى مفاتيح SSH على جهازك وكلمات المرور مشفَّرة في سلسلة مفاتيحه، إلا إذا فعّلت كلمات المرور المتزامنة التي تنقلها مشفَّرة من طرف إلى طرف. لا يُكتب أي شيء أبدًا في مستودع المشروع، فلا يتسرب أي شيء عن خوادمك إلى مجلد قد ينسخه زميل في الفريق.
استورد ~/.ssh/config الخاص بك
الخوادم التي تصل إليها بالفعل من الطرفية تأتي كما هي. يقرأ AgentsRoom كتل المضيفين في ~/.ssh/config، ويحتفظ بملف الهوية الذي تعلنه كل كتلة، ويحافظ على ProxyJump عبر خادم bastion : يتصل عبر الاسم المستعار ويترك OpenSSH يحلّ الكتلة، تمامًا كما تفعل صدفتك.
جلسات AWS SSM
صِل إلى نسخة بلا عنوان عام وبلا منفذ SSH وارد، عبر aws ssm start-session. تُصرَّح الجلسة بملف تعريف AWS المُعدّ بالفعل على جهازك، فلا كلمة مرور ولا مفتاح يُخزَّن في التطبيق.
WinRM وPowerShell Remoting
اتصل بمضيف Windows لا يملك OpenSSH لكنه يدعم WinRM، عبر NTLM لجهاز في مجموعة عمل أو Kerberos لعضو في نطاق، بما في ذلك نقطة نهاية PowerShell لخادم Exchange محلي. ويتولى CredSSP القفزة الثانية، عندما يجب على الجلسة أن تصل بدورها إلى Active Directory أو إلى خادم ملفات: عبر HTTPS مع التحقق من الشهادة، وينبّهك النموذج إلى أن كلمة المرور تُسلَّم إلى ذلك الخادم. ومن محطة عمل خارج النطاق، تحدّد أنت بنفسك وحدة تحكم النطاق وعنوان IP للخادم، ويتولى AgentsRoom عمليات التحليل دون لمس ملف hosts لديك. يشغّل الوكلاء PowerShell من خلاله للقراءة فقط افتراضيًا؛ وتنتظر عمليات الكتابة تأكيدك: كلها، أو الخطرة منها فقط، أو لا شيء منها، حسب اختيارك لكل اتصال.
كلمات مرورك تبقى مشفَّرة، وعلى جهازك افتراضيًا
لا يكون مدير اتصالات SSH مفيدًا إلا إذا أمكنك أن تأمنه على بيانات اعتمادك. اسم الاتصال ومضيفه ومنفذه ومستخدمه تتبع حسابك، فالخادم المحفوظ على حاسوب يظهر على بقية حواسيبك دون إعادة كتابته. تبقى مفاتيح SSH على الجهاز، وتبقى كلمات المرور وعبارات مرور المفاتيح مشفَّرة في سلسلة مفاتيح الجهاز الذي كتبتها فيه. فعّل كلمات المرور المتزامنة من الإعدادات > الحساب (معطّلة افتراضيًا) فتنتقل معك هي أيضًا، مشفَّرة من طرف إلى طرف بمفتاح لا تملكه إلا حواسيبك: يخزّنها AgentsRoom دون أن يستطيع قراءتها. لا يُكتب أي شيء أبدًا في المشروع الذي تعمل عليه: الاتصال بخادم بعيد لا يضيف أبدًا ملف إعداد إلى المستودع ولا يرفع مضيفًا أو سرًّا عن طريق الخطأ.
تجري المصادقة عبر SSH القياسي. يستخدم تسجيل الدخول بالمفتاح مفتاحك الخاص الحالي، تمامًا كما تفعل صدفتك. ويُرسَل تسجيل الدخول بكلمة المرور عبر قناة SSH المشفَّرة مثل أي عميل SSH آخر. AgentsRoom هو العميل، ويبقى خادمك مصدر الحقيقة لما يقبله.
عندما تشغّل وكيل ذكاء اصطناعي على الجهاز البعيد، تبقى الشيفرة على الجهاز البعيد. يقرأ الوكيل ملفات الخادم الذي اتصلت به ويعدّلها. لا يُنسخ أي شيء من المشروع البعيد إلى حاسوبك المحمول إلا إذا طلبت ذلك، ولا تُشارَك ملفات اتصالك أبدًا مع أي أحد.
من الصفر إلى وكيل على خادم بعيد
احفظ اتصالًا مرة واحدة، وشغّل عليه الوكلاء إلى الأبد.
احفظ اتصال SSH
في مشروع، انقر على «خوادم» في «شريط أوامر التطوير»، ثم على «إضافة اتصال»، أو على «استيراد من ~/.ssh/config» لجلب المضيفين الموجودين لديك أصلًا. يحتوي ملف الاتصال على المضيف والمنفذ والمستخدم، وإما ملف مفتاح SSH الخاص بك أو كلمة مرور. امنحه اسمًا مثل prod-vps أو staging ويُحفَظ للمرة القادمة.
اتصل وافتح الطرفية
اختر الاتصال المحفوظ واضغط على اتصال. يفتح AgentsRoom طرفية مدمجة عبر SSH على المضيف البعيد. أنت الآن على الخادم، مع مخرجات ملوّنة كاملة وسجل أوامر.
شغّل وكيل ذكاء اصطناعي على الجهاز
شغّل Claude Code أو Codex أو Antigravity CLI في تلك الطرفية البعيدة. يعمل الوكيل على ملفات الخادم ويُنفَّذ في البيئة البعيدة، وأنت تديره من AgentsRoom كأي مشروع آخر.
متى تحتاج إلى وكلاء على خادم بعيد
ليست كل قاعدة شيفرة موجودة على حاسوبك المحمول.
شيفرة على VPS
يعمل تطبيقك على VPS وتريد إصلاحه حيث يعيش. افتح اتصال SSH المحفوظ، وشغّل وكيل Claude Code على الجهاز، وأصلح الخلل في البيئة الحقيقية، بكل تبعياتها.
العمل على جهاز staging
يُعيد خادم staging إنتاج خلل لن يراه حاسوبك المحمول أبدًا. اتصل عبر SSH، ووجّه وكيل Codex إلى قاعدة شيفرة staging، ودعه يعيد إنتاج المشكلة ويصلحها على الجهاز الذي يُظهرها فعلًا.
خادم تطوير مشترك
يعمل الفريق على خادم تطوير مشترك واحد. يحفظ الجميع اتصال SSH نفسه، ويفتح كلٌّ طرفيته، ويشغّل وكيله على المضيف دون إعداد نسخة محلية لكل فرد.
لا حاجة إلى إعداد محلي
سلسلة أدوات ثقيلة لا تريدها على حاسوبك المحمول تعيش على جهاز بناء. اتصل عبر SSH، وشغّل وكيل Antigravity CLI هناك، وأبقِ جهازك نظيفًا بينما يجري العمل عن بُعد.
كيف يمكن لوكلاء الذكاء الاصطناعي الوصول إلى اتصالات SSH الخاصة بي؟
عبر AgentsRoom MCP. تُعرض اتصالاتك المحفوظة لكل وكيل كخمس أدوات MCP : ssh_list تُرجع الخوادم القابلة للاستخدام في المشروع الحالي (SSH وAWS SSM وWinRM على حد سواء)، وssh_exec تنفّذ أمرًا واحدًا على خادم وتعيد مخرجاته (سطر PowerShell على مضيف WinRM، للقراءة فقط ما لم تسمح بعمليات الكتابة، التي تؤكدها واحدة تلو الأخرى، أو الخطرة منها فقط، أو لا تؤكدها أبدًا، حسب اختيارك)، وssh_transfer تنقل ملفًا واحدًا من الخادم أو إليه، وssh_connect تفتح أحدها في تبويب طرفية حقيقي، وssh_connection_new تقترح خادمًا لم تحفظه بعد. لذا عندما تطلب من وكيل "اتصل بالإنتاج واقرأ السجلات" أو "اسرد موصّلات الإرسال في Exchange"، لا يحتاج إلى تخمين اسم مضيف ولا إلى كتابة أمر يدويًا : يقرأ قائمة اتصالاتك ويعمل على الجهاز الصحيح.
هذا الوصول عبر SSH خالٍ من الأسرار عن قصد. لا تُرجع ssh_list سوى بيانات وصفية: الاسم والمضيف والمنفذ والمستخدم ونوع المصادقة والنطاق. تبقى كلمات المرور وعبارات المرور مشفّرة في سلسلة مفاتيح نظامك، وتبقى المفاتيح الخاصة على قرصك، والتطبيق نفسه هو من يحقن السر في الطرفية. الوكيل يسمّي اتصالاً فقط، ولا يتعامل معه أبداً.
الجلسة التي يفتحها وكيل عبر ssh_connect هي تبويب طرفية مرئي: تقرأه وتكتب فيه وتغلقه متى شئت. والأمر الذي ينفّذه عبر ssh_exec يعود في محادثته مع رمز الخروج، فترى دائمًا ما نُفّذ وما ردّ به الجهاز. وتنتقل الملفات بالطريقة نفسها : بواسطة ssh_transfer يسحب الوكيل نسخة بيانات أو سجلاً من خادم، أو يرفع ملفًا إليه، عبر القناة نفسها الخالية من بيانات الاعتماد، ويحصل على مسار على جهازك بدلاً من أن يُلصق الملف في محادثته. ويمكن حفظ الاتصال لمشروع واحد أو بشكل عام، حتى لا يرى الوكيل سوى الخوادم المناسبة لما تعمل عليه. تشمل الأداة أيضًا أجهزة الشبكة التي لا يعمل سطر أوامرها إلا داخل جلسة مفتوحة، مثل جدار الحماية WatchGuard أو كثير من المحوّلات والموجّهات: يفتح ssh_exec الجلسة وينتظر موجّه الجهاز ثم يكتب الأوامر واحدًا تلو الآخر.
بينما يعمل وكيل على خادم، تتابعه مباشرةً. كل أمر ينفّذه عبر ssh_exec يظهر في تبويب «النشاط» في اللوحة اليمنى مع مخرجاته، في سجل مستقل لكل خادم؛ وتظهر الصورة الرمزية للوكيل على زر «خوادم»، وفي قائمة خوادمك مع علامة «وكيل يعمل». ويُعرض الأمر المُرسَل مرمَّزًا بعد فك ترميزه. ويمكنك متابعة ذلك من هاتفك أيضًا، في بطاقة الوكيل داخل تطبيق الهاتف. لا ينتقل ذلك إلا بين حاسوبك وهاتفك، مشفّرًا من طرف إلى طرف مع إخفاء الأسرار: لا يُخزَّن أي شيء مما يجري على أجهزتك على أي خادم.
الإنشاء يمكن أن يكون بالكامل عمل الوكيل أيضًا. تحافظ ssh_connection_new على مسار المراجعة: تفتح نموذج الإنشاء مملوءًا مسبقًا بما وجده الوكيل في ملف compose أو سكربت نشر أو وثائقك، وأنت من يراجعه ويكتب بيانات الاعتماد ويحفظ. وما لم توقف «يمكن للوكلاء إدارة الاتصالات» (الإعدادات، مفعّل افتراضيًا)، تكتب ssh_connection_save الاتصال مباشرة، وحتى حينها لا تمر بيانات الاعتماد عبر المحادثة أبدًا: يسمّي الوكيل سرًّا من خزنتك وينسخه تطبيق سطح المكتب. مفتاح الإيقاف مكتوب في الإعداد نفسه لا يُطلب في مطالبة، لأن اتصالًا يستطيع وكيل تسجيله دون أن تراه سيكون بابًا خلفيًا.
اكتشف AgentsRoom MCPمصوَّر داخل التطبيق : يُطلب من وكيل التحقق من المساحة الحرة على قرص خادم staging، وتشغيل سكربت فحص صحة، ومتابعة سجل nginx. تظهر الاستدعاءات الثلاثة واحدًا تلو الآخر في تبويب «النشاط» مع مخرجاتها ورمز الخروج والمدة، ثم يُفتح سجل ذلك الخادم بالكامل ويعود بك إلى قائمة الخوادم. لا يخرج أي شيء مما يجري هناك من الحاسوب.
الأسئلة الشائعة
اسألنا عن شيء آخرهل يمكنني حفظ عدة اتصالات SSH؟
هل يدعم المصادقة بمفتاح SSH وبكلمة مرور؟
هل يمكنني تشغيل Claude Code أو Codex على خادم بعيد عبر SSH؟
أين تُخزَّن بيانات اعتماد SSH الخاصة بي؟
هل ما زلت بحاجة إلى عميل SSH منفصل؟
هل يمكن لوكلاء الذكاء الاصطناعي الوصول إلى اتصالات SSH لدي؟
هل يرى وكلائي كلمة مرور SSH الخاصة بي؟
هل يمكنني استيراد ~/.ssh/config الموجود لدي؟
هل يمكنني الوصول إلى خادم بلا عنوان عام وبلا منفذ SSH مفتوح؟
هل يستطيع وكيل إنشاء اتصال SSH جديد؟
هل يمكنني الاتصال بخادم Windows والحصول على PowerShell؟
هل يمكنني فتح مشروع موجود على خادم بعيد فقط، دون استنساخه هنا؟
هل يتوقف الوكلاء العاملون على خادم عندما أغلق AgentsRoom؟
أين أضيف اتصال SSH في AgentsRoom؟
هل يمكن للمتصفح المدمج فتح خادم تطوير يعمل على الخادم البعيد؟
هل يمكنني أن أجعل الوكيل يستأذنني قبل أن يستخدم خادمًا؟
لقطات الشاشة
لقطات حقيقية من التطبيق تُضاف مع تطور هذه الميزة.
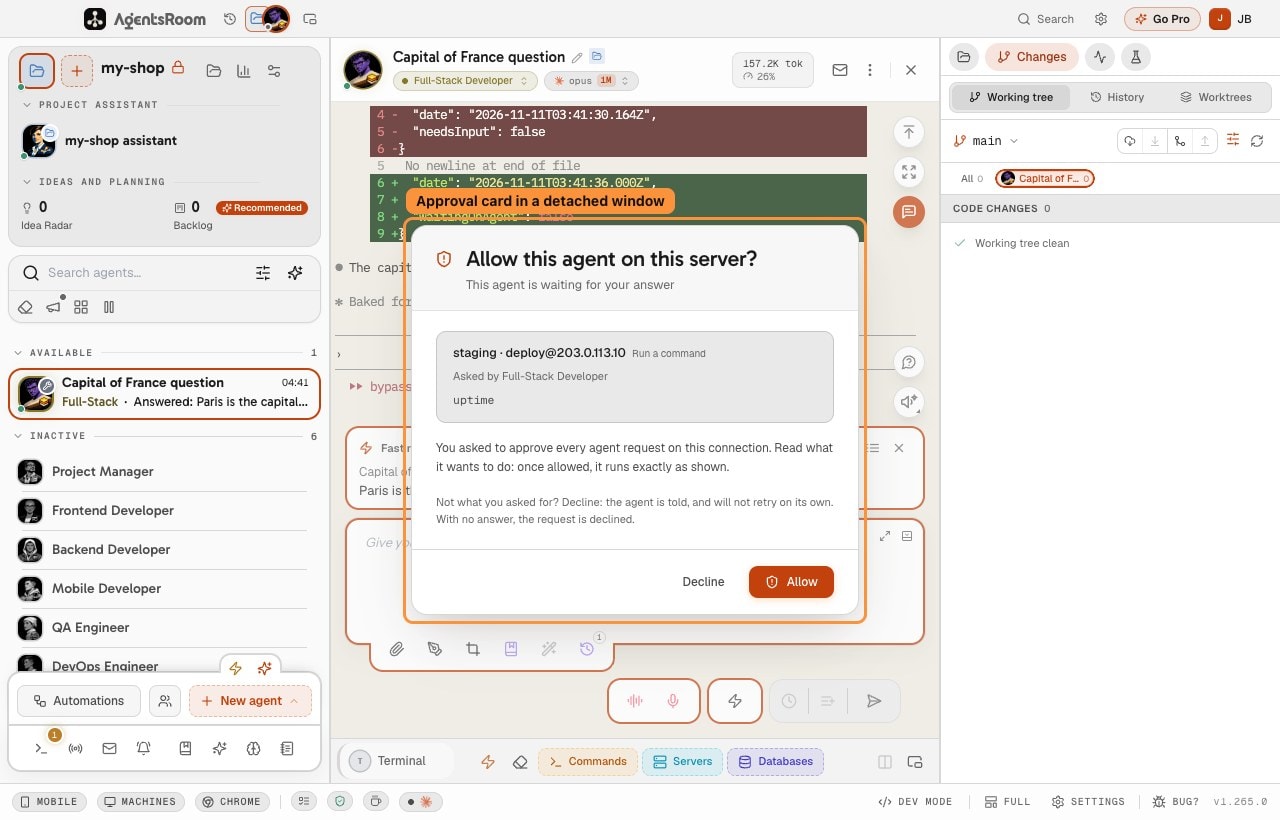
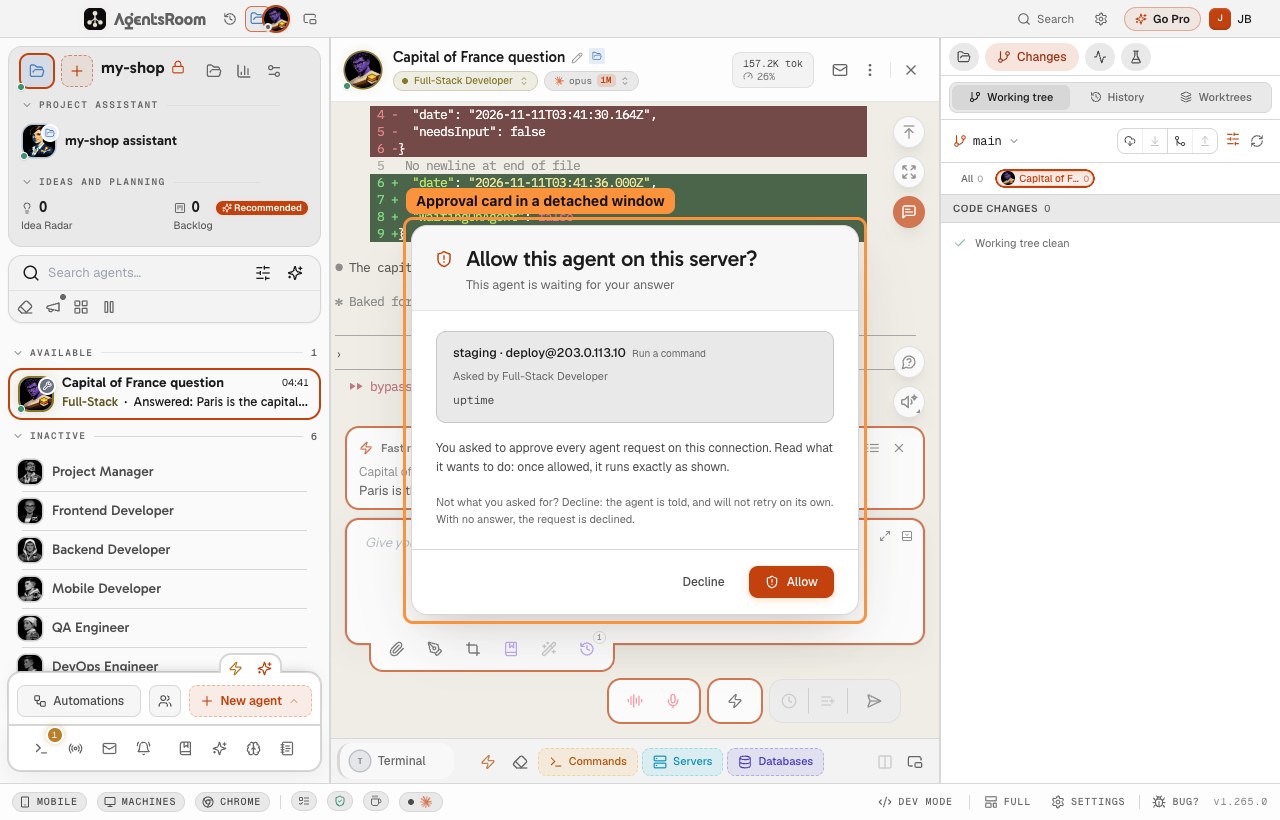
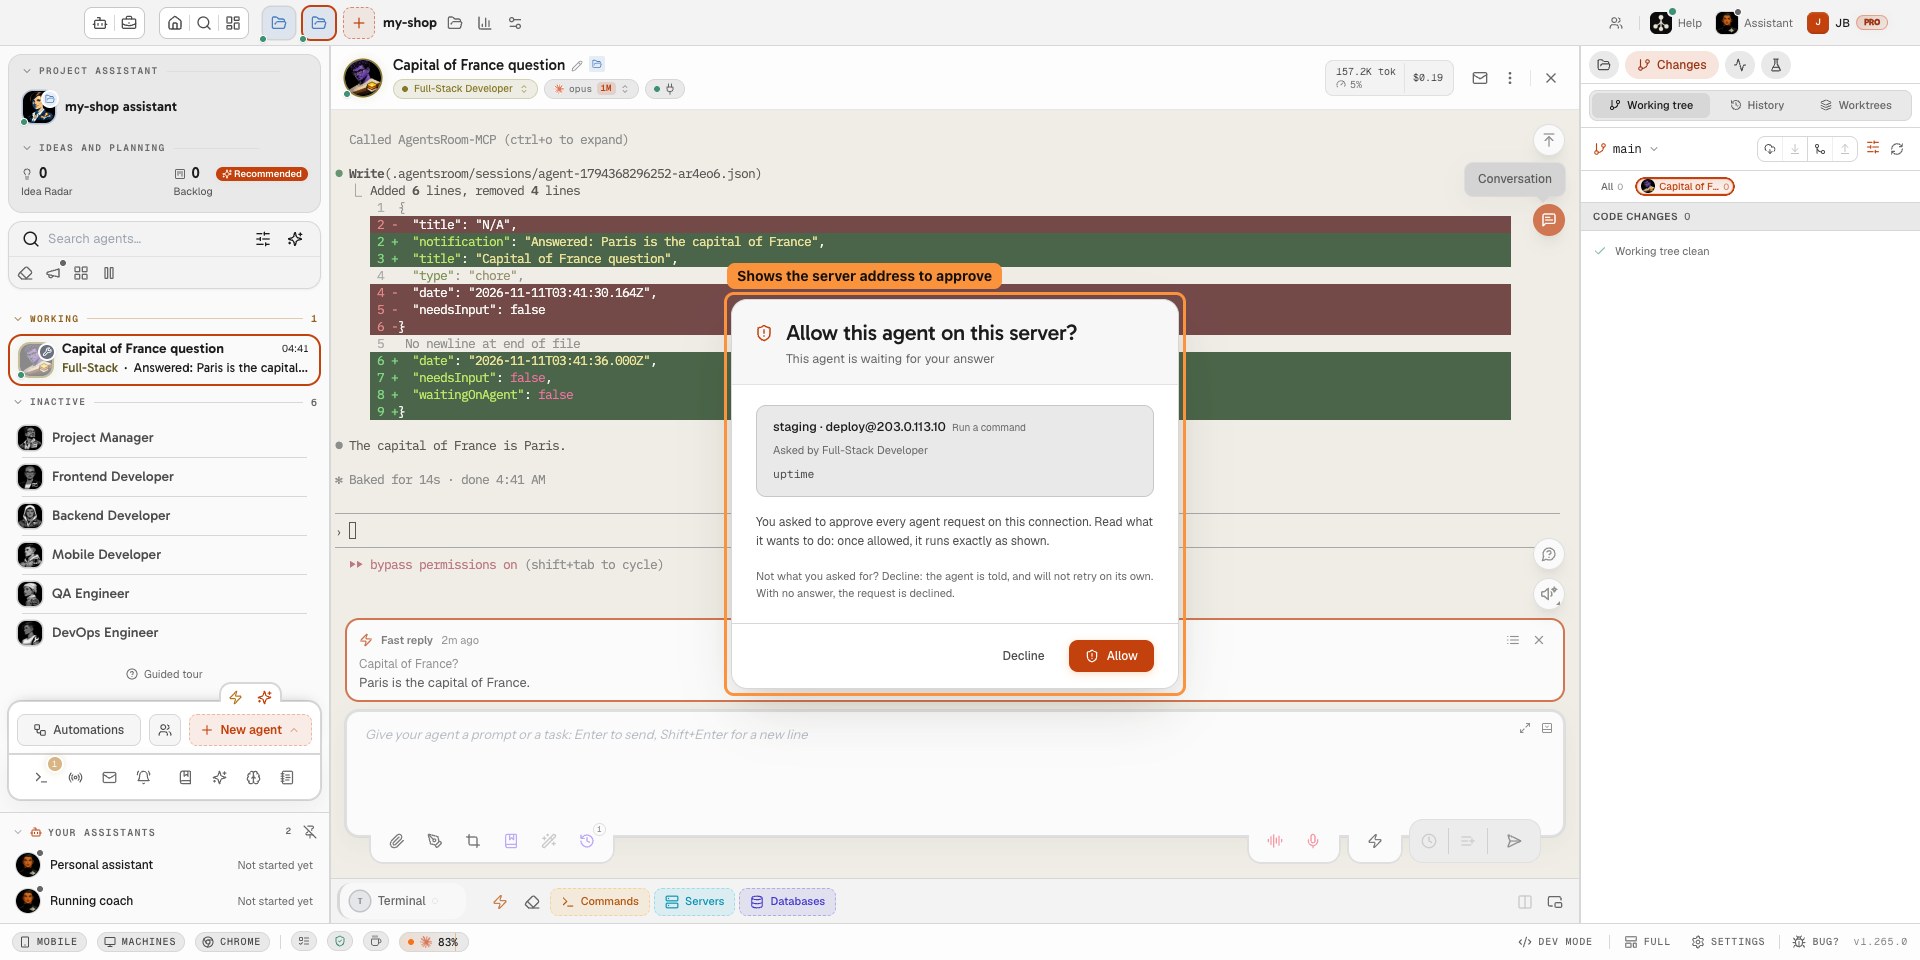
الموافقة أو الرفض على أمر وكيل الخادم من أي نافذة مشروع، حتى لو كانت منفصلة. 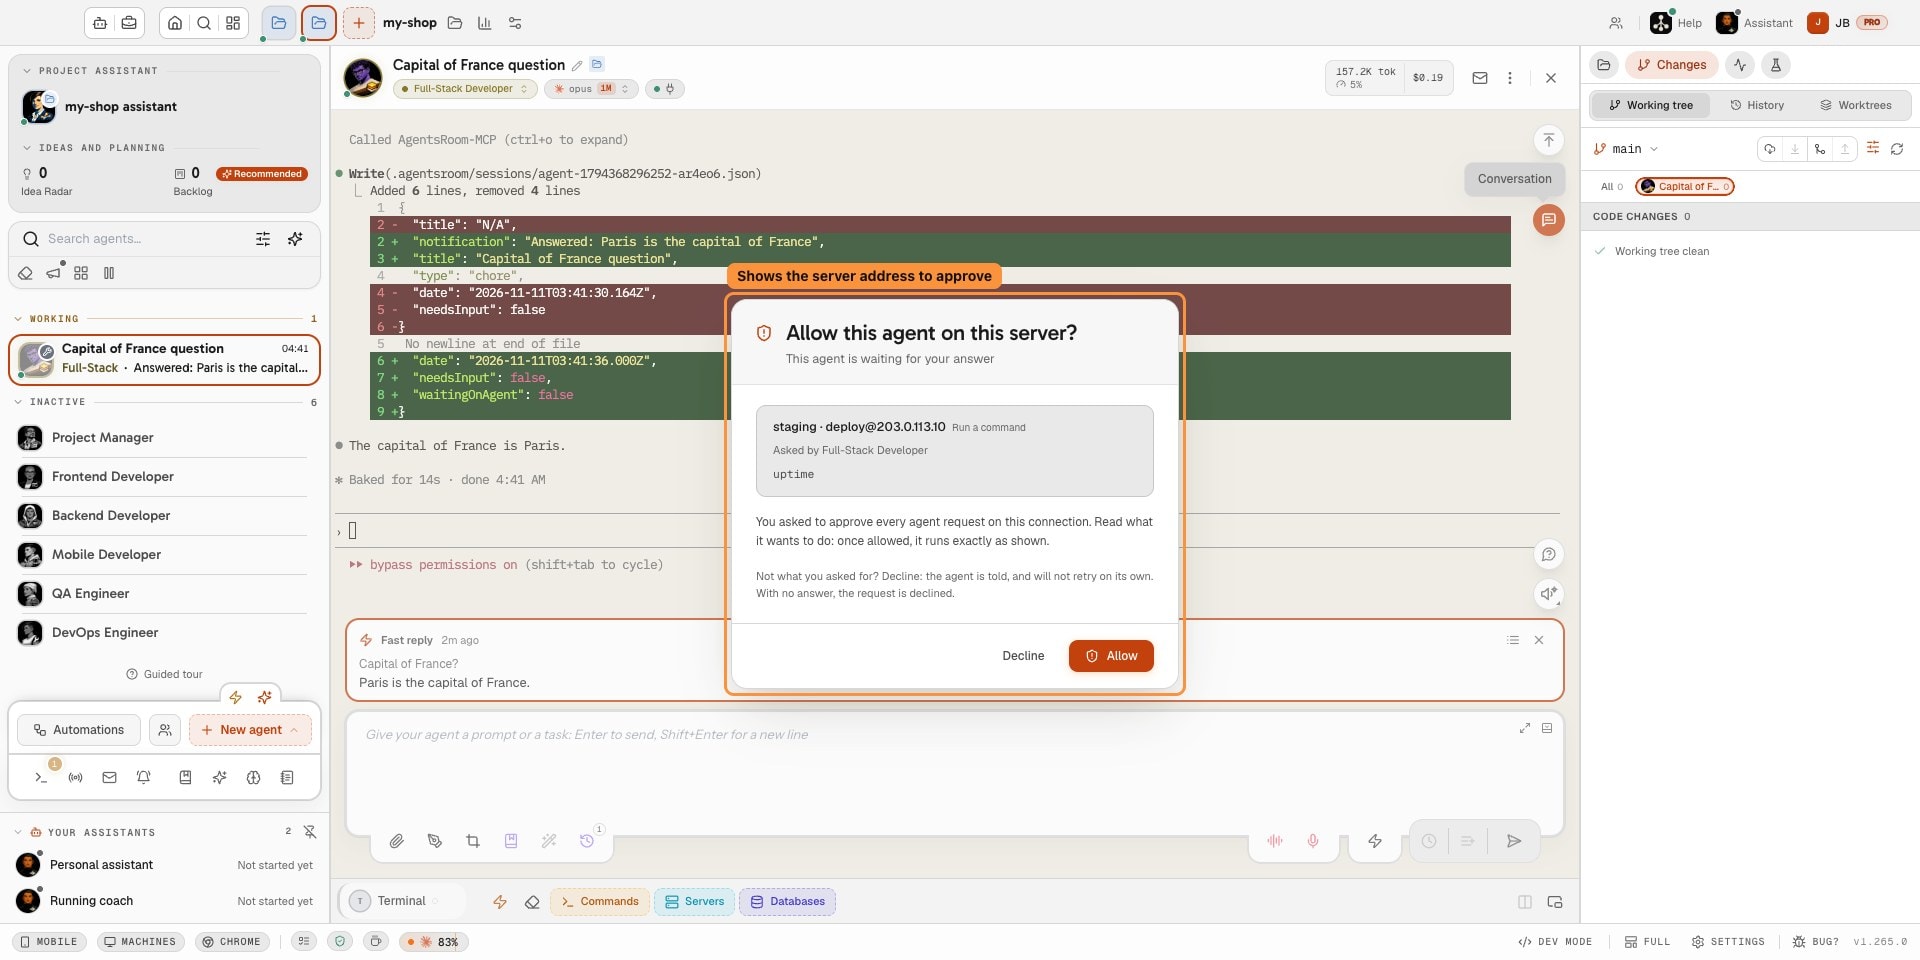
قبل أن يقوم الوكيل بتشغيل أمر على خادم محمي، تعرض البطاقة بالضبط أي خادم يستهدفه. 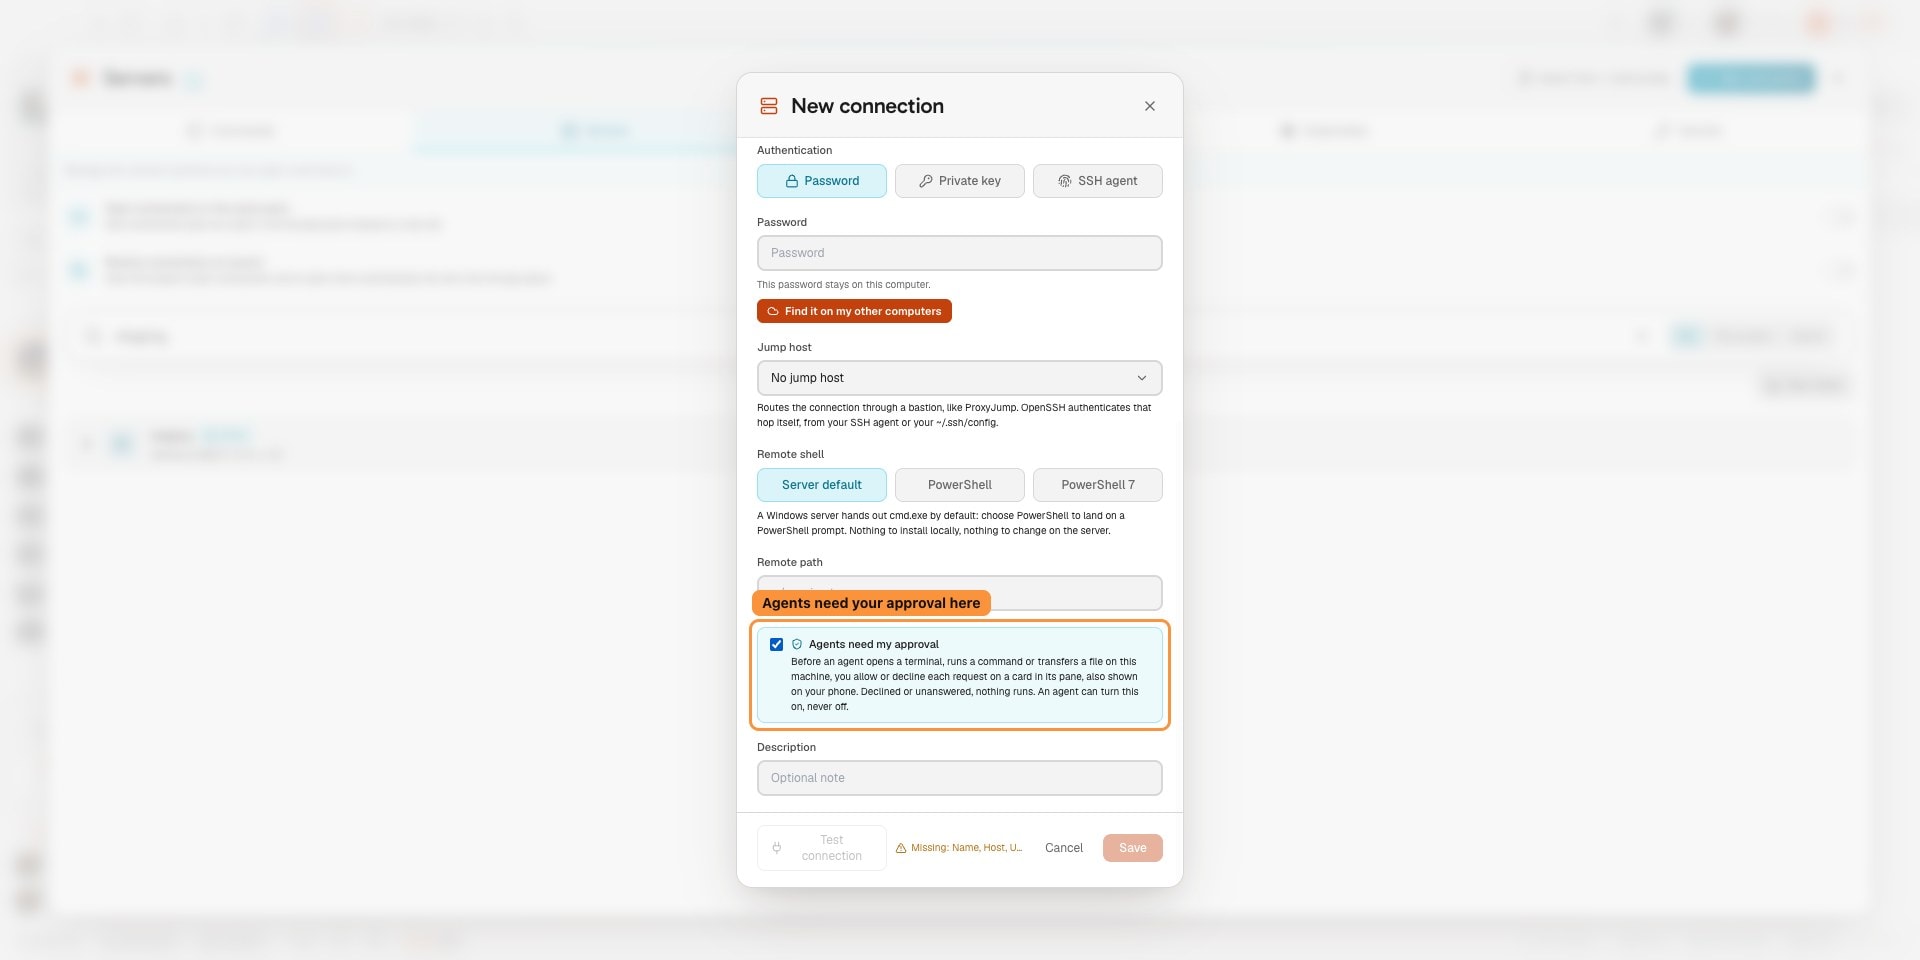
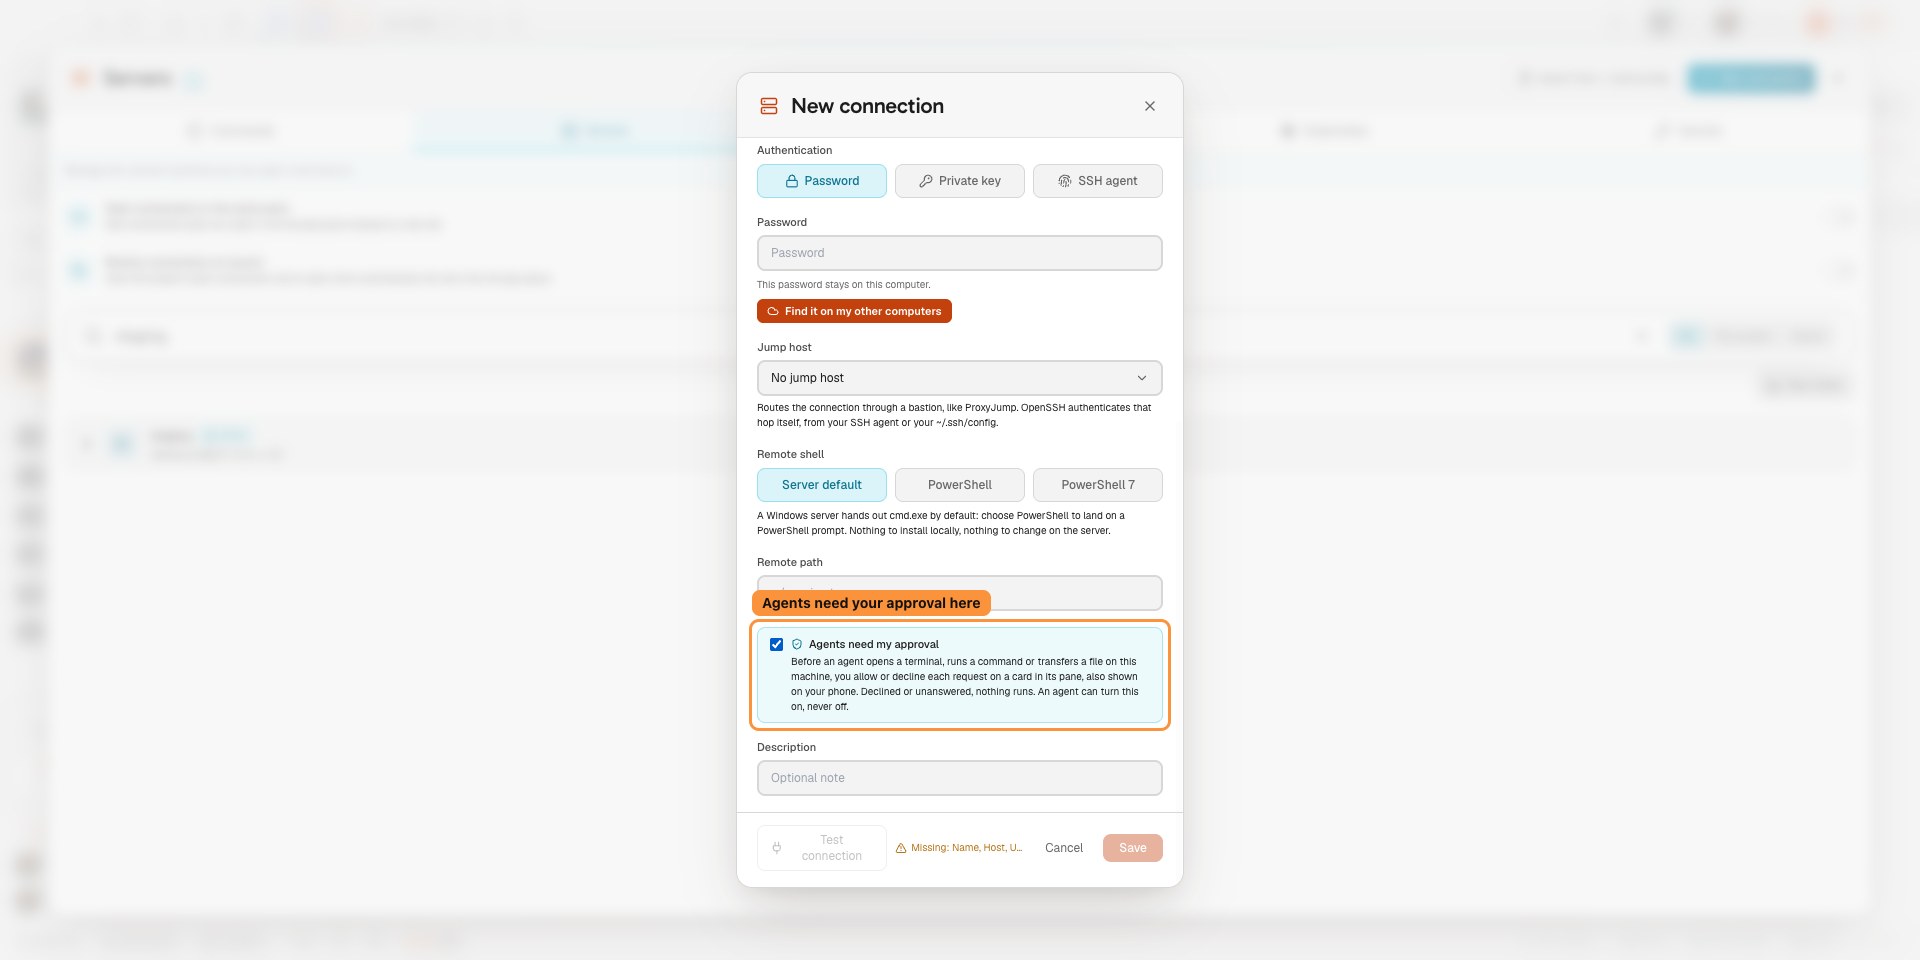
اجعل agents يطلبون موافقتك قبل الاتصال بخادم، أو تشغيل أمر، أو نقل ملف.
قد يعجبك أيضًا
RDS عبر AWS SSM
صِل إلى مثيل Amazon RDS بلا نقطة نهاية عامة، من جهازك أنت، عبر aws ssm start-session ومستند AWS-StartPortForwardingSessionToRemoteHost. لا خادم bastion تصونه، ولا VPN، ولا قاعدة SSH واردة. يفتح AgentsRoom الجلسة على منفذ loopback ويوصل عميل قواعد البيانات من خلاله. MySQL وPostgreSQL وSQL Server وMongoDB، أي RDS MySQL وRDS PostgreSQL وRDS for SQL Server وAurora وDocumentDB.
اتصالات قواعد البيانات
احفظ اتصالات MySQL وPostgreSQL وSQL Server وMongoDB وSQLite وGoogle BigQuery الخاصة بك، وصِل إلى قاعدة بيانات في شبكة فرعية خاصة عبر نفق SSH أو جلسة AWS SSM، ودع وكلاء الذكاء الاصطناعي يستعلمون عنها عبر MCP. للقراءة فقط افتراضيًا، وعبارة واحدة لكل استدعاء، ومجموعات نتائج محدودة، وكلمة المرور لا تصل إلى الوكيل أبدًا. والتصدير والاستيراد والنسخ المباشر من قاعدة بيانات إلى أخرى متاحة لـ MySQL وPostgreSQL وMongoDB.
مدير الأسرار
خزّن مفاتيح API ورموز الوصول وكلمات المرور في سلسلة مفاتيح نظام التشغيل لديك، وأشِر إليها بصيغة {{secret:NAME}} في أوامر التطوير وبيئات الوكلاء، ودع AgentsRoom يستبدلها عند الإطلاق. يرى الوكلاء الأسماء ولا يرون القيم أبدًا، ولا يُزامَن أي شيء مع خادم.
استيراد المستودعات
اتصل بـ GitHub أو GitLab، وتصفّح المستودعات التي تملك وصولاً إليها فعلاً، واستنسخ عدة مستودعات دفعة واحدة. يصبح كل مستودع مشروعاً بوكلاء برمجة بالذكاء الاصطناعي خاصين به. نسخ GitLab المستضافة ذاتياً مدعومة.
طرفيات التطوير
مدير طرفيات ومشغّل عمليات لكل مشروع. شغّل الخادم الخلفي والواجهة الأمامية والـ workers بنقرة واحدة، محليًا أو على خادم بعيد عبر SSH.
التحكم بالوكلاء عن بُعد
قُد وكلاء البرمجة بالذكاء الاصطناعي من هاتفك. تحكّم في الطرفيات والمشاريع والمطالبات على جهازك أو خادمك البعيد من iOS وAndroid.
نفق Localhost (معاينة حية)
نفق آمن مدمج يكشف خادم تطوير محلي أو بعيد كرابط URL عام بصيغة HTTPS. عاين عملك الجاري من أي مكان.
متعدد المشاريع، متعدد الوكلاء
شغّل مشاريع كثيرة ووكلاء ذكاء اصطناعي كثيرين بالتوازي، محليًا وعن بُعد، من مركز قيادة بصري واحد.
































انقل وكلاء الذكاء الاصطناعي إلى الخادم البعيد
حمّل AgentsRoom، واحفظ اتصالات SSH الخاصة بك، وشغّل Claude Code أو Codex أو Antigravity CLI على أي VPS أو خادم بعيد عبر طرفية مدمجة.
التطبيق المرافق: تابع وكلاءك أينما كنت
استخدم Claude أو Codex أو Antigravity CLI أو أي مزود AI آخر.
أرسل الأخطاء والطلبات مباشرة إلى قائمة المهام العامة.
وكلاء تقرؤهم كأنها محادثة
لكل وكيل دور ووجه وسلسلة رسائل تقرؤها كما في تطبيق المراسلة.
