نصيحة Anthropic أشد صرامة من إعدادنا الافتراضي، وعليك قراءة الاثنين. تقول وثائقها عن وضع bypass: «Only use this mode in isolated environments like containers, VMs, or dev containers without internet access, where Claude Code cannot damage your host system.» وتقول أيضًا إن هذا الوضع «offers no protection against prompt injection or unintended actions» وتشير إلى وضع auto للحصول على فحوصات أمان في الخلفية مع طلبات إذن أقل بكثير.
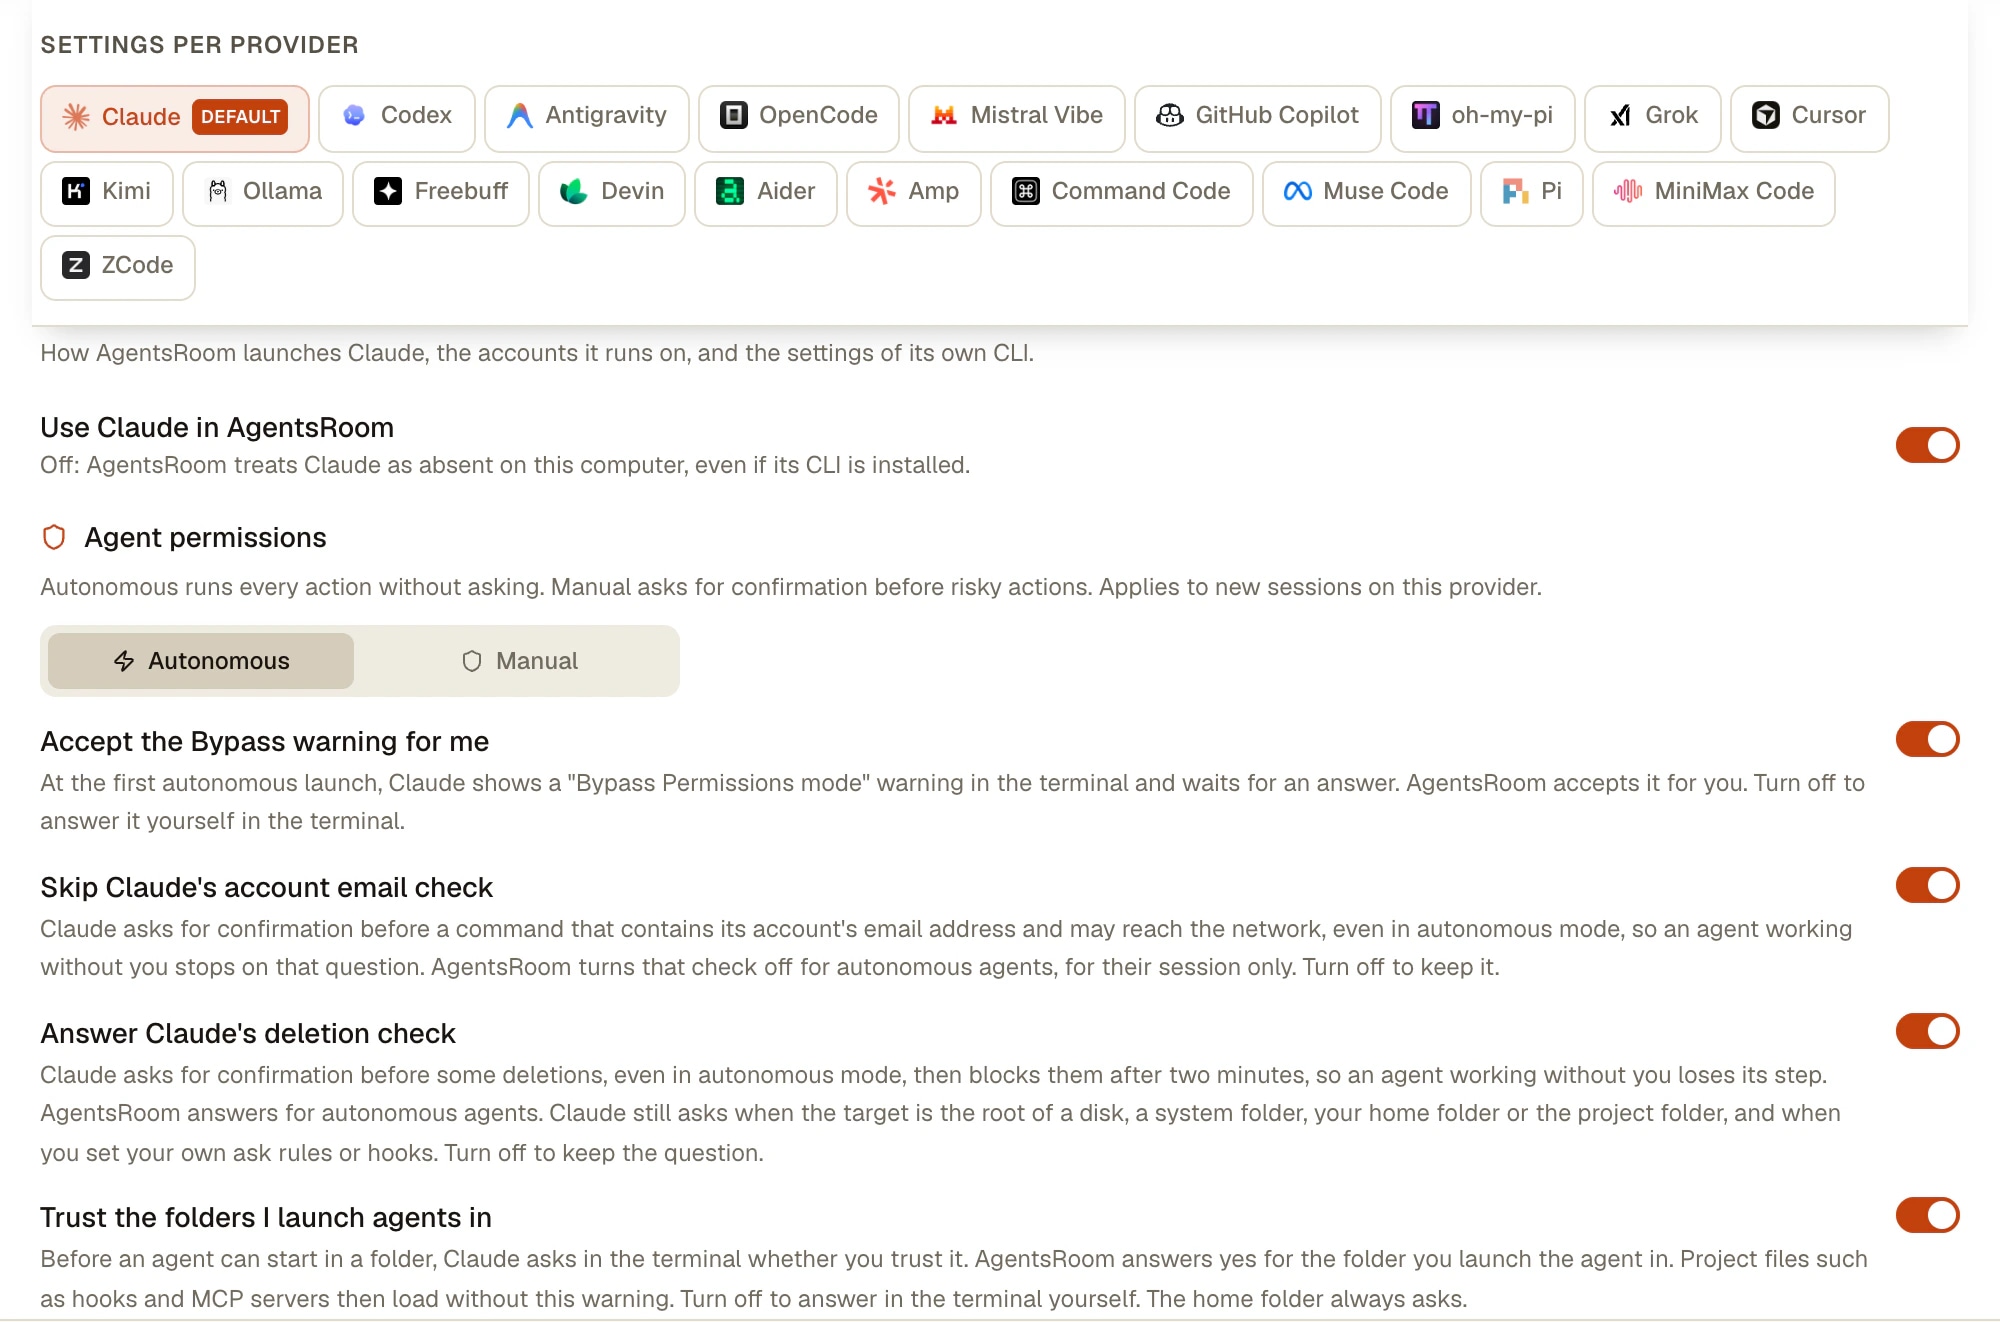
يعتمد AgentsRoom وضع «مستقل» افتراضيًا لأن وكلاءه يعملون غالبًا من دونك، على تذكرة أو جدول زمني أو خطوة فريق، حيث يضيّع وكيل واحد متوقف التشغيل كله. هذه مقايضة وليست ميزة أمان: «مستقل» ليس بيئة معزولة، ويمكن للوكيل أن يحذف أو يُجري push أو يرسل ما تتيحه له أوامره.
حدود معقولة إن استخدمته: قواعد deny لما يجب ألا يعمل أبدًا، مثل Bash(git push *)، وworktree من git لكل وكيل ليبقى أثر التشغيل السيئ محصورًا، ومراجعة لكل وكيل قبل أي commit، وخادم أو حاوية يمكن التخلص منهما للمستودعات التي لا تثق بها. وفي كل ما تكون فيه بيانات اعتماد الإنتاج في المتناول، اختر «يدوي».