Дозволи агента

Пропускайте запити дозволу в Claude Code і Codex.
І запитання, які все одно доходять до вас.

Агент, що працює без вас, корисний лише тоді, коли не зупиняється на запитанні, на яке нікому відповісти. В AgentsRoom кожен CLI-агент, що пропонує bypass, має режим дозволів: Автономний або Ручний. Автономний запускає агента з власним прапорцем bypass цього CLI, а потім розбирається з тим, про що Claude Code все одно питає.

Ви вибираєте один раз для кожного CLI, під час його першого запуску. Кожна дія лишається видимою в терміналі, і ви можете зупинити агента будь-коли.

Що досі зупиняє агента
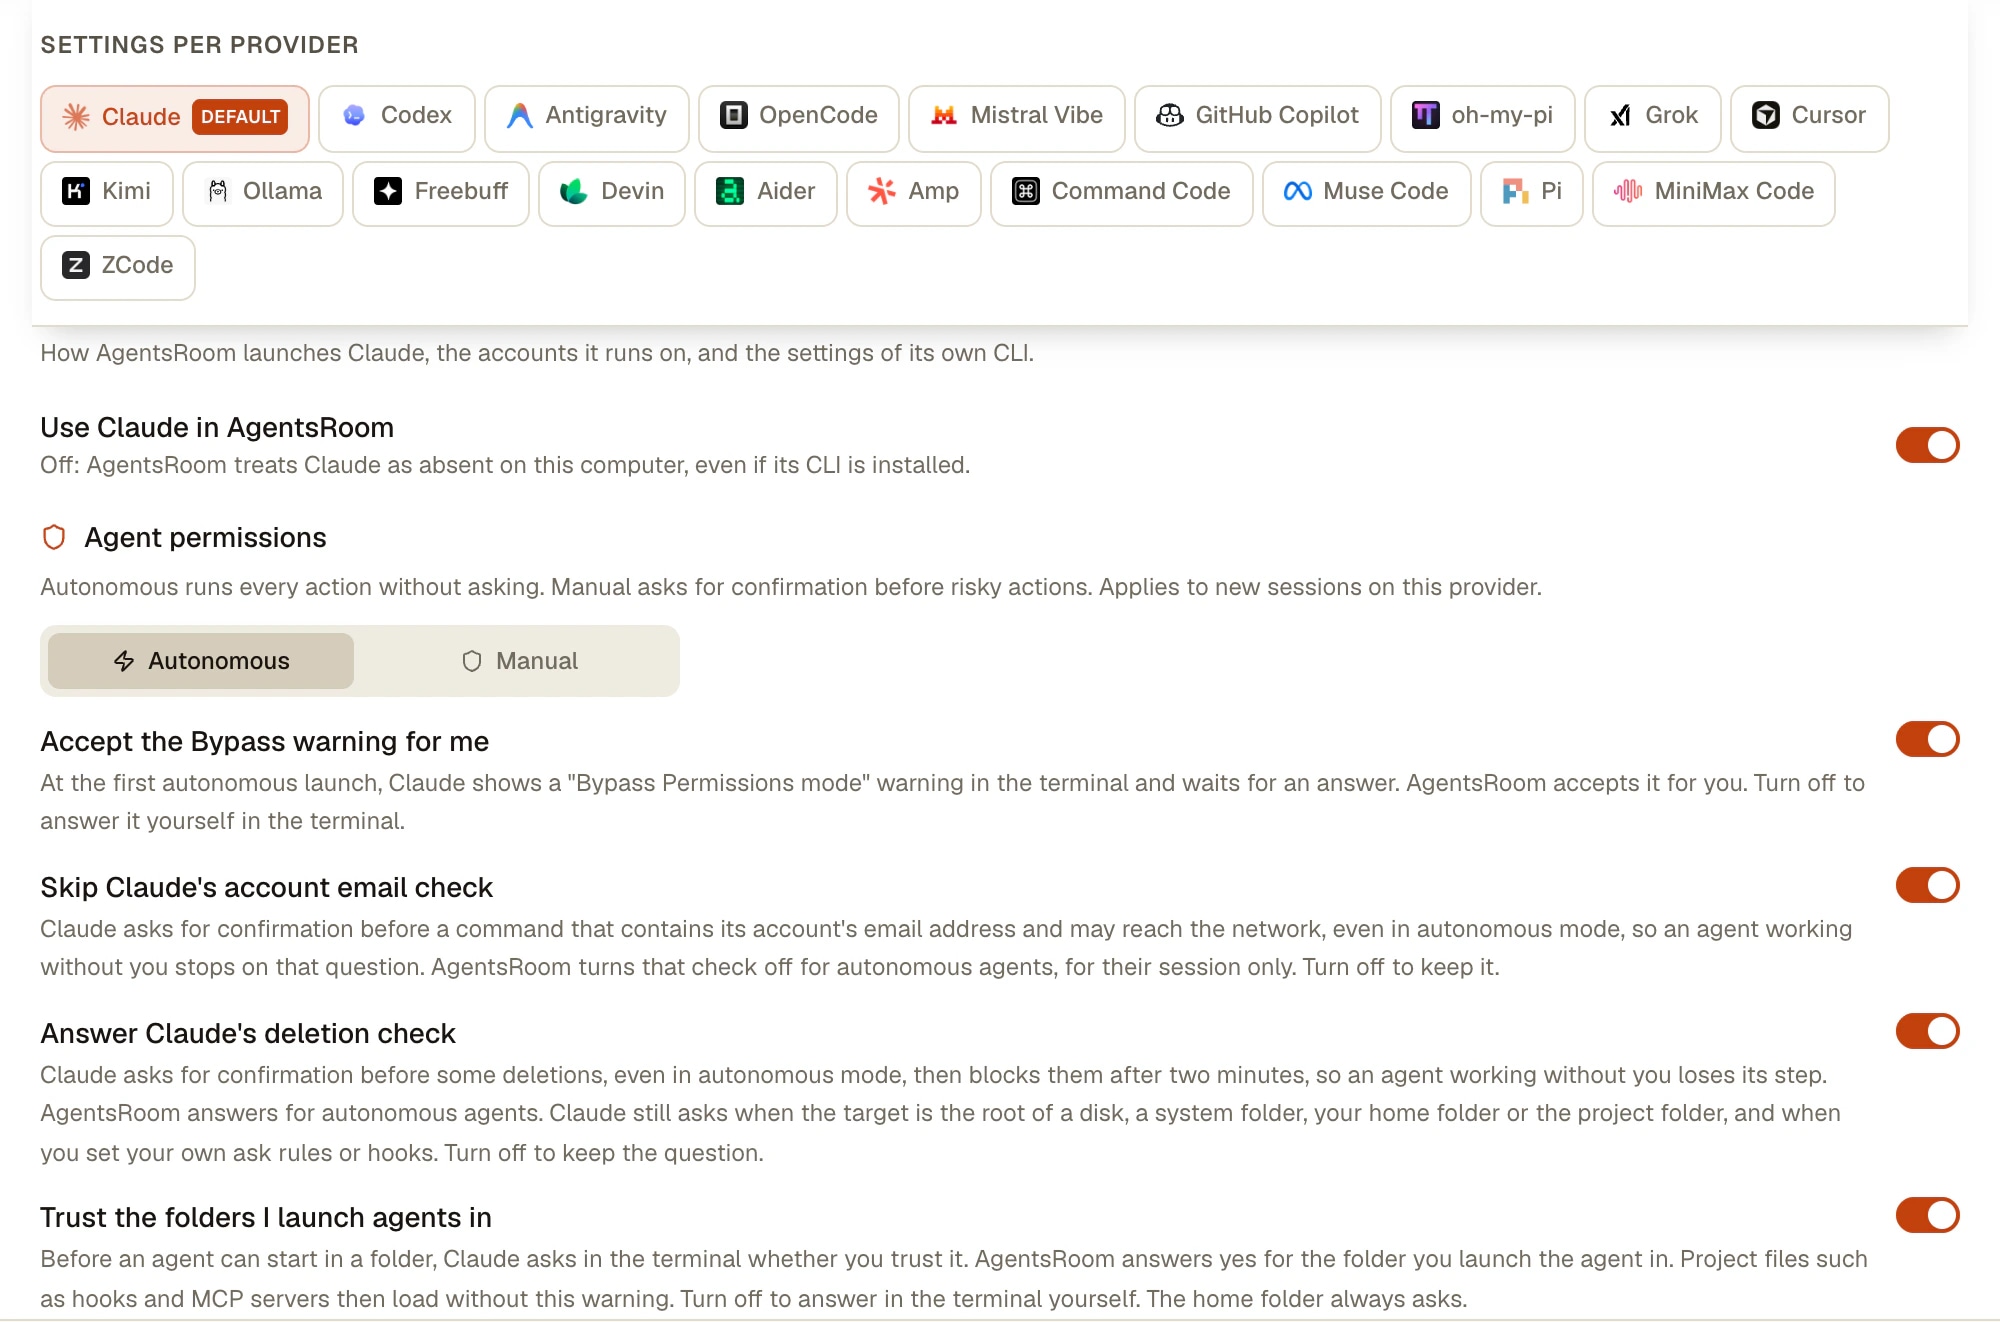
  • Попередження Bypass Permissions modeВідповідає AgentsRoom
  • «Yes, I trust this folder»Відповідає AgentsRoom
  • «Dangerous rm operation»Відповідає AgentsRoom
  • Команда з поштою вашого облікового записуВідповідає AgentsRoom

Чотири запитання, які Claude Code може поставити в режимі bypass, і перемикач для кожного з них. Усі чотири увімкнені за замовчуванням і їх можна вимкнути.

Більшість стикається з цим в одному й тому самому порядку. Claude Code питає перед кожною командою, тож ви знаходите прапорець і запускаєте його з --dangerously-skip-permissions. Запити припиняються. Потім ви залишаєте агента працювати, повертаєтеся через годину й бачите, що він завмер на запитанні: попередження під час запуску, папка, якій треба довіритися, видалення, яке треба підтвердити.

Ці запитання не баги. Режим bypass пропускає запити дозволу, а в документації Anthropic перелічено дії, які він не пропускає. У вашому власному терміналі вони коштують одного натискання клавіші. На тікеті беклогу, запланованому завданні чи команді агентів, що працює вночі, вони коштують усього запуску.

Ця сторінка робить дві речі: просто розповідає, що кожен CLI робить сам, з його справжніми прапорцями, і що AgentsRoom додає зверху. Якщо вам потрібен лише прапорець, він у таблицях нижче, і AgentsRoom для цього не потрібен.

Шість режимів дозволів Claude Code

За документацією Anthropic, прочитаною 7 листопада 2026 р. Claude Code 2.1.318 перелічує ті самі шість у claude --help.

РежимЩо виконується без запитаньЯк запустити
default (Manual)Лише читання. Усе інше питає. У CLI називається Manual.--permission-mode default
acceptEditsЧитання, редагування файлів і поширені команди файлової системи, як-от mkdir, touch, mv і cp.--permission-mode acceptEdits
planЧитання і команди лише для читання. Ваші вихідні файли він не редагує.--permission-mode plan
autoУсе, при цьому окрема модель-класифікатор перевіряє дії перед виконанням.--permission-mode auto
dontAskЧитання файлів у ваших робочих папках та інструменти, які ви схвалили заздалегідь. Усе, що викликало б запит, відхиляється.--permission-mode dontAsk
bypassPermissionsУсе, крім короткого списку дій, які не схвалює жоден режим.--dangerously-skip-permissions

Shift+Tab перемикає режими під час сесії, але увійти в bypassPermissions із сесії, запущеної без нього, не можна: увімкніть його під час запуску. Варіант --allow-dangerously-skip-permissions лише додає його до циклу. У VS Code також потрібен перемикач Allow dangerously skip permissions у налаштуваннях розширення.

Про що Claude Code все одно питає в режимі bypass

Кожне запитання в тому вигляді, в якому воно з'являється в терміналі, чому воно виникає і що з ним робить AgentsRoom.

«WARNING: Claude Code running in Bypass Permissions mode»

Перша інтерактивна сесія в цьому режимі показує попередження з двома рядками: 1. No, exit і 2. Yes, I accept. Вибрано рядок No, exit, тож рефлекторне натискання Enter закриває Claude. Після прийняття Claude Code запам'ятовує це й більше не питає.

Приймати попередження Bypass за мене: AgentsRoom записує вашу згоду перед запуском. Лише в режимі Автономний, ніколи через SSH.

«Yes, I trust this folder»

Перед стартом у новій папці Claude питає, чи довіряєте ви їй, бо репозиторій може містити власні хуки й MCP-сервери. Це запитання з'являється раніше, ніж починає діяти режим bypass, і це була найчастіша зупинка, яку ми виміряли під час перших запусків на початку листопада 2026 р.

Довіряти папкам, у яких я запускаю агентів: AgentsRoom відповідає «так» для папки, у якій ви запускаєте агента, в обох режимах дозволів. Хуки й MCP-сервери цієї папки потім завантажуються без попередження. Для домашнього каталогу запитання ставиться завжди.

«Dangerous rm operation», «Compound command contains cd with write operation»

Claude Code питає перед деякими видаленнями, наприклад rm -f * після cd, а через дві хвилини блокує команду з повідомленням «Claude Code will automatically block this request». Попри формулювання, проблема не в cd, а у видаленні.

Відповідати на перевірку видалення Claude: AgentsRoom відповідає за автономних агентів під час звичайних видалень. Claude все одно питає, якщо ціль це корінь диска, системна папка, ваш домашній каталог або папка проєкту чи одна з їхніх батьківських папок, а також для sudo, eval або sh -c.

«This call's input holds your account email address»

Claude питає перед командою, яка містить адресу пошти його облікового запису й може вийти в мережу, тож агент, що робить коміт або викликає API з вашою адресою, може тут зупинитися.

Пропускати перевірку адреси пошти облікового запису Claude: AgentsRoom вимикає цю перевірку для автономних агентів, лише на час їхньої сесії. У ваші налаштування Claude нічого не записується, а тригер webhook, що реагує на зовнішні дані, зберігає перевірку.

Чого AgentsRoom не чіпає

  • Ваші власні правила permissions.ask і хук PreToolUse, що відповідає ask. CLI запускає хуки до перевірки режиму, тож вони продовжують питати. Налаштування показують сповіщення з кнопкою для відкриття папки.
  • Керована політика. Якщо ваша компанія встановила для permissions.disableBypassPermissionsMode значення disable, режим вимкнено, і AgentsRoom його не обходить.
  • Правила deny. Вони блокують у будь-якому режимі, включно з bypass.
  • Запитання самого агента. Коли агенту потрібне ваше рішення, він усе одно питає.
Налаштування AgentsRoom, Постачальники AI, вкладка Claude: Дозволи агента зі значенням Автономний і перемикачі для попередження Bypass, перевірки адреси пошти облікового запису, перевірки видалення та довіри до папок
Вкладка Claude у Налаштування > Постачальники AI. Автономний або Ручний застосовується до нових агентів цього CLI, а перемикачі нижче відповідають на запитання, які Claude Code все одно ставить.

Той самий перемикач у кожному CLI-агенті

Виберіть Автономний, і AgentsRoom передасть прапорець із таблиці нижче. Поза AgentsRoom ці прапорці можна використовувати самостійно.

CLIПрапорець у режимі Автономний
Claude Code--dangerously-skip-permissions --enable-auto-mode
Codex--sandbox danger-full-access -a never
Antigravity CLI--dangerously-skip-permissions
GitHub Copilot CLI--allow-all-tools
Cursor--force
Grok Build--always-approve
OpenCode--auto
Kimi Code--auto
Mistral Vibe--agent auto-approve --trust
Amp--dangerously-allow-all
Devin--permission-mode dangerous
oh-my-pi--yolo
Command Code--yolo
Muse Code--yolo
ZCode--mode yolo

--auto в OpenCode схвалює те, що ви явно не заборонили. Kimi має два прапорці: --yolo досі зупиняється перед чутливими діями, --auto ні. GitHub Copilot CLI не має прапорця Ручний, тож AgentsRoom застосовує його прапорець, якщо ви не задали власні параметри CLI. Aider тут завжди підтверджує автоматично, Pi за задумом ніколи не запитує схвалення інструмента, а Freebuff не має прапорця дозволів. oh-my-pi за замовчуванням працює в yolo, тож Ручний передає --approval-mode always-ask. MiniMax Code не має прапорця: AgentsRoom записує режим у його файл конфігурації, що також діє на mcode поза AgentsRoom.

Як це налаштувати

Один вибір на CLI і виняток там, де він потрібен.

  1. 1

    Виберіть під час першого запуску

    Перший агент CLI відкриває Дозволи агента: Автономний, з позначкою Рекомендовано для машини розробника, або Ручний. Якщо вас жодного разу не спитали, діє Автономний.

  2. 2

    Змініть для всього CLI

    Налаштування > Постачальники AI, виберіть CLI, потім Дозволи агента. Це застосовується до нових сесій цього CLI. На вкладці Claude також є перемикачі, описані вище.

  3. 3

    Змініть для одного агента

    Редагувати агента, Розширені параметри, Дозволи агента: Успадковано, Автономний або Ручний. Агент для рев'ю може лишатися в режимі Ручний, поки інші працюють вільно.

  4. 4

    Задайте для запланованого завдання

    У розділі Додатково завдання Режим дозволів пропонує ті самі три значення. Ваші ручні агенти на цьому CLI продовжують питати, а запуск о 3-й ночі не зупиняється.

  5. 5

    Передавайте власні прапорці

    Параметри CLI, на вкладці провайдера або в одного агента, приймають будь-який прапорець CLI. У режимі Автономний AgentsRoom усе одно додає прапорець bypass, який ви не задали самі. Щоб запустити Claude Code в режимі auto, а не bypass, виберіть Ручний і додайте --permission-mode auto.

Коли агент усе ж зупиняється

Режим Автономний скорочує зупинки, але не робить їх неможливими: ваш власний хук може спитати, захищене видалення може спитати, агент може мати справжнє запитання. AgentsRoom повідомляє про це, щоб агент не чекав мовчки: червоний ореол навколо агента, проєкт піднімається в бічній панелі, вхідні за Cmd/Ctrl+Shift+I і push-сповіщення на телефон, звідки можна відповісти.

Запит, який CLI вирішує сам, наприклад перевірка безпеки, що відхилила команду, зникає сам, щойно агент повертається до роботи.

Чи варто запускати агентів так?

Порада Anthropic суворіша за наше налаштування за замовчуванням, і прочитати варто обидва. У її документації про режим bypass сказано: «Only use this mode in isolated environments like containers, VMs, or dev containers without internet access, where Claude Code cannot damage your host system.» Там само сказано, що цей режим «offers no protection against prompt injection or unintended actions», і дано посилання на режим auto для фонових перевірок безпеки зі значно меншою кількістю запитів.

AgentsRoom за замовчуванням використовує Автономний, бо його агенти часто працюють без вас, на тікеті, за розкладом або на кроці команди, де один зупинений агент губить весь запуск. Це компроміс, а не функція безпеки: Автономний не пісочниця, і агент може видалити, запушити або надіслати те, що дозволяють його команди.

Розумні обмеження, якщо ви ним користуєтеся: правила deny для того, що ніколи не має виконуватися, наприклад Bash(git push *), окремий git worktree на агента, щоб невдалий запуск лишався ізольованим, рев'ю кожного агента перед будь-яким комітом і одноразовий сервер або контейнер для репозиторіїв, яким ви не довіряєте. Там, де в межах досяжності є облікові дані продакшену, вибирайте Ручний.
Правила deny діють у будь-якому режимі (.claude/settings.json):

{
  "permissions": {
    "deny": ["Bash(git push *)", "Read(*.env)"]
  }
}

Обмеження

  • Режим дозволів це налаштування запуску. Він застосовується до нових сесій: перезапустіть уже запущеного агента.
  • Консолі на віддаленому хості через SSH працюють без хуків і попередньої згоди AgentsRoom: Claude продовжує там питати, якщо ви ще не відповіли на цій машині.
  • Довіра до папки записується для локального агента Claude. CLAUDE_CONFIG_DIR, заданий вашим профілем shell, усе одно може викликати це запитання.
  • Чотири перемикачі стосуються Claude Code. Для інших CLI запитання про папку вирішується під час запуску без перемикача: Codex через свою конфігурацію, Kimi та Antigravity через свій реєстр, Cursor, Grok і Vibe за допомогою --trust.
  • Ці запити належать Claude Code і можуть змінитися в будь-якій версії. Наведені тут повідомлення прочитано в листопаді 2026 р.
  • AgentsRoom не поміщає ваших агентів у пісочницю. Він запускає CLI на вашій машині, з вашими файлами й вашими обліковими даними.
Як зробити, щоб Claude Code не питав дозволу?
Запустіть його з claude --dangerously-skip-permissions або рівноцінним claude --permission-mode bypassPermissions. М'якший варіант: --permission-mode acceptEdits схвалює лише редагування файлів, --permission-mode auto доручає перевірку дій класифікатору замість вас, або додайте правила permissions.allow для команд, яким довіряєте. В AgentsRoom Автономний це режим дозволів за замовчуванням, тож агенти стартують так без введення прапорця.
Чому Claude Code досі питає дозволу в режимі bypass?
Тому що режим bypass має винятки. Згідно з документацією Anthropic, він досі зупиняється на явних правилах ask, на розпізнаних видаленнях критичних шляхів і командах із позначкою Dangerous rm operation, а також на запитаннях, які агент ставить вам. Попередження під час першого запуску та екран довіри до папки теж з'являються до того, як він починає діяти. Ваш власний хук PreToolUse, що відповідає ask, також продовжує питати. Що означає кожне повідомлення, дивіться в списку вище.
Як пропустити «Yes, I trust this folder»?
Claude Code зберігає вашу відповідь для кожної папки в ~/.claude.json, тож питає один раз на папку, крім домашнього каталогу, для якого відповідь не зберігається. В AgentsRoom налаштування Довіряти папкам, у яких я запускаю агентів відповідає за папку, у якій ви запускаєте агента, і воно увімкнене за замовчуванням. Згода означає, що хуки й MCP-сервери цієї папки завантажуються без попередження: вимкніть налаштування, якщо відкриваєте репозиторії, написані не вами.
Bypass permissions чи режим auto: у чому різниця?
Bypass permissions пропускає запити й перевірки безпеки: виклики інструментів виконуються одразу. Режим auto теж працює без рутинних запитів, але окрема модель-класифікатор спершу перевіряє дії та блокує те, що виходить за межі вашого запиту, націлене на невідому інфраструктуру або виглядає продиктованим ворожим вмістом. Anthropic тому рекомендує режим auto й зазначає, що і він не гарантує безпеки. Він залежить від вашого плану, моделі та налаштувань вашої організації.
Чи можна зробити bypass permissions режимом за замовчуванням у settings.json?
Так. Задайте для permissions.defaultMode значення bypassPermissions у налаштуваннях користувача, ~/.claude/settings.json, у файлі, переданому через --settings, або в керованих налаштуваннях. Документація Anthropic не вказує налаштування проєкту для цього значення, а задокументований спосіб заборонити режим це permissions.disableBypassPermissionsMode зі значенням disable.
Чи можна увімкнути bypass permissions посеред сесії?
Не із сесії, запущеної без нього. Документація Anthropic каже вмикати його під час запуску. Стартуйте з --allow-dangerously-skip-permissions, щоб додати його до циклу Shift+Tab, не активуючи, а потім виберіть його, коли знадобиться.
Чому з'являється повідомлення «cannot be used with root/sudo privileges»?
У Linux і macOS Claude Code відмовляється стартувати в цьому режимі від root або під sudo, якщо тільки сесія не працює в пісочниці, яку він розпізнає. Рішення: запускати його від звичайного користувача, чого Anthropic вимагає і в контейнерах.
Який прапорець робить те саме в Codex та інших CLI?
AgentsRoom передає Codex --sandbox danger-full-access -a never, що вимикає схвалення й прибирає його пісочницю; codex --help також описує --dangerously-bypass-approvals-and-sandbox. Antigravity CLI приймає --dangerously-skip-permissions, Grok Build --always-approve, Amp --dangerously-allow-all, Cursor --force і Kimi Code --auto. У таблиці вище перелічено всі.
Чи безпечно залишати режим Автономний увімкненим?
Це компроміс, а не захист. Він прибирає запитання, а не ризик: агент може видалити або запушити те, що дозволяють його команди, а відкритий вами репозиторій може містити інструкції, написані, щоб увести його в оману. Використовуйте правила deny для того, що ніколи не має виконуватися, окремий worktree на агента і рев'ю перед комітом. Вибирайте Ручний або одноразову машину, коли в межах досяжності є облікові дані продакшену.
Чи обов'язково використовувати для цього AgentsRoom?
Ні. Прапорці й налаштування вище належать самим CLI і працюють у будь-якому терміналі. AgentsRoom додає один вибір на CLI замість прапорця під час кожного запуску, відповіді на решту запитань Claude Code, виняток для агента чи запланованого завдання і помітне сповіщення на комп'ютері й телефоні, коли агент усе ж зупиняється.

Вам також може сподобатися

Claude Code Hooks

Повний посібник з хуків Claude Code: хуки життєвого циклу PreToolUse, PostToolUse, UserPromptSubmit, Stop, Notification та SubagentStop. Налаштовуйте хуки у .claude/settings.json, автоматизуйте захисні механізми та стежте за кожною подією хука в реальному часі одразу в кількох агентах Claude Code за допомогою AgentsRoom, візуального командного центру для хуків Claude Code.

Перегляд за агентом

Переглядайте зміни в коді від кожного AI агента окремо. AgentsRoom відстежує, який агент Claude Code змінив які файли. Фільтруйте відмінності за агентом, переглядайте індивідуально, комітьте за агентом для чистої історії git.

Заплановані завдання: cron для AI агентів

Заплануйте повторювані AI агенти та робочі процеси розробки без написання жодного виразу cron. Запускайте сесію Claude Code або Codex щоранку для перегляду pull-запитів, скануйте журнали аварій щоночі, перевіряйте залежності щопонеділка, генеруйте щотижневий changelog або проводьте QA після кожного розгортання. Виберіть частоту (кожні N хвилин, щогодини, щодня, щотижня, щомісяця), підказку та роль агента. AgentsRoom запускає це для вас, наздоганяє пропущені запуски при наступному запуску та зберігає історію запусків, яку можна відкрити знову.

Багатопровайдерність

AgentsRoom підтримує 19 AI провайдерів для кодування: Claude, Codex, GitHub Copilot CLI, OpenCode, Antigravity CLI, Aider, Grok Build, Mistral Vibe, Kimi Code, Amp, oh-my-pi, Freebuff, Devin, Cursor, Command Code, Muse Code, Pi, MiniMax Code та ZCode. Призначайте різного провайдера для кожного агента, змінюйте провайдера під час розмови та зберігайте повний контекст з автоматичною передачею. Найкращий інструмент для кодування з підтримкою багатьох провайдерів.

Автономний агент кодування

Автономний агент кодування: це AI-розробник, який планує, виконує, тестує та самокоригується без постійного втручання людини. Дізнайтеся, що таке автономні агенти кодування, чим вони відрізняються від копілотів, які основні автономні AI-агенти кодування доступні сьогодні (Claude Code, Codex CLI, Antigravity CLI, OpenCode, Aider, Grok Build, Mistral Vibe, Kimi Code) і як AgentsRoom є візуальним командним центром для запуску флоту автономних агентів кодування паралельно.

Інженер DevOpsКопірайтерFrontend-розробникМенеджер з продажуBackend-розробникКоуч і тренерАрхітектор програмного забезпеченняЮристІнженер з забезпечення якості (QA)Фінанси та адмініструванняFull-Stack розробникКреативний дизайнерРозробник мобільних додатківДослідникІнженер з безпекиHR та підбір персоналу
Менеджер проектуПерекладачЕксперт з GitАналітик данихСпеціаліст з SEOБухгалтерСпеціаліст з локалізаціїPR і комунікаціїГенератор ідейОперації та логістикаСпеціаліст з маркетингуПідтримка клієнтівАсистент проєктуФахівець із закупівельSMM-менеджерОсобистий асистент

Нехай ваші агенти завершують розпочате

Завантажте AgentsRoom, один раз для кожного CLI виберіть Автономний або Ручний і отримуйте сповіщення, лише коли агент справді потребує вас.

Завантажити AgentsRoomБезкоштовно

Додаток-компаньйон: контролюйте своїх агентів на ходу

Використовуйте свого: Claude, Codex, Antigravity CLI або іншого AI-провайдера.

Отримати розширення
Chrome Web Store

Надсилайте баги та запити прямо у свій публічний беклог.

Агенти, яких читаєш як розмову

Кожен агент має роль, обличчя та стрічку, яку читаєш як месенджер.

Режим розмови

Режим розмови в AgentsRoom: робота AI-агента для кодування у вигляді чату
Кілька проектів
Багато постачальників
Кілька агентів
Статус в реальному часі
Різниця файлів і коміт
Мобільний компаньйон
Попередній перегляд в реальному часі
Команди агентів
Автоматизація браузера
Розробка, орієнтована на беклог
Бібліотека підказок
Бібліотека навичок
Переглянути всі функції