Дозвольте агентам читати вашу базу даних,
лише для читання, доки ви не вирішите інакше
AgentsRoom керує вашими з'єднаннями з MySQL, PostgreSQL, SQL Server, MongoDB, SQLite і Google BigQuery і дає вашим AI-агентам для кодування спосіб виконувати до них запити. Лише для читання за замовчуванням, по одній інструкції за раз, і пароль лишається поза досяжністю.
Агент, який бачить справжні рядки, перестає гадати про ваші дані. Агент, який не може їх змінити, перестає бути ризиком, який доводиться контролювати рядок за рядком.
Як AgentsRoom дістається бази даних у приватній підмережі й відповідає на запит AI-агента в режимі лише для читання.
AI-агент для кодування, який не бачить ваших даних, пише код проти схеми, яку сам собі уявив. Він вигадує стовпець, припускає, що в переліку три значення, коли їх сім, і пояснює баг теорією замість рядка. З'єднання з базою даних це виправляє, і водночас це найшвидший спосіб перетворити корисного агента на інцидент. AgentsRoom побудований навколо цього напруження.
Ви зберігаєте свої з'єднання в додатку так само, як у будь-якому клієнті баз даних: рушій, хост, порт, користувач, база даних і TLS, коли сервер його очікує. Якщо база недосяжна з відкритого інтернету, з'єднання маршрутизується через SSH-тунель або сесію перенаправлення портів AWS SSM, використовуючи SSH- та SSM-з'єднання, які ви вже зберегли в AgentsRoom. Саме так база даних у приватній підмережі стає чимось, до чого можна надіслати запит, не відкриваючи її світові.
Кожне з'єднання починається в режимі лише для читання. SELECT виконується. Інструкція, яка змінила б дані, не виконується, доки ви не зробите саме це з'єднання доступним для запису і не підтвердите операцію. На один виклик приймається лише одна інструкція, тож за крапкою з комою нічого зайвого не сховається, а набори результатів обмежені, щоб широкий запит не затопив ні агента, ні вікно. З'єднання також можна позначити як продакшн, і тоді підтвердження стає таким, що його важче дати випадково.
Читанням справа не обмежується. З'єднання, збережене на одній машині, з'являється на решті, тож базу ви налаштовуєте один раз, а не по разу на кожен комп'ютер. А саму базу можна вивантажити у файл, відновити з файлу або скопіювати просто на інший сервер тими самими тунелями: саме ті операції, заради яких ви раніше виходили з додатка.
Клієнт баз даних, який припускає, що за кермом агент
MySQL, PostgreSQL, SQL Server, MongoDB, SQLite і Google BigQuery, причому серверні рушії доступні в приватних мережах, із запобіжниками, увімкненими за замовчуванням.
З'єднання з MySQL, PostgreSQL, SQL Server і MongoDB
Зберігайте по з'єднанню на базу даних: хост, порт, користувач, база, яку треба відкрити, і TLS, коли сервер його вимагає. Ваша локальна база, тестова і продакшн-репліка живуть в одному списку, готові до вибору замість повторного введення.
Дістаньтеся приватної бази даних
База даних у приватній підмережі: не окремий випадок. Спрямуйте з'єднання через SSH-тунель або сесію перенаправлення портів AWS SSM, і AgentsRoom відкриє її для вас, повторно використавши SSH- та SSM-з'єднання, які ви вже зберегли в додатку. До інстансу Google Cloud SQL підключаються за назвою з'єднання через Cloud SQL Auth Proxy, використовуючи ваш власний вхід у gcloud, без зберігання будь-чого.
Лише для читання за замовчуванням
Нове з'єднання вміє читати і більше нічого. Запити повертають рядки, інструкції, які змінили б дані, відхиляються. Нікому не треба пам'ятати про ввімкнення безпечного режиму, бо саме з безпечного режиму починається кожне з'єднання.
Два замки перед записом
Запис потребує двох свідомих дій, а не однієї. З'єднання треба зробити доступним для запису, а саму операцію явно підтвердити. Один необережний клік не переросте в UPDATE без умови WHERE.
Одна інструкція на виклик
Кожен виклик несе рівно одну інструкцію. Усе, що зчеплене за крапкою з комою, відхиляється, а не виконується, тож читання, яке виглядає як читання, не може протягнути із собою другу інструкцію. Понад те, набори результатів обмежені.
Продакшн позначено
Позначте з'єднання як продакшн, і підтвердження стане суворішим. База даних, яка має значення, перестає виглядати точно так само, як локальна копія: і для вас наприкінці довгого дня, і для агента, який іде по списку завдань.
Ваші з'єднання на кожній машині
З'єднання, збережене на робочій машині, є й на ноутбуці: назва, хост, порт, користувач, база даних за замовчуванням і тунель, яким воно йде. На місці лишається тільки пароль, зашифрований на тій машині, де ви його ввели, тож кожна машина запитує його у вас один раз.
Експорт, імпорт, копіювання
Вивантажте базу даних у файл .sql, залийте такий файл у базу або скопіюйте одну базу просто поверх іншої. Перед перезаписом ціль зберігається в резервну копію, а повна заміна бази винесена в окреме рішення з власним підтвердженням.
Агенти надсилають запити до бази, але ніколи не тримають пароль
Ваші облікові дані до бази даних зберігає AgentsRoom, а не роздає. Агент просить виконати запит до з'єднання, яке знає за іменем, додаток відкриває з'єднання, виконує інструкцію і повертає рядки. Пароль ніколи не входить у те, що отримує агент, ніколи не входить у запит, який він пише, і ніколи не потрапляє в розмову, яку він веде.
Правило лише для читання: це друга половина справи, і агент не може вийти з-під нього вмовляннями. Інструмент, яким агент надсилає запити, відхиляє все, крім читання, якщо не виконано дві умови: з'єднання доступне для запису, і ви ввімкнули «Дозволити агентам запис» для цього з'єднання. За замовчуванням опція вимкнена, а перевірка відбувається в настільному додатку, а не в процесі агента. Ваші власні записи в консолі й далі просять явного підтвердження, яке навмисно важче дати, коли з'єднання позначене як продакшн. Щойно з'єднання відкрите для записів агентів, вони виконуються без цього підтвердження, тож залишайте цю опцію для бази, яку ви довірили б агенту. Скрізь деінде найгірший наслідок поганого запиту лишається хибною відповіддю, а не втраченою таблицею.
Правило однієї інструкції закриває класичну щілину. Виклик, який несе одну інструкцію, не можна доповнити крапкою з комою і другою, тож запит, що на рев'ю читається як безневинний, не зробить чогось іншого під час виконання. SQL Server не потребує цієї крапки з комою, тож там читанням вважається SELECT або WITH без жодного ключового слова запису чи транзакції, і воно виконується всередині транзакції, яка завжди відкочується. У парі з обмеженими наборами результатів помилка лишається помилкою, а не стає експортом.
Шість рушіїв, і ми називаємо ті, яких бракує
MySQL і MariaDB, PostgreSQL, SQL Server (зокрема Azure SQL і Amazon RDS for SQL Server), MongoDB, SQLite та Google BigQuery. У кожного власний драйвер, а не спільний шар перекладу, бо вони справді різні: сесія PostgreSQL або SQL Server прив'язана до однієї бази, MongoDB приймає запит, а не SQL, T-SQL не потребує крапки з комою між двома інструкціями, кожен експорт працює через інструменти, що постачаються з цим рушієм, SQLite є просто файлом на вашому комп'ютері, без хоста, користувача та пароля, а з'єднання BigQuery є проєктом Google Cloud і набором даних за замовчуванням, із входом через ваш власний обліковий запис Google (gcloud auth application-default login) і без збереження будь-якого ключа. До чотирьох серверних рушіїв можна дістатися напряму або через SSH-тунель чи сесію перенаправлення портів AWS SSM, коли вони не виставлені у відкритий інтернет.
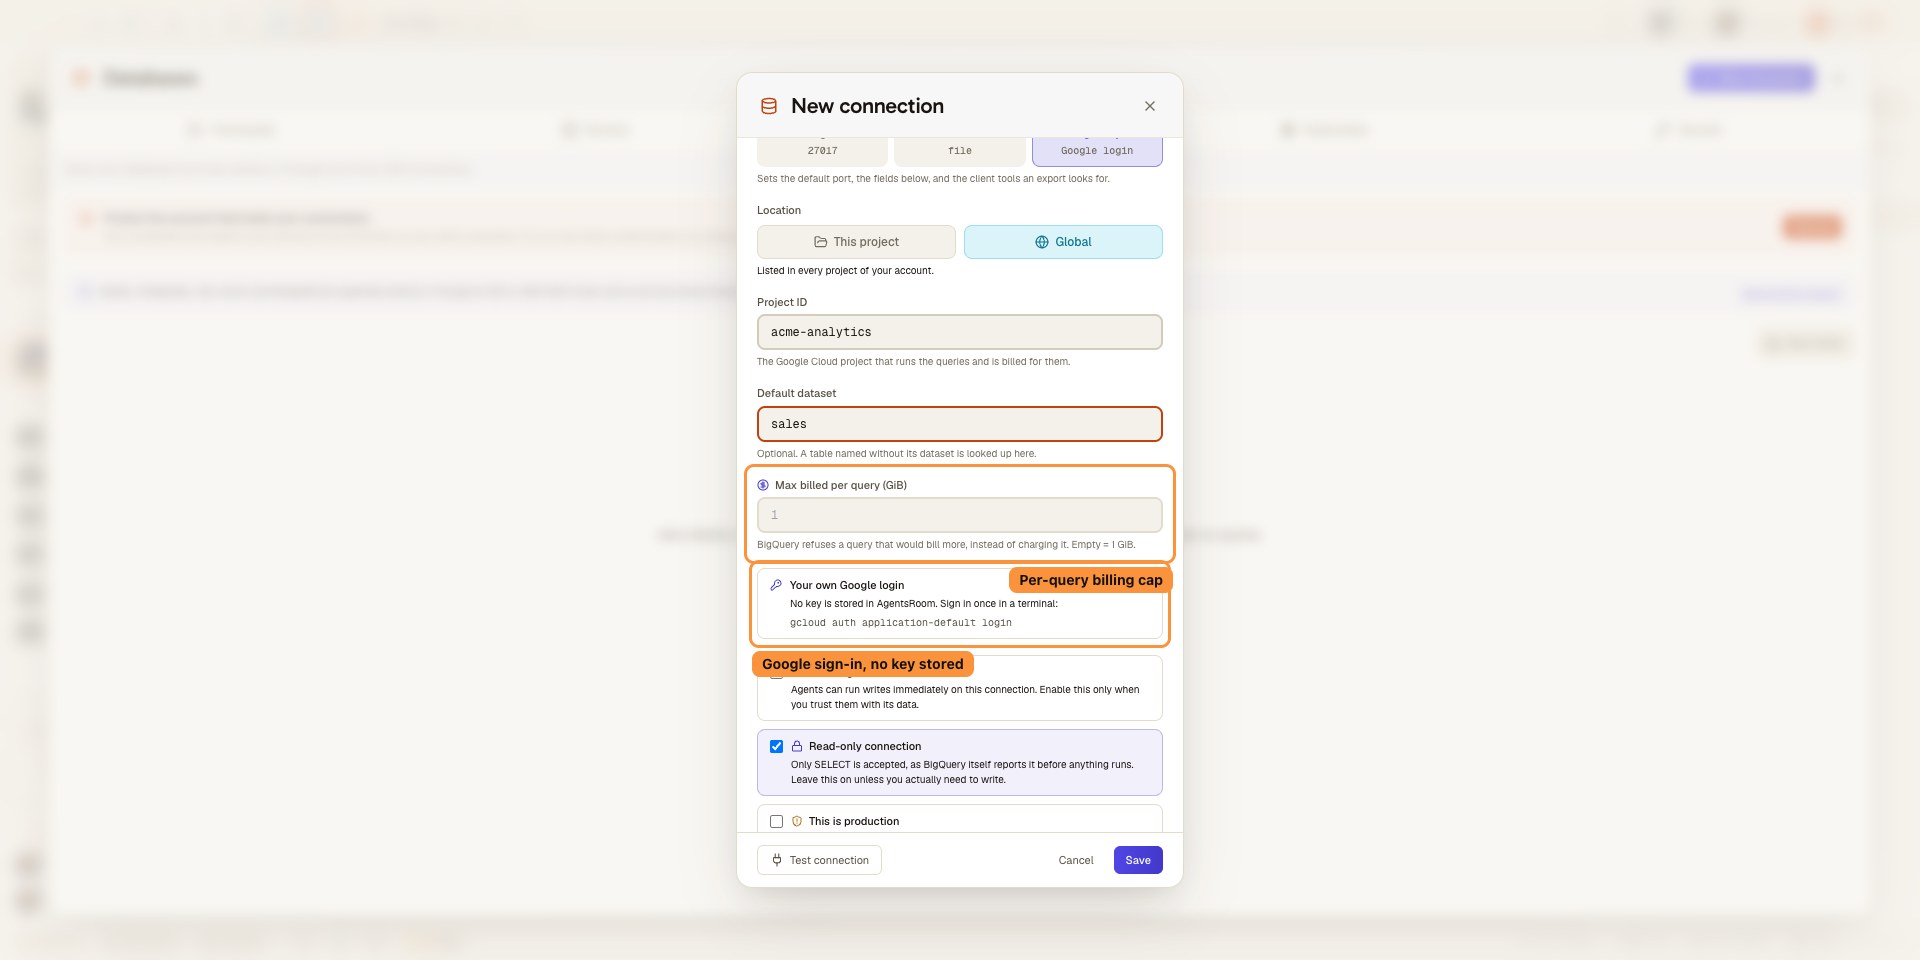
Oracle, Redis та інші не підтримуються. У SQL Server ви входите з SQL-логіном (автентифікація Windows, Active Directory та Entra ID не пропонується), і немає ні експорту, ні імпорту, ні копіювання. У BigQuery Google виставляє рахунок за кожен запит відповідно до обсягу прочитаних ним байтів, тож кожне з'єднання має ліміт оплати на один запит (1 GiB за замовчуванням, налаштовується): запит понад цей ліміт відхиляється, а не оплачується. Відкрити таблицю можна безкоштовно й лише для читання, ваші агенти користуються тими самими інструментами db_list, db_schema і db_query з тими самими запобіжниками та бачать, скільки байтів прочитав кожен запит, і там теж немає ні експорту, ні імпорту, ні копіювання. Ви маєте право знати це до завантаження, а не після нього. Який рушій буде наступним, вирішують запити людей, тож якщо вашого бракує, назвіть його в публічному беклозі, і його порахують.
Попросіть підтримку свого рушія бази данихБазу можна не лише читати, а й перенести
Експортуйте базу даних у файл. Імпортуйте файл у базу. Або скопіюйте одну базу просто поверх іншої, зокрема через SSH-тунель чи сесію AWS SSM, які ви вже зберегли. Кожен рушій працює через власні офіційні інструменти, які пишуться на диск потоком, тож база на кілька гігабайтів перетворюється на смугу прогресу, а не на аварійне завершення.
Ці інструменти постачаються з базою даних, а не з AgentsRoom: mysqldump і mysql, pg_dump і psql, mongodump і mongorestore. SQL Server не має відповідника, який передає всю базу потоком, тож його з'єднання не мають ні експорту, ні імпорту, ні копіювання. Коли інструментів бракує, додаток називає саме ті, яких немає, і дає вказати теку, у якій вони лежать, як і належить клієнту баз даних: додаток, запущений з Dock чи з меню «Пуск», бачить лише урізаний PATH і інакше стверджував би, що інструментів немає, на машині, де вони є.
Саме на копіюванні один хибний клік коштує робочого дня, тож воно збудоване навколо цього, а не навколо ідеального сценарію.
- З'єднання лише для читання відхиляє імпорт одразу, ще до того як щось буде відкрито.
- Перш ніж буде застосовано першу ж інструкцію, цільова база вивантажується у файл, який обираєте ви.
- У підтвердженні названо і з'єднання, і базу даних, а коли з'єднання позначене як продакшн, воно каже це гучніше.
- Видалити й створити цільову базу заново: окрема опція, і на продакшн-з'єднанні назву бази доводиться набрати вручну.
Від приватної бази даних до відповіді
Збережіть з'єднання, прокладіть маршрут, а тоді запитуйте самі або дайте це зробити агенту.
Збережіть з'єднання
Додайте базу даних: хост, порт, користувач, назву бази і TLS, якщо сервер його очікує. Дайте їй ім'я, яке впізнаєте пізніше, і позначте як продакшн, якщо це саме він.
Прокладіть маршрут, якщо вона приватна
Якщо база недосяжна напряму, спрямуйте з'єднання на SSH-тунель або сесію перенаправлення портів AWS SSM, побудовану на з'єднаннях, уже збережених в AgentsRoom. База даних у приватній підмережі стає досяжною без відкриття її назовні. У Google Cloud виберіть натомість інстанс Cloud SQL: AgentsRoom сам запустить Cloud SQL Auth Proxy.
Запитуйте самі або дайте запитати агенту
Виконайте свою інструкцію з додатка або дозвольте агенту виконати одну через MCP. Лише для читання, доки ви це не змінили, одна інструкція на виклик, обмежені набори результатів і явне підтвердження між будь-яким записом і вашими даними.
Коли агенту потрібні справжні рядки
Моменти, коли читання продакшн-даних: найкоротший шлях до виправлення.
Налагодження на справжніх даних
Баг проявляється лише для кількох акаунтів. Дозвольте агенту прочитати ці рядки, і він знайде значення, яке ламає логіку, замість того щоб пропонувати три теорії про те, як можуть виглядати дані.
База даних, якої немає в публічному доступі
База живе у приватній підмережі без публічної точки входу. Спрямуйте з'єднання через SSH-тунель або сесію AWS SSM, побудовану на ваших збережених з'єднаннях, і надсилайте запити, не відкриваючи порт в інтернет.
Нехай агент перевіряє, а не вгадує
Перш ніж написати міграцію чи запит, агент може подивитися, що насправді збережено. Він читає, він звітує, і якщо ви не відкрили це з'єднання для записів агентів, він не має жодної можливості щось змінити по ходу.
Продакшн без ризику запису
Читати продакшн часто необхідно, писати в нього посеред задачі: майже ніколи. Позначте з'єднання як продакшн, лишіть його лише для читання, і різниця між дослідженням і поломкою перестане залежати від чиєїсь уважності.
Оновити тестове середовище справжніми даними
Баг відтворюється лише на справжніх рядках. Скопіюйте базу на свій тестовий сервер уже збереженим тунелем, а те, що там було, спершу піде в резервну копію.
Відкрили ноутбук: усе на місці
З'єднання мандрують разом із вашим обліковим записом: ті самі хости, ті самі тунелі, ті самі позначки «лише для читання» і продакшн. Коли синхронізовані паролі ввімкнено, паролі теж мандрують, з наскрізним шифруванням, тож нічого не доводиться вводити заново; без них кожна машина запитує пароль один раз.
Як мої агенти надсилають запити до бази даних?
Через AgentsRoom MCP, за допомогою чотирьох інструментів. db_list повертає ваші збережені з'єднання та їхні метадані, db_schema проходить схеми, таблиці та стовпці без жодного рядка SQL, db_query виконує одну інструкцію і повертає рядки, а db_connection_new пропонує базу даних, якої ви ще не зберігали. AgentsRoom відкриває з'єднання, включно з SSH-тунелем або сесією AWS SSM перед ним, якщо такі є. Назад до агента їде набір результатів, а не облікові дані.
Агенти можуть записувати, лише якщо ви ввімкнули «Дозволити агентам запис» на з'єднанні, яке до того ж доступне для запису. Цю опцію треба вмикати вручну: за замовчуванням вона вимкнена і синхронізується разом із з'єднанням у всьому вашому обліковому записі. Після ввімкнення записи виконуються одразу, тож користуйтеся нею, лише якщо довіряєте агенту цю базу даних. Настільний додаток перевіряє цей дозвіл у своєму головному процесі, а db_query і далі приймає лише одну інструкцію на виклик.
Реєстрація бази даних також може бути повністю справою агента. db_connection_new лишає переглянутий шлях: він відкриває форму створення, заздалегідь заповнену хостом, користувачем і з'єднанням SSH чи AWS SSM, через яке слід діставатися бази, а переглядаєте її, вводите пароль і зберігаєте ви, і нічого не зберігається, доки ви цього не зробите. Доки ви не вимкнете «Агенти можуть керувати з'єднаннями» (Налаштування, типово увімкнено), db_connection_save записує з'єднання одразу, і пароль і далі ніколи не проходить крізь розмову: його копіюють із секрету сейфа, який агент лише називає. Агент отримує все, що потрібно, щоб міркувати про ваші дані, і жоден зі звичних шляхів, якими такий доступ перетворюється на інцидент, йому не доступний.
Кожен запит агента теж на виду. Виклики db_query і db_schema потрапляють на вкладку «Активність» правої панелі, із SQL і першими повернутими рядками, в окремий журнал для кожної бази даних; аватар агента показується на кнопці «Бази даних» і, разом зі значком «Агент працює», у вашому списку баз даних. Стежити за цим можна й з телефона, у картці агента в мобільному застосунку. Цей журнал передається лише між вашим комп'ютером і телефоном, із наскрізним шифруванням і прихованими секретами: жодні результати запитів не зберігаються на сервері.
Відкрийте для себе AgentsRoom MCPТа сама вкладка «Активність», яка перелічує ваші виклики db_query і db_schema, зняте тут на збереженому SSH-сервері: агент виконує три команди, кожна надходить разом із виводом, кодом виходу і тривалістю, потім журнал цього з'єднання відкривається на весь екран. Журнал лишається на вашому комп'ютері.
Часті запитання
Запитайте нас про щось іншеЯкі бази даних підтримуються?
Чи може AI-агент писати в мою базу даних?
Як дістатися бази даних у приватній підмережі?
Чи бачать мої агенти пароль до бази даних?
Чи може агент виконати кілька інструкцій за раз?
Що змінює позначка продакшн на з'єднанні?
Що станеться із запитом, який повертає багато рядків?
Чи може агент додати з'єднання з базою даних?
Як агент дізнається мою схему?
Чи синхронізуються мої з'єднання з базами даних між машинами?
Чи можу я вивантажити базу даних і імпортувати її деінде?
Як захищено обліковий запис, у якому зберігаються мої з'єднання?
Скриншоти
Справжні скриншоти застосунку, які додаються в міру розвитку цієї функції.
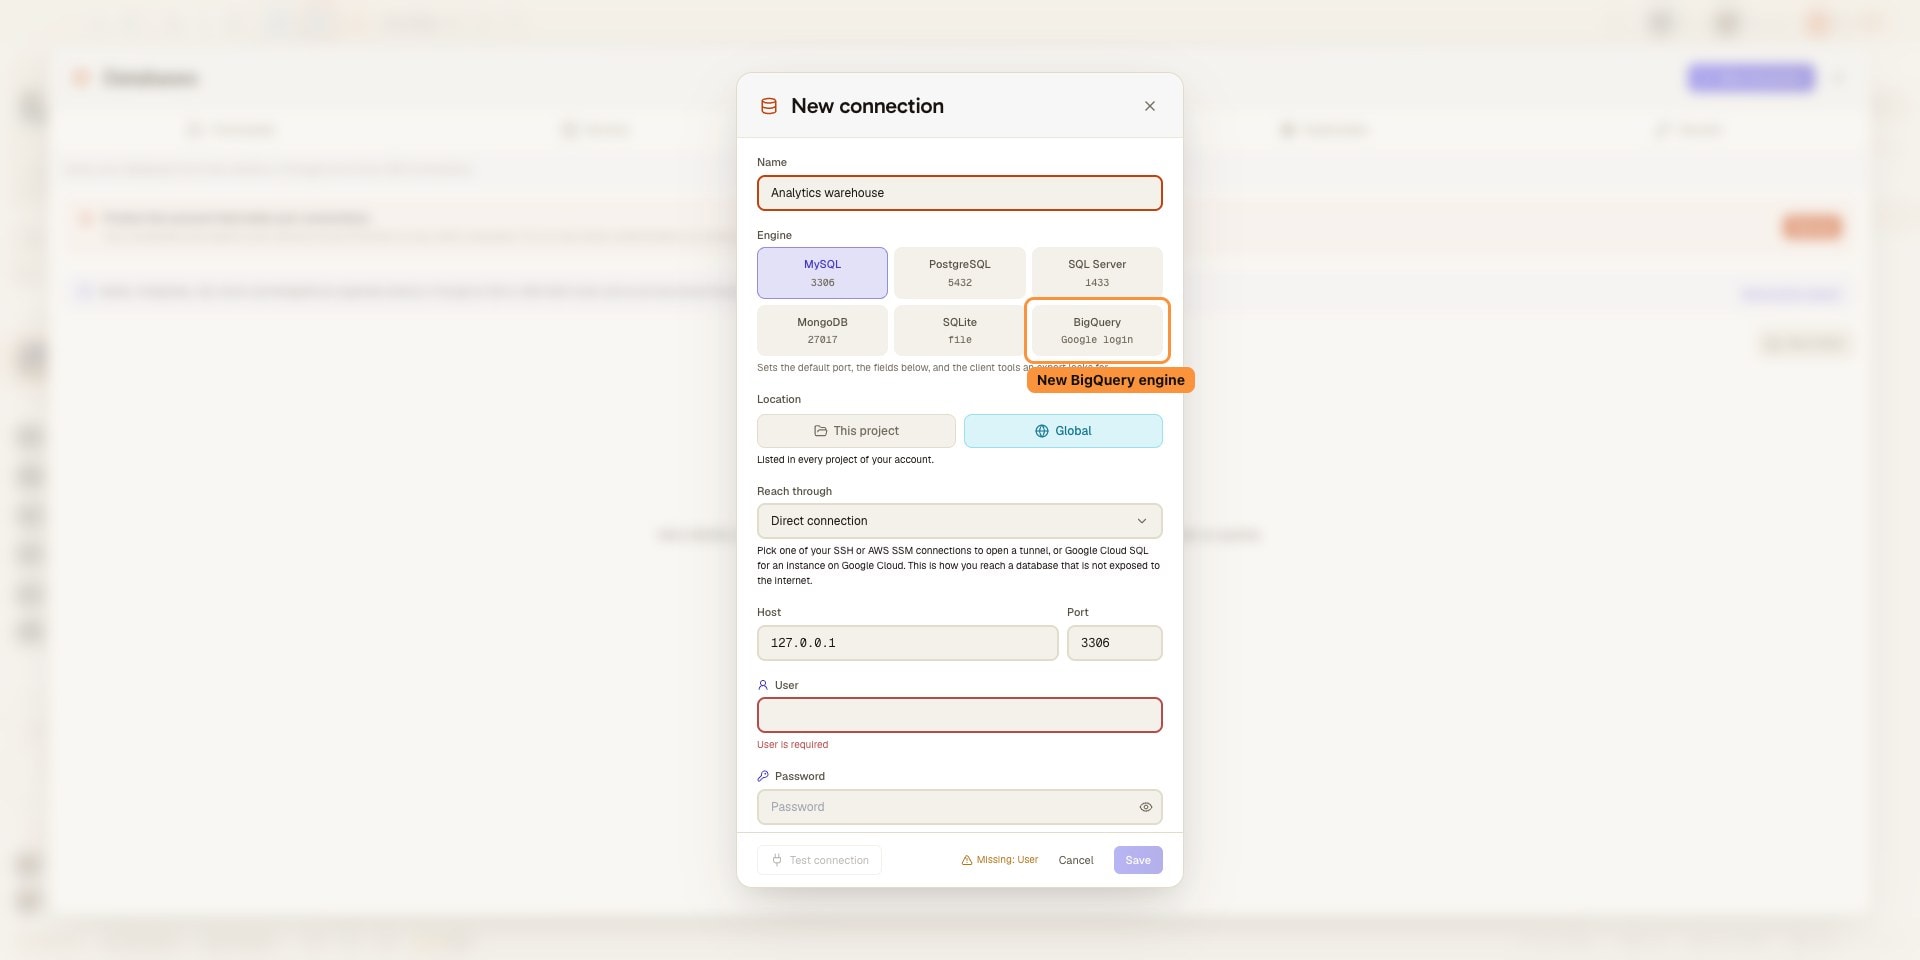
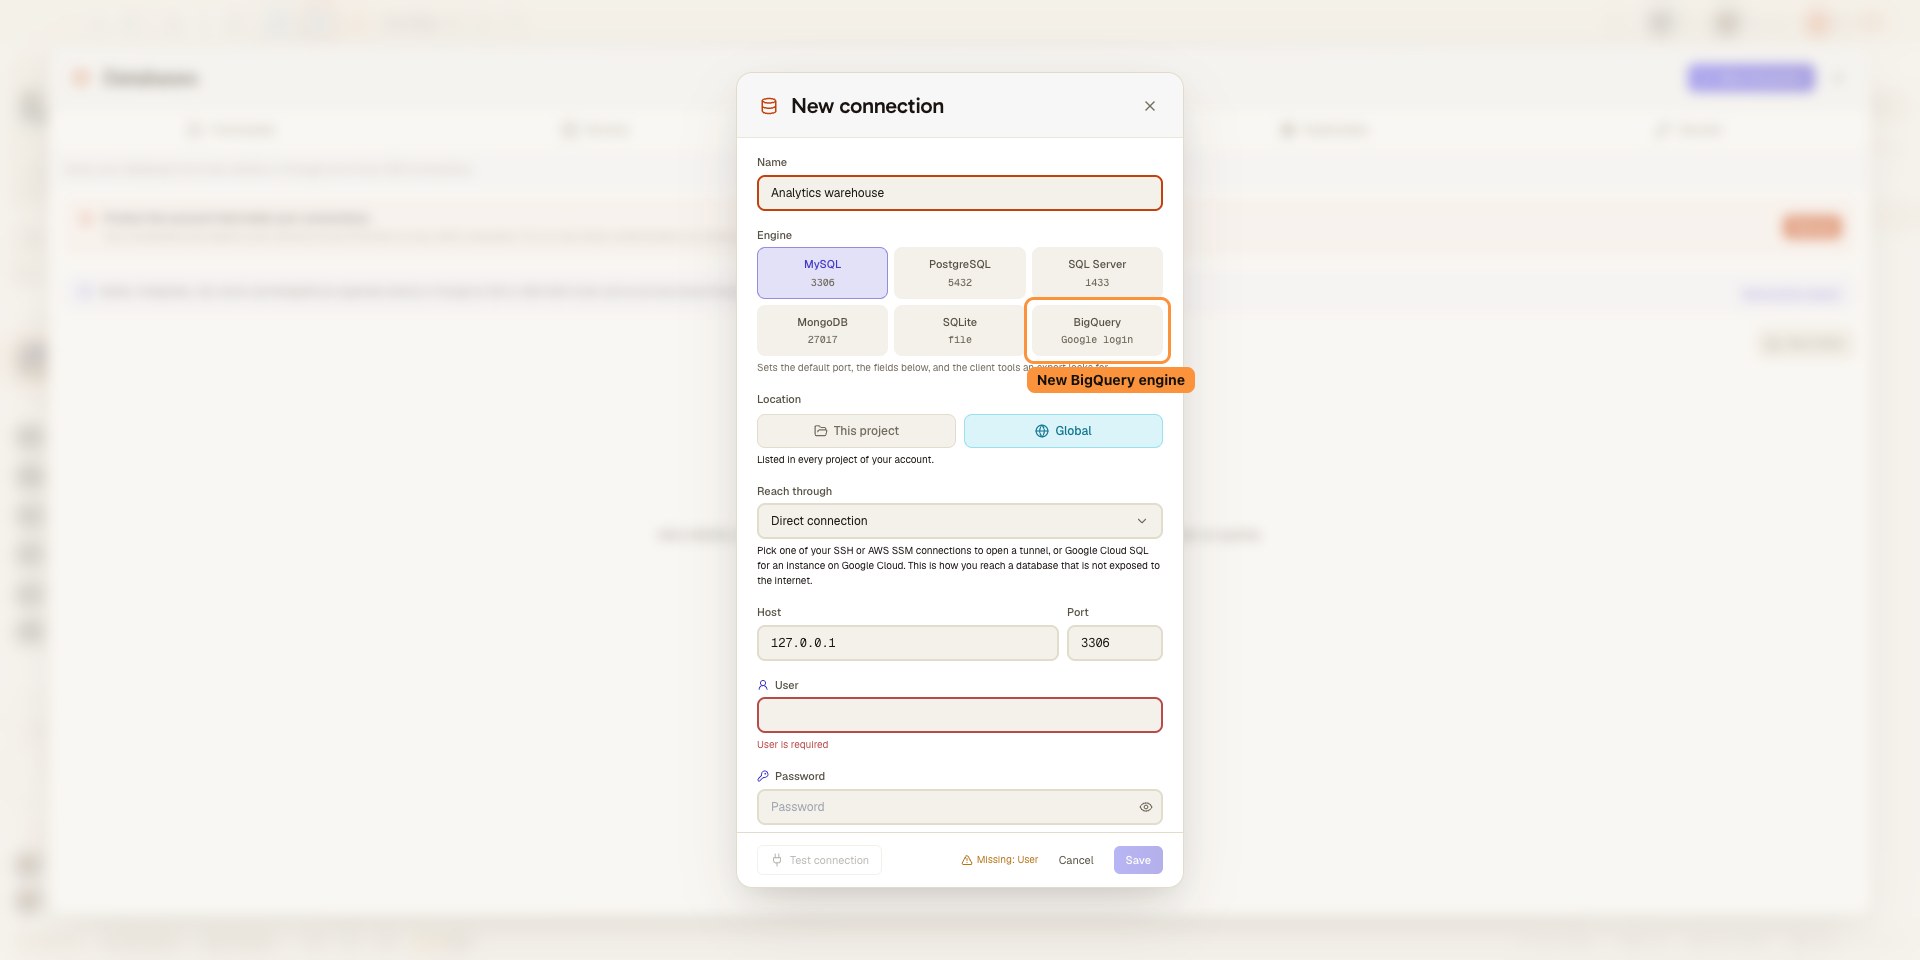
Підключіть Google BigQuery за допомогою власного облікового запису Google 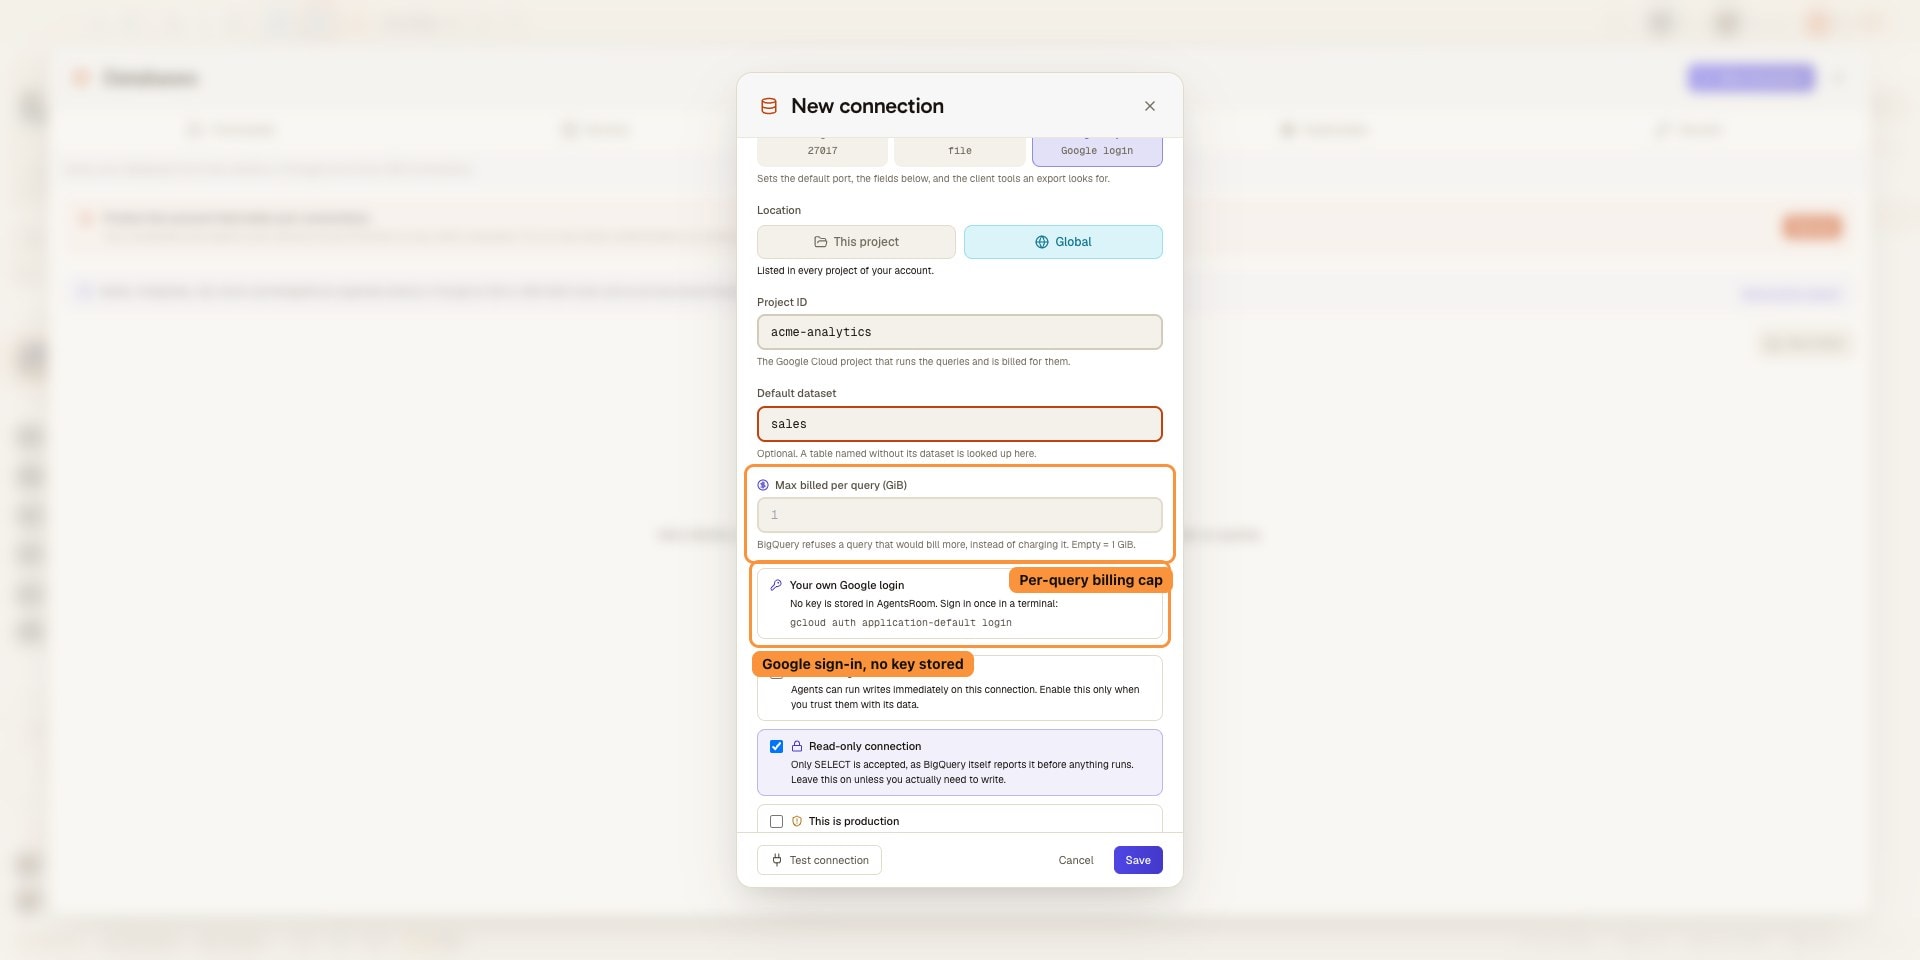
Обмежте витрати на один запит BigQuery, на кожне підключення 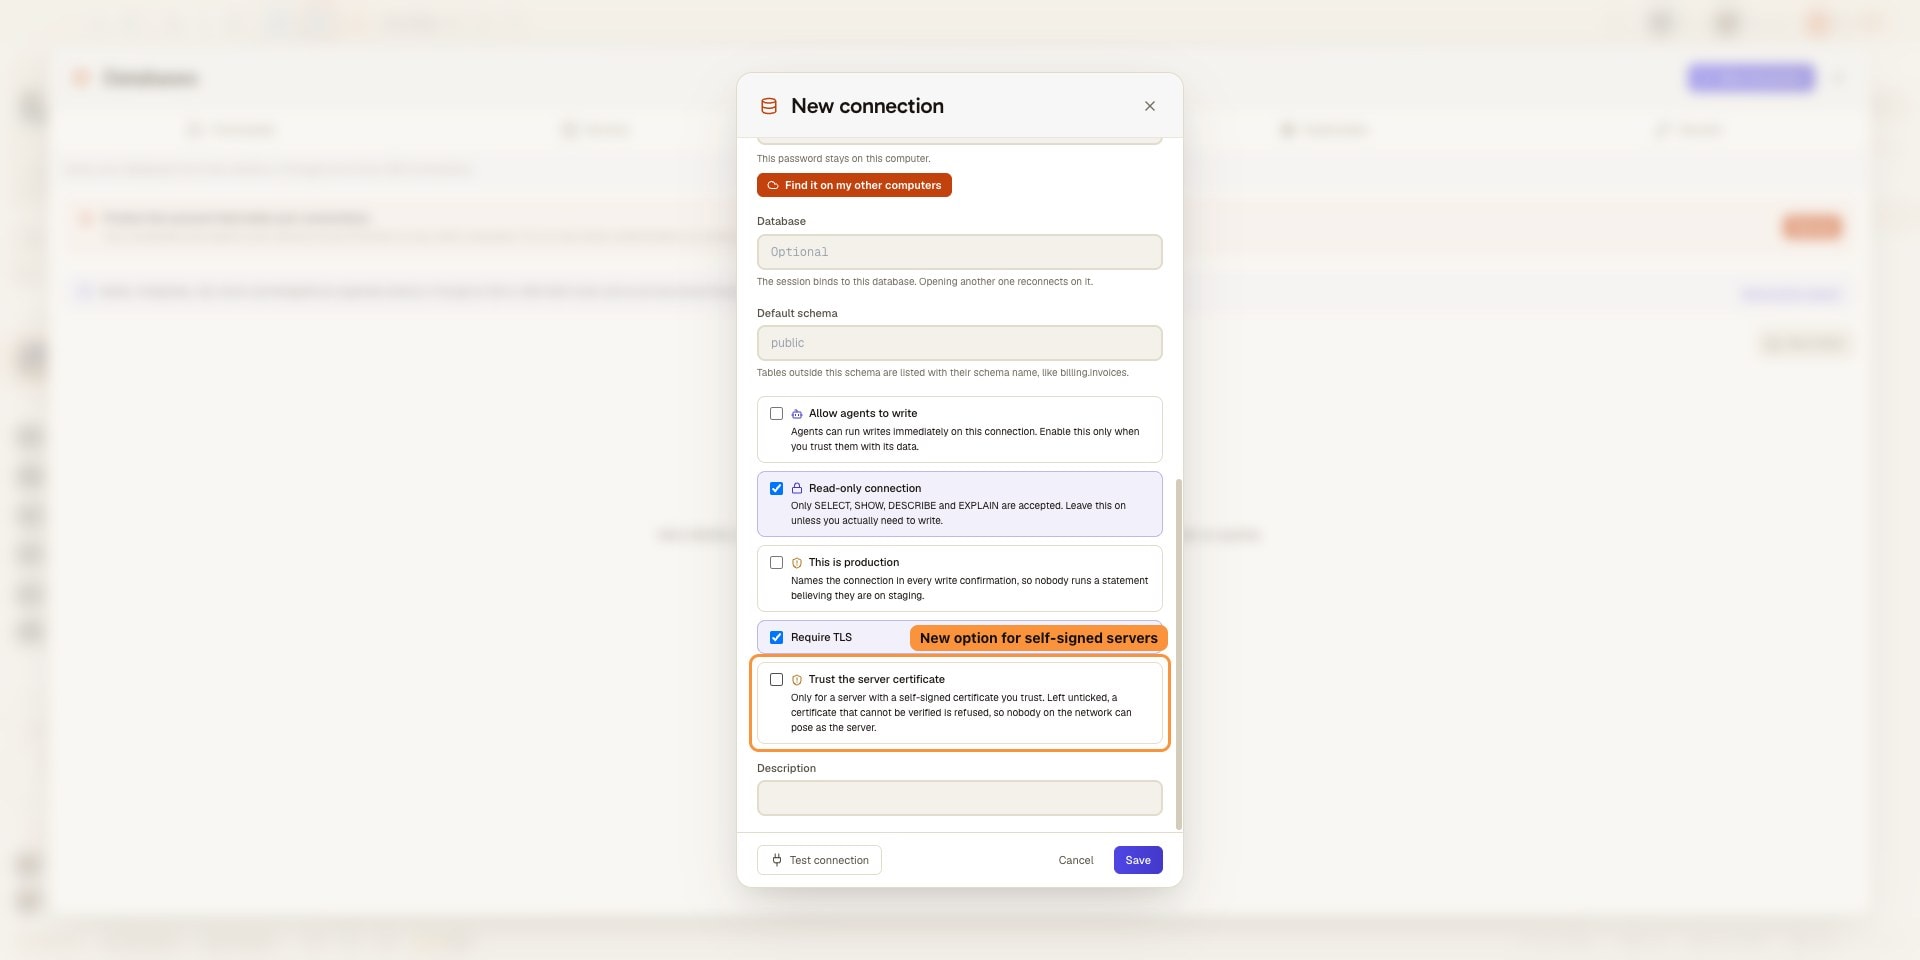
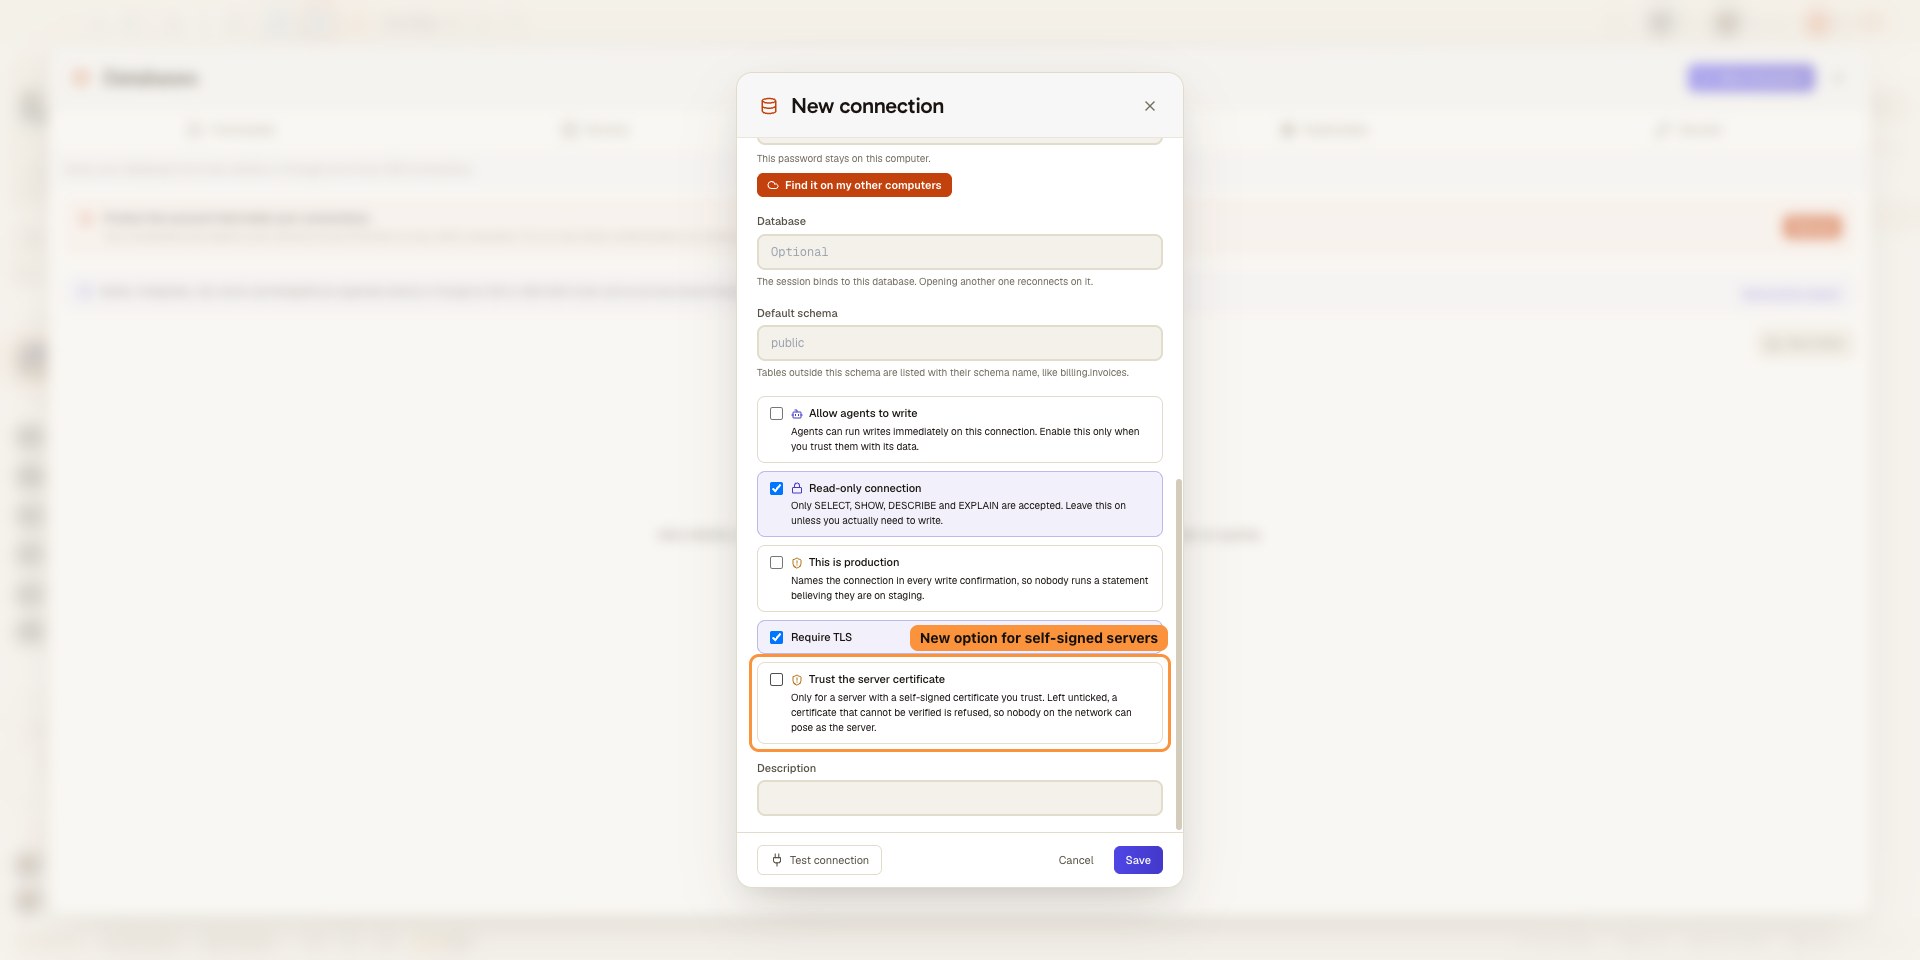
Прямі TLS-з'єднання перевіряють сертифікат сервера, з можливістю вибору для самопідписаних серверів
Вам також може сподобатися
RDS через AWS SSM
Дістаньтеся зі своєї машини інстанса Amazon RDS, який не має публічної точки входу, через aws ssm start-session і документ AWS-StartPortForwardingSessionToRemoteHost. Ні бастіона, який треба обслуговувати, ні VPN, ні вхідного правила SSH. AgentsRoom відкриває сесію на loopback-порту і підключає через неї свій клієнт баз даних. MySQL, PostgreSQL, SQL Server і MongoDB, тобто RDS MySQL, RDS PostgreSQL, RDS for SQL Server, Aurora і DocumentDB.
Cloud SQL Auth Proxy
Дістаньтеся зі своєї машини інстанса Cloud SQL for MySQL або PostgreSQL, зокрема за приватною IP-адресою, без бастіон-ВМ. AgentsRoom запускає Cloud SQL Auth Proxy на loopback-порту з вашими gcloud Application Default Credentials, підтримує автентифікацію в базі даних через IAM і дає AI-агентам надсилати запити лише для читання.
SSH-з'єднання
Зберігайте ваші SSH-з'єднання, відкривайте вбудований термінал через SSH і запускайте Claude Code, Codex або Antigravity CLI безпосередньо на вашому віддаленому сервері або VPS. Аутентифікація за ключем SSH або паролем, профілі з'єднань для кожного проєкту, окремий SSH-клієнт не потрібен.
Менеджер секретів
Зберігайте API-ключі, токени та паролі в ключовому сховищі вашої ОС, посилайтеся на них як {{secret:NAME}} у командах розробки та середовищах агентів, а AgentsRoom підставить значення під час запуску. Агенти бачать імена, але ніколи не значення, і нічого не надсилається на сервер.
Термінали для розробки
Менеджер терміналів і запуск процесів для кожного проєкту. Запускайте бекенд, фронтенд і воркери одним кліком, локально або на віддаленому сервері.
AgentsRoom MCP
MCP-сервер, який дозволяє вашим агентам керувати самим AgentsRoom: проєктами, терміналами, беклогом і з'єднаннями, з усіма запобіжниками, що йдуть у комплекті.
































Дайте агентам дані, а не ключі
Завантажте AgentsRoom, збережіть свої з'єднання з MySQL, PostgreSQL, SQL Server, MongoDB, SQLite і Google BigQuery, діставайтеся серверних через SSH-тунель або сесію AWS SSM і дозвольте агентам надсилати до них запити в режимі лише для читання, доки ви не відкриєте їм з'єднання на запис.
Додаток-компаньйон: контролюйте своїх агентів на ходу
Використовуйте свого: Claude, Codex, Antigravity CLI або іншого AI-провайдера.
Надсилайте баги та запити прямо у свій публічний беклог.
Агенти, яких читаєш як розмову
Кожен агент має роль, обличчя та стрічку, яку читаєш як месенджер.
