“WARNING: Claude Code running in Bypass Permissions mode”
在此模式下的首个交互式会话会显示一条警告,有两行选项:“1. No, exit”和“2. Yes, I accept”。选中的是“No, exit”,所以下意识按回车会关闭 Claude。接受一次后,Claude Code 会记录下来,不再询问。
替我接受 Bypass 警告:AgentsRoom 在启动前记录你的接受。仅限自主模式,绝不用于 SSH。
代理在你不在时工作,只有不停在没人能回答的问题上才算有用。在 AgentsRoom 中,每个提供 bypass 的代理 CLI 都有一个权限模式:自主模式或手动模式。自主模式用该 CLI 自己的 bypass 参数启动代理,然后处理 Claude Code 仍然要问的内容。
每个 CLI 在首次启动时选择一次。每个操作都始终显示在终端中,你可以随时停止代理。
Claude Code 在 bypass 模式下可能提出的四个问题,以及处理每个问题的开关。四个开关默认全部开启,都可以关闭。
大多数人遇到这件事的顺序都一样。Claude Code 每条命令前都要询问,于是你查到这个参数,用 --dangerously-skip-permissions 启动它。提示不再出现。然后你让代理继续运行,一小时后回来,发现它停在一个问题上:启动时的警告、要信任的文件夹、要确认的删除。
这些问题不是 bug。bypass 模式跳过权限提示,而 Anthropic 的文档列出了它不跳过的操作。在你自己的终端里,它们只费一次按键。但在待办工单、定时任务或夜间运行的代理团队上,它们会让整次运行白费。
这个页面讲两件事:如实说明每个 CLI 本身的行为及其真实参数,以及 AgentsRoom 在此之上增加了什么。如果你只想要参数,它就在下面的表格里,使用它并不需要 AgentsRoom。
来自 Anthropic 的文档,查阅于 2026 年 11 月 7 日。Claude Code 2.1.318 在 claude --help 中列出了同样的六种。
| 模式 | 无需询问即可运行的内容 | 启动方式 |
|---|---|---|
| default (Manual) | 只读。其他一切都会询问。在 CLI 中标为 Manual。 | --permission-mode default |
| acceptEdits | 读取、文件编辑,以及 mkdir、touch、mv、cp 等常见文件系统命令。 | --permission-mode acceptEdits |
| plan | 读取和只读命令。它不会编辑你的源文件。 | --permission-mode plan |
| auto | 全部,由一个独立的分类器模型在操作运行前进行检查。 | --permission-mode auto |
| dontAsk | 工作目录中的文件读取和你预先批准的工具。任何本来会弹出提示的操作都会被拒绝。 | --permission-mode dontAsk |
| bypassPermissions | 全部,除了任何模式都不会批准的一小份操作清单。 | --dangerously-skip-permissions |
Shift+Tab 可在会话中循环切换模式,但在未启用 bypassPermissions 就启动的会话中无法进入该模式:请在启动时启用。--allow-dangerously-skip-permissions 变体只是把它加入循环。在 VS Code 中,还需要打开扩展设置里的“Allow dangerously skip permissions”开关。
每个问题在终端里的样子、它为什么出现,以及 AgentsRoom 如何处理。
在此模式下的首个交互式会话会显示一条警告,有两行选项:“1. No, exit”和“2. Yes, I accept”。选中的是“No, exit”,所以下意识按回车会关闭 Claude。接受一次后,Claude Code 会记录下来,不再询问。
替我接受 Bypass 警告:AgentsRoom 在启动前记录你的接受。仅限自主模式,绝不用于 SSH。
在新文件夹中启动前,Claude 会询问你是否信任它,因为仓库可以自带 hook 和 MCP 服务器。这个问题出现在 bypass 模式生效之前,也是我们在 2026 年 11 月初统计的首次启动中最常见的中断。
信任我启动代理的文件夹:对于你启动代理所在的文件夹,AgentsRoom 在两种权限模式下都回答“是”。之后该文件夹的 hook 和 MCP 服务器加载时不再显示警告。主目录始终会询问。
Claude Code 会在某些删除操作前询问,比如 cd 之后的 rm -f *,两分钟后以“Claude Code will automatically block this request”阻止该命令。尽管措辞如此,问题不在 cd,而在删除。
回应 Claude 的删除检查:AgentsRoom 替自主模式的代理回应普通删除。当目标是磁盘根目录、系统文件夹、主目录、项目文件夹或它们的上级目录时,以及遇到 sudo、eval 或 sh -c 时,Claude 仍会询问。
当一条命令包含 Claude 账号的邮箱地址且可能访问网络时,Claude 会先询问,所以用你的地址提交或调用 API 的代理可能停在这里。
跳过 Claude 账号邮箱检查:AgentsRoom 为自主模式的代理关闭这项检查,仅限其会话。不会向你的 Claude 设置写入任何内容,而基于外部负载运行的 webhook 触发器会保留这项检查。
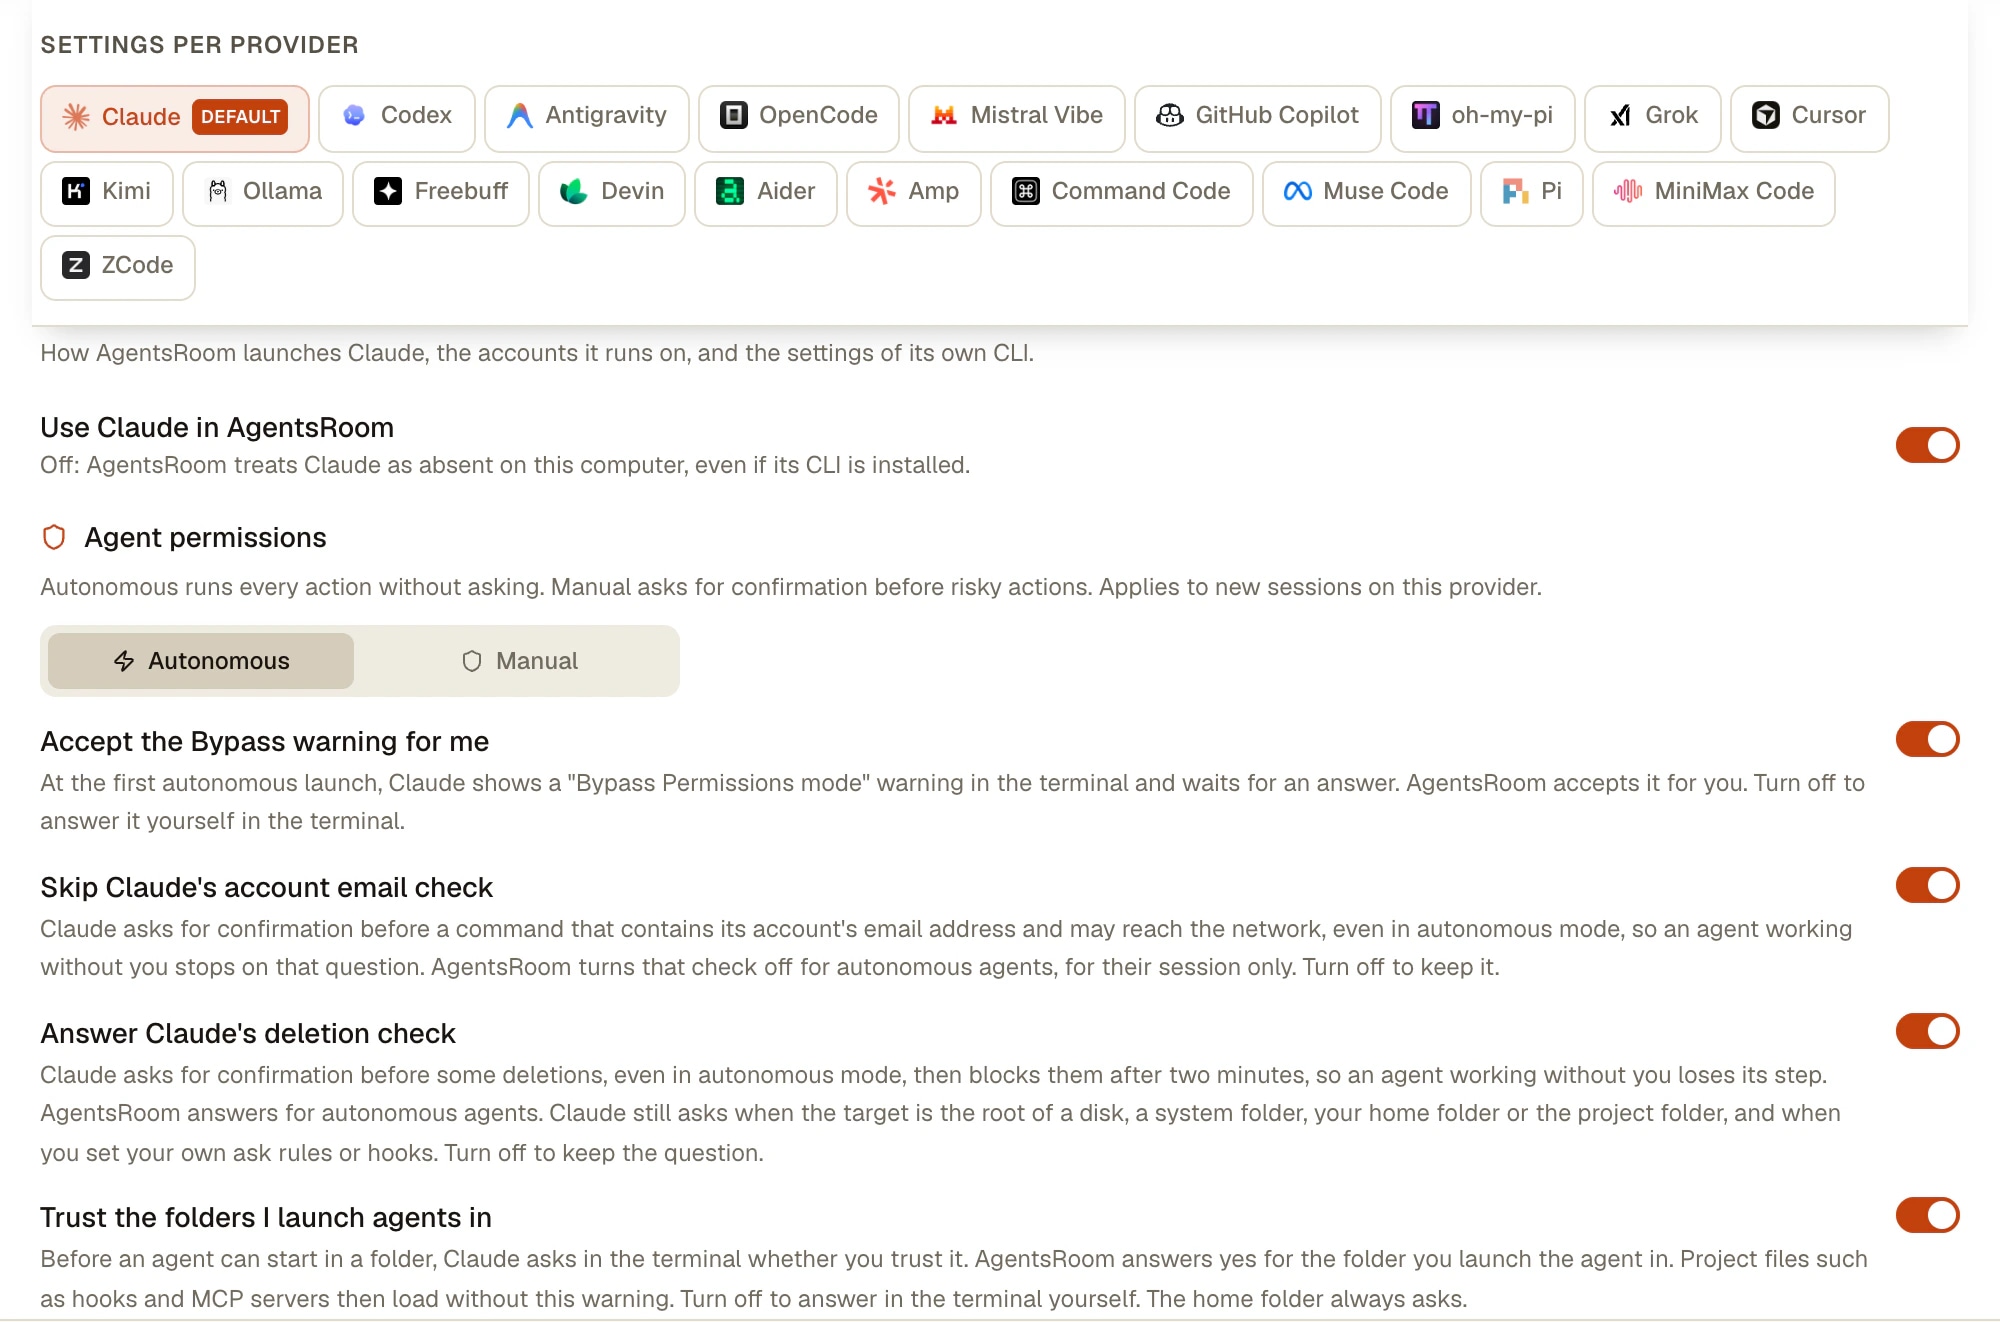
选择自主模式,AgentsRoom 就会传入下面的参数。在 AgentsRoom 之外,你可以自己使用这些参数。
| CLI | 自主模式下传入的参数 |
|---|---|
| Claude Code | --dangerously-skip-permissions --enable-auto-mode |
| Codex | --sandbox danger-full-access -a never |
| Antigravity CLI | --dangerously-skip-permissions |
| GitHub Copilot CLI | --allow-all-tools |
| Cursor | --force |
| Grok Build | --always-approve |
| OpenCode | --auto |
| Kimi Code | --auto |
| Mistral Vibe | --agent auto-approve --trust |
| Amp | --dangerously-allow-all |
| Devin | --permission-mode dangerous |
| oh-my-pi | --yolo |
| Command Code | --yolo |
| Muse Code | --yolo |
| ZCode | --mode yolo |
OpenCode 的 --auto 会批准你没有明确拒绝的内容。Kimi 有两个参数:--yolo 在敏感操作前仍会停下,--auto 不会。GitHub Copilot CLI 没有手动模式参数,所以除非你设置了自己的 CLI 选项,AgentsRoom 都会应用它的参数。Aider 在这里始终自动确认,Pi 按设计从不请求工具批准,Freebuff 没有权限参数。oh-my-pi 默认以 yolo 运行,所以手动模式会传入 --approval-mode always-ask。MiniMax Code 没有参数:AgentsRoom 把模式写入它的配置文件,这在 AgentsRoom 之外也会作用于 mcode。
每个 CLI 选一次,需要的地方再设例外。
某个 CLI 的第一个代理会打开“代理权限”:自主模式(在你的开发机器上标为“推荐”)或手动模式。如果从未被询问,则使用自主模式。
在“设置 > AI 服务商”中选择 CLI,然后打开“代理权限”。它适用于该 CLI 的新会话。Claude 标签页还带有上面介绍的开关。
依次打开“编辑代理”、“高级选项”、“代理权限”:继承、自主模式或手动模式。审查代理可以保持手动模式,其他代理则自由运行。
在任务的高级部分,“权限模式”提供同样的三个值。该 CLI 上的手动模式代理继续询问,而凌晨 3 点的运行不会停下。
CLI 选项(在提供商标签页或单个代理上)接受该 CLI 的任何参数。在自主模式下,AgentsRoom 仍会加上你没有自行设置的 bypass 参数。要让 Claude Code 以 auto 模式而不是 bypass 运行,请选择手动模式并添加 --permission-mode auto。
自主模式减少中断,但不能杜绝:你自己的 hook 可能询问,受保护的删除可能询问,代理也可能真有问题要问。AgentsRoom 会发出提醒,不让它默默等待:代理上的红色光环、项目在侧边栏中升到上方、通过 Cmd/Ctrl+Shift+I 打开的收件箱,以及手机上的推送通知,你可以在手机上直接回答。
CLI 自行解决的提示,比如安全检查拒绝了一条命令,会在代理恢复工作后立即自动消失。
Anthropic 的建议比我们的默认设置更严格,两者都值得一读。它的文档这样描述 bypass 模式:“Only use this mode in isolated environments like containers, VMs, or dev containers without internet access, where Claude Code cannot damage your host system.”文档还说该模式“offers no protection against prompt injection or unintended actions”,并推荐 auto 模式,以少得多的提示进行后台安全检查。
AgentsRoom 默认使用自主模式,是因为它的代理经常在你不在时运行,比如处理工单、按计划执行或作为团队的一个步骤,一个代理停下就会损失整次运行。这是一种取舍,不是安全功能:自主模式不是沙箱,代理可以删除、推送或发送其命令所允许的内容。
如果使用它,合理的限制包括:为绝不能运行的内容设置 deny 规则,例如 Bash(git push *);每个代理一个 git worktree,让一次糟糕的运行不会扩散;在提交任何内容前按代理审查;对不信任的仓库使用一次性服务器或容器。只要生产环境凭据触手可及,就选择手动模式。
deny 规则在所有模式下都有效(.claude/settings.json):
{
  "permissions": {
    "deny": ["Bash(git push *)", "Read(*.env)"]
  }
}Claude Code hooks 完整指南:PreToolUse、PostToolUse、UserPromptSubmit、Stop hook、Notification hook 以及 SubagentStop 生命周期钩子。通过 .claude/settings.json 配置 Claude Code hooks,自动化护栏,并使用 AgentsRoom(Claude Code hooks 的可视化指挥中心)在多个 Claude Code 代理之间实时监控每一个钩子事件。
单独审查每个AI代理的代码变更。AgentsRoom追踪哪个Claude Code代理修改了哪些文件。按代理筛选diff, 逐个审查,按代理提交以保持干净的git历史。
无需编写任何 cron 表达式,即可定时运行重复的 AI 代理和开发工作流。每天早晨运行一个 Claude Code 或 Codex 会话来评审 pull request,每晚扫描崩溃日志,每周一检查依赖,生成每周 changelog,或在每次部署后跑一遍 QA。选择频率(每 N 分钟、每小时、每天、每周、每月)、一段提示词和一个代理角色。AgentsRoom 会替你启动,在下次启动时补跑错过的运行,并保留可重新打开的运行历史。
AgentsRoom支持19个AI编码供应商:Claude、Codex、GitHub Copilot CLI、OpenCode、Antigravity CLI、Aider、Grok Build、Mistral Vibe、Kimi Code、Amp、oh-my-pi、Freebuff、Devin、Cursor、Command Code、Muse Code、Pi、MiniMax Code和ZCode。为每个代理分配不同的供应商,在对话中途切换供应商,通过自动交接保持完整上下文。最好用的多供应商AI编码工具。
自主编码代理是一种无需持续人工输入就能规划、执行、测试并自我纠正的 AI 开发者。了解什么是自主编码代理、它们与 copilots 有何不同、当今可用的主流自主 AI 编码代理(Claude Code、Codex CLI、Antigravity CLI、OpenCode、Aider、Grok Build、Mistral Vibe、Kimi Code),以及 AgentsRoom 如何成为并行运行自主编码代理机群的可视化指挥中心。
下载 AgentsRoom,每个 CLI 选一次自主模式或手动模式,只有代理真正需要你时才收到提醒。
配套应用:随时随地监控你的 Agent
使用 Claude、Codex、Antigravity CLI 或其他 AI 提供商。
把 Bug 和需求直接发送到您的公开待办清单。
