Разрешения агента

Пропускайте запросы разрешений в Claude Code и Codex.
И вопросы, которые всё равно доходят до вас.

Агент, работающий без вас, полезен только тогда, когда не останавливается на вопросе, на который некому ответить. В AgentsRoom у каждого CLI-агента, предлагающего bypass, есть режим разрешений: Автономный или Ручной. Автономный запускает агента с собственным флагом bypass этого CLI, а затем разбирается с тем, о чём Claude Code всё равно спрашивает.

Вы выбираете один раз для каждого CLI, при его первом запуске. Каждое действие остаётся видимым в терминале, и вы можете остановить агента в любой момент.

Что всё ещё останавливает агента
  • Предупреждение Bypass Permissions modeОтвечает AgentsRoom
  • «Yes, I trust this folder»Отвечает AgentsRoom
  • «Dangerous rm operation»Отвечает AgentsRoom
  • Команда с почтой вашего аккаунтаОтвечает AgentsRoom

Четыре вопроса, которые Claude Code может задать в режиме bypass, и переключатель для каждого из них. Все четыре включены по умолчанию и могут быть отключены.

Большинство сталкивается с этим в одном и том же порядке. Claude Code спрашивает перед каждой командой, поэтому вы находите флаг и запускаете его с --dangerously-skip-permissions. Запросы прекращаются. Потом вы оставляете агента работать, возвращаетесь через час и видите, что он застыл на вопросе: предупреждение при запуске, папка, которой нужно доверять, удаление, которое нужно подтвердить.

Эти вопросы не баги. Режим bypass пропускает запросы разрешений, а в документации Anthropic перечислены действия, которые он не пропускает. В вашем собственном терминале они стоят одного нажатия клавиши. На тикете бэклога, запланированной задаче или команде агентов, работающей ночью, они стоят всего запуска.

У этой страницы две задачи: просто рассказать, что каждый CLI делает сам, с его настоящими флагами, и что AgentsRoom добавляет сверху. Если вам нужен только флаг, он в таблицах ниже, и AgentsRoom для этого не нужен.

Шесть режимов разрешений Claude Code

По документации Anthropic, прочитанной 7 ноября 2026 г. Claude Code 2.1.318 перечисляет те же шесть в claude --help.

РежимЧто выполняется без вопросовКак запустить
default (Manual)Только чтение. Всё остальное спрашивает. В CLI называется Manual.--permission-mode default
acceptEditsЧтение, правки файлов и обычные команды файловой системы, такие как mkdir, touch, mv и cp.--permission-mode acceptEdits
planЧтение и команды только для чтения. Ваши исходные файлы он не редактирует.--permission-mode plan
autoВсё, при этом отдельная модель-классификатор проверяет действия перед выполнением.--permission-mode auto
dontAskЧтение файлов в ваших рабочих папках и инструменты, одобренные вами заранее. Всё, что вызвало бы запрос, отклоняется.--permission-mode dontAsk
bypassPermissionsВсё, кроме короткого списка действий, которые не одобряет ни один режим.--dangerously-skip-permissions

Shift+Tab переключает режимы во время сессии, но войти в bypassPermissions из сессии, запущенной без него, нельзя: включите его при запуске. Вариант --allow-dangerously-skip-permissions только добавляет его в цикл. В VS Code также нужен переключатель Allow dangerously skip permissions в настройках расширения.

О чём Claude Code всё равно спрашивает в режиме bypass

Каждый вопрос в том виде, в каком он появляется в терминале, почему он возникает и что с ним делает AgentsRoom.

«WARNING: Claude Code running in Bypass Permissions mode»

Первая интерактивная сессия в этом режиме показывает предупреждение с двумя строками: 1. No, exit и 2. Yes, I accept. Выбрана строка No, exit, поэтому рефлекторное нажатие Enter закрывает Claude. После принятия Claude Code запоминает это и больше не спрашивает.

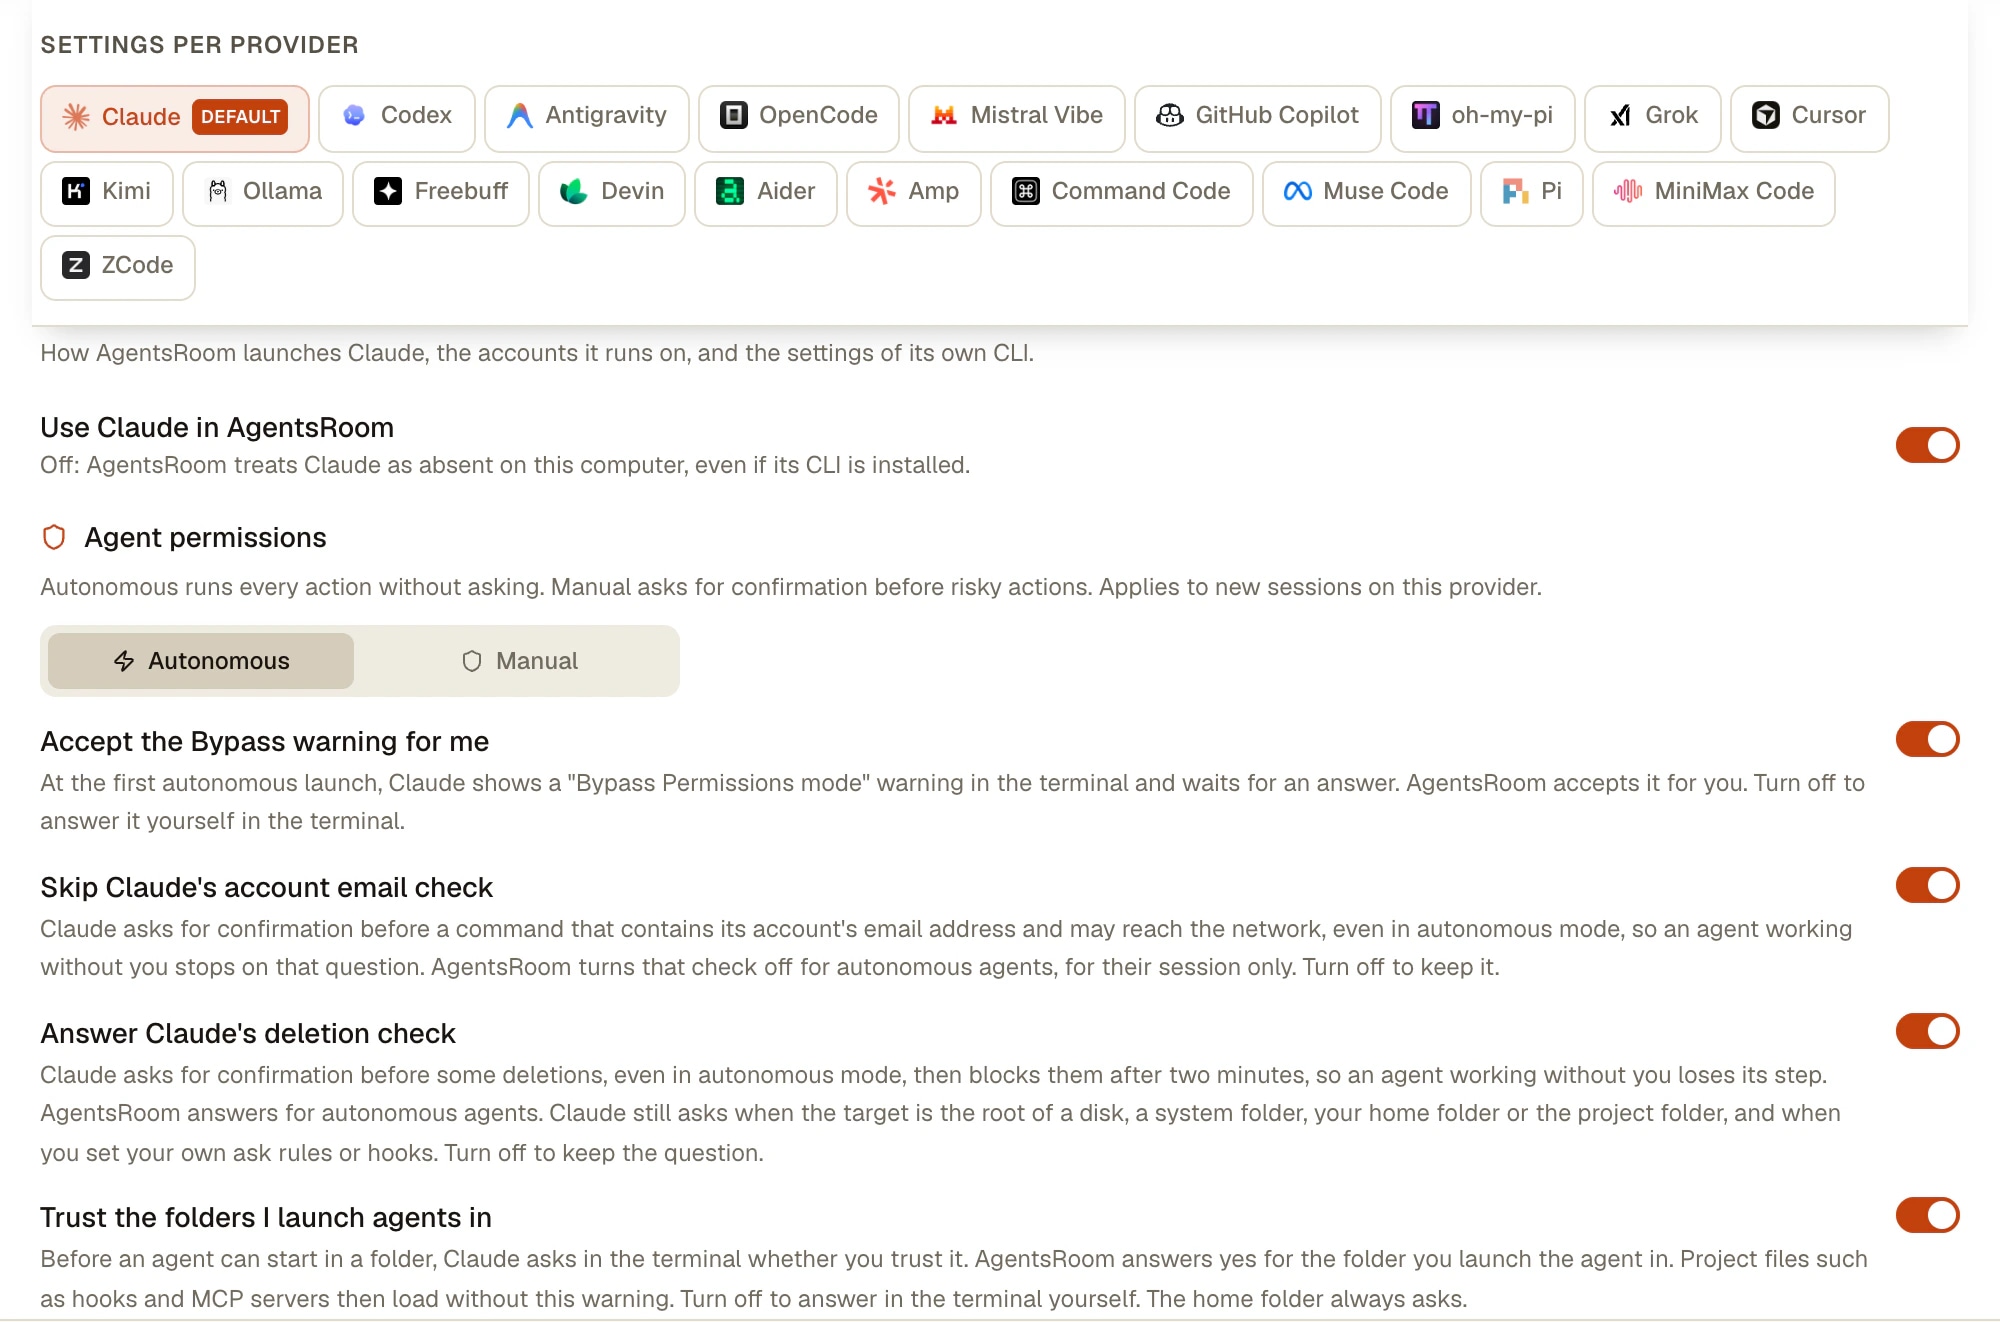
Принимать предупреждение Bypass за меня: AgentsRoom записывает ваше согласие перед запуском. Только в режиме Автономный, никогда через SSH.

«Yes, I trust this folder»

Перед стартом в новой папке Claude спрашивает, доверяете ли вы ей, потому что репозиторий может содержать собственные хуки и MCP-серверы. Этот вопрос появляется раньше, чем начинает действовать режим bypass, и это была самая частая остановка, которую мы измерили при первых запусках в начале ноября 2026 г.

Доверять папкам, в которых я запускаю агентов: AgentsRoom отвечает «да» для папки, в которой вы запускаете агента, в обоих режимах разрешений. Хуки и MCP-серверы этой папки затем загружаются без предупреждения. Для домашней папки вопрос задаётся всегда.

«Dangerous rm operation», «Compound command contains cd with write operation»

Claude Code спрашивает перед некоторыми удалениями, например rm -f * после cd, а через две минуты блокирует команду с сообщением «Claude Code will automatically block this request». Несмотря на формулировку, проблема не в cd, а в удалении.

Отвечать на проверку удаления Claude: AgentsRoom отвечает за автономных агентов при обычных удалениях. Claude всё равно спрашивает, если цель это корень диска, системная папка, ваша домашняя папка или папка проекта либо одна из их родительских папок, а также для sudo, eval или sh -c.

«This call's input holds your account email address»

Claude спрашивает перед командой, которая содержит адрес почты его аккаунта и может выйти в сеть, так что агент, делающий коммит или вызывающий API с вашим адресом, может здесь остановиться.

Пропускать проверку адреса почты аккаунта Claude: AgentsRoom отключает эту проверку для автономных агентов, только на время их сессии. В ваши настройки Claude ничего не записывается, а у триггера webhook, реагирующего на внешние данные, проверка остаётся.

Что AgentsRoom не трогает

  • Ваши собственные правила permissions.ask и хук PreToolUse, отвечающий ask. CLI запускает хуки до проверки режима, поэтому они продолжают спрашивать. Настройки показывают уведомление с кнопкой для открытия папки.
  • Управляемая политика. Если ваша компания установила для permissions.disableBypassPermissionsMode значение disable, режим отключён, и AgentsRoom его не обходит.
  • Правила deny. Они блокируют в любом режиме, включая bypass.
  • Вопросы самого агента. Когда агенту нужно ваше решение, он всё равно спрашивает.
Настройки AgentsRoom, ИИ-провайдеры, вкладка Claude: Разрешения агента в значении Автономный, с переключателями для предупреждения Bypass, проверки адреса почты аккаунта, проверки удаления и доверия к папкам
Вкладка Claude в Настройки > ИИ-провайдеры. Автономный или Ручной применяется к новым агентам этого CLI, а переключатели ниже отвечают на вопросы, которые Claude Code всё равно задаёт.

Один и тот же переключатель в каждом CLI-агенте

Выберите Автономный, и AgentsRoom передаст флаг из таблицы ниже. Вне AgentsRoom эти флаги можно использовать самостоятельно.

CLIФлаг в режиме Автономный
Claude Code--dangerously-skip-permissions --enable-auto-mode
Codex--sandbox danger-full-access -a never
Antigravity CLI--dangerously-skip-permissions
GitHub Copilot CLI--allow-all-tools
Cursor--force
Grok Build--always-approve
OpenCode--auto
Kimi Code--auto
Mistral Vibe--agent auto-approve --trust
Amp--dangerously-allow-all
Devin--permission-mode dangerous
oh-my-pi--yolo
Command Code--yolo
Muse Code--yolo
ZCode--mode yolo

--auto в OpenCode одобряет то, что вы явно не запретили. У Kimi два флага: --yolo всё ещё останавливается перед чувствительными действиями, --auto нет. У GitHub Copilot CLI нет флага Ручной, поэтому AgentsRoom применяет его флаг, если вы не задали собственные параметры CLI. Aider здесь всегда подтверждает автоматически, Pi по своей задумке никогда не запрашивает одобрение инструмента, а у Freebuff нет флага разрешений. oh-my-pi по умолчанию работает в yolo, поэтому Ручной передаёт --approval-mode always-ask. У MiniMax Code нет флага: AgentsRoom записывает режим в его файл конфигурации, что также действует на mcode вне AgentsRoom.

Как это настроить

Один выбор на CLI и исключение там, где оно нужно.

  1. 1

    Выберите при первом запуске

    Первый агент CLI открывает Разрешения агента: Автономный, с пометкой Рекомендуется для машины разработчика, или Ручной. Если вас ни разу не спросили, действует Автономный.

  2. 2

    Измените для всего CLI

    Настройки > ИИ-провайдеры, выберите CLI, затем Разрешения агента. Это применяется к новым сессиям этого CLI. На вкладке Claude также находятся переключатели, описанные выше.

  3. 3

    Измените для одного агента

    Изменить агента, Дополнительные параметры, Разрешения агента: Наследуется, Автономный или Ручной. Агент для ревью может оставаться в режиме Ручной, пока остальные работают свободно.

  4. 4

    Задайте для запланированной задачи

    В разделе Дополнительно у задачи Режим разрешений предлагает те же три значения. Ваши ручные агенты на этом CLI продолжают спрашивать, а запуск в 3 часа ночи не останавливается.

  5. 5

    Передавайте свои флаги

    Параметры CLI, на вкладке провайдера или у одного агента, принимают любой флаг CLI. В режиме Автономный AgentsRoom всё равно добавляет флаг bypass, который вы не задали сами. Чтобы запустить Claude Code в режиме auto, а не bypass, выберите Ручной и добавьте --permission-mode auto.

Когда агент всё-таки останавливается

Режим Автономный сокращает остановки, но не делает их невозможными: ваш собственный хук может спросить, защищённое удаление может спросить, у агента может быть настоящий вопрос. AgentsRoom сообщает об этом, чтобы агент не ждал молча: красный ореол вокруг агента, проект поднимается в боковой панели, входящие по Cmd/Ctrl+Shift+I и push-уведомление на телефон, откуда можно ответить.

Запрос, который CLI решает сам, например проверка безопасности, отклонившая команду, исчезает сам, как только агент возвращается к работе.

Стоит ли запускать агентов так?

Совет Anthropic строже нашей настройки по умолчанию, и прочитать стоит оба. В её документации о режиме bypass сказано: «Only use this mode in isolated environments like containers, VMs, or dev containers without internet access, where Claude Code cannot damage your host system.» Там же сказано, что этот режим «offers no protection against prompt injection or unintended actions», и дана отсылка к режиму auto для фоновых проверок безопасности с гораздо меньшим числом запросов.

AgentsRoom по умолчанию использует Автономный, потому что его агенты часто работают без вас, на тикете, по расписанию или на шаге команды, где один остановившийся агент губит весь запуск. Это компромисс, а не функция безопасности: Автономный не песочница, и агент может удалить, запушить или отправить то, что позволяют его команды.

Разумные ограничения, если вы им пользуетесь: правила deny для того, что никогда не должно выполняться, например Bash(git push *), отдельный git worktree на агента, чтобы неудачный запуск оставался изолированным, ревью каждого агента перед любым коммитом и одноразовый сервер или контейнер для репозиториев, которым вы не доверяете. Там, где в пределах досягаемости есть учётные данные продакшена, выбирайте Ручной.
Правила deny действуют в любом режиме (.claude/settings.json):

{
  "permissions": {
    "deny": ["Bash(git push *)", "Read(*.env)"]
  }
}

Ограничения

  • Режим разрешений это настройка запуска. Он применяется к новым сессиям: перезапустите уже работающего агента.
  • Консоли на удалённом хосте через SSH работают без хуков и предварительного согласия AgentsRoom: Claude продолжает там спрашивать, если вы ещё не ответили на этой машине.
  • Доверие к папке записывается для локального агента Claude. CLAUDE_CONFIG_DIR, заданный вашим профилем shell, всё равно может вызвать этот вопрос.
  • Четыре переключателя относятся к Claude Code. Для других CLI вопрос о папке решается при запуске без переключателя: Codex через свою конфигурацию, Kimi и Antigravity через свой реестр, Cursor, Grok и Vibe с помощью --trust.
  • Эти запросы принадлежат Claude Code и могут измениться в любой версии. Приведённые здесь сообщения прочитаны в ноябре 2026 г.
  • AgentsRoom не помещает ваших агентов в песочницу. Он запускает CLI на вашей машине, с вашими файлами и вашими учётными данными.

Часто задаваемые вопросы

Спросите нас о чём-то ещё
Как сделать, чтобы Claude Code не спрашивал разрешения?
Запустите его с claude --dangerously-skip-permissions или равноценным claude --permission-mode bypassPermissions. Вариант помягче: --permission-mode acceptEdits одобряет только правки файлов, --permission-mode auto поручает проверку действий классификатору вместо вас, либо добавьте правила permissions.allow для команд, которым доверяете. В AgentsRoom Автономный это режим разрешений по умолчанию, поэтому агенты стартуют так без ввода флага.
Почему Claude Code всё ещё спрашивает разрешения в режиме bypass?
Потому что у режима bypass есть исключения. Согласно документации Anthropic, он всё ещё останавливается на явных правилах ask, на распознанных удалениях критических путей и командах с пометкой Dangerous rm operation, а также на вопросах, которые агент задаёт вам. Предупреждение при первом запуске и экран доверия к папке тоже появляются до того, как он начинает действовать. Ваш собственный хук PreToolUse, отвечающий ask, также продолжает спрашивать. Что значит каждое сообщение, смотрите в списке выше.
Как пропустить «Yes, I trust this folder»?
Claude Code хранит ваш ответ для каждой папки в ~/.claude.json, поэтому спрашивает один раз на папку, кроме домашней папки, для которой ответ не сохраняется. В AgentsRoom настройка Доверять папкам, в которых я запускаю агентов отвечает за папку, в которой вы запускаете агента, и она включена по умолчанию. Согласие означает, что хуки и MCP-серверы этой папки загружаются без предупреждения: отключите настройку, если открываете репозитории, написанные не вами.
Bypass permissions или режим auto: в чём разница?
Bypass permissions пропускает запросы и проверки безопасности: вызовы инструментов выполняются сразу. Режим auto тоже работает без рутинных запросов, но отдельная модель-классификатор сначала проверяет действия и блокирует то, что выходит за рамки вашего запроса, нацелено на неизвестную инфраструктуру или выглядит продиктованным враждебным содержимым. Anthropic поэтому рекомендует режим auto и отмечает, что и он не гарантирует безопасность. Он зависит от вашего тарифа, модели и настроек вашей организации.
Можно ли сделать bypass permissions режимом по умолчанию в settings.json?
Да. Задайте для permissions.defaultMode значение bypassPermissions в пользовательских настройках, ~/.claude/settings.json, в файле, переданном через --settings, или в управляемых настройках. Документация Anthropic не указывает настройки проекта для этого значения, а документированный способ запретить режим это permissions.disableBypassPermissionsMode со значением disable.
Можно ли включить bypass permissions посреди сессии?
Не из сессии, запущенной без него. Документация Anthropic говорит включать его при запуске. Стартуйте с --allow-dangerously-skip-permissions, чтобы добавить его в цикл Shift+Tab, не активируя, а затем выберите его, когда понадобится.
Почему появляется сообщение «cannot be used with root/sudo privileges»?
В Linux и macOS Claude Code отказывается стартовать в этом режиме от root или под sudo, если только сессия не работает в распознаваемой им песочнице. Решение: запускать его от обычного пользователя, чего Anthropic требует и в контейнерах.
Какой флаг делает то же самое в Codex и других CLI?
AgentsRoom передаёт Codex --sandbox danger-full-access -a never, что отключает одобрения и убирает его песочницу; codex --help также описывает --dangerously-bypass-approvals-and-sandbox. Antigravity CLI принимает --dangerously-skip-permissions, Grok Build --always-approve, Amp --dangerously-allow-all, Cursor --force и Kimi Code --auto. В таблице выше перечислены все.
Безопасно ли оставлять режим Автономный включённым?
Это компромисс, а не защита. Он убирает вопросы, а не риск: агент может удалить или запушить то, что позволяют его команды, а открытый вами репозиторий может содержать инструкции, написанные, чтобы ввести его в заблуждение. Используйте правила deny для того, что никогда не должно выполняться, отдельный worktree на агента и ревью перед коммитом. Выбирайте Ручной или одноразовую машину, когда в пределах досягаемости есть учётные данные продакшена.
Обязательно ли использовать для этого AgentsRoom?
Нет. Флаги и настройки выше принадлежат самим CLI и работают в любом терминале. AgentsRoom добавляет один выбор на CLI вместо флага при каждом запуске, ответы на оставшиеся вопросы Claude Code, исключение для агента или запланированной задачи и заметное оповещение на компьютере и телефоне, когда агент всё-таки останавливается.

Вам также может понравиться

Claude Code Hooks

Полное руководство по хукам Claude Code: хуки жизненного цикла PreToolUse, PostToolUse, UserPromptSubmit, Stop, Notification и SubagentStop. Настраивайте хуки в .claude/settings.json, автоматизируйте защитные ограничения и отслеживайте каждое событие хука в реальном времени по нескольким агентам Claude Code с AgentsRoom, визуальным центром управления хуками Claude Code.

Ревью по агентам

Просматривайте изменения кода каждого ИИ-агента отдельно. AgentsRoom отслеживает, какой агент Claude Code изменил какие файлы. Фильтруйте диффы по агенту, проверяйте индивидуально, коммитьте по агентам для чистой git-истории.

Запланированные задачи: cron для ИИ-агентов

Планируйте повторяющиеся ИИ-агентов и рабочие процессы разработки, не написав ни одного cron-выражения. Запускайте сессию Claude Code или Codex каждое утро для проверки pull request, сканируйте логи сбоев каждую ночь, проверяйте зависимости каждый понедельник, генерируйте еженедельный changelog или запускайте QA-проход после каждого деплоя. Выберите частоту (каждые N минут, ежечасно, ежедневно, еженедельно, ежемесячно), промпт и роль агента. AgentsRoom запускает всё за вас, навёрстывает пропущенные запуски при следующем старте и хранит историю запусков, которую можно переоткрыть.

Мульти-провайдер

AgentsRoom поддерживает 19 AI-провайдеров для кодинга: Claude, Codex, GitHub Copilot CLI, OpenCode, Antigravity CLI, Aider, Grok Build, Mistral Vibe, Kimi Code, Amp, oh-my-pi, Freebuff, Devin, Cursor, Command Code, Muse Code, Pi, MiniMax Code и ZCode. Назначайте своего провайдера каждому агенту, переключайте провайдера посреди разговора и сохраняйте весь контекст с автоматическим хендоффом. Лучший мульти-провайдерный инструмент для AI-разработки.

Автономный агент для кодинга

Автономный агент для кодинга работает как AI-разработчик, который планирует, выполняет, тестирует и самокорректируется без постоянного участия человека. Узнайте, что такое автономные агенты для кодинга, чем они отличаются от копилотов, какие основные автономные AI-агенты для кодинга доступны сегодня (Claude Code, Codex CLI, Antigravity CLI, OpenCode, Aider, Grok Build, Mistral Vibe, Kimi Code) и как AgentsRoom становится визуальным центром управления для параллельного запуска флота автономных агентов для кодинга.

Инженер DevOpsКопирайтерФронтенд РазработчикМенеджер по продажамБэкенд РазработчикКоуч и тренерАрхитектор ПОЮристИнженер по качествуФинансы и администрированиеFull-Stack РазработчикКреативный дизайнерМобильный РазработчикИсследовательИнженер по безопасностиHR и подбор персонала
Менеджер ПроектовПереводчикЭксперт по GitАналитик данныхSEO СпециалистБухгалтерСпециалист по локализацииPR и коммуникацииМозговой штурмОперации и логистикаМаркетинговый СпециалистПоддержка клиентовАссистент проектаСпециалист по закупкамSMM-менеджерЛичный ассистент

Пусть ваши агенты заканчивают начатое

Скачайте AgentsRoom, один раз для каждого CLI выберите Автономный или Ручной и получайте оповещение, только когда агент действительно нуждается в вас.

Скачать AgentsRoomБесплатно

Приложение-компаньон: следите за агентами на ходу

Используйте Claude, Codex, Antigravity CLI или другого поставщика AI.

Установить расширение
Chrome Web Store

Отправляйте баги и запросы прямо в ваш публичный бэклог.

Агенты, которых читаешь как переписку

У каждого агента есть роль, лицо и лента, которую читаешь как в мессенджере.

Режим переписки

Режим переписки в AgentsRoom: работа ИИ-агента для программирования в виде чата
Мульти-проекты
Мульти-провайдер
Мульти-агенты
Статус онлайн
Diff и коммиты
Мобильное приложение
Live-превью
Команды агентов
Тесты в браузере
Разработка от backlog
Библиотека промптов
Библиотека навыков
Все функции