Пусть агенты делают запросы к базе,
только чтение, пока вы не решите иначе
AgentsRoom управляет вашими подключениями к MySQL, PostgreSQL, SQL Server, MongoDB, SQLite и Google BigQuery и даёт ИИ-агентам для кодинга способ выполнять на них запросы. По умолчанию только чтение, по одному запросу за раз, и пароль остаётся вне досягаемости.
Агент, который видит настоящие строки, перестаёт гадать о ваших данных. Агент, который не может их изменить, перестаёт быть риском, за которым нужно следить построчно.
Как AgentsRoom добирается до базы в приватной подсети и отвечает на запрос ИИ-агента в режиме только чтения.
ИИ-агент для кодинга, который не видит ваших данных, пишет код под ту схему, которую сам вообразил. Он придумывает колонку, считает, что в enum три значения, хотя их семь, и объясняет баг теорией вместо строки из таблицы. Подключение к базе это лечит, и оно же самый быстрый способ превратить полезного агента в инцидент. AgentsRoom построен вокруг этого противоречия.
Вы сохраняете подключения так же, как в любом клиенте баз данных: движок, хост, порт, пользователь, база и TLS, если сервер его ждёт. Если база недоступна из открытого интернета, подключение идёт через SSH-туннель или сессию проброса портов AWS SSM, поверх SSH- и SSM-подключений, которые вы уже сохранили в AgentsRoom. Так база, стоящая в приватной подсети, становится доступной для запросов, оставаясь закрытой для всего мира.
Каждое подключение стартует в режиме только чтения. SELECT выполняется. Запрос, который изменил бы данные, не выполняется, пока вы не сделаете это конкретное подключение доступным для записи и не подтвердите операцию. За один вызов принимается только один запрос, поэтому за точкой с запятой ничего лишнего не спрячется, а объём выдачи ограничен, чтобы широкий запрос не завалил ни агента, ни окно. Подключение можно пометить как production, и тогда подтверждение сложнее дать случайно.
Чтением дело не ограничивается. Подключение, сохранённое на одной машине, появляется на остальных, поэтому базу вы настраиваете один раз, а не по разу на каждый компьютер. А саму базу можно выгрузить в файл, восстановить из файла или скопировать прямо на другой сервер через те же туннели: ровно те операции, ради которых вы раньше выходили из приложения.
Клиент баз данных, который исходит из того, что за рулём агент
MySQL, PostgreSQL, SQL Server, MongoDB, SQLite и Google BigQuery, причём серверные движки доступны в закрытых сетях, с включёнными по умолчанию ограничениями.
Подключения к MySQL, PostgreSQL, SQL Server и MongoDB
Сохраняйте по подключению на каждую базу : хост, порт, пользователь, база, которую нужно открыть, и TLS, если сервер его требует. Локальная база, staging и production-реплика живут в одном списке, и их можно выбрать вместо того, чтобы набирать заново.
Доступ к закрытой базе
База в приватной подсети не особый случай. Направьте подключение через SSH-туннель или сессию проброса портов AWS SSM, и AgentsRoom откроет его за вас, переиспользуя SSH- и SSM-подключения, уже сохранённые в приложении. К инстансу Google Cloud SQL подключаются по имени подключения через Cloud SQL Auth Proxy, используя ваш собственный вход в gcloud, без хранения чего-либо.
Только чтение по умолчанию
Новое подключение умеет читать и больше ничего. Запросы возвращают строки, а те, что изменили бы данные, отклоняются. Никому не нужно помнить про безопасный режим, потому что именно с него начинается каждое подключение.
Два замка перед записью
Запись требует двух осознанных действий, а не одного. Подключение нужно сделать доступным для записи, и саму операцию нужно явно подтвердить. Один невнимательный клик не превратится в UPDATE без условия WHERE.
Один запрос за вызов
Каждый вызов несёт ровно один запрос. Всё, что приписано после точки с запятой, отклоняется, а не выполняется, поэтому чтение, которое выглядит как чтение, не протащит с собой второй запрос. Сверх этого объём выдачи ограничен.
Production помечается отдельно
Пометьте подключение как production, и подтверждение станет строже. База, которая имеет значение, перестаёт выглядеть точно так же, как локальная копия : и для вас в конце длинного дня, и для агента, идущего по списку задач.
Ваши подключения на каждой машине
Подключение, сохранённое на рабочей машине, есть и на ноутбуке: имя, хост, порт, пользователь, база по умолчанию и туннель, через который оно идёт. На месте остаётся только пароль, зашифрованный на той машине, где вы его набрали, поэтому каждая машина спрашивает его у вас один раз.
Экспорт, импорт, копирование
Выгрузите базу в файл .sql, залейте такой файл в базу или скопируйте одну базу прямо поверх другой. Перед перезаписью цель сохраняется в резервную копию, а полная замена базы вынесена в отдельное решение с собственным подтверждением.
Агенты делают запросы к базе, но пароль они не держат
Ваши учётные данные от базы AgentsRoom хранит, а не раздаёт. Агент просит выполнить запрос к подключению, которое знает по имени, приложение открывает подключение, выполняет запрос и возвращает строки. Пароль никогда не входит в то, что получает агент, никогда не входит в запрос, который агент пишет, и никогда не попадает в переписку, которую он ведёт.
Правило только на чтение это вторая половина картины, и агент не может выйти из-под него уговорами. Инструмент, которым агент делает запросы, отклоняет всё, кроме чтения, если не выполнены два условия: подключение доступно для записи, и вы включили «Разрешить агентам запись» для этого подключения. По умолчанию опция выключена, и проверка выполняется в десктоп-приложении, а не в процессе агента. Ваши собственные записи в консоли по-прежнему требуют явного подтверждения, которое намеренно труднее дать, когда подключение помечено как production. Когда подключение открыто для записи агентами, записи выполняются без этого подтверждения, поэтому оставляйте эту опцию для базы, которую вы доверили бы агенту. Во всех остальных случаях худшим исходом неудачного запроса остаётся неверный ответ, а не потерянная таблица.
Правило одного запроса закрывает классическую брешь. Вызов, который несёт один запрос, нельзя дополнить точкой с запятой и вторым, поэтому запрос, безобидный на ревью, не сделает при выполнении что-то другое. SQL Server не требует этой точки с запятой, поэтому там запрос на чтение должен быть SELECT или WITH без единого ключевого слова записи или транзакции, и он выполняется внутри транзакции, которая всегда откатывается. Вместе с ограниченной выдачей ошибка остаётся ошибкой, а не превращается в выгрузку данных.
Шесть движков, и мы честно называем те, которых нет
MySQL и MariaDB, PostgreSQL, SQL Server (включая Azure SQL и Amazon RDS for SQL Server), MongoDB, SQLite и Google BigQuery. У каждого свой драйвер, а не общий слой перевода, потому что различия между ними настоящие: сессия PostgreSQL или SQL Server привязана к одной базе, MongoDB принимает запрос, а не SQL, T-SQL не требует точки с запятой между двумя запросами, каждый экспорт работает через инструменты, поставляемые с этим движком, SQLite представляет собой просто файл на вашем компьютере, без хоста, пользователя и пароля, а подключение BigQuery представляет собой проект Google Cloud и набор данных по умолчанию, со входом под вашим собственным аккаунтом Google (gcloud auth application-default login) и без хранения какого-либо ключа. До четырёх серверных движков можно добраться напрямую или через SSH-туннель либо сессию проброса портов AWS SSM, когда они не выставлены в открытый интернет.
Oracle, Redis и остальные не поддерживаются. В SQL Server вы входите через SQL-логин (аутентификация Windows, Active Directory и Entra ID не предлагается), и экспорта, импорта и копирования нет. В BigQuery Google выставляет счёт за каждый запрос по объёму прочитанных им байтов, поэтому у каждого подключения есть лимит оплаты на один запрос (по умолчанию 1 GiB, настраивается): запрос сверх него отклоняется, а не оплачивается. Открыть таблицу можно бесплатно и только на чтение, ваши агенты используют те же инструменты db_list, db_schema и db_query с теми же ограничениями и видят, сколько байтов прочитал каждый запрос, и экспорта, импорта и копирования там тоже нет. Об этом честнее узнать до скачивания, а не после. Какой движок появится следующим, решают запросы пользователей, поэтому если вашего нет в списке, напишите какой именно в публичном бэклоге, и он будет учтён.
Запросить свой движок баз данныхБазу можно не только читать, но и перенести
Экспортируйте базу в файл. Импортируйте файл в базу. Или скопируйте одну базу прямо поверх другой, в том числе через SSH-туннель или сессию AWS SSM, которые вы уже сохранили. Каждый движок работает через свои официальные инструменты и пишет на диск потоком, поэтому база на несколько гигабайт превращается в полосу прогресса, а не в вылет.
Эти инструменты поставляются с базой данных, а не с AgentsRoom: mysqldump и mysql, pg_dump и psql, mongodump и mongorestore. У SQL Server нет аналога, который передаёт всю базу потоком, поэтому у его подключений нет экспорта, импорта и копирования. Когда инструментов нет, приложение прямо называет, каких именно, и даёт указать папку, где они лежат, как и положено клиенту баз данных: приложение, запущенное из Dock или из меню «Пуск», видит лишь урезанный PATH и иначе заявляло бы, что инструментов нет, на машине, где они есть.
Именно на копировании один неверный клик стоит рабочего дня, поэтому оно построено вокруг этого, а не вокруг идеального сценария.
- Подключение только на чтение отклоняет импорт сразу, ещё до того как что-либо будет открыто.
- Прежде чем будет применён первый же запрос, целевая база выгружается в файл, который выбираете вы.
- В подтверждении названы и подключение, и база, а если подключение помечено как production, оно говорит об этом громче.
- Удалить и создать целевую базу заново: отдельная опция, и на production-подключении имя базы придётся набрать вручную.
От закрытой базы до ответа
Сохраните подключение, направьте его, а дальше делайте запросы сами или доверьте их агенту.
Сохраните подключение
Добавьте базу : хост, порт, пользователь, имя базы и TLS, если сервер его ждёт. Дайте подключению имя, которое узнаете позже, и пометьте как production, если это именно оно.
Направьте его, если база закрыта
Если база недоступна напрямую, направьте подключение через SSH-туннель или сессию проброса портов AWS SSM, собранную из подключений, уже сохранённых в AgentsRoom. База в приватной подсети становится доступной, оставаясь закрытой снаружи. В Google Cloud выберите вместо этого инстанс Cloud SQL: AgentsRoom сам запустит Cloud SQL Auth Proxy.
Делайте запросы сами или дайте агенту
Выполните запрос из приложения или дайте агенту выполнить его через MCP. Только чтение, пока вы не изменили это, один запрос за вызов, ограниченная выдача и явное подтверждение между любой записью и вашими данными.
Когда агенту нужны настоящие строки
Моменты, когда чтение боевых данных оказывается самым коротким путём к исправлению.
Отладка на настоящих данных
Баг проявляется только у нескольких аккаунтов. Дайте агенту прочитать эти строки, и он найдёт значение, которое ломает логику, вместо того чтобы предлагать три теории о том, как могут выглядеть данные.
База, которой нет снаружи
База живёт в приватной подсети без публичного адреса. Направьте подключение через SSH-туннель или сессию AWS SSM поверх ваших сохранённых подключений и делайте запросы, не открывая порт в интернет.
Пусть агент проверит, а не угадает
Прежде чем писать миграцию или запрос, агент может посмотреть, что на самом деле лежит в базе. Он читает, он рассказывает, и если вы не открыли это подключение для записи агентами, у него нет никакой возможности что-либо изменить по ходу дела.
Production без риска записи
Читать production часто необходимо, а писать в него посреди задачи почти никогда не нужно. Пометьте подключение как production, оставьте его только на чтение, и разница между «разобраться» и «сломать» перестанет зависеть от чьей-то внимательности.
Обновить staging настоящими данными
Баг воспроизводится только на настоящих строках. Скопируйте базу на свой staging-сервер через уже сохранённый туннель, а то, что там было, сначала уйдёт в резервную копию.
Открыли ноутбук: всё на месте
Подключения следуют за вашим аккаунтом: те же хосты, те же туннели, те же флаги «только чтение» и production. С включённой синхронизацией паролей пароли тоже переносятся, со сквозным шифрованием, и ничего не нужно набирать заново; без неё каждая машина один раз спросит пароль.
Как мои агенты делают запросы к базе?
Через AgentsRoom MCP, четырьмя инструментами. db_list возвращает ваши сохранённые подключения и их метаданные, db_schema обходит схемы, таблицы и колонки без единой строки SQL, db_query выполняет один запрос и возвращает строки, а db_connection_new предлагает базу, которую вы ещё не сохранили. AgentsRoom открывает подключение, вместе с SSH-туннелем или сессией AWS SSM перед ним, если они есть. Обратно к агенту уходит выборка, а не учётные данные.
Агенты могут выполнять запись, только если вы включили «Разрешить агентам запись» на подключении, которое к тому же доступно для записи. Эту опцию нужно включать вручную: по умолчанию она выключена и синхронизируется вместе с подключением во всём вашем аккаунте. После включения записи выполняются сразу, поэтому пользуйтесь ею, только если доверяете агенту эту базу данных. Десктоп-приложение проверяет это разрешение в своём основном процессе, а db_query по-прежнему принимает только один запрос за вызов.
Регистрация базы может быть и целиком делом агента. db_connection_new оставляет путь с проверкой: он открывает форму создания, заранее заполненную хостом, пользователем и SSH- или AWS SSM-подключением, через которое нужно добираться до базы, а проверяете её, вводите пароль и сохраняете вы, и до этого момента ничего не сохранено. Пока вы не выключите «Агенты могут управлять подключениями» (в настройках, включено по умолчанию), db_connection_save записывает подключение сразу, без формы, и пароль по-прежнему не проходит через переписку: он копируется из секрета хранилища, который агент лишь называет. Агент получает всё, что нужно, чтобы рассуждать о ваших данных, и ни один из привычных способов превратить такой доступ в инцидент ему недоступен.
Каждый запрос агента тоже на виду. Вызовы db_query и db_schema попадают на вкладку «Активность» правой панели, с SQL и первыми возвращёнными строками, в отдельный журнал для каждой базы; аватар агента отображается на кнопке «Базы данных» и, вместе со значком «Агент работает», в вашем списке баз данных. Следить за этим можно и с телефона, в карточке агента в мобильном приложении. Этот журнал передаётся только между вашим компьютером и телефоном, со сквозным шифрованием и скрытыми секретами: никакие результаты запросов не хранятся на сервере.
Открыть AgentsRoom MCPТа же вкладка «Активность», которая перечисляет ваши вызовы db_query и db_schema, снята здесь на сохранённом SSH-сервере : агент запускает три команды, каждая приходит со своим выводом, кодом выхода и длительностью, затем журнал этого подключения открывается целиком. Журнал остаётся на вашем компьютере.
Частые вопросы
Спросите нас о чём-то ещёКакие базы данных поддерживаются?
Может ли ИИ-агент писать в мою базу?
Как добраться до базы в приватной подсети?
Видят ли мои агенты пароль от базы?
Может ли агент выполнить несколько запросов сразу?
Что меняет пометка подключения как production?
Что будет с запросом, который возвращает много строк?
Может ли агент добавить подключение к базе данных?
Как агент узнаёт мою схему?
Синхронизируются ли мои подключения к базам между машинами?
Могу ли я выгрузить базу и импортировать её в другом месте?
Как защищён аккаунт, в котором хранятся мои подключения?
Скриншоты
Настоящие скриншоты приложения, которые пополняются по мере развития этой функции.
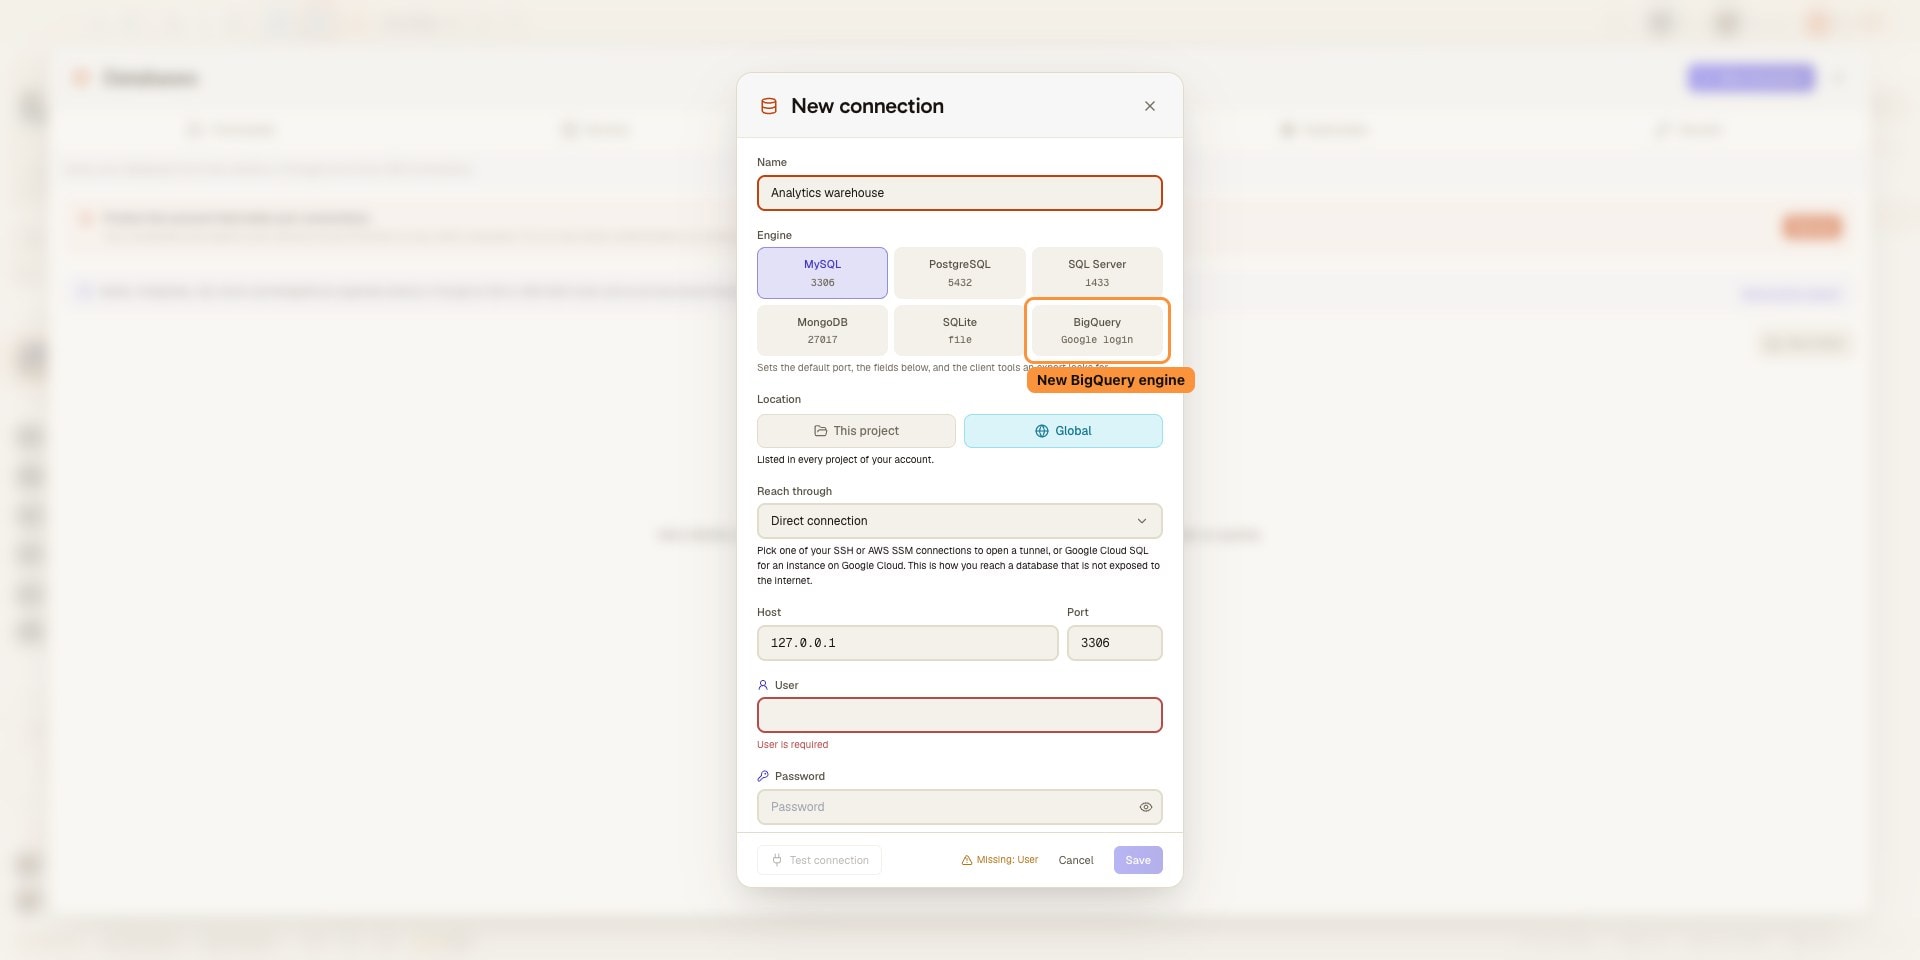
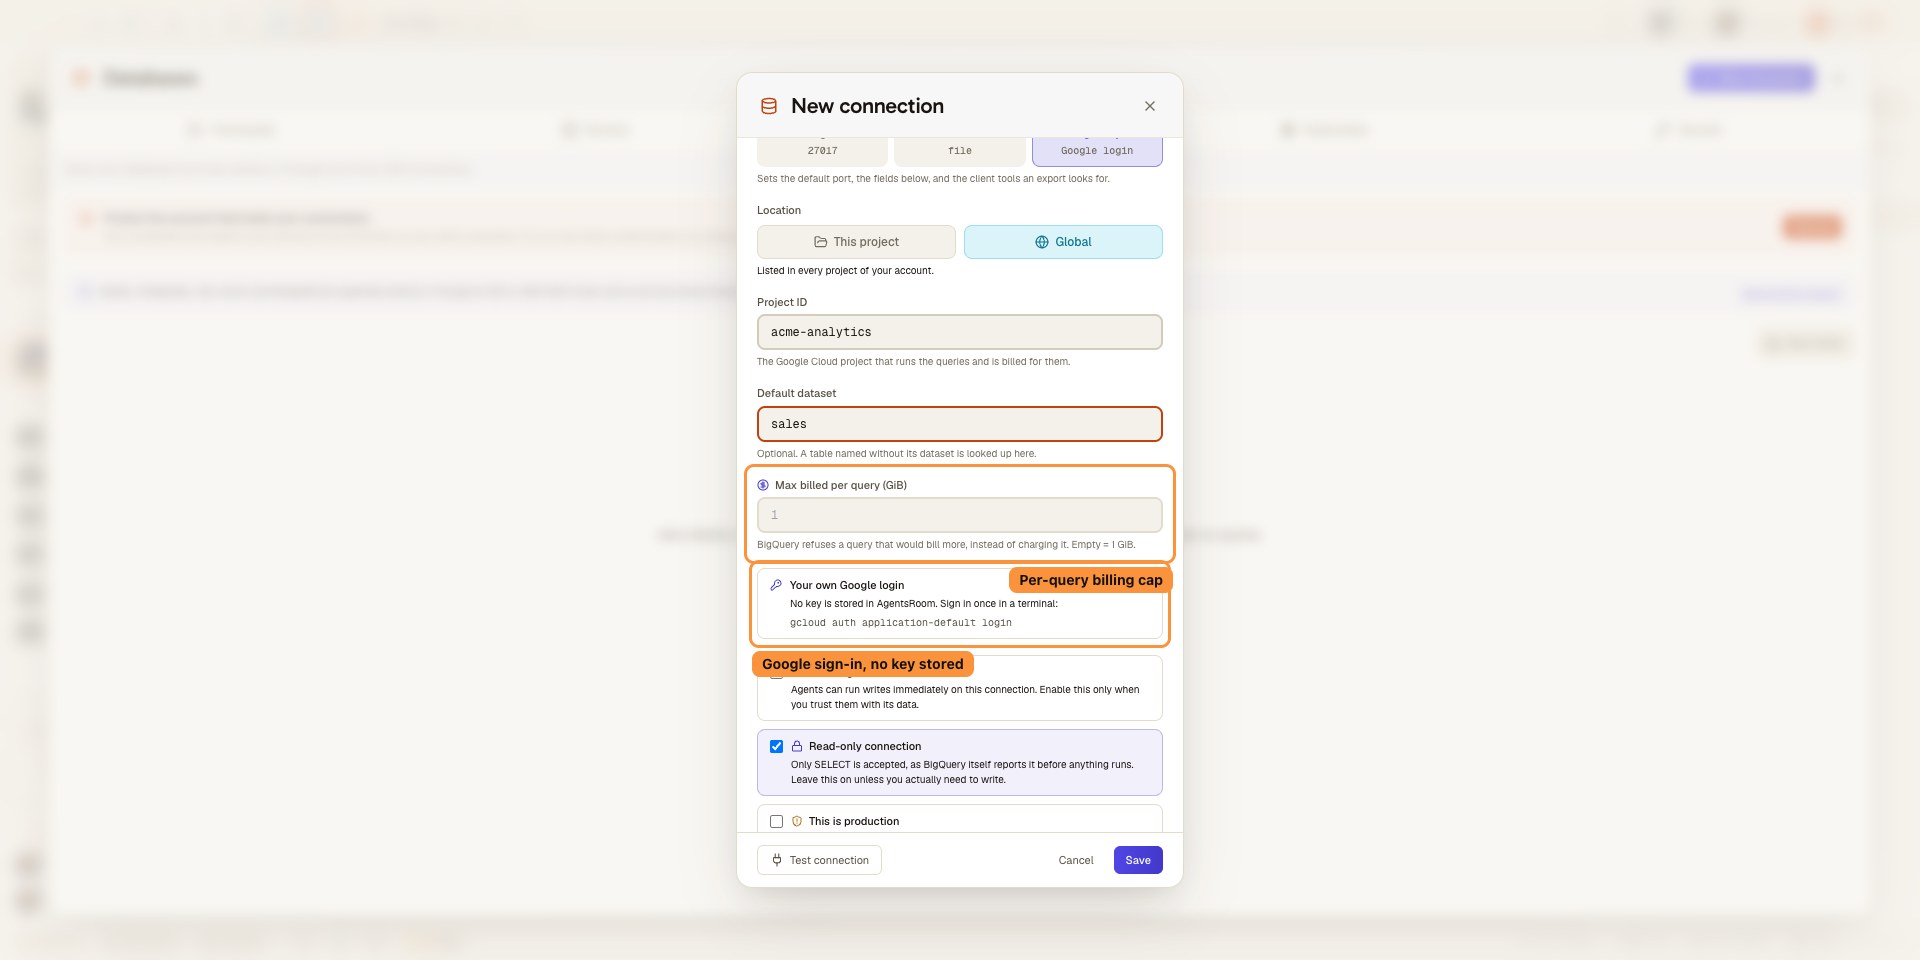
Подключите Google BigQuery с помощью вашего собственного Google логина 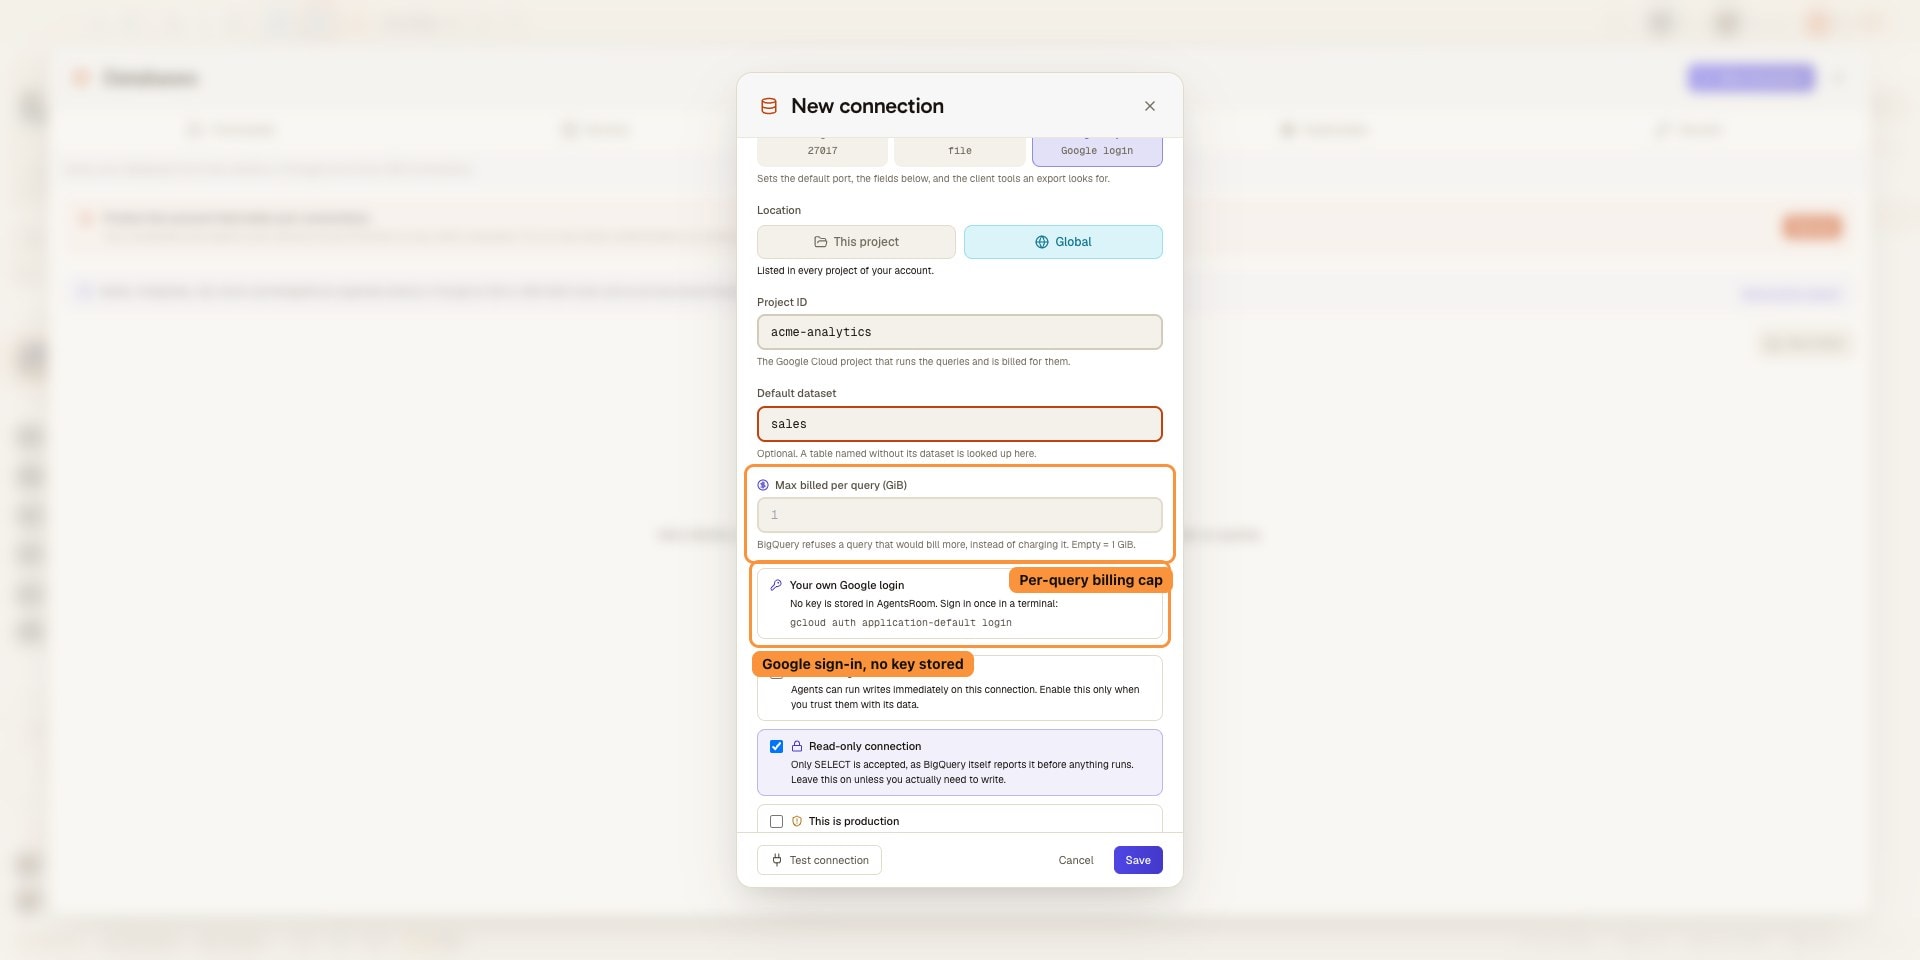
Ограничьте, сколько может стоить один запрос BigQuery, на одно подключение 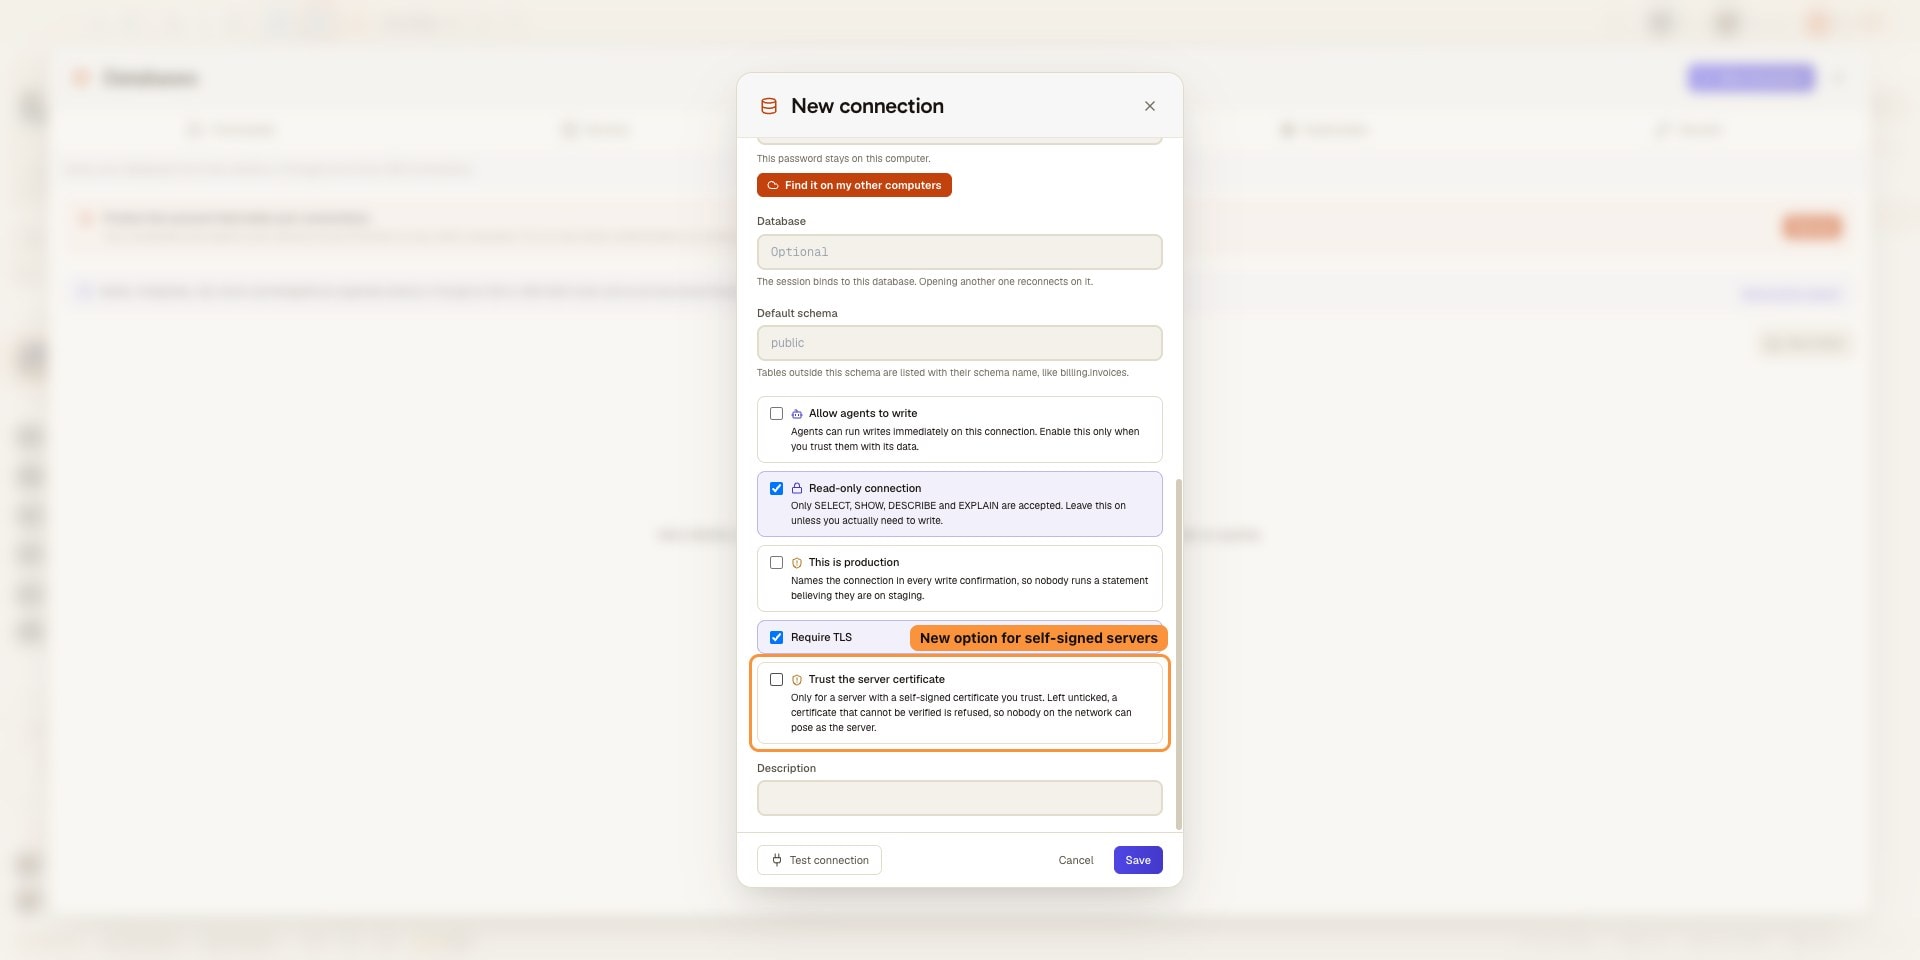
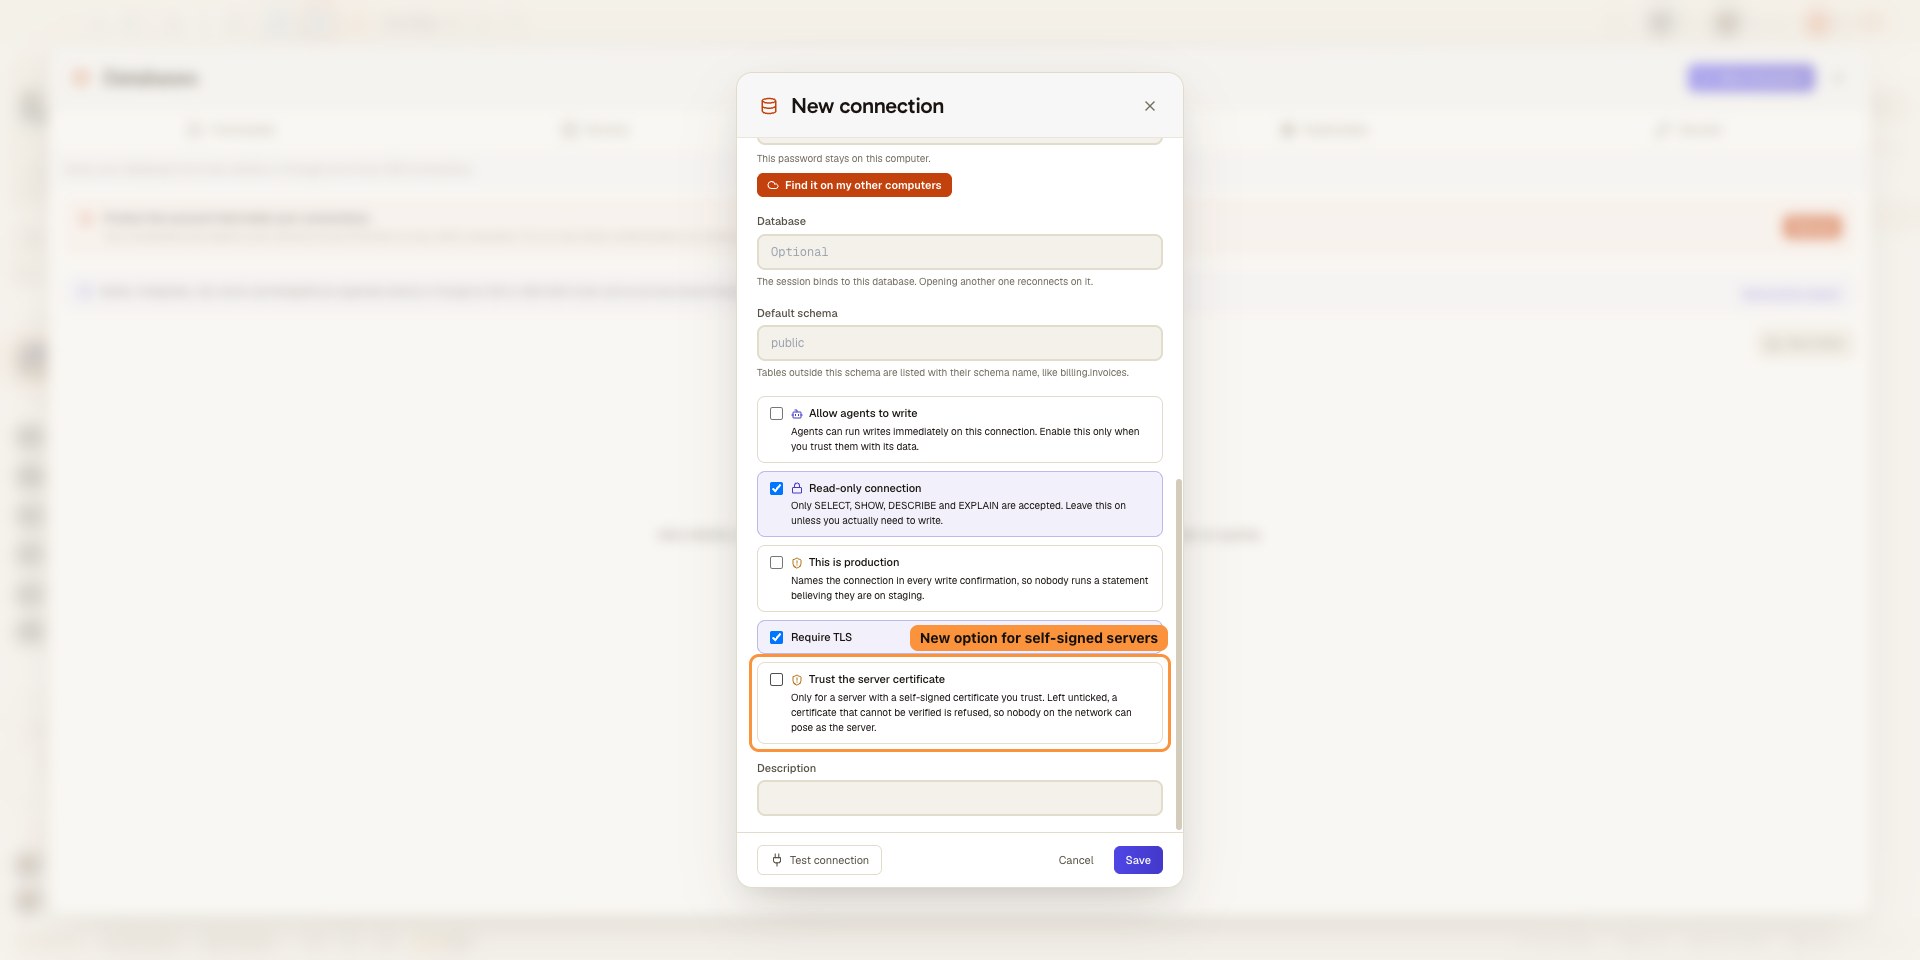
Прямые TLS-подключения проверяют сертификат сервера, с возможностью выбора для самоподписанных серверов
Вам также может понравиться
RDS через AWS SSM
Доберитесь до инстанса Amazon RDS без публичного адреса прямо со своей машины, через aws ssm start-session и документ AWS-StartPortForwardingSessionToRemoteHost. Ни бастиона, который надо обслуживать, ни VPN, ни входящего правила для SSH. AgentsRoom открывает сессию на порту loopback и подключает через неё свой клиент баз данных. MySQL, PostgreSQL, SQL Server и MongoDB, то есть RDS MySQL, RDS PostgreSQL, RDS for SQL Server, Aurora и DocumentDB.
Cloud SQL Auth Proxy
Доберитесь до инстанса Cloud SQL for MySQL или PostgreSQL со своей машины, в том числе по приватному IP, без бастион-хоста. AgentsRoom запускает Cloud SQL Auth Proxy на порту loopback с вашими gcloud Application Default Credentials, поддерживает аутентификацию в базе данных через IAM и позволяет ИИ-агентам делать запросы только на чтение.
SSH-подключения
Сохраняй свои SSH-подключения, открывай встроенный терминал по SSH и запускай Claude Code, Codex или Antigravity CLI прямо на удалённом сервере или VPS. Авторизация по SSH-ключу или паролю, профили подключений для каждого проекта, отдельный SSH-клиент не нужен.
Менеджер секретов
Храните API-ключи, токены и пароли в связке ключей операционной системы, ссылайтесь на них через {{secret:NAME}} в dev-командах и окружениях агентов, а AgentsRoom подставит значение при запуске. Агенты видят имена, но не значения, и ничего не уходит на сервер.
Dev-терминалы
Менеджер терминалов и запуск процессов для каждого проекта. Поднимайте бэкенд, фронтенд и воркеров в один клик, локально или на удалённом сервере.
AgentsRoom MCP
MCP-сервер, который позволяет вашим агентам управлять самим AgentsRoom : проекты, терминалы, бэклог и подключения, вместе со всеми их ограничениями.
































Дайте агентам данные, а не ключи
Скачайте AgentsRoom, сохраните подключения к MySQL, PostgreSQL, SQL Server, MongoDB, SQLite и Google BigQuery, доберитесь до серверных через SSH-туннель или сессию AWS SSM и дайте агентам делать запросы только на чтение, пока вы не откроете им подключение на запись.
Приложение-компаньон: следите за агентами на ходу
Используйте Claude, Codex, Antigravity CLI или другого поставщика AI.
Отправляйте баги и запросы прямо в ваш публичный бэклог.
Агенты, которых читаешь как переписку
У каждого агента есть роль, лицо и лента, которую читаешь как в мессенджере.
