Her ajan CLI'sı için bir proxy,
tüm ajanları için bir kez ayarlanır
Şirketin Claude Code'un kendi proxy'sinden çıkmasını istiyor, kişisel Codex'in ise ev bağlantından çıkıyor. Shell'inde HTTPS_PROXY'yi export etmek her CLI'yi aynı yoldan gönderir. AgentsRoom her sağlayıcıya kendi çıkışını verir.
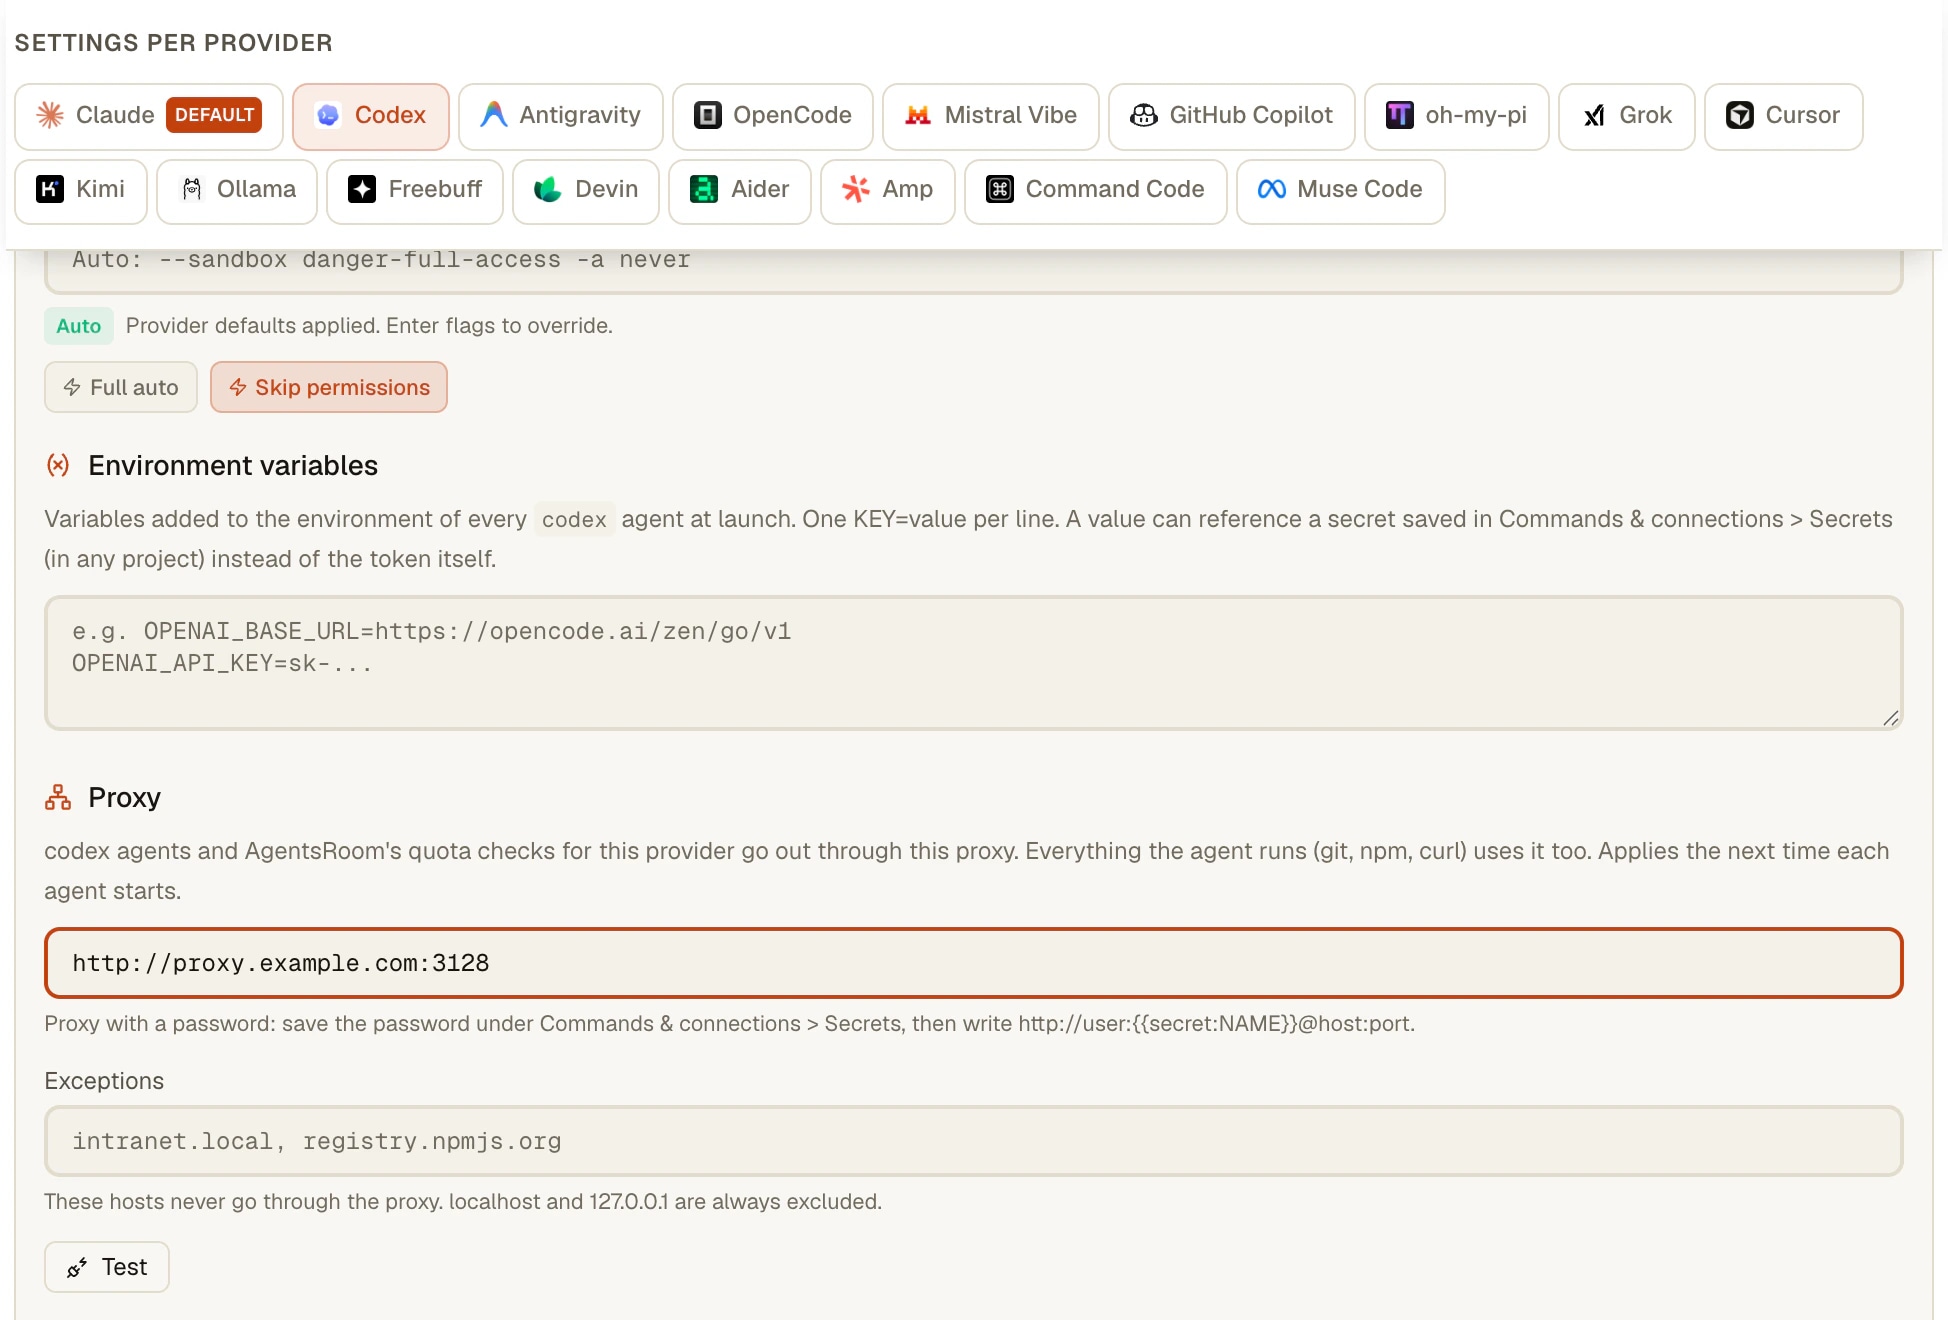
Ayarlar > Yapay zeka sağlayıcıları içinde bir sağlayıcı seç, Gelişmiş ayarlar'ı aç, proxy adresini yaz ve Test et'e bas: AgentsRoom sen hiçbir şey başlatmadan önce çıkış IP'sini gösterir. Ardından o sağlayıcının her ajanı proxy değişkenleri ayarlanmış olarak başlar ve AgentsRoom'un o sağlayıcı için yaptığı kota kontrolleri de aynı yoldan gider.
- Claude CodeŞirket proxy'siproxy.corp.example:3128Çıkış IP'si203.0.113.10
- CodexEv proxy'sihome.example.net:8080Çıkış IP'si198.51.100.24
- GitHub Copilot CLIDoğrudanÇıkış IP'si192.0.2.7
Her sağlayıcı kendi proxy'sinden ya da doğrudan çıkar, Test et de sağlayıcının göreceği adresi gösterir.
Ajan CLI'larının çoğu proxy kullanmayı zaten bilir: başlarken standart HTTPS_PROXY, HTTP_PROXY ve NO_PROXY değişkenlerini okurlar. Sorun bu değişkenlerin nerede durduğu. Onları shell profilinde export edersen çalıştırdığın her CLI aynı çıkışı kullanır; böylece Claude Code'u şirket ağında, Codex'i ev bağlantında aynı anda tutamazsın.
AgentsRoom ayarı bir seviye aşağıya, sağlayıcıya indirir. Ayarlar > Yapay zeka sağlayıcıları içindeki her sağlayıcı sekmesinde, Gelişmiş ayarlar altında bir Proxy alanı vardır. O sağlayıcının her ajanı, hangi projede çalışırsa çalışsın, terminalinde proxy değişkenleriyle başlar; diğer sağlayıcılara dokunulmaz.
Ayar, AgentsRoom'un sağlayıcıya kendisinin yaptığı çağrıları da kapsar, örneğin Claude veya Codex kullanımını okumak gibi. Bunlar aynı proxy'den geçer; böylece hesap tek bir adres görür, bir yanda ajanın adresini, diğer yanda bilgisayarının adresini değil.
Proxy alanı ne yapar
Sağlayıcı başına bir alan, o sağlayıcının her ajanına başlarken uygulanır.
Sağlayıcı başına bir proxy
Claude Code, Codex, GitHub Copilot CLI ve diğer ajan CLI'larının her birinin kendi Proxy alanı vardır. Birini boş bırakırsan o sağlayıcı doğrudan çıkar.
HTTP, HTTPS veya SOCKS
http://, https://, socks5:// ve socks5h:// adresleri kabul edilir. Claude Code SOCKS desteklemez, bu yüzden Claude ajanlarına bir http:// proxy'si ver.
Test et çıkış IP'sini gösterir
Sen hiçbir şey başlatmadan önce Test et, herkese açık adresini doğrudan ve proxy üzerinden sorar, ikisini de gecikmeyle birlikte gösterir. Aynıysalar proxy IP'ni değiştirmiyordur ve panel bunu söyler.
İstisnalar, localhost her zaman doğrudan
Proxy'yi atlaması gereken host'ları listele, örneğin bir intranet ya da bir paket kayıt deposu. localhost, 127.0.0.1 ve ::1 her zaman hariç tutulur, böylece hook'lar ve yerel MCP sunucuları çalışmaya devam eder.
Kota kontrolleri aynı yoldan gider
AgentsRoom'un o sağlayıcıya yaptığı kendi çağrıları, örneğin kullanım göstergeleri, de proxy'den geçer. Proxy çökerse bir ağ hatası gibi başarısız olurlar: asla doğrudan bağlantıya geri dönmezler.
Düz metin parola yok
Ayar hesabınla birlikte diğer bilgisayarlarına gelir, bu yüzden parola açık şekilde yazılamaz. Onu Gizli Bilgi Yöneticisi'ne kaydet ve http://user:{{secret:NAME}}@host:port yaz.
Nasıl kurulur
Beş adım, sağlayıcı başına bir kez.
- 1
Sağlayıcının sekmesini aç
Ayarlar > Yapay zeka sağlayıcıları, sağlayıcıyı seç (örneğin Codex), ardından Gelişmiş ayarlar'ı aç. Proxy alanı ortam değişkenlerinin altındadır. Ayarlar aramasına Proxy yazmak da seni oraya götürür.
- 2
Proxy adresini yaz
Adresi gir, örneğin http://proxy.example.com:3128, ve İstisnalar alanına doğrudan çıkması gereken host'ları yaz. Başlığın yanındaki anahtar proxy'yi unutmadan kapatır; ev proxy'sine ofisten ulaşılamadığında işe yarar.
- 3
Test et'e bas
AgentsRoom proxy üzerinden çıkış IP'sini, gecikmeyi ve proxy olmadan adresini gösterir. Reddedilen bir parola, ulaşılamayan bir proxy ya da yanıt vermeyen bir proxy açıkça belirtilir.
- 4
Ajanları başlat
Proxy bir ajan başlarken uygulanır: o sağlayıcının her yeni ajanı HTTPS_PROXY, HTTP_PROXY, ALL_PROXY ve NO_PROXY değişkenlerini büyük ve küçük harfle alır, çünkü curl gibi bazı araçlar yalnızca küçük harfli biçimi okur. Zaten çalışan bir ajan, sen onu yeniden başlatana kadar yolunu korur.
- 5
Ajanın çalıştırdığı her şey aynı yolu izler
Ajanın kendi terminalinde başlattığı git, npm veya curl aynı proxy'den geçer. Bunlardan birinin doğrudan hatta kalması gerektiğinde İstisnalar'a bir host ekle.
Claude Code ve Codex'in zaten kendi başına yaptıkları
Claude Code küçük harfli biçimler dahil HTTPS_PROXY, HTTP_PROXY ve NO_PROXY değişkenlerini okur ve proxy URL'sinin içinde bir kullanıcı adı ile parolayı kabul eder. Belgeleri SOCKS proxy'lerini desteklemediğini açıkça söyler. Bu değişkenlerin shell yerine ~/.claude/settings.json dosyasının env bloğunda ayarlanmasını önerir: arka plan ajanlarına güvenilir şekilde ulaşan tek yapılandırma budur, /status da algılanan proxy'yi gösterir. TLS denetimi yapan bir şirket proxy'sinin arkasında işletim sisteminin sertifikalarına ve NODE_EXTRA_CA_CERTS'e güvenir. (Claude Code belgeleri, Enterprise network configuration, 21 Ekim 2026'da okundu.)
Codex CLI, HTTPS_PROXY, ALL_PROXY ve NO_PROXY değişkenlerini ortamından okur ve özel bir kök sertifikayı CODEX_CA_CERTIFICATE veya SSL_CERT_FILE'dan alır. codex-cli 0.163.0'da macOS sistem proxy'sini ya da bir PAC dosyasını izlemek, varsayılan olarak kapalı, geliştirme aşamasındaki bir özelliktir (codex features enable respect_system_proxy). /experimental menüsündeki Network proxy girdisi başka bir şeydir: korumalı alandaki komutların neye ulaşabileceğini sınırlar, OpenAI'ın gördüğü adresi seçmez.
Yani tek bilgisayarda tek bir CLI için değişkenler yeterlidir ve ~/.claude/settings.json içindeki bir proxy zaten yalnızca Claude Code'a aittir. Sana vermedikleri şunlar: tüm CLI'lar için tek bir yer, başlatmadan önce çıkış IP'sinin kontrolü, kota okumaları için aynı yol ve içinde parola olmadan diğer bilgisayarlarına seninle gelen bir ayar. AgentsRoom'un eklediği kısım bu.
Sınırlamalar
- Proxy bir ajan başlarken uygulanır. Zaten çalışan bir ajan, sen onu yeniden başlatana kadar yolunu korur.
- Standart proxy değişkenlerini yok sayan bir CLI kendi trafiği için doğrudan bağlanır. AgentsRoom onu zorlamaz; yine de o sağlayıcı için yaptığı kota kontrolleri proxy'den geçer.
- Claude Code SOCKS proxy'lerini desteklemez. Claude için bir http:// veya https:// proxy'si kullan.
- Sessiz geri dönüş yok: proxy çöktüğünde o sağlayıcının ajanları ona ulaşamaz ve kullanım göstergeleri bir ağ hatası gösterir.
- Parola gizli bilgisi her bilgisayarın kasasında durur ve gizli bilgiler senkronize edilmez: ikinci bir bilgisayarda aynı adla bir gizli bilgi kaydet.
- Proxy'yi yalnızca o sağlayıcının ajanları ve AgentsRoom'un o sağlayıcıya yaptığı çağrılar kullanır. Yerleşik tarayıcı, geliştirme sunucuların ve diğer terminallerde başlattığın komutlar kendi ağ yollarını korur.
- Bir ortam değişkenleri bloğundaki (sağlayıcı, klasör, proje veya ajan) açık bir HTTPS_PROXY satırı, ajanın terminali için bu ayarın önüne geçer.
Sıkça sorulan sorular
Claude Code için proxy nasıl ayarlanır?
Claude Code standart HTTPS_PROXY, HTTP_PROXY ve NO_PROXY değişkenlerini shell'inden ya da ~/.claude/settings.json dosyasının env bloğundan okur ve SOCKS desteklemez. AgentsRoom'da Ayarlar > Yapay zeka sağlayıcıları'nı aç, Claude'u seç, Gelişmiş ayarlar'ı aç ve Proxy alanına bir http:// proxy adresi yaz: bundan sonra başlatılan her Claude Code ajanı değişkenleri alır, diğer CLI'lar kendi yollarını korur.
Codex CLI'ya proxy nasıl kullandırılır?
Codex CLI, HTTPS_PROXY, ALL_PROXY ve NO_PROXY değişkenlerini ortamından, özel bir kök sertifikayı da CODEX_CA_CERTIFICATE veya SSL_CERT_FILE'dan okur. codex-cli 0.163.0'da işletim sisteminin proxy ayarlarını izlemek hâlâ varsayılan olarak kapalı, geliştirme aşamasındaki bir özelliktir. AgentsRoom'da Codex sekmesinin Proxy alanı bu değişkenleri her Codex ajanı için ayarlar ve Codex kullanım okumaları da aynı proxy'den geçer.
Claude Code bir proxy, Codex başka bir proxy aynı anda kullanabilir mi?
Evet. Her sağlayıcı sekmesinin kendi Proxy alanı vardır; böylece Claude ajanları şirket proxy'sinden çıkarken Codex ajanları ev bağlantını kullanabilir, aynı projede ve aynı anda. Proxy'si olmayan bir sağlayıcı doğrudan çıkar.
Sağlayıcının hangi IP adresini gördüğünü nasıl kontrol ederim?
Proxy adresinin yanındaki Test et'e bas. AgentsRoom herkese açık bir servise adresini iki kez sorar, doğrudan ve proxy üzerinden, ikisini de gecikmeyle birlikte gösterir. İkisi aynıysa proxy adresini değiştirmiyordur ve panel seni uyarır.
Kullanıcı adı ve parola isteyen bir proxy kullanabilir miyim?
Evet, parolayı açık yazmadan. Proxy ayarı hesabınla birlikte diğer bilgisayarlarına gelir, bu yüzden düz metin bir parola reddedilir. Parolayı Gizli Bilgi Yöneticisi'ne kaydet, sonra proxy adresinde bu gizli bilgiye başvur: ajan başlarken bilgisayarında çözümlenir. Parola @, : veya / içeriyorsa onu URL kodlamalı olarak sakla.
Proxy npm, git ve bir ajanın çalıştırdığı komutlara da uygulanır mı?
Evet. Değişkenler ajanın terminalinde ayarlanır, bu yüzden ajanın orada başlattığı her şey (git, npm, curl, bir test çalıştırıcı) de proxy'yi kullanır. Doğrudan kalması gereken host'ları İstisnalar'a yaz; localhost, 127.0.0.1 ve ::1 her zaman hariç tutulur.
Proxy çökerse ne olur?
Hiçbir şey doğrudan bağlantıya geri dönmez, bilerek: bu çıkışı sağlayıcı diğer adresini asla görmesin diye seçtin. O sağlayıcının ajanları ona ulaşamaz ve kullanım göstergeleri, proxy geri gelene ya da sen onu kapatana kadar bir ağ hatası gösterir.
Her bilgisayarda yeniden ayarlamam gerekir mi?
Adres ve istisnalar için hayır: hesabınla kaydedilirler ve oturum açtığın her bilgisayara geri gelirler. Parola için evet: gizli bilgiler her bilgisayarın kasasında kalır, bu yüzden ikinci bilgisayarda aynı adla bir gizli bilgi kaydet. Telefondan başlattığın bir ajan masaüstünde çalışır ve onun proxy'sini kullanır.
Bunları da beğenebilirsin
Multi-Provider
AgentsRoom 16 AI kodlama sağlayıcısını destekler: Claude, Codex, GitHub Copilot CLI, OpenCode, Antigravity CLI, Aider, Grok Build, Mistral Vibe, Kimi Code, Amp, oh-my-pi, Freebuff, Devin, Cursor, Command Code ve Muse Code. Her ajana farklı sağlayıcı ata, konuşma ortasında sağlayıcı değiştir ve otomatik handoff ile tam bağlamı koru. En iyi multi-provider AI kodlama aracı.
Claude Çoklu Hesap
Aynı bilgisayarda iki veya daha fazla Claude Code hesabını AgentsRoom içinde yan yana çalıştır. Kişisel hesabın bir projede, iş hesabın diğerinde, müşteri hesabın bir üçüncüsünde kalsın. Proje başına bir hesap sabitle, ajan başına geçersiz kıl, uygulamanın içinden giriş yap. macOS, Windows ve Linux için ücretsiz indirilir.
Codex Çoklu Hesap
AgentsRoom'da birden fazla Codex CLI hesabını paralel olarak çalıştır. Bir projede kişisel OpenAI hesabı, diğerinde iş hesabı. Proje başına hesap sabitle, agent başına geçersiz kıl. Doğrudan uygulamadan codex login ile giriş yap.
Otomatik hesap geçişi
Bir Claude veya Codex hesabı kullanım sınırına ulaştığında, AgentsRoom aynı konuşmayı giriş yapmış olduğun başka bir hesaba taşır ve devam eder. Tam bağlam, yeniden başlatma yok, 5 saatlik pencereyi bekleme yok.
SSH Bağlantıları
SSH bağlantılarını kaydet, SSH üzerinden yerleşik bir terminal aç ve Claude Code, Codex veya Antigravity CLI'yi doğrudan uzak sunucunda ya da VPS'inde çalıştır. SSH anahtarı veya parola ile kimlik doğrulama, proje bazlı bağlantı profilleri, ayrı bir SSH istemcisine gerek yok.
Her ajan CLI'sına kendi çıkışını ver
AgentsRoom'u indir, Ayarlar > Yapay zeka sağlayıcıları'nı aç ve sağlayıcı başına bir proxy ayarla. Tüm planlarda mevcut.
Yardımcı uygulama: hareket halindeyken ajanlarını izle
Claude, Codex, Antigravity CLI veya başka bir AI sağlayıcı kullan.
Hataları ve istekleri doğrudan genel backloguna gönder.