SSH Bağlantılarını Kaydet,
Yapay Zeka Ajanlarını Uzak Makinede Çalıştır
AgentsRoom hem bir SSH bağlantı yöneticisi hem de yerleşik bir SSH terminalidir. Uzak sunucularını bir kez kaydet, SSH anahtarı veya parolayla bağlan, ardından Claude Code, Codex ya da Antigravity CLI'yi doğrudan uzak makinede çalıştır.
Ayrı bir SSH istemcisi ile kod editörü arasında gidip gelmeyi bırak. Bağlantı profillerini, terminalini ve yapay zeka kodlama ajanlarını aynı uzak sunucuya bakan tek bir uygulamada tut.
AgentsRoom'un kayıtlı bir SSH sunucusuna nasıl bağlandığı ve doğrudan uzak makinede bir yapay zeka kodlama ajanını nasıl çalıştırdığı.
Çoğu yapay zeka kodlama ajanı, kodunun başında oturduğun makineyle aynı yerde olduğunu varsayar. Oysa pek çok iş uzak bir sunucuda yapılır : bir VPS, bir test makinesi, güçlü bir derleme makinesi, tüm ekibin kullandığı paylaşılan bir geliştirme sunucusu. AgentsRoom bu durumu birinci sınıf bir senaryo olarak ele alır. Bir SSH bağlantısı kaydet, SSH üzerinden yerleşik terminali aç ve uzak makinede sanki yereldeymiş gibi çalış.
SSH bağlantı yöneticisi, dokunduğun her sunucu için bir profil tutar : host, port, kullanıcı ve SSH anahtarı mı yoksa parola ile mi kimlik doğruladığın. Dağınık yapılandırma dosyalarını eşelemek ya da aynı uzun komutu tekrar tekrar yazmak yok. Kayıtlı bir bağlantı seç, bağlan'a bas ve terminal seni tek adımda makineye götürsün.
Asıl kazanç, yapay zeka kodlama ajanlarını kodun gerçekten bulunduğu yerde çalıştırmaktır. Uzak sunucuna SSH üzerinden bağlan, ardından o makinede Claude Code, Codex, Antigravity CLI veya başka bir ajan başlat. Ajan, uzak makinedeki dosyaları okur ve düzenler, test paketini uzak ortama karşı çalıştırır ve sen tüm bunları yanda açık ikinci bir SSH istemcisi olmadan AgentsRoom'dan yönetirsin.
Yapay Zeka Ajanları Çalıştırmak İçin Tasarlanmış Bir SSH İstemcisi
Bağlantı yönetimi, gerçek bir terminal ve uzaktan ajan yürütme tek bir yerde.
Kayıtlı SSH Bağlantıları
Her uzak sunucu için yeniden kullanılabilir bir profil sakla : host, port, kullanıcı ve kimlik doğrulama yöntemi. VPS'in, test makinen ve ekip geliştirme sunucun tek bir listede yaşar. Bir bağlantı seç, içeri girdin bile, yeniden komut yazmaya gerek yok.
Anahtar veya Parola ile Kimlik Doğrulama
Sunucu hangisini bekliyorsa, SSH anahtarı veya parola ile kimlik doğrula. Bir profili özel anahtar dosyana yönlendir ya da bir parola sakla; bağlandığında el sıkışmayı AgentsRoom halleder.
SSH Üzerinden Yerleşik Terminal
Her bağlantı, AgentsRoom içinde uzak makinede gerçek bir terminal açar. Yerel projelerinde zaten kullandığın terminalle sunulan tam renkli çıktı, komut geçmişi ve kopyala yapıştır. Açık tutman gereken ayrı bir SSH istemcisi yok.
Ajanları Uzak Sunucuda Çalıştır
Claude Code, Codex, Antigravity CLI veya başka bir ajanı SSH üzerinden doğrudan uzak makinede başlat. Ajan, sunucuda bulunan dosyalar üzerinde çalışır ve komutları dizüstünde değil uzak ortamda çalıştırır.
Bir Projeye SSH Bağla
Bir projeyi uzak olarak işaretle ve kayıtlı bir SSH bağlantısına bağla. O andan itibaren proje, terminallerini ve ajanlarını o sunucuda açar; böylece uzak bir kod tabanı normal bir AgentsRoom projesi gibi davranır.
Kimlik Bilgileri Deponun Dışında Kalır
SSH anahtarların makinende, parolaların da onun anahtar zincirinde şifreli kalır; senkronize parolaları açarsan onları uçtan uca şifreli olarak taşır. Proje deposuna hiçbir zaman hiçbir şey yazılmaz, böylece sunucularına dair hiçbir şey bir ekip arkadaşının klonlayabileceği bir klasöre sızmaz.
~/.ssh/config Dosyanı İçe Aktar
Bir terminalden zaten ulaştığın sunucular oldukları gibi gelir. AgentsRoom, ~/.ssh/config içindeki host bloklarını okur, her birinin bildirdiği kimlik dosyasını saklar ve bir bastion üzerinden geçen ProxyJump'ı korur : takma ad üzerinden bağlanır ve bloğu OpenSSH'in çözmesine bırakır, tıpkı kabuğunun yapacağı gibi.
AWS SSM Oturumları
Herkese açık adresi ve gelen SSH portu olmayan bir makineye aws ssm start-session ile ulaş. Oturum, makinende zaten yapılandırılmış AWS profiliyle yetkilendirilir, yani uygulamada saklanacak parola da anahtar da yoktur.
WinRM ve PowerShell Remoting
OpenSSH'si olmayan ama WinRM konuşan bir Windows makinesine ulaş: çalışma grubundaki bir makine için NTLM, etki alanı üyesi için Kerberos, şirket içi bir Exchange'in PowerShell uç noktası dahil. CredSSP, oturumun da Active Directory'ye veya bir dosya sunucusuna ulaşması gereken ikinci atlamayı üstlenir: sertifikası doğrulanan HTTPS kullanılır ve form, parolanın o sunucuya teslim edildiği konusunda seni uyarır. Etki alanı dışındaki bir iş istasyonundan etki alanı denetleyicisini ve sunucu IP'sini sen belirtirsin, ad çözümlemelerini AgentsRoom hosts dosyana dokunmadan halleder. Ajanlar bunun üzerinden PowerShell'i varsayılan olarak salt okunur çalıştırır; yazmalar senin onayını bekler: hepsi, yalnızca riskli olanlar ya da hiçbiri, her bağlantı için sen seçersin.
Parolaların Şifreli Kalır, Varsayılan Olarak Makinende
Bir SSH bağlantı yöneticisi, ancak kimlik bilgilerini emanet edebildiğin ölçüde işe yarar. Bir bağlantının adı, host'u, portu ve kullanıcısı hesabını izler: bir bilgisayarda kaydedilen sunucu, yeniden yazılmadan diğerlerinde de görünür. SSH anahtarların makinede kalır; parolalar ve anahtar parolaları da onları yazdığın makinenin anahtar zincirinde şifreli kalır. Ayarlar > Hesap bölümünden senkronize parolaları aç (varsayılan olarak kapalı), onlar da seni izlesin: yalnızca bilgisayarlarının sahip olduğu bir anahtarla uçtan uca şifrelenir, AgentsRoom onları okuyamadan saklar. Üzerinde çalıştığın projeye hiçbir zaman hiçbir şey yazılmaz: bir uzak sunucuya bağlanmak depoya asla bir yapılandırma dosyası eklemez ve yanlışlıkla bir host ya da gizli bilgi commit etmez.
Kimlik doğrulama standart SSH üzerinden çalışır. Anahtar tabanlı oturum açma, tam olarak kabuğunun yapacağı gibi mevcut özel anahtarını kullanır. Parolayla oturum açma ise diğer her SSH istemcisi gibi şifreli SSH kanalı üzerinden gönderilir. İstemci AgentsRoom'dur, neyi kabul edeceği konusunda doğruluk kaynağı ise sunucun olarak kalır.
Uzak makinede bir yapay zeka ajanı çalıştırdığında kod uzak makinede kalır. Ajan, bağlandığın sunucudaki dosyaları okur ve düzenler. Sen istemediğin sürece uzak projeye dair hiçbir şey dizüstüne kopyalanmaz ve bağlantı profillerin başka kimseyle asla paylaşılmaz.
Sıfırdan Uzak Sunucuda Çalışan Bir Ajana
Bir bağlantıyı bir kez kaydet, ajanları üzerinde sonsuza dek çalıştır.
SSH bağlantısını kaydet
Bir projede geliştirme komutları çubuğundaki «Sunucular» düğmesine, ardından «Bağlantı ekle» seçeneğine tıkla ya da zaten kayıtlı hostlarını getirmek için «~/.ssh/config dosyasından içe aktar» seçeneğini kullan. Bir profil host, port, kullanıcı ve SSH anahtar dosyan ya da bir parola içerir. prod-vps veya staging gibi bir ad ver, bir dahaki sefere hazır olsun.
Bağlan ve terminali aç
Kayıtlı bağlantıyı seç ve bağlan'a bas. AgentsRoom uzak makinede SSH üzerinden yerleşik bir terminal açar. Artık tam renkli çıktı ve komut geçmişiyle sunucudasın.
Makinede bir yapay zeka ajanı çalıştır
O uzak terminalde Claude Code, Codex veya Antigravity CLI'yi başlat. Ajan, sunucudaki dosyalar üzerinde çalışır ve uzak ortama karşı işler; sen de onu diğer projeler gibi AgentsRoom'dan yönetirsin.
Ajanlara Uzak Sunucuda İhtiyaç Duyduğunda
Her kod tabanı dizüstünde yaşamaz.
Bir VPS'te kod
Uygulaman bir VPS'te çalışıyor ve onu bulunduğu yerde düzeltmek istiyorsun. Kayıtlı SSH bağlantısını aç, makinede bir Claude Code ajanı çalıştır ve hatayı bağımlılıklarıyla birlikte gerçek ortama karşı yamala.
Bir test makinesinde çalışma
Bir test sunucusu, dizüstünün asla yapamayacağı bir hatayı yeniden üretir. SSH ile bağlan, bir Codex ajanını test ortamındaki kod tabanına yönlendir ve hatayı gerçekten gösteren makinede yeniden üretip düzeltmesine izin ver.
Paylaşılan geliştirme sunucusu
Ekip tek bir paylaşılan geliştirme sunucusunda çalışır. Herkes aynı SSH bağlantısını kaydeder, kendi terminalini açar ve her biri ayrı bir yerel klon kurmadan makinede kendi ajanını çalıştırır.
Yerel kuruluma gerek yok
Dizüstünde istemediğin ağır bir araç zinciri bir derleme makinesinde yaşıyor. SSH üzerinden bağlan, orada bir Antigravity CLI ajanı çalıştır ve iş uzaktan yapılırken kendi makineni temiz tut.
Yapay zekâ ajanlarım SSH bağlantılarıma nasıl erişebilir?
AgentsRoom MCP ile. Kaydettiğin bağlantılar her ajana beş MCP aracı olarak sunulur : ssh_list mevcut projede kullanılabilir sunucuları döndürür (SSH, AWS SSM ve WinRM fark etmez), ssh_exec bir sunucuda tek bir komut çalıştırır ve çıktısını geri verir (bir WinRM makinesinde bir PowerShell satırı; sen yazmaya izin vermedikçe salt okunurdur ve yazma işlemlerini seçimine göre tek tek ya da yalnızca riskli olduklarında onaylarsın, ya da hiç onaylamazsın), ssh_transfer bir dosyayı bir sunucuya ya da sunucudan taşır, ssh_connect bunlardan birini gerçek bir terminal sekmesi olarak açar ve ssh_connection_new henüz kaydetmediğin bir sunucuyu önerir. Böylece bir ajana "prod'a bağlan ve logları oku" ya da "Exchange gönderme bağlayıcılarını listele" dediğinde bir host adı tahmin etmesi ya da elle bir komut yazması gerekmez : bağlantı listeni okur ve doğru makinede çalışır.
Ajanların bu SSH erişimi bilinçli olarak sırsızdır. ssh_list yalnızca üst veri döndürür: ad, sunucu, port, kullanıcı, kimlik doğrulama türü ve kapsam. Parolalar ve anahtar parolaları sistem anahtar zincirinde şifreli kalır, özel anahtarlar diskinde kalır ve sırrı terminale uygulamanın kendisi enjekte eder. Ajan yalnızca bir bağlantıyı adlandırır, ona asla dokunmaz.
Bir ajanın ssh_connect ile açtığı oturum görünür bir terminal sekmesidir: okursun, yazarsın, istediğin an kapatırsın. ssh_exec ile çalıştırdığı bir komut da çıkış koduyla birlikte konuşmasına geri döner, böylece neyin çalıştırıldığını ve makinenin ne yanıtladığını hep görürsün. Dosyalar da aynı şekilde gider : ssh_transfer ile bir ajan bir sunucudan bir döküm veya log çeker ya da sunucuya bir dosya gönderir, aynı kimlik bilgisiz kanaldan, ve dosyanın konuşmasına yapıştırılması yerine makinendeki bir yolu geri alır. Bir bağlantı yalnızca tek bir proje için ya da genel olarak kaydedilebilir, böylece ajan sadece anlamlı sunucuları görür. Komut satırı yalnızca açık bir oturum içinde çalışan ağ cihazları da desteklenir, örneğin bir WatchGuard güvenlik duvarı ya da birçok switch ve yönlendirici: ssh_exec oturumu açar, cihazın komut istemini bekler ve komutları birbiri ardına yazar.
Bir ajan bir sunucuda çalışırken onu canlı izlersin. ssh_exec ile çalıştırdığı her komut, çıktısıyla birlikte sağ paneldeki Etkinlik sekmesinde akar, her sunucu için ayrı bir günlükte; ajanın avatarı Sunucular düğmesinde ve "Ajan çalışıyor" rozetiyle Sunucular listende görünür. Kodlanmış olarak gönderilen bir komut, kodu çözülmüş halde gösterilir. Bunu telefonundan da, mobil uygulamadaki ajan kartında izleyebilirsin. Veriler yalnızca bilgisayarın ile telefonun arasında, uçtan uca şifrelenmiş ve gizli bilgiler maskelenmiş olarak taşınır: makinelerinde çalışan hiçbir şey bir sunucuda saklanmaz.
Oluşturmak tamamen ajanın işi de olabilir. ssh_connection_new gözden geçirilen yolu korur: ajanın bir compose dosyasında, bir dağıtım betiğinde ya da dokümantasyonunda bulduklarıyla oluşturma formunu önceden doldurulmuş olarak açar; onu gözden geçiren, kimlik bilgisini yazan ve kaydeden sensin. Sen "Ajanlar bağlantıları yönetebilir" seçeneğini (Ayarlar, varsayılan olarak açık) kapatmadıkça ssh_connection_save bağlantıyı doğrudan yazar ve o zaman bile kimlik bilgisi hiçbir zaman konuşmadan geçmez: ajan kasandaki bir gizli bilginin adını söyler, masaüstü onu kopyalar. Kapatma anahtarı bir prompt'ta istenmez, ayarın içine yazılır, çünkü bir ajanın sen görmeden kaydedebileceği bir bağlantı bir arka kapı olurdu.
AgentsRoom MCP'yi keşfetUygulamada çekildi : bir ajandan bir staging sunucusundaki boş disk alanını kontrol etmesi, bir sağlık kontrolü betiği çalıştırması ve nginx logunu izlemesi isteniyor. Üç çağrı, çıktısı, çıkış kodu ve süresiyle birlikte Etkinlik sekmesine tek tek düşüyor, ardından o sunucunun günlüğü tam olarak açılıyor ve Sunucular listesine geri götürüyor. Orada çalışan hiçbir şey bilgisayardan çıkmıyor.
Sıkça Sorulan Sorular
Bize başka bir şey sorBirden fazla SSH bağlantısı kaydedebilir miyim?
SSH anahtarı ve parola ile kimlik doğrulamayı destekliyor mu?
Claude Code veya Codex'i SSH üzerinden uzak sunucuda çalıştırabilir miyim?
SSH kimlik bilgilerim nerede saklanıyor?
Yine de ayrı bir SSH istemcisine ihtiyacım var mı?
Yapay zekâ ajanlarım SSH bağlantılarıma erişebilir mi?
Ajanlarım SSH parolamı görüyor mu?
Mevcut ~/.ssh/config dosyamı içe aktarabilir miyim?
Herkese açık adresi ve açık bir SSH portu olmayan bir sunucuya ulaşabilir miyim?
Bir ajan yeni bir SSH bağlantısı oluşturabilir mi?
Bir Windows sunucusuna bağlanıp PowerShell alabilir miyim?
Yalnızca uzak bir sunucuda bulunan bir projeyi buraya klonlamadan açabilir miyim?
AgentsRoom'u kapattığımda bir sunucuda çalışan ajanlar durur mu?
AgentsRoom'da bir SSH bağlantısını nereden eklerim?
Yerleşik tarayıcı uzak sunucuda çalışan bir geliştirme sunucusunu açabilir mi?
Bir ajanın bir sunucuyu kullanmadan önce bana sormasını sağlayabilir miyim?
Ekran görüntüleri
Uygulamanın gerçek ekran görüntüleri; bu özellik geliştikçe eklenir.
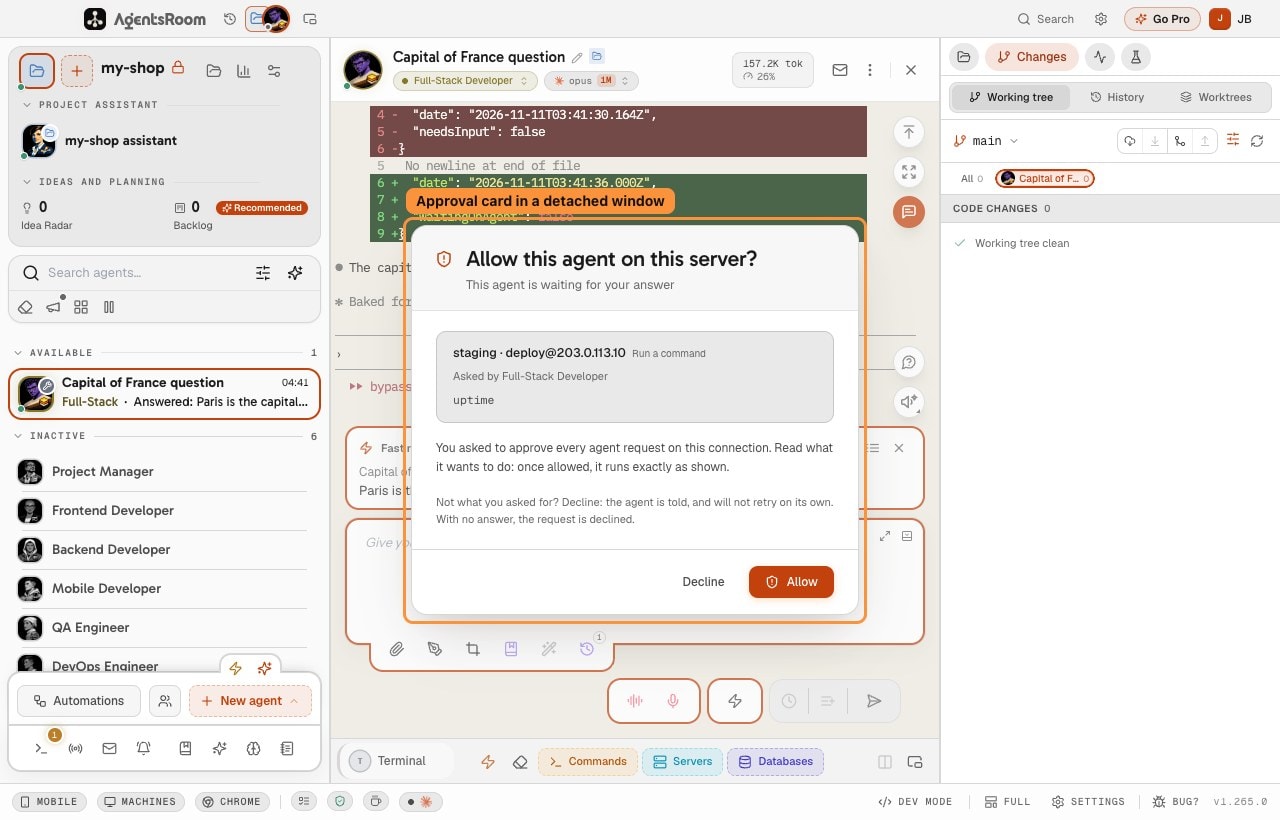
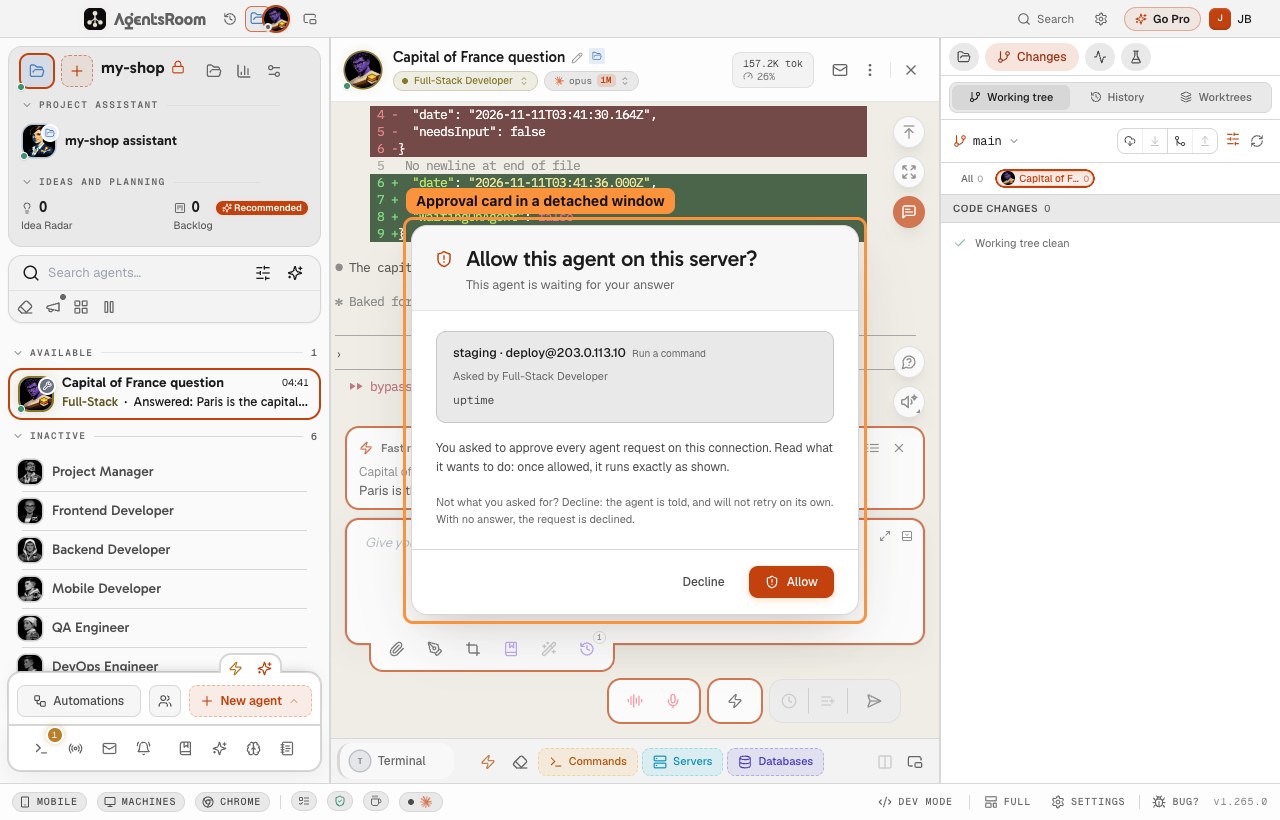
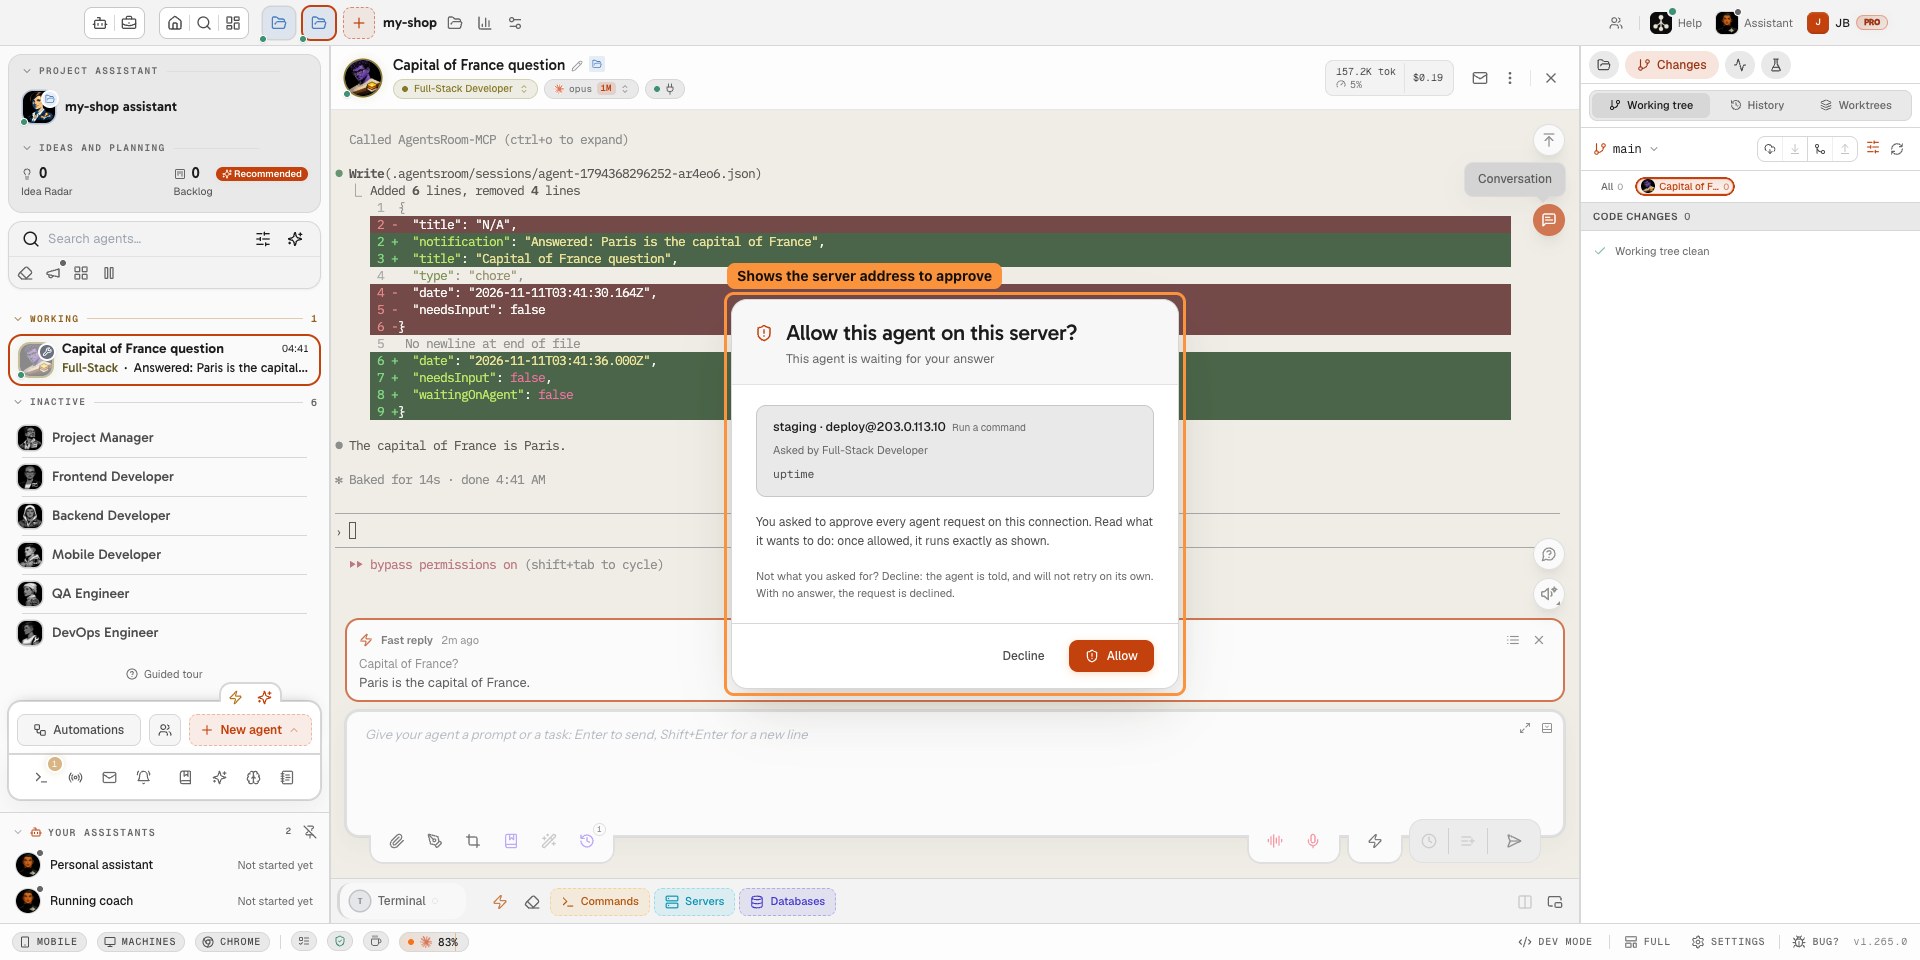
Ayrılmış bir proje penceresi de dahil olmak üzere herhangi bir proje penceresinden bir agent'ın sunucu komutunu onaylayın veya reddedin. 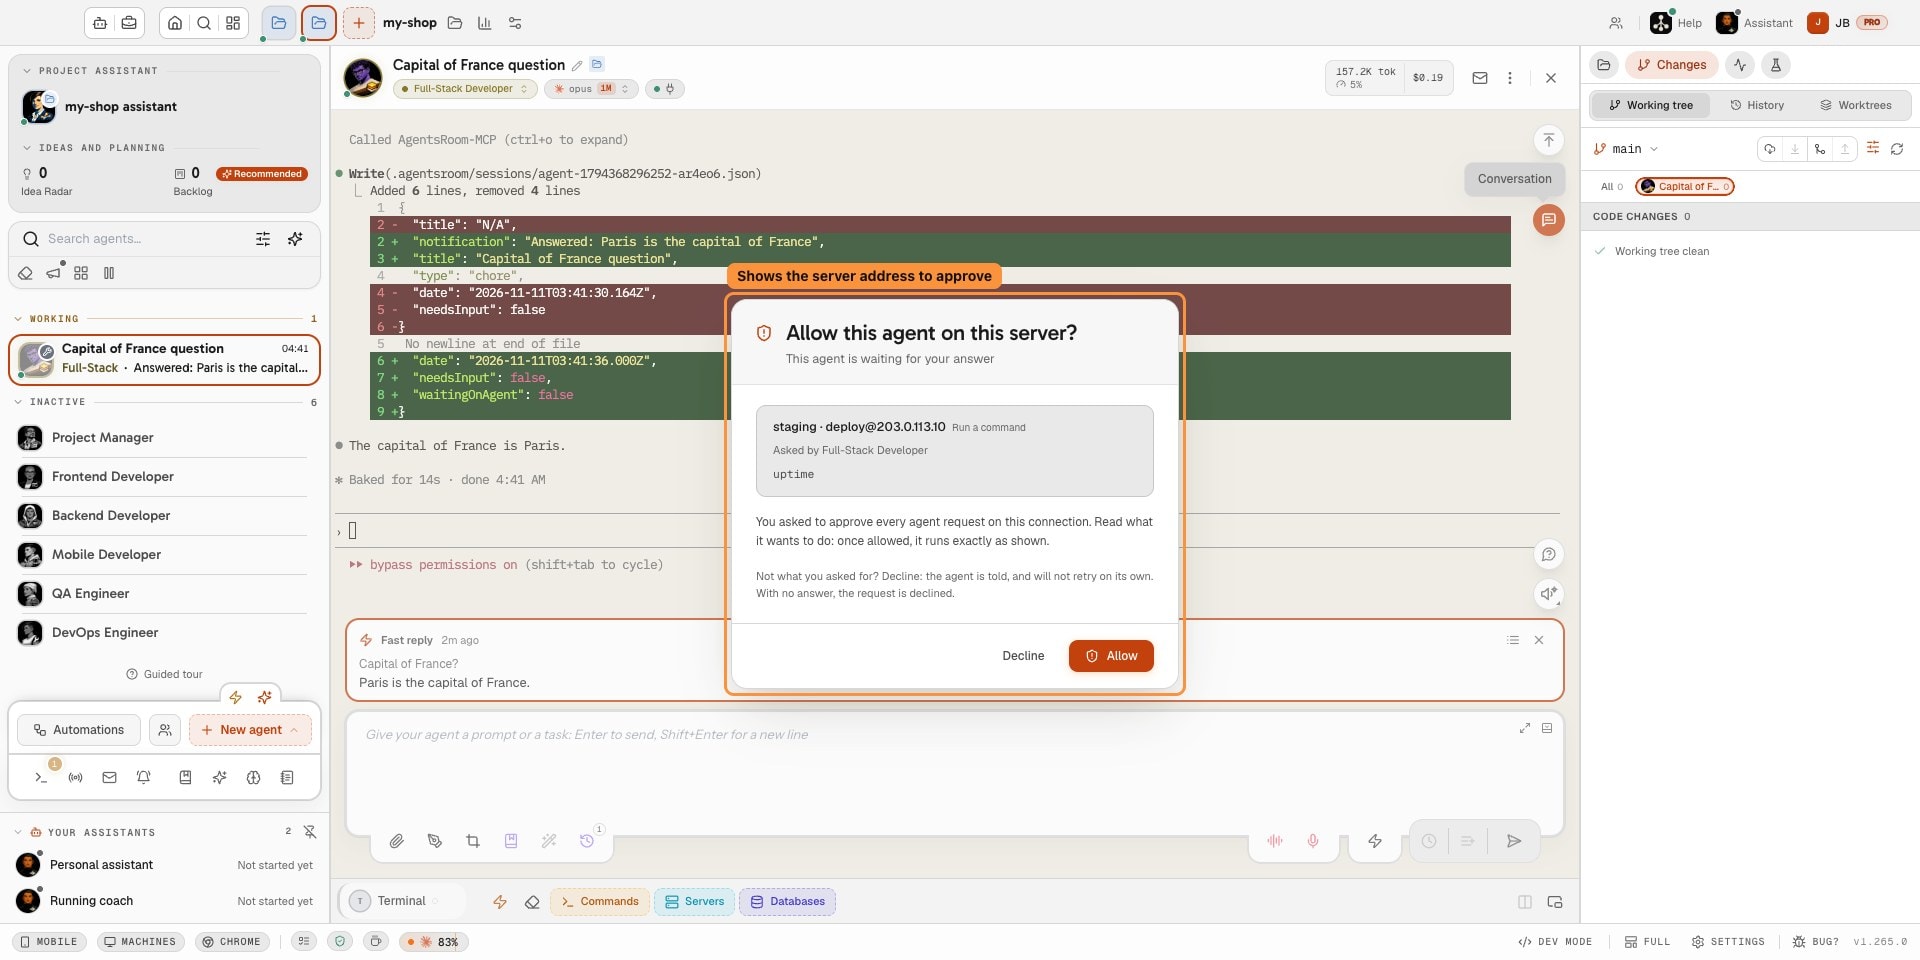
Bir agent korumalı bir sunucuda komut çalıştırmadan önce, kart tam olarak hangi sunucuyu hedeflediğini gösterir. 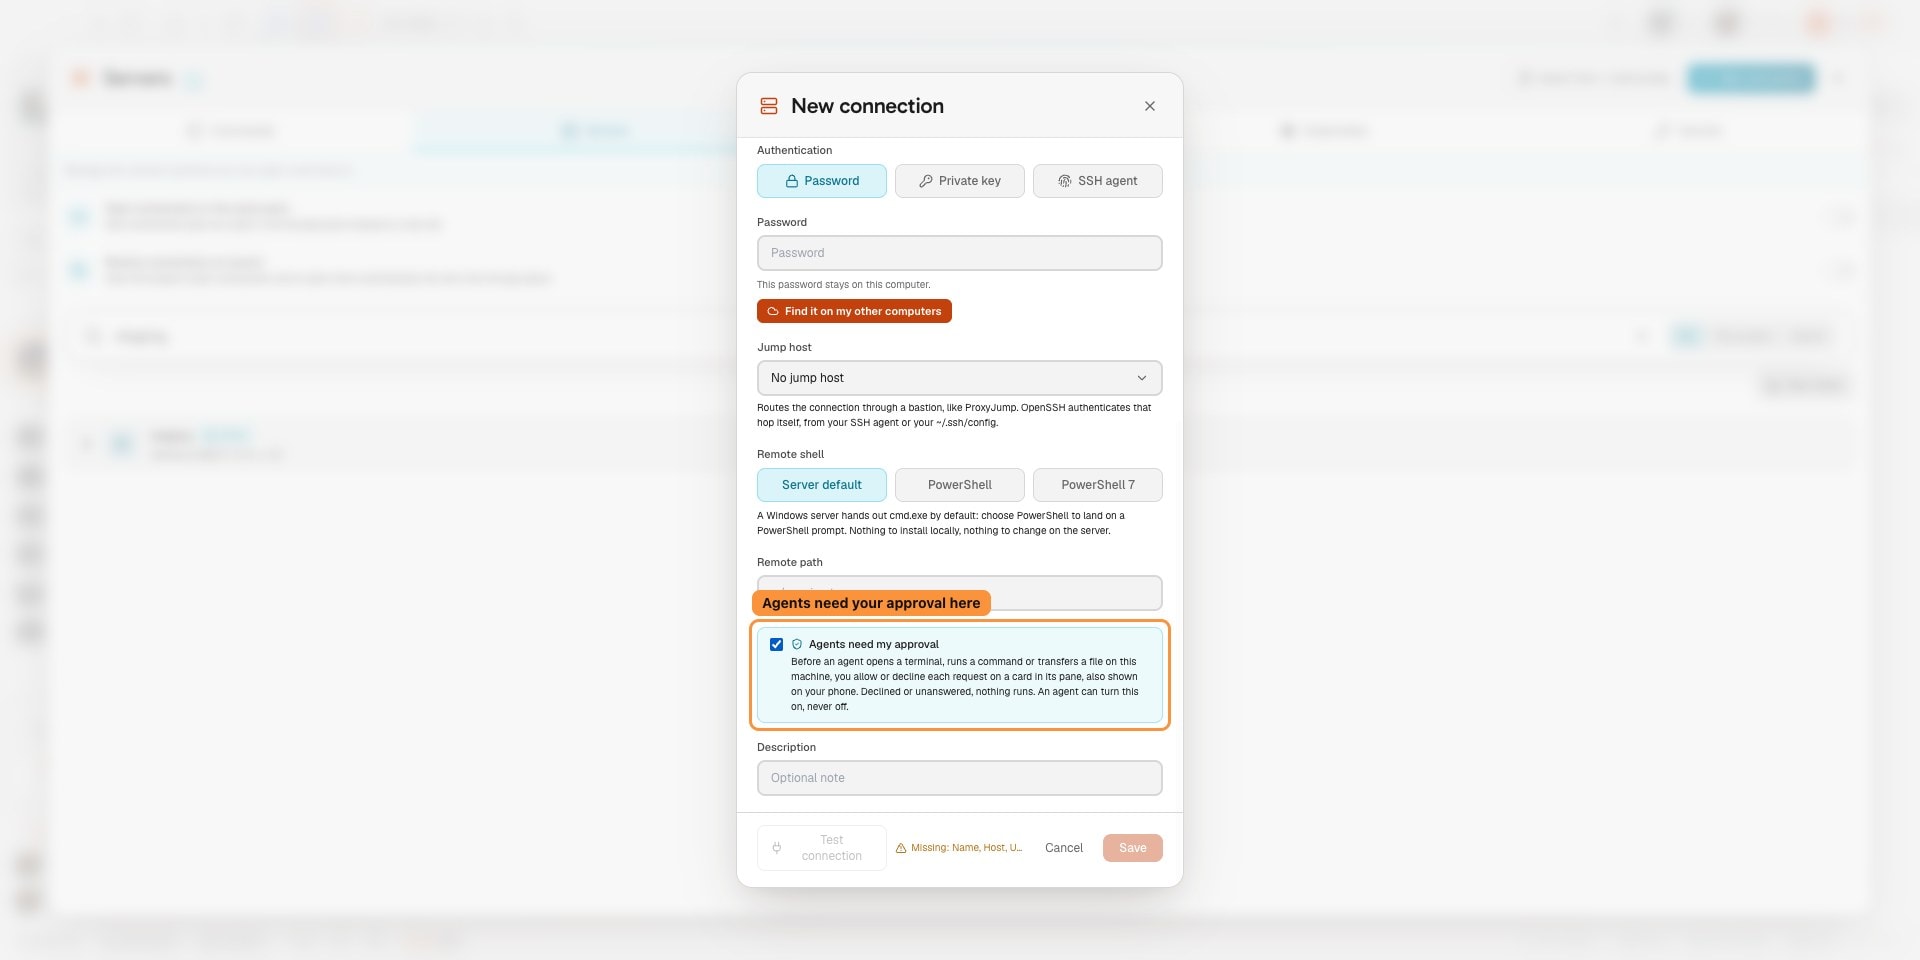
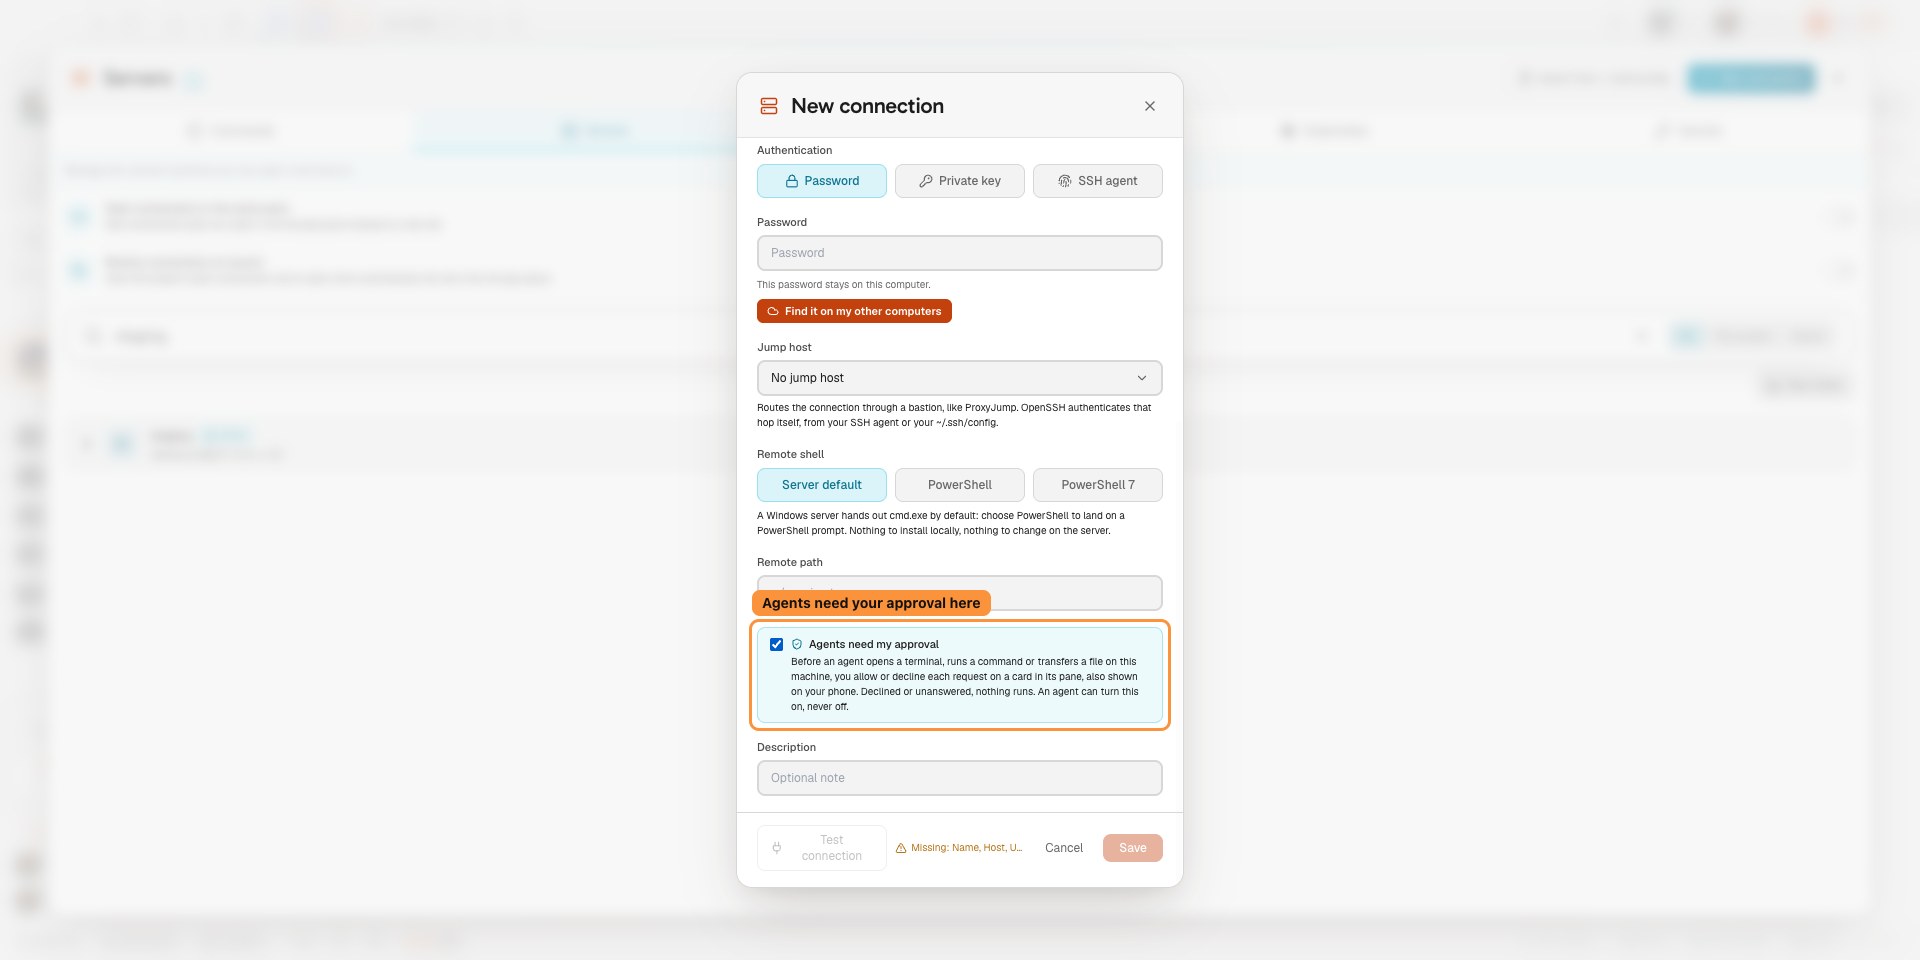
Agentların bir sunucuya bağlanmadan, bir komut çalıştırmadan veya bir dosya aktarmadan önce onayınızı istemesini sağlayın.
Bunları da beğenebilirsin
AWS SSM üzerinden RDS
Herkese açık uç noktası olmayan bir Amazon RDS örneğine kendi makinenden, aws ssm start-session ve AWS-StartPortForwardingSessionToRemoteHost belgesi üzerinden ulaş. Bakımını üstleneceğin bir bastion yok, VPN yok, gelen SSH kuralı yok. AgentsRoom oturumu bir loopback portunda açar ve veritabanı istemcisini onun üzerinden bağlar. MySQL, PostgreSQL, SQL Server ve MongoDB, yani RDS MySQL, RDS PostgreSQL, RDS for SQL Server, Aurora ve DocumentDB.
Veritabanı Bağlantıları
MySQL, PostgreSQL, SQL Server, MongoDB, SQLite ve Google BigQuery bağlantılarını kaydet, özel bir alt ağdaki veritabanına bir SSH tüneli ya da bir AWS SSM oturumu üzerinden ulaş ve yapay zeka ajanların onu MCP üzerinden sorgulasın. Varsayılan olarak salt okunur, çağrı başına tek ifade, sınırlandırılmış sonuç kümeleri ve parola ajana asla ulaşmaz. MySQL, PostgreSQL ve MongoDB için dışa aktarma, içe aktarma ve veritabanından veritabanına kopyalama.
Gizli Bilgi Yöneticisi
API anahtarlarını, token'larını ve parolalarını işletim sistemi anahtar zincirinde sakla, dev komutlarında ve ajan ortamlarında onlara {{secret:NAME}} ile referans ver, AgentsRoom da başlatma anında değeri çözümlesin. Ajanlar adları görür, değerleri asla, ve hiçbir şey bir sunucuya senkronize edilmez.
Depo içe aktarma
GitHub veya GitLab'a bağlan, gerçekten erişimin olan depolara göz at ve birkaçını aynı anda klonla. Her biri, kendi AI kodlama ajanlarına sahip bir projeye dönüşür. Self-hosted GitLab örnekleri destekleniyor.
Dev Terminalleri
Proje bazlı terminal yöneticisi ve süreç başlatıcı. Backend, frontend ve worker'ları yerel olarak ya da SSH üzerinden uzak bir sunucuda tek tıkla başlat.
Uzaktan Ajan Kontrolü
Yapay zeka kodlama ajanlarını telefonundan yönet. Bilgisayarındaki ya da uzak sunucundaki terminalleri, projeleri ve prompt'ları iOS ve Android'den kullan.
Localhost Tüneli (Canlı Önizleme)
Yerel veya uzak bir geliştirme sunucusunu herkese açık bir HTTPS URL'si olarak gösteren yerleşik güvenli tünel. Devam eden çalışmanı her yerden önizle.
Çoklu Proje, Çoklu Ajan
Birçok projeyi ve birçok yapay zeka ajanını yerel ve uzak olarak tek bir görsel komuta merkezinden paralel çalıştır.
































Yapay Zeka Ajanlarını Uzak Sunucuya Taşı
AgentsRoom'u indir, SSH bağlantılarını kaydet ve Claude Code, Codex ya da Antigravity CLI'yi yerleşik bir terminal üzerinden herhangi bir VPS'te veya uzak sunucuda çalıştır.
Yardımcı uygulama: hareket halindeyken ajanlarını izle
Claude, Codex, Antigravity CLI veya başka bir AI sağlayıcı kullan.
Hataları ve istekleri doğrudan genel backloguna gönder.
Bir sohbet gibi okuduğun ajanlar
Her ajanın bir rolü, bir yüzü ve mesajlaşma uygulaması gibi okuduğun bir konuşması var.
