Um proxy para cada CLI de agente,
configurado uma vez para todos os seus agentes
A sua empresa quer que o Claude Code saia pelo proxy dela, enquanto o seu Codex pessoal sai pela conexão de casa. Exportar HTTPS_PROXY no seu shell manda todas as CLIs pelo mesmo caminho. O AgentsRoom dá a cada provedor a sua própria saída.
Escolha um provedor em Configurações > Fornecedores de IA, expanda Configurações avançadas, digite o endereço do proxy e clique em Testar: o AgentsRoom mostra o IP de saída antes de você executar qualquer coisa. Cada agente desse provedor inicia então com as variáveis do proxy definidas, e as verificações de cota do AgentsRoom para esse provedor seguem o mesmo caminho.
- Claude CodeProxy da empresaproxy.corp.example:3128IP de saída203.0.113.10
- CodexProxy de casahome.example.net:8080IP de saída198.51.100.24
- GitHub Copilot CLIDiretoIP de saída192.0.2.7
Cada provedor sai pelo próprio proxy, ou direto, e Testar mostra o endereço que o provedor vai ver.
A maioria das CLIs de agente já sabe usar um proxy: elas leem as variáveis padrão HTTPS_PROXY, HTTP_PROXY e NO_PROXY ao iniciar. O problema é onde essas variáveis ficam. Exporte-as no perfil do seu shell e toda CLI que você executa pega a mesma saída, então não dá para manter o Claude Code na rede da empresa e o Codex na conexão de casa ao mesmo tempo.
O AgentsRoom desce a configuração um nível, para o provedor. Cada aba de provedor em Configurações > Fornecedores de IA tem um campo Proxy em Configurações avançadas. Cada agente desse provedor inicia com as variáveis do proxy no terminal, seja qual for o projeto, e os outros provedores não são afetados.
Isso também cobre as chamadas que o AgentsRoom faz por conta própria ao provedor, como ler o seu uso do Claude ou do Codex. Elas passam pelo mesmo proxy, então a conta vê um único endereço, e não o do agente de um lado e o do seu computador do outro.
O que o campo Proxy faz
Um campo por provedor, aplicado a cada agente desse provedor quando ele inicia.
Um proxy por provedor
Claude Code, Codex, GitHub Copilot CLI e as outras CLIs de agente têm cada uma o seu próprio campo Proxy. Deixe um vazio e esse provedor sai direto.
HTTP, HTTPS ou SOCKS
Endereços http://, https://, socks5:// e socks5h:// são aceitos. O Claude Code não suporta SOCKS, então dê aos agentes Claude um proxy http://.
Testar mostra o IP de saída
Antes de qualquer execução, Testar pede o seu endereço público diretamente e pelo proxy, e mostra os dois com a latência. Se forem iguais, o proxy não muda o seu IP, e o painel avisa.
Exceções, localhost sempre direto
Liste os hosts que devem pular o proxy, como uma intranet ou um registro de pacotes. localhost, 127.0.0.1 e ::1 são sempre excluídos, para que os hooks e os servidores MCP locais continuem funcionando.
As verificações de cota seguem o mesmo caminho
As chamadas do AgentsRoom a esse provedor, como as barras de uso, também passam pelo proxy. Se o proxy cair, elas falham como um erro de rede: nunca voltam para uma conexão direta.
Nenhuma senha em texto simples
A configuração acompanha a sua conta nos seus outros computadores, então uma senha não pode ser digitada em claro. Salve-a no Gerenciador de segredos e escreva http://user:{{secret:NAME}}@host:port.
Como configurar
Cinco passos, uma vez por provedor.
- 1
Abra a aba do provedor
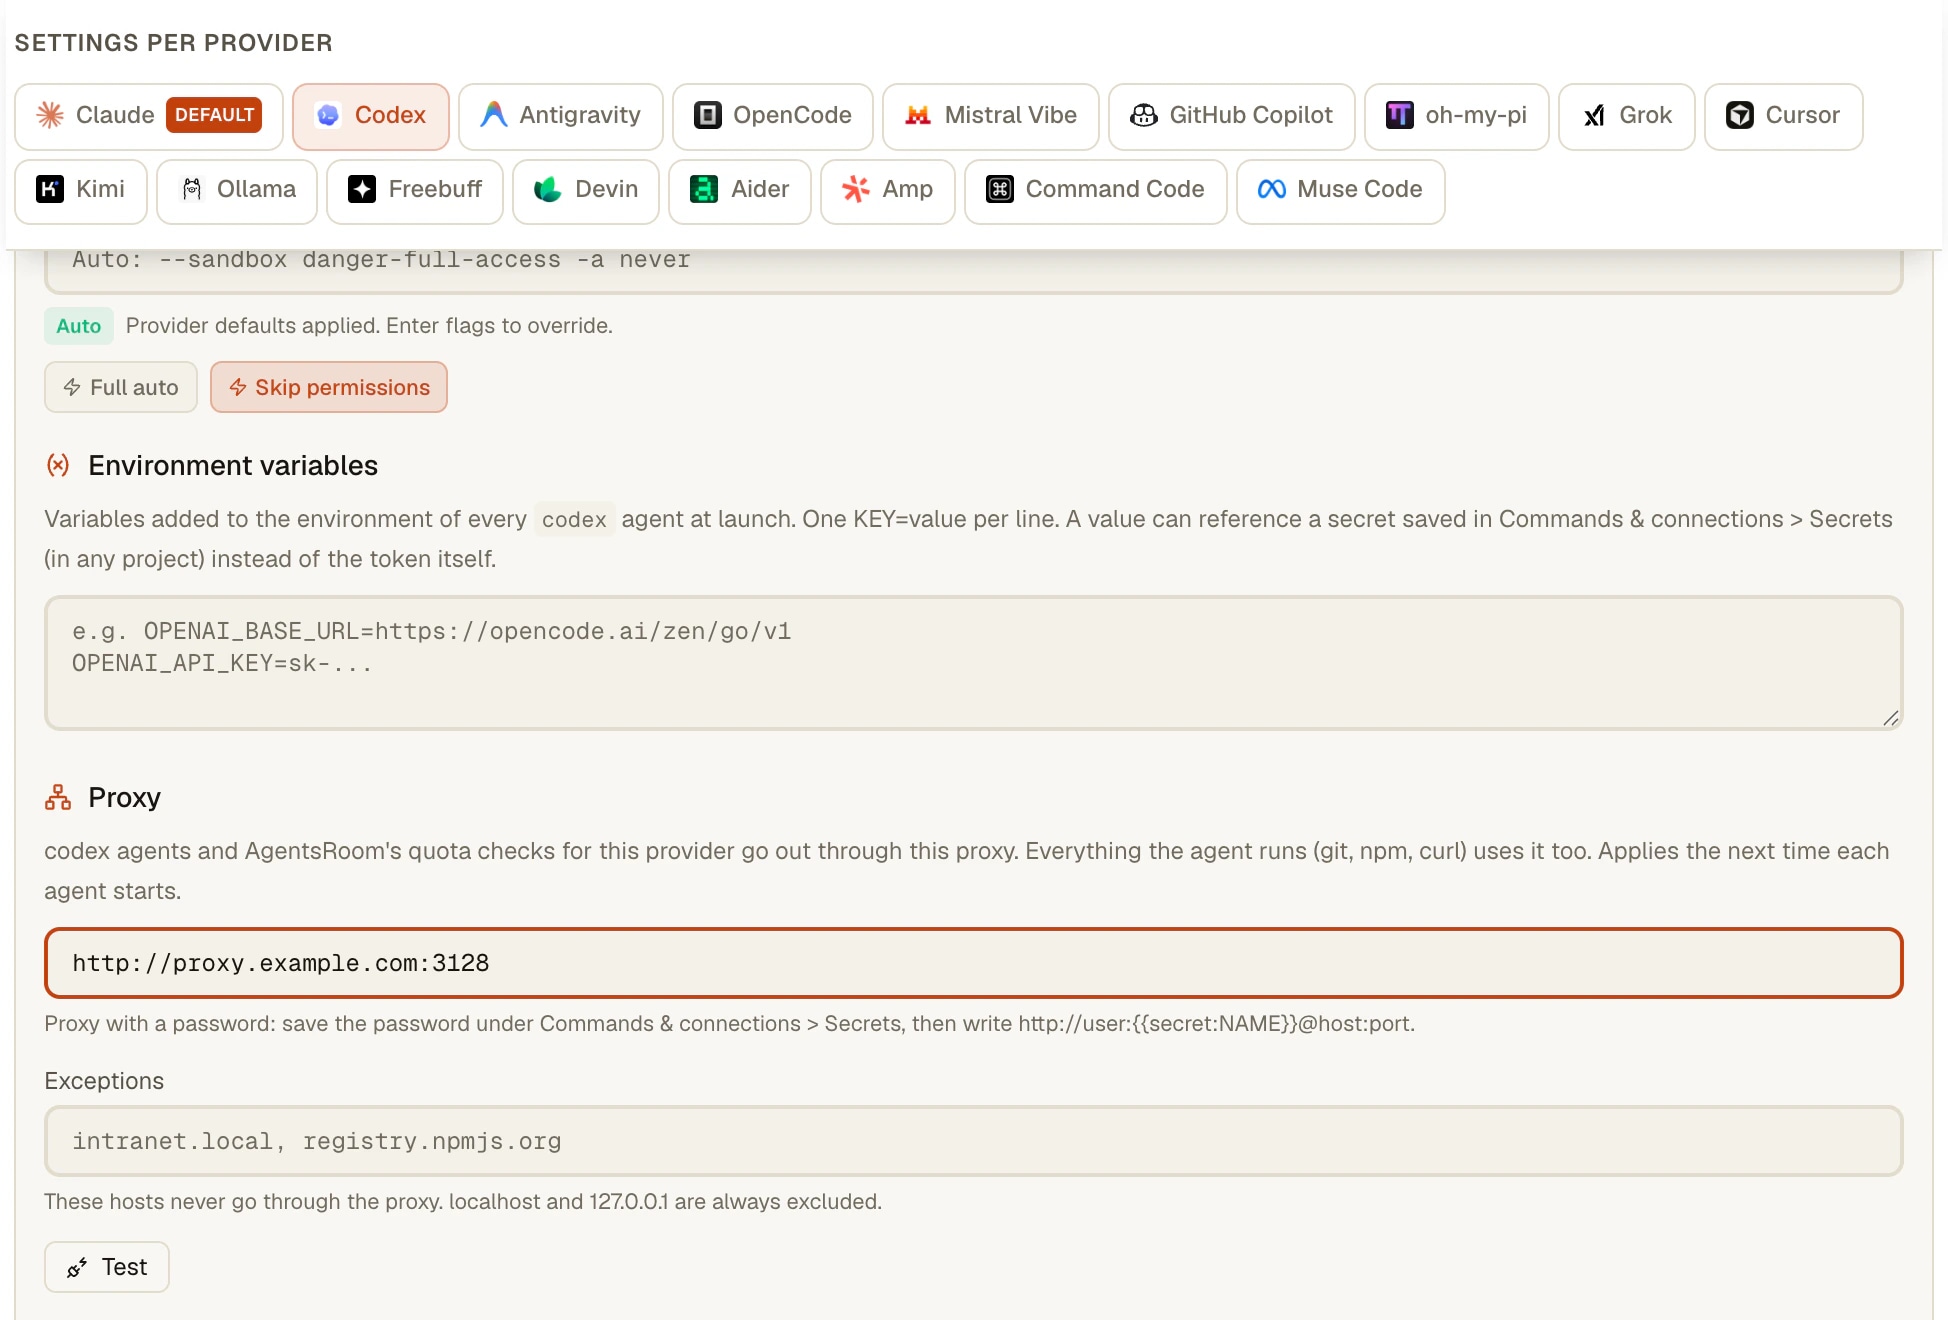
Configurações > Fornecedores de IA, selecione o provedor (Codex, por exemplo) e expanda Configurações avançadas. O campo Proxy fica abaixo das variáveis de ambiente. Digitar Proxy na busca das Configurações também leva até lá.
- 2
Digite o endereço do proxy
Informe o endereço, por exemplo http://proxy.example.com:3128, e em Exceções os hosts que devem sair direto. O interruptor ao lado do título desliga o proxy sem esquecê-lo, útil quando o proxy de casa não está acessível a partir do escritório.
- 3
Clique em Testar
O AgentsRoom mostra o IP de saída pelo proxy, a latência e o seu endereço sem o proxy. Uma senha recusada, um proxy inacessível ou um proxy que não responde são indicados com clareza.
- 4
Inicie os agentes
O proxy se aplica quando um agente inicia: cada novo agente desse provedor recebe HTTPS_PROXY, HTTP_PROXY, ALL_PROXY e NO_PROXY, em maiúsculas e minúsculas, porque algumas ferramentas como o curl só leem a forma em minúsculas. Um agente que já está rodando mantém o seu caminho até você reiniciá-lo.
- 5
Tudo o que o agente executa vai junto
git, npm ou curl iniciados pelo agente no terminal dele passam pelo mesmo proxy. Adicione um host às Exceções quando um deles precisar ficar na linha direta.
O que o Claude Code e o Codex já fazem sozinhos
O Claude Code lê HTTPS_PROXY, HTTP_PROXY e NO_PROXY, incluindo as formas em minúsculas, e aceita um usuário e uma senha dentro da URL do proxy. A documentação dele diz claramente que ele não suporta proxies SOCKS. Ela recomenda definir essas variáveis no bloco env de ~/.claude/settings.json em vez de no shell, a única configuração que chega com segurança aos agentes em segundo plano, e /status mostra o proxy que ele detectou. Atrás de um proxy corporativo que inspeciona o TLS, ele confia nos certificados do sistema operacional e em NODE_EXTRA_CA_CERTS. (Documentação do Claude Code, Enterprise network configuration, consultada em 21 de outubro de 2026.)
O Codex CLI lê HTTPS_PROXY, ALL_PROXY e NO_PROXY do ambiente, e pega um certificado raiz personalizado de CODEX_CA_CERTIFICATE ou SSL_CERT_FILE. No codex-cli 0.163.0, seguir o proxy do sistema do macOS ou um arquivo PAC é um recurso em desenvolvimento, desativado por padrão (codex features enable respect_system_proxy). A entrada Network proxy do menu /experimental dele é outra coisa: ela limita o que os comandos da sandbox podem alcançar, não escolhe o endereço que a OpenAI vê.
Então, para uma única CLI em um único computador, as variáveis bastam, e um proxy em ~/.claude/settings.json já fica restrito ao Claude Code. O que elas não dão é um único lugar para todas as CLIs, uma verificação do IP de saída antes da execução, o mesmo caminho para as leituras de cota e uma configuração que acompanha você nos seus outros computadores sem uma senha dentro. Essa é a parte que o AgentsRoom acrescenta.
Limites
- O proxy se aplica quando um agente inicia. Um agente que já está rodando mantém o seu caminho até você reiniciá-lo.
- Uma CLI que ignora as variáveis de proxy padrão se conecta direto para o próprio tráfego. O AgentsRoom não a força, mas as verificações de cota desse provedor continuam passando pelo proxy.
- O Claude Code não suporta proxies SOCKS. Para o Claude, use um proxy http:// ou https://.
- Sem retorno silencioso: quando o proxy cai, os agentes desse provedor não conseguem alcançá-lo e as barras de uso dele mostram um erro de rede.
- O segredo da senha fica no cofre de cada computador, e os segredos não são sincronizados: em um segundo computador, salve um segredo com o mesmo nome.
- Só os agentes desse provedor e as chamadas do AgentsRoom a esse provedor usam o proxy. O navegador integrado, os seus servidores de dev e os comandos que você inicia em outros terminais mantêm o próprio caminho de rede.
- Uma linha HTTPS_PROXY explícita em um bloco de variáveis de ambiente (provedor, pasta, projeto ou agente) tem prioridade sobre esta configuração no terminal do agente.
Perguntas frequentes
Como configuro um proxy para o Claude Code?
O Claude Code lê as variáveis padrão HTTPS_PROXY, HTTP_PROXY e NO_PROXY, do seu shell ou do bloco env de ~/.claude/settings.json, e não suporta SOCKS. No AgentsRoom, abra Configurações > Fornecedores de IA, selecione Claude, expanda Configurações avançadas e digite um endereço de proxy http:// em Proxy: cada agente do Claude Code iniciado depois recebe as variáveis, e as outras CLIs mantêm o próprio caminho.
Como faço o Codex CLI usar um proxy?
O Codex CLI lê HTTPS_PROXY, ALL_PROXY e NO_PROXY do ambiente, e um certificado raiz personalizado de CODEX_CA_CERTIFICATE ou SSL_CERT_FILE. No codex-cli 0.163.0, seguir as configurações de proxy do sistema operacional ainda é um recurso em desenvolvimento, desativado por padrão. No AgentsRoom, o campo Proxy da aba Codex define essas variáveis para cada agente Codex, e as leituras de uso do Codex passam pelo mesmo proxy.
O Claude Code pode usar um proxy e o Codex outro ao mesmo tempo?
Sim. Cada aba de provedor tem o próprio campo Proxy, então os agentes Claude podem sair pelo proxy da empresa enquanto os agentes Codex usam a conexão de casa, no mesmo projeto e no mesmo momento. Um provedor sem proxy sai direto.
Como verifico qual endereço IP o provedor vê?
Clique em Testar ao lado do endereço do proxy. O AgentsRoom pede o seu endereço duas vezes a um serviço público, diretamente e pelo proxy, e mostra os dois com a latência. Quando os dois são iguais, o proxy não muda o seu endereço e o painel avisa você.
Posso usar um proxy que exige usuário e senha?
Sim, sem escrever a senha em claro. A configuração do proxy acompanha a sua conta nos seus outros computadores, então uma senha em texto simples é recusada. Salve a senha no Gerenciador de segredos e depois faça referência a esse segredo no endereço do proxy: ele é resolvido no seu computador quando o agente inicia. Se a senha contiver @, : ou /, salve-a codificada para URL.
O proxy se aplica ao npm, ao git e aos comandos que um agente executa?
Sim. As variáveis são definidas no terminal do agente, então tudo o que o agente inicia ali (git, npm, curl, um executor de testes) também usa o proxy. Coloque em Exceções os hosts que devem ficar diretos; localhost, 127.0.0.1 e ::1 são sempre excluídos.
O que acontece se o proxy cair?
Nada volta para uma conexão direta, de propósito: você escolheu essa saída para que o provedor nunca veja o seu outro endereço. Os agentes desse provedor não conseguem alcançá-lo, e as barras de uso dele mostram um erro de rede até o proxy voltar ou até você desligá-lo.
Preciso configurar de novo em cada computador?
O endereço e as exceções não: eles são salvos com a sua conta e voltam em cada computador onde você faz login. A senha, sim: os segredos ficam no cofre de cada computador, então salve um segredo com o mesmo nome no segundo computador. Um agente que você inicia pelo celular roda no desktop e usa o proxy dele.
Você também pode gostar
Multi-Provider
AgentsRoom suporta 16 provedores de codificação IA: Claude, Codex, GitHub Copilot CLI, OpenCode, Antigravity CLI, Aider, Grok Build, Mistral Vibe, Kimi Code, Amp, oh-my-pi, Freebuff, Devin, Cursor, Command Code e Muse Code. Atribua um provedor diferente por agente, troque de provedor durante a conversa e mantenha todo o contexto com handoff automático. A melhor ferramenta de codificação IA multi-provider.
Claude Multiconta
Rode duas ou mais contas do Claude Code no mesmo computador, lado a lado no AgentsRoom. Conta pessoal em um projeto, conta de trabalho em outro, conta de cliente em um terceiro. Fixe uma conta por projeto, sobreponha por agente, faça login pelo app. Download gratuito no macOS, Windows e Linux.
Codex Multi-Conta
Execute várias contas Codex CLI em paralelo no AgentsRoom. Conta OpenAI pessoal num projeto, conta de trabalho noutro. Fixe uma conta por projeto, substitua por agente. Login direto na app com codex login.
Troca automática de conta
Quando uma conta Claude ou Codex atinge o limite de uso, o AgentsRoom move a mesma conversa para outra conta conectada e segue em frente. Contexto completo, sem reiniciar, sem esperar a janela de 5 horas.
Conexões SSH
Salve suas conexões SSH, abra um terminal integrado via SSH e execute o Claude Code, o Codex ou o Antigravity CLI diretamente no seu servidor remoto ou VPS. Autenticação por chave SSH ou senha, perfis de conexão por projeto, sem precisar de um cliente SSH separado.
Dê a cada CLI de agente a sua própria saída
Baixe o AgentsRoom, abra Configurações > Fornecedores de IA e defina um proxy por provedor. Disponível em todos os planos.
App complementar: acompanhe seus agentes em qualquer lugar
Use Claude, Codex, Antigravity CLI ou outro provedor de IA.
Envie bugs e pedidos direto para o seu backlog público.