Permissões do agente

Pule os pedidos de permissão no Claude Code e no Codex.
E as perguntas que passam mesmo assim.

Um agente que trabalha sem você só é útil se não parar em uma pergunta que ninguém está ali para responder. No AgentsRoom, cada CLI de agente que oferece um bypass tem um modo de permissões, Autônomo ou Manual. O Autônomo inicia o agente com a flag de bypass dessa CLI e depois cuida do que o Claude Code continua perguntando mesmo assim.

Você escolhe uma vez por CLI, na primeira execução. Cada ação continua visível no terminal, e você pode parar o agente a qualquer momento.

O que ainda para um agente
  • Aviso Bypass Permissions modeO AgentsRoom responde
  • “Yes, I trust this folder”O AgentsRoom responde
  • “Dangerous rm operation”O AgentsRoom responde
  • Comando com o e-mail da contaO AgentsRoom responde

Quatro perguntas que o Claude Code pode fazer em modo bypass, e o interruptor que cuida de cada uma. Os quatro vêm ativados por padrão e podem ser desativados.

Quase todo mundo encontra isso na mesma ordem. O Claude Code pergunta antes de cada comando, então você procura a flag e o inicia com --dangerously-skip-permissions. Os pedidos param. Aí você deixa um agente rodando, volta uma hora depois e o encontra parado em uma pergunta: um aviso na inicialização, uma pasta para confiar, uma exclusão para confirmar.

Essas perguntas não são bugs. O modo bypass pula os pedidos de permissão, e a documentação da Anthropic lista as ações que ele não pula. No seu próprio terminal, elas custam uma tecla. Em um ticket do backlog, uma tarefa agendada ou uma equipe de agentes rodando à noite, elas custam o run inteiro.

Esta página faz duas coisas: conta sem rodeios o que cada CLI faz por conta própria, com as flags reais, e o que o AgentsRoom acrescenta por cima. Se você só quer a flag, ela está nas tabelas abaixo, e você não precisa do AgentsRoom para usá-la.

Os seis modos de permissão do Claude Code

Segundo a documentação da Anthropic, lida em 7 de novembro de 2026. O Claude Code 2.1.318 lista os mesmos seis em claude --help.

ModoO que roda sem perguntarComo iniciar
default (Manual)Só leituras. Todo o resto pergunta. Chamado de Manual na CLI.--permission-mode default
acceptEditsLeituras, edições de arquivos e comandos comuns do sistema de arquivos, como mkdir, touch, mv e cp.--permission-mode acceptEdits
planLeituras e comandos somente leitura. Ele não edita seus arquivos-fonte.--permission-mode plan
autoTudo, com um modelo classificador separado verificando as ações antes de rodarem.--permission-mode auto
dontAskLeituras de arquivos nos seus diretórios de trabalho e ferramentas que você aprovou antes. O que geraria um pedido é negado.--permission-mode dontAsk
bypassPermissionsTudo, exceto a lista curta de ações que nenhum modo aprova.--dangerously-skip-permissions

Shift+Tab alterna entre os modos durante uma sessão, mas você não pode entrar em bypassPermissions a partir de uma sessão iniciada sem ele: ative-o na inicialização. A variante --allow-dangerously-skip-permissions só o adiciona ao ciclo. No VS Code, também é preciso ativar o interruptor Allow dangerously skip permissions nas configurações da extensão.

O que ainda pergunta em modo bypass

Cada pergunta como você a vê no terminal, por que ela aparece e o que o AgentsRoom faz a respeito.

“WARNING: Claude Code running in Bypass Permissions mode”

A primeira sessão interativa nesse modo mostra um aviso com duas linhas, 1. No, exit e 2. Yes, I accept. No, exit está selecionada, então um Enter por reflexo fecha o Claude. Depois de aceito, o Claude Code registra isso e para de perguntar.

Aceitar o aviso de Bypass por mim: o AgentsRoom registra a sua aceitação antes da inicialização. Só no modo Autônomo, nunca por SSH.

“Yes, I trust this folder”

Antes de começar em uma pasta nova, o Claude pergunta se você confia nela, porque um repositório pode trazer os próprios hooks e servidores MCP. Essa pergunta vem antes de o modo bypass valer, e foi a parada mais frequente que medimos nas primeiras execuções no início de novembro de 2026.

Confiar nas pastas onde lanço agentes: o AgentsRoom responde sim para a pasta onde você inicia o agente, nos dois modos de permissão. Os hooks e servidores MCP dessa pasta passam então a carregar sem o aviso. A sua pasta pessoal sempre pergunta.

“Dangerous rm operation”, “Compound command contains cd with write operation”

O Claude Code pergunta antes de algumas exclusões, como rm -f * depois de um cd, e bloqueia o comando após dois minutos com “Claude Code will automatically block this request”. Apesar da mensagem, o problema não é o cd: é a exclusão.

Responder à verificação de exclusão do Claude: o AgentsRoom responde pelos agentes autônomos nas exclusões comuns. O Claude ainda pergunta quando o alvo é a raiz de um disco, uma pasta do sistema, a sua pasta pessoal ou a pasta do projeto, ou uma das pastas acima delas, e para sudo, eval ou sh -c.

“This call's input holds your account email address”

O Claude pergunta antes de um comando que contém o e-mail da conta dele e pode acessar a rede, então um agente que faz commit ou chama uma API com o seu endereço pode parar ali.

Ignorar a verificação do e-mail da conta do Claude: o AgentsRoom desativa essa verificação para os agentes autônomos, somente durante a sessão deles. Nada é gravado nas suas configurações do Claude, e um acionador de webhook que age sobre um conteúdo externo mantém a verificação.

O que o AgentsRoom não toca

  • Suas próprias regras permissions.ask, e um hook PreToolUse que responde ask. A CLI roda os hooks antes de verificar o modo, então eles continuam perguntando. As Configurações mostram um aviso com um botão para abrir a pasta.
  • Uma política gerenciada. Se a sua empresa definiu permissions.disableBypassPermissionsMode como disable, o modo fica desativado e o AgentsRoom não passa por cima disso.
  • As regras deny. Elas bloqueiam em todos os modos, inclusive no bypass.
  • As perguntas do próprio agente. Quando um agente precisa de uma decisão sua, ele continua perguntando.
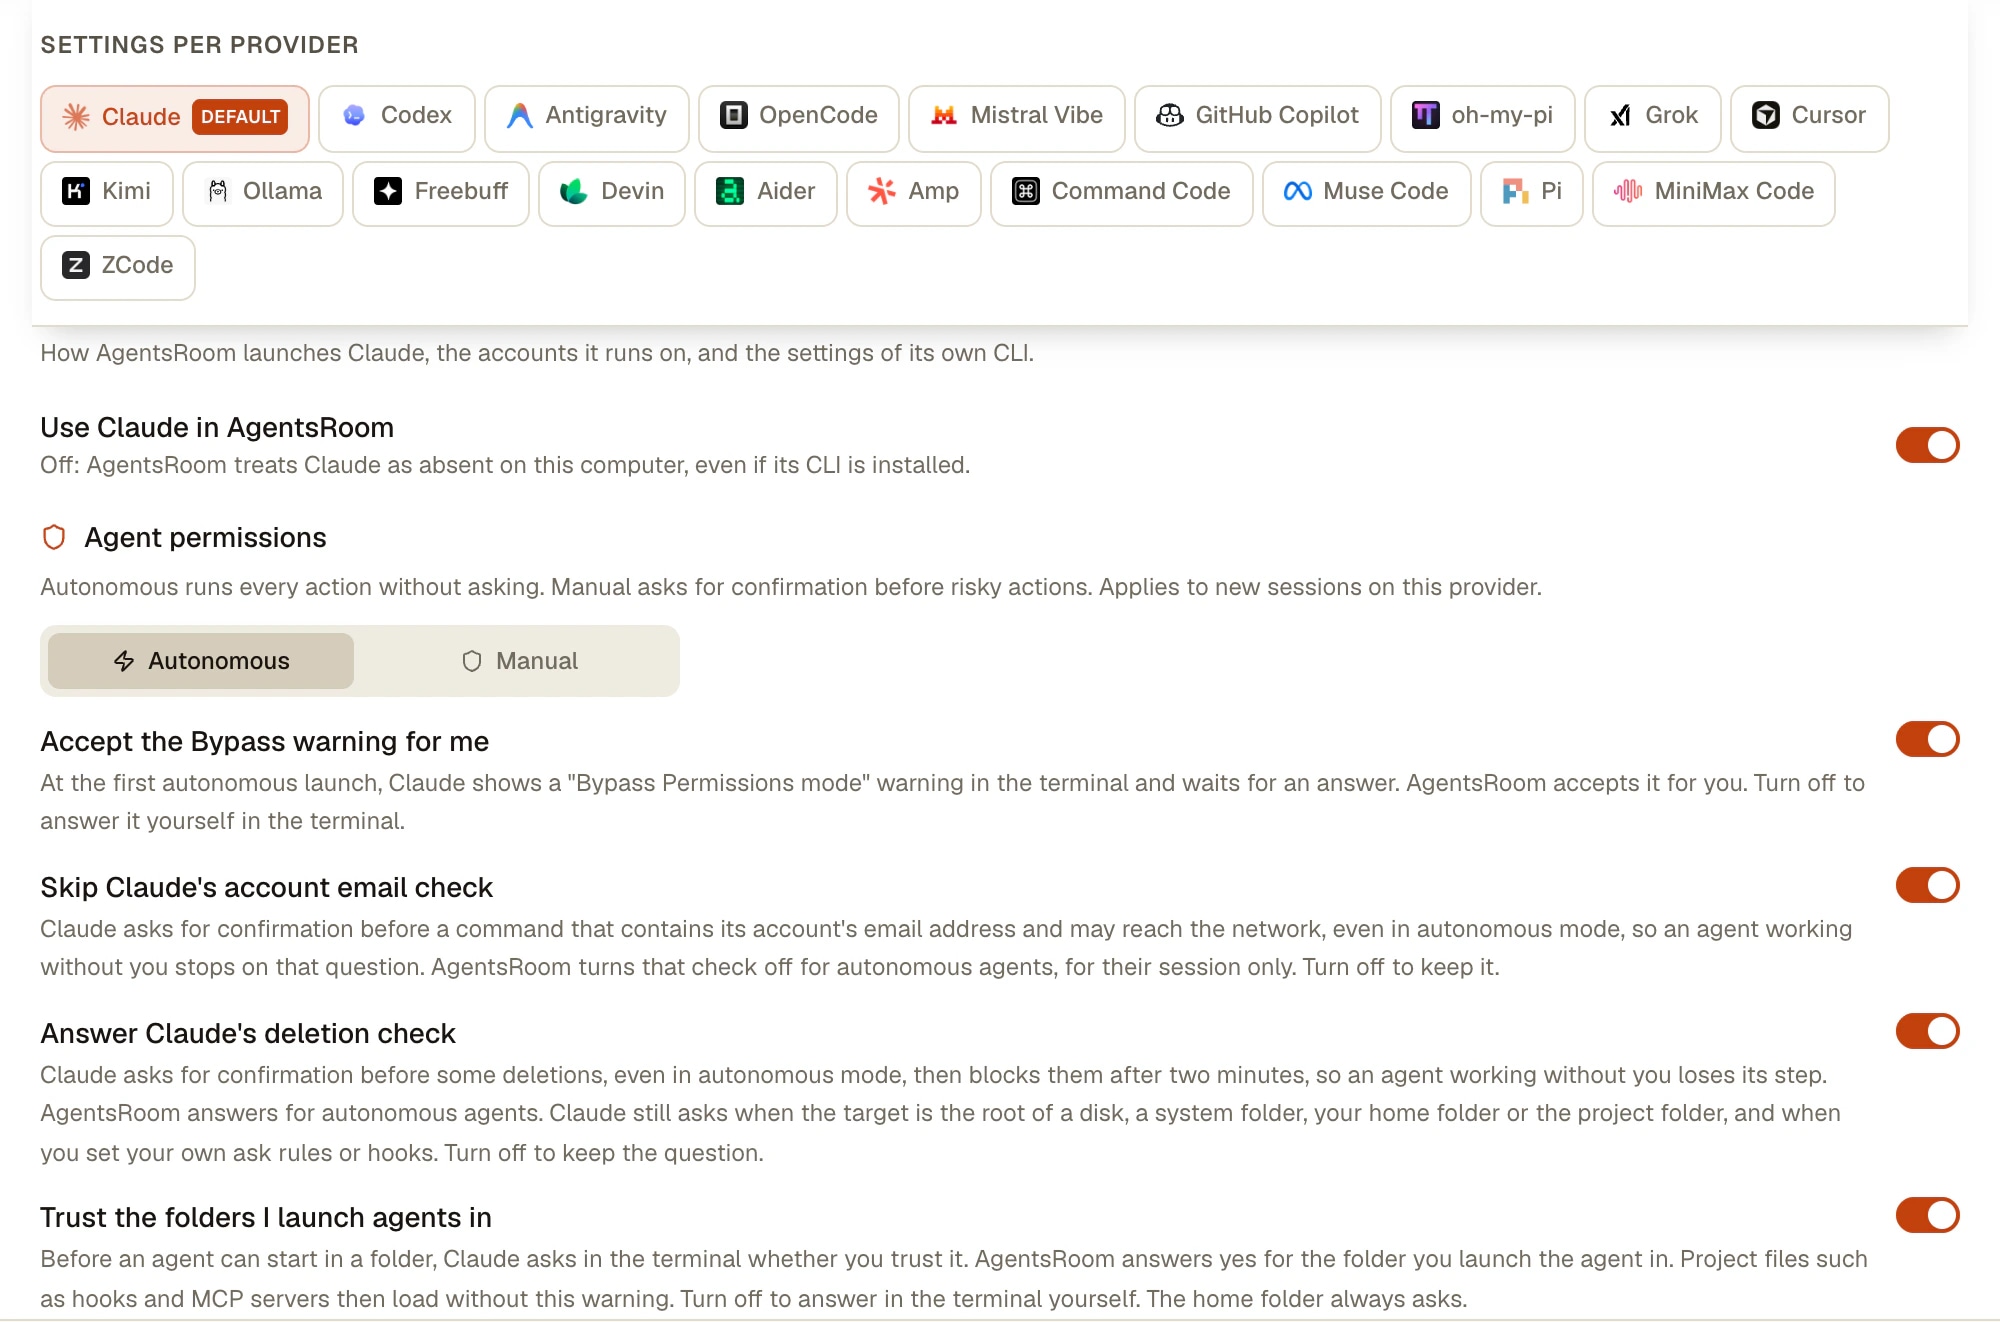
Configurações do AgentsRoom, Fornecedores de IA, aba Claude: Permissões do agente em Autônomo, com interruptores para o aviso de Bypass, a verificação do e-mail da conta, a verificação de exclusão e a confiança em pastas
A aba Claude de Configurações > Fornecedores de IA. Autônomo ou Manual se aplica aos novos agentes dessa CLI, e os interruptores abaixo respondem às perguntas que o Claude Code faz mesmo assim.

O mesmo interruptor em cada CLI de agente

Escolha Autônomo e o AgentsRoom passa a flag abaixo. Fora do AgentsRoom, estas são as flags para você usar por conta própria.

CLIFlag passada no modo Autônomo
Claude Code--dangerously-skip-permissions --enable-auto-mode
Codex--sandbox danger-full-access -a never
Antigravity CLI--dangerously-skip-permissions
GitHub Copilot CLI--allow-all-tools
Cursor--force
Grok Build--always-approve
OpenCode--auto
Kimi Code--auto
Mistral Vibe--agent auto-approve --trust
Amp--dangerously-allow-all
Devin--permission-mode dangerous
oh-my-pi--yolo
Command Code--yolo
Muse Code--yolo
ZCode--mode yolo

O --auto do OpenCode aprova o que você não negou explicitamente. O Kimi tem duas flags: --yolo ainda para antes de ações sensíveis, --auto não. O GitHub Copilot CLI não tem flag Manual, então o AgentsRoom aplica a flag dele, a não ser que você defina suas próprias opções de CLI. O Aider sempre confirma sozinho aqui, o Pi nunca pede aprovação de ferramenta por design, e o Freebuff não tem flag de permissão. O oh-my-pi roda em yolo por padrão, então Manual passa --approval-mode always-ask. O MiniMax Code não tem flag: o AgentsRoom grava o modo no arquivo de configuração dele, o que também vale para o mcode fora do AgentsRoom.

Como configurar

Uma escolha por CLI, e uma exceção onde você precisar.

  1. 1

    Escolha na primeira execução

    O primeiro agente de uma CLI abre Permissões do agente: Autônomo, marcado como Recomendado para a sua máquina de desenvolvimento, ou Manual. Se a pergunta nunca aparecer, vale o Autônomo.

  2. 2

    Altere para uma CLI inteira

    Configurações > Fornecedores de IA, selecione a CLI e depois Permissões do agente. Isso se aplica às novas sessões dessa CLI. A aba Claude também traz os interruptores descritos acima.

  3. 3

    Altere para um único agente

    Editar agente, Opções avançadas, Permissões do agente: Herdado, Autônomo ou Manual. Um agente de revisão pode ficar em Manual enquanto os outros rodam livremente.

  4. 4

    Defina em uma tarefa agendada

    Na seção Avançado de uma tarefa, Modo de permissões oferece os mesmos três valores. Seus agentes manuais dessa CLI continuam perguntando enquanto o run das 3 da manhã não para.

  5. 5

    Passe suas próprias flags

    As opções de CLI, na aba do provedor ou em um agente, aceitam qualquer flag da CLI. No Autônomo, o AgentsRoom ainda adiciona a flag de bypass que você não definiu. Para rodar o Claude Code em modo auto em vez de bypass, escolha Manual e adicione --permission-mode auto.

Quando um agente para de verdade

O modo Autônomo reduz as paradas, não as torna impossíveis: o seu próprio hook pode perguntar, uma exclusão protegida pode perguntar, o agente pode ter uma dúvida real. O AgentsRoom avisa para que ele não fique esperando em silêncio: um halo vermelho no agente, o projeto levado para o topo da barra lateral, uma caixa de entrada com Cmd/Ctrl+Shift+I e uma notificação push no seu celular, de onde você pode responder.

Um pedido que a CLI resolve sozinha, como uma verificação de segurança que recusa um comando, desaparece por conta própria assim que o agente volta ao trabalho.

Você deveria rodar agentes assim?

O conselho da Anthropic é mais rigoroso que o nosso padrão, e vale a pena ler os dois. A documentação dela diz sobre o modo bypass: “Only use this mode in isolated environments like containers, VMs, or dev containers without internet access, where Claude Code cannot damage your host system.” Ela também diz que o modo “offers no protection against prompt injection or unintended actions” e indica o modo auto para ter verificações de segurança em segundo plano com bem menos pedidos.

O AgentsRoom usa Autônomo por padrão porque os agentes dele costumam rodar sem você, em um ticket, um agendamento ou uma etapa de equipe, onde um único agente parado faz perder o run. É uma solução de compromisso, não um recurso de segurança: o Autônomo não é um sandbox, e um agente pode excluir, fazer push ou enviar o que o comando dele permitir.

Limites sensatos se você usar: regras deny para o que nunca deve rodar, como Bash(git push *), um worktree do git por agente para que um run ruim fique contido, revisão por agente antes de qualquer commit, e um servidor descartável ou um contêiner para repositórios em que você não confia. Com credenciais de produção ao alcance, escolha Manual.
As regras deny valem em todos os modos (.claude/settings.json):

{
  "permissions": {
    "deny": ["Bash(git push *)", "Read(*.env)"]
  }
}

Limites

  • O modo de permissões é uma configuração de inicialização. Ele se aplica às novas sessões: reinicie um agente que já esteja rodando.
  • Consoles em um host remoto por SSH rodam sem os hooks e a pré-aceitação do AgentsRoom: lá o Claude continua perguntando, a não ser que você já tenha respondido nessa máquina.
  • A confiança em pastas é gravada para um agente Claude local. Um CLAUDE_CONFIG_DIR definido pelo seu perfil de shell ainda pode mostrar a pergunta.
  • Os quatro interruptores dizem respeito ao Claude Code. Nas outras CLIs, a pergunta da pasta é resolvida na inicialização, sem interruptor: Codex pela configuração, Kimi e Antigravity pelo registro, Cursor, Grok e Vibe com --trust.
  • Esses pedidos pertencem ao Claude Code e podem mudar a qualquer versão. As mensagens citadas aqui foram lidas em novembro de 2026.
  • O AgentsRoom não coloca seus agentes em um sandbox. Ele roda a CLI na sua máquina, com seus arquivos e suas credenciais.

Perguntas frequentes

Faça outra pergunta
Como fazer o Claude Code parar de pedir permissão?
Inicie-o com claude --dangerously-skip-permissions, ou claude --permission-mode bypassPermissions, que é equivalente. Para uma opção mais branda, use --permission-mode acceptEdits para aprovar só as edições de arquivos, --permission-mode auto para que um classificador verifique as ações no seu lugar, ou adicione regras permissions.allow para os comandos em que você confia. No AgentsRoom, Autônomo é o modo de permissões padrão, então os agentes já iniciam assim, sem digitar nenhuma flag.
Por que o Claude Code ainda pede permissão em modo bypass?
Porque o modo bypass tem exceções. Segundo a documentação da Anthropic, ele ainda para em regras ask explícitas, em remoções reconhecidas de caminhos críticos e comandos marcados como Dangerous rm operation, e em perguntas que o agente faz a você. Um aviso na primeira execução e a tela de confiança na pasta também aparecem antes de ele valer. O seu próprio hook PreToolUse que responde ask também continua perguntando. Veja a lista acima para saber o que cada mensagem significa.
Como pular “Yes, I trust this folder”?
O Claude Code guarda a sua resposta por pasta em ~/.claude.json, então só pergunta uma vez por pasta, exceto na sua pasta pessoal, onde nenhuma resposta é mantida. No AgentsRoom, Confiar nas pastas onde lanço agentes responde pela pasta onde você inicia o agente, e vem ativado por padrão. Aceitar significa que os hooks e servidores MCP dessa pasta carregam sem o aviso: desative a configuração se você abre repositórios que não escreveu.
Bypass permissions ou modo auto: qual é a diferença?
Bypass permissions pula os pedidos e as verificações de segurança: as chamadas de ferramentas rodam na hora. O modo auto também roda sem pedidos rotineiros, mas um modelo classificador separado revisa as ações antes e bloqueia o que vai além do seu pedido, mira uma infraestrutura desconhecida ou parece guiado por conteúdo hostil. A Anthropic recomenda o modo auto por esse motivo, e ressalta que ele também não garante segurança. Ele depende do seu plano, do seu modelo e das configurações da sua organização.
Posso tornar bypass permissions o padrão no settings.json?
Sim. Defina permissions.defaultMode como bypassPermissions nas suas configurações de usuário, ~/.claude/settings.json, em um arquivo passado com --settings ou nas configurações gerenciadas. A documentação da Anthropic não lista as configurações de projeto para esse valor, e a forma documentada de proibir o modo é permissions.disableBypassPermissionsMode definido como disable.
Posso ativar bypass permissions no meio de uma sessão?
Não a partir de uma sessão iniciada sem ele. A documentação da Anthropic diz para ativá-lo na inicialização. Inicie com --allow-dangerously-skip-permissions para adicioná-lo ao ciclo do Shift+Tab sem ativá-lo, e escolha-o quando precisar.
Por que aparece “cannot be used with root/sudo privileges”?
No Linux e no macOS, o Claude Code se recusa a iniciar nesse modo como root ou com sudo, a menos que a sessão rode dentro de um sandbox que ele reconheça. A solução é rodá-lo com um usuário normal, que é também o que a Anthropic pede em contêineres.
Qual é a flag equivalente no Codex e nas outras CLIs?
O AgentsRoom passa --sandbox danger-full-access -a never para o Codex, o que desativa as aprovações e remove o sandbox dele; codex --help também documenta --dangerously-bypass-approvals-and-sandbox. O Antigravity CLI usa --dangerously-skip-permissions, o Grok Build --always-approve, o Amp --dangerously-allow-all, o Cursor --force e o Kimi Code --auto. A tabela acima lista todas.
É seguro deixar o modo Autônomo ativado?
É uma solução de compromisso, não uma proteção. Ele tira as perguntas, não o risco: um agente pode excluir ou fazer push do que os comandos dele permitirem, e um repositório que você abre pode conter instruções escritas para enganá-lo. Use regras deny para o que nunca deve rodar, um worktree por agente e revisão antes de fazer commit. Escolha Manual, ou uma máquina descartável, quando houver credenciais de produção ao alcance.
Preciso usar o AgentsRoom para isso?
Não. As flags e configurações acima são das próprias CLIs e funcionam em qualquer terminal. O que o AgentsRoom acrescenta é uma única escolha por CLI em vez de uma flag a cada inicialização, as respostas às perguntas que restam do Claude Code, uma exceção por agente ou por tarefa agendada, e um alerta visível no desktop e no celular quando um agente para de verdade.

Você também pode gostar

Claude Code Hooks

Um guia completo sobre Claude Code hooks: hooks de ciclo de vida PreToolUse, PostToolUse, UserPromptSubmit, Stop, Notification e SubagentStop. Configure hooks em .claude/settings.json, automatize salvaguardas e monitore cada evento de hook em tempo real em vários agentes Claude Code com o AgentsRoom, o centro de comando visual para Claude Code hooks.

Revisão por Agente

Revise as alterações de código de cada agente IA separadamente. O AgentsRoom rastreia qual agente Claude Code modificou quais arquivos. Filtre diffs por agente, revise individualmente, faça commits por agente para um histórico git limpo.

Scheduled Tasks: cron para agentes de IA

Agende agentes de IA e fluxos de desenvolvimento recorrentes sem escrever uma única expressão cron. Rode uma sessão Claude Code ou Codex toda manhã para revisar pull requests, examine logs de crash toda noite, verifique dependências toda segunda-feira, gere um changelog semanal ou execute uma passagem de QA após cada deploy. Escolha uma frequência (a cada N minutos, horária, diária, semanal, mensal), um prompt e um papel de agente. O AgentsRoom o inicia para você, recupera execuções perdidas no próximo arranque e mantém um histórico reabrível.

Multi-Provider

AgentsRoom suporta 19 provedores de codificação IA: Claude, Codex, GitHub Copilot CLI, OpenCode, Antigravity CLI, Aider, Grok Build, Mistral Vibe, Kimi Code, Amp, oh-my-pi, Freebuff, Devin, Cursor, Command Code, Muse Code, Pi, MiniMax Code e ZCode. Atribua um provedor diferente por agente, troque de provedor durante a conversa e mantenha todo o contexto com handoff automático. A melhor ferramenta de codificação IA multi-provider.

Agente de Codificação Autônomo

Um agente de codificação autônomo é um desenvolvedor de IA que planeja, executa, testa e se autocorrige sem input humano constante. Aprenda o que são agentes de codificação autônomos, como diferem dos copilotos, quais são os principais agentes autônomos de codificação por IA disponíveis hoje (Claude Code, Codex CLI, Antigravity CLI, OpenCode, Aider, Grok Build, Mistral Vibe, Kimi Code) e como o AgentsRoom é o centro de comando visual para rodar uma frota de agentes de codificação autônomos em paralelo.

Engenheiro de DevOpsRedatorDesenvolvedor FrontendRepresentante ComercialDesenvolvedor BackendCoach e FormadorArquiteto de SoftwareConsultor JurídicoEngenheiro de QAFinanças e AdministraçãoDesenvolvedor Full-StackDesigner CriativoDesenvolvedor MobileInvestigadorEngenheiro de SegurançaRH e Recrutamento
Gerente de ProjetosTradutorEspecialista em GitAnalista de DadosEspecialista em SEOContabilistaEspecialista em LocalizaçãoComunicação e RPGerador de IdeiasOperações e LogísticaEspecialista em MarketingApoio ao ClienteAssistente do projetoCompradorCommunity ManagerAssistente Pessoal

Deixe seus agentes terminarem o que começaram

Baixe o AgentsRoom, escolha Autônomo ou Manual uma vez por CLI e receba um alerta só quando um agente realmente precisar de você.

Baixar AgentsRoomGrátis

App complementar: acompanhe seus agentes em qualquer lugar

Use Claude, Codex, Antigravity CLI ou outro provedor de IA.

Instalar a extensão
Chrome Web Store

Envie bugs e pedidos direto para o seu backlog público.

Agentes que você lê como uma conversa

Cada agente tem uma função, um rosto e um fio que você lê como um app de mensagens.

Visão de conversa

Visão de conversa do AgentsRoom: o trabalho de um agente de programação com IA em formato de chat
Multi-projetos
Multi-provedor
Multi-agentes
Status ao vivo
Diff e commit
App mobile
Preview ao vivo
Equipes de agentes
Testes no navegador
Dev guiada por backlog
Biblioteca de prompts
Biblioteca de skills
Ver todas as funcionalidades