Salve suas conexões SSH,
execute agentes de IA na máquina remota
O AgentsRoom é, ao mesmo tempo, um gerenciador de conexões SSH e um terminal SSH integrado. Salve seus servidores remotos uma vez, conecte-se com uma chave SSH ou uma senha e execute o Claude Code, o Codex ou o Antigravity CLI diretamente na máquina remota.
Pare de alternar entre um cliente SSH separado e um editor de código. Mantenha seus perfis de conexão, seu terminal e seus agentes de IA de programação no mesmo aplicativo, apontados para o mesmo servidor remoto.
Como o AgentsRoom se conecta a um servidor SSH salvo e executa um agente de IA de programação diretamente na máquina remota.
A maioria dos agentes de IA de programação assume que o seu código está na mesma máquina em que você está sentado. Mas boa parte do trabalho acontece em um servidor remoto: um VPS, uma máquina de staging, uma máquina de build potente, um servidor de desenvolvimento compartilhado que toda a equipe usa. O AgentsRoom trata esse caso como prioritário. Salve uma conexão SSH, abra o terminal integrado via SSH e você passa a trabalhar no host remoto como se fosse local.
O gerenciador de conexões SSH mantém um perfil para cada servidor que você usa: host, porta, usuário e se a autenticação é feita com uma chave SSH ou uma senha. Chega de vasculhar arquivos de configuração espalhados ou redigitar o mesmo comando longo. Escolha uma conexão salva, clique em conectar e o terminal coloca você na máquina em um único passo.
A recompensa é executar agentes de IA de programação onde o código realmente está. Conecte-se ao seu servidor remoto via SSH e, em seguida, inicie o Claude Code, o Codex, o Antigravity CLI ou outro agente nessa máquina. O agente lê e edita os arquivos no host remoto, roda a suíte de testes no ambiente remoto e você comanda tudo a partir do AgentsRoom, sem um segundo cliente SSH aberto ao lado.
Um cliente SSH feito para executar agentes de IA
Gerenciamento de conexões, um terminal de verdade e execução remota de agentes em um só lugar.
Conexões SSH salvas
Armazene um perfil reutilizável para cada servidor remoto: host, porta, usuário e método de autenticação. Seu VPS, sua máquina de staging e o servidor de desenvolvimento da equipe ficam todos em uma única lista. Escolha uma conexão e pronto, sem nenhum comando para redigitar.
Autenticação por chave ou senha
Autentique-se com uma chave SSH ou uma senha, conforme o que o servidor espera. Aponte um perfil para o seu arquivo de chave privada ou armazene uma senha, e o AgentsRoom cuida do handshake quando você se conecta.
Terminal integrado via SSH
Cada conexão abre um terminal de verdade no host remoto, dentro do AgentsRoom. Saída totalmente colorida, histórico de comandos e copiar e colar, com o mesmo terminal que você já usa nos projetos locais. Sem um cliente SSH separado para manter aberto.
Execute agentes no servidor remoto
Inicie o Claude Code, o Codex, o Antigravity CLI ou outro agente diretamente na máquina remota via SSH. O agente trabalha nos arquivos que estão no servidor e executa comandos no ambiente remoto, não no seu computador.
Vincule SSH a um projeto
Marque um projeto como remoto e vincule-o a uma conexão SSH salva. A partir daí, o projeto abre seus terminais e agentes nesse servidor, de modo que uma base de código remota se comporta como um projeto normal do AgentsRoom.
As credenciais ficam fora do repositório
Suas chaves SSH ficam na sua máquina e as senhas criptografadas no chaveiro dela, a menos que você ative as senhas sincronizadas, que as levam criptografadas de ponta a ponta. Nada é gravado no repositório do projeto, então nada sobre os seus servidores vaza para uma pasta que um colega de equipe possa clonar.
Importe o seu ~/.ssh/config
Os servidores que você já alcança pelo terminal entram como estão. O AgentsRoom lê os blocos de host do ~/.ssh/config, mantém o arquivo de identidade que cada um declara e preserva um ProxyJump através de um bastion: ele se conecta pelo alias e deixa o OpenSSH resolver o bloco, exatamente como o seu shell faria.
Sessões AWS SSM
Alcance uma instância que não tem endereço público nem porta SSH de entrada, através do aws ssm start-session. A sessão é autorizada pelo perfil AWS já configurado na sua máquina, então não há senha nem chave para armazenar no aplicativo.
WinRM e PowerShell Remoting
Alcance um host Windows que não tem OpenSSH mas fala WinRM, com NTLM para uma máquina em grupo de trabalho ou Kerberos para um membro do domínio, incluindo o endpoint PowerShell de um Exchange on-prem. O CredSSP cobre o segundo salto, quando a sessão precisa, por sua vez, alcançar o Active Directory ou um servidor de arquivos: HTTPS com certificado verificado, e o formulário avisa que a senha é entregue a esse servidor. A partir de uma estação de trabalho fora do domínio, você mesmo informa o controlador de domínio e o IP do servidor, e o AgentsRoom cuida das resoluções de nome sem tocar no seu arquivo hosts. Os agentes executam PowerShell por ele em modo apenas leitura por padrão; as gravações aguardam a sua confirmação, todas, só as arriscadas ou nenhuma, conforme você escolher para cada conexão.
Suas senhas ficam criptografadas, na sua máquina por padrão
Um gerenciador de conexões SSH só é útil se você puder confiar a ele as suas credenciais. O nome, o host, a porta e o usuário de uma conexão acompanham a sua conta: um servidor salvo em um computador aparece nos outros sem ser redigitado. Suas chaves SSH ficam na máquina, e as senhas e frases secretas das chaves ficam criptografadas no chaveiro da máquina onde você as digitou. Ative as senhas sincronizadas em Configurações > Conta (desativado por padrão) e elas também acompanham, criptografadas de ponta a ponta com uma chave que só os seus computadores têm: o AgentsRoom as armazena sem conseguir lê-las. Nada é gravado no projeto em que você está trabalhando: conectar-se a um servidor remoto nunca adiciona um arquivo de configuração ao repositório e nunca faz commit de um host ou de um segredo por acidente.
A autenticação acontece sobre o SSH padrão. O login por chave usa a sua chave privada existente, exatamente como o seu shell faria. O login por senha é enviado pelo canal SSH criptografado, como em qualquer outro cliente SSH. O AgentsRoom é o cliente; o seu servidor continua sendo a fonte de verdade sobre o que aceita.
Quando você executa um agente de IA na máquina remota, o código permanece na máquina remota. O agente lê e edita arquivos no servidor ao qual você se conectou. Nada do projeto remoto é copiado para o seu computador a menos que você peça, e os seus perfis de conexão nunca são compartilhados com ninguém.
Do zero a um agente em um servidor remoto
Salve uma conexão uma vez e execute agentes nela para sempre.
Salve a conexão SSH
Em um projeto, clique em Servidores na barra de comandos de dev, depois em Adicionar uma conexão, ou em Importar de ~/.ssh/config para trazer os hosts que você já tem. Um perfil guarda o host, a porta, o usuário e o seu arquivo de chave SSH ou uma senha. Dê a ele um nome como prod-vps ou staging e ele fica salvo para a próxima vez.
Conecte-se e abra o terminal
Escolha a conexão salva e clique em conectar. O AgentsRoom abre um terminal integrado via SSH no host remoto. Agora você está no servidor, com saída totalmente colorida e histórico de comandos.
Execute um agente de IA na máquina
Inicie o Claude Code, o Codex ou o Antigravity CLI naquele terminal remoto. O agente trabalha nos arquivos do servidor e roda no ambiente remoto, e você o comanda a partir do AgentsRoom como em qualquer outro projeto.
Quando você precisa de agentes em um servidor remoto
Nem toda base de código fica no seu computador.
Código em um VPS
Seu aplicativo roda em um VPS e você quer corrigi-lo onde ele está. Abra a conexão SSH salva, execute um agente Claude Code na máquina e corrija o bug no ambiente real, com todas as dependências.
Trabalhe em uma máquina de staging
Um servidor de staging reproduz um bug que o seu computador nunca vai reproduzir. Conecte-se via SSH, aponte um agente Codex para a base de código de staging e deixe-o reproduzir e corrigir o problema na máquina que realmente o exibe.
Servidor de desenvolvimento compartilhado
A equipe trabalha em um único servidor de desenvolvimento compartilhado. Cada pessoa salva a mesma conexão SSH, abre o seu próprio terminal e executa o seu próprio agente no host, sem precisar configurar um clone local individual.
Sem configuração local necessária
Uma toolchain pesada que você não quer no seu computador fica em uma máquina de build. Conecte-se via SSH, execute ali um agente Antigravity CLI e mantenha a sua própria máquina limpa enquanto o trabalho acontece remotamente.
Como podem os meus agentes de IA aceder às minhas ligações SSH?
Pelo AgentsRoom MCP. As suas conexões salvas são expostas a cada agente como cinco ferramentas MCP: ssh_list devolve os servidores utilizáveis no projeto atual (SSH, AWS SSM e WinRM sem distinção), ssh_exec executa um comando em um servidor e devolve a sua saída (uma linha PowerShell em um host WinRM, somente leitura a menos que você permita gravações, que você confirma uma a uma, só quando arriscadas ou nunca, como preferir), ssh_transfer move um arquivo de ou para um servidor, ssh_connect abre um deles como uma aba de terminal de verdade, e ssh_connection_new propõe um servidor que você ainda não salvou. Assim, quando você diz a um agente "conecte na produção e leia os logs" ou "liste os conectores de envio do Exchange", ele não precisa adivinhar um hostname nem escrever um comando à mão: ele lê a sua lista de conexões e trabalha na máquina certa.
Este acesso SSH dos agentes é deliberadamente sem segredos. O ssh_list devolve apenas metadados: nome, host, porta, utilizador, tipo de autenticação e âmbito. Palavras-passe e frases-passe ficam cifradas no porta-chaves do sistema, as chaves privadas ficam no teu disco e é a aplicação que injeta o segredo no terminal. O agente nomeia uma ligação, nunca a manipula.
Uma sessão que um agente abre com ssh_connect é um separador de terminal visível: podes lê-lo, escrever nele e fechá-lo quando quiseres. E um comando que ele corre com ssh_exec volta na conversa dele com o código de saída, por isso vês sempre o que foi executado e o que a máquina respondeu. Os ficheiros circulam da mesma forma: com o ssh_transfer um agente busca um dump ou um log de um servidor, ou envia um ficheiro para lá, pelo mesmo canal sem credenciais, e recebe de volta um caminho na tua máquina em vez do ficheiro colado na conversa. Uma ligação pode ser guardada só para um projeto ou de forma global, para que o agente veja apenas os servidores pertinentes. Os equipamentos de rede cuja linha de comando só funciona dentro de uma sessão aberta, como um firewall WatchGuard ou muitos switches e roteadores, também são cobertos: ssh_exec abre a sessão, espera o prompt do equipamento e digita os comandos um após o outro.
Enquanto um agente trabalha num servidor, acompanhas tudo em direto. Cada comando que ele corre com o ssh_exec aparece no separador Atividade do painel direito, com a respetiva saída, num registo por servidor; o avatar do agente surge no botão Servidores e, com o selo Agente trabalhando, na tua lista de Servidores. Um comando enviado codificado é mostrado descodificado. Também podes acompanhá-lo no teu telemóvel, na ficha do agente da app móvel. Só circula entre o teu computador e o teu telemóvel, encriptado de ponta a ponta e com os segredos ocultos: nada do que corre nas tuas máquinas é guardado num servidor.
Criar também pode ser trabalho inteiramente do agente. ssh_connection_new mantém o caminho revisado: abre o formulário de criação já preenchido com o que o agente encontrou em um arquivo compose, em um script de deploy ou na sua documentação, e é você quem revisa, digita a credencial e salva. A não ser que você desative "Os agentes podem gerenciar as conexões" (Configurações, ativado por padrão), ssh_connection_save grava a conexão diretamente, e mesmo aí a credencial nunca atravessa a conversa: o agente cita pelo nome um segredo do seu cofre e o aplicativo desktop o copia. O interruptor está escrito na configuração em vez de pedido em um prompt, porque uma conexão que um agente pudesse registrar sem ninguém ver seria um backdoor.
Descobrir o AgentsRoom MCPFilmado no app: pedimos a um agente para verificar o espaço livre em disco de um servidor de staging, rodar um script de health check e acompanhar o log do nginx. As três chamadas aparecem uma a uma na aba Atividade, com a saída, o código de saída e a duração de cada uma, depois o registro desse servidor abre inteiro e leva de volta à lista de Servidores. Nada do que roda ali sai do computador.
Perguntas frequentes
Faça outra perguntaPosso salvar várias conexões SSH?
Ele suporta autenticação por chave SSH e por senha?
Posso executar o Claude Code ou o Codex em um servidor remoto via SSH?
Onde ficam armazenadas as minhas credenciais SSH?
Ainda preciso de um cliente SSH separado?
Os meus agentes de IA podem aceder às minhas ligações SSH?
Os meus agentes veem a minha palavra-passe SSH?
Posso importar o meu ~/.ssh/config existente?
Posso alcançar um servidor sem endereço público e sem porta SSH aberta?
Um agente pode criar uma nova conexão SSH?
Posso conectar-me a um servidor Windows e obter o PowerShell?
Posso abrir um projeto que só existe em um servidor remoto, sem cloná-lo aqui?
Os agentes que rodam em um servidor param quando eu fecho o AgentsRoom?
Onde adiciono uma conexão SSH no AgentsRoom?
O navegador integrado consegue abrir um servidor de desenvolvimento a correr no servidor remoto?
Posso obrigar um agente a me pedir autorização antes de usar um servidor?
Capturas de tela
Capturas reais do app, adicionadas conforme este recurso evolui.
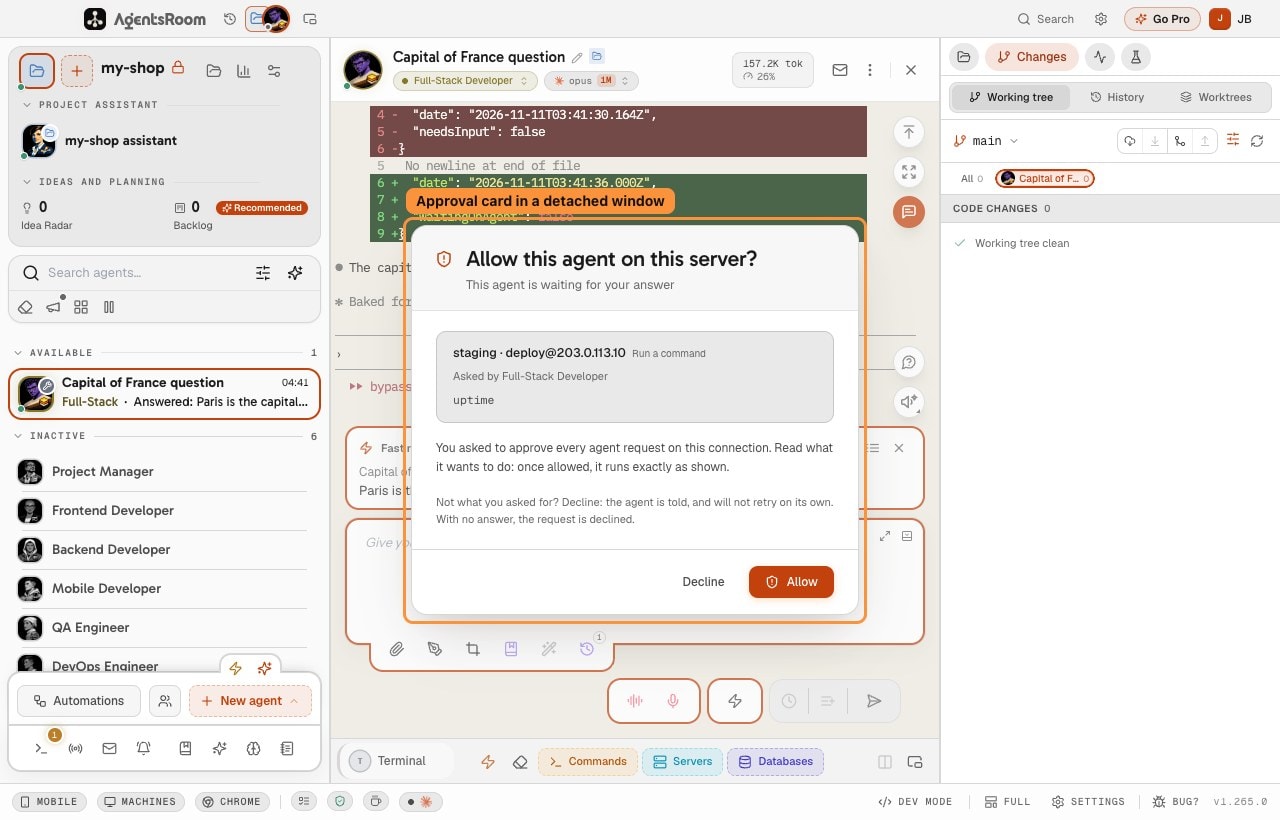
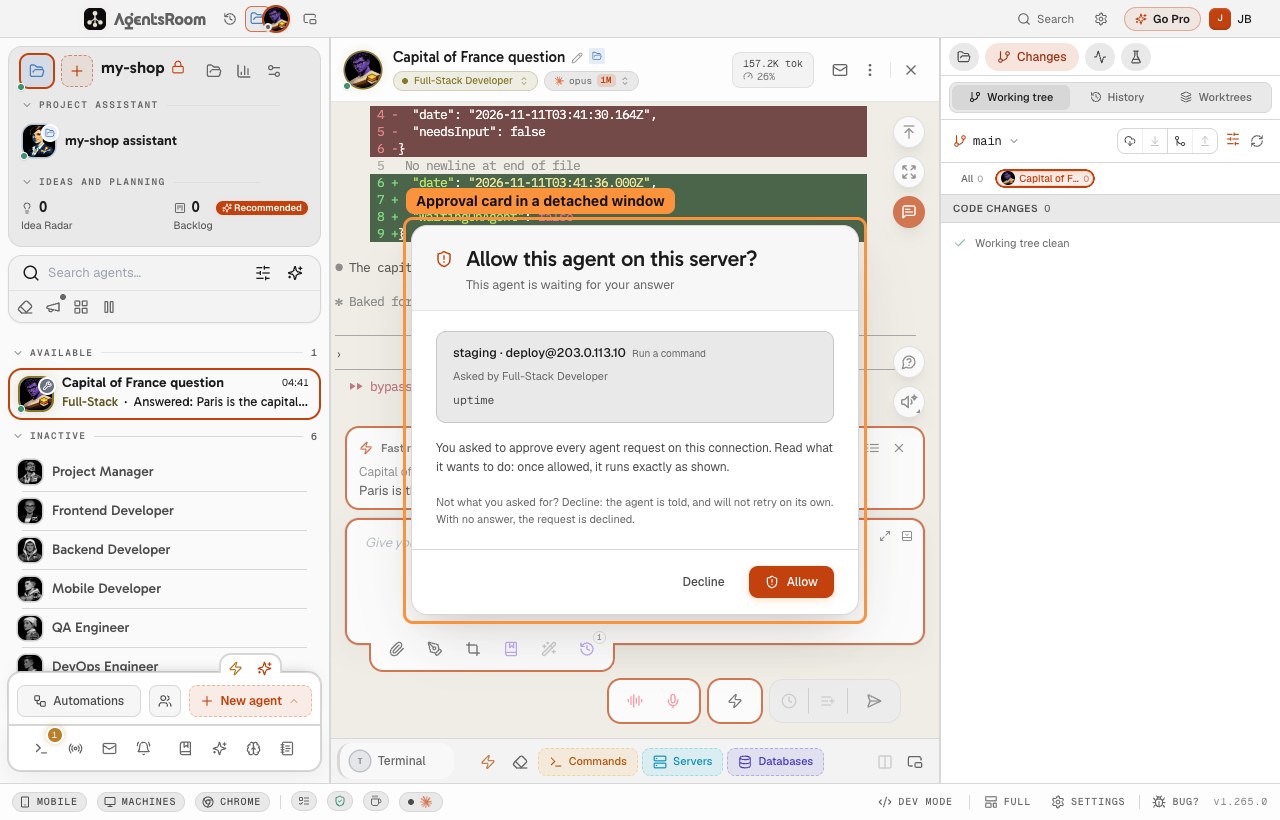
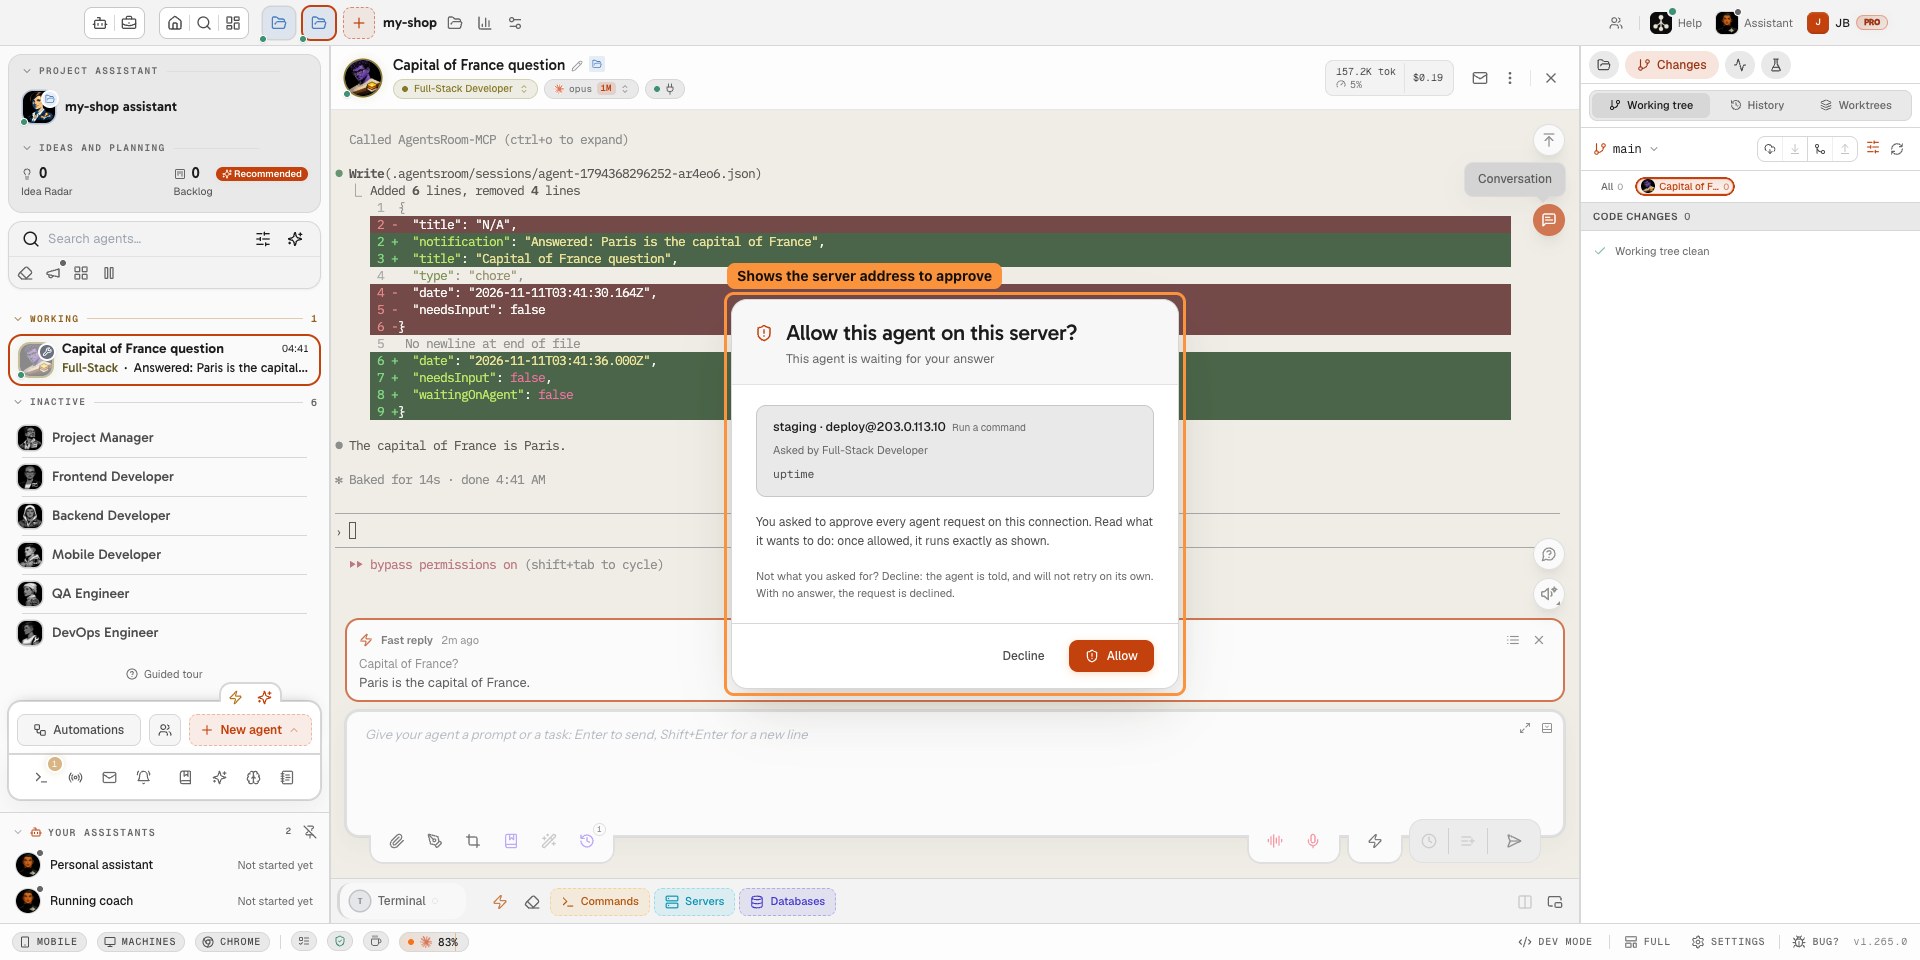
Aprove ou recuse o comando de servidor de um agente de qualquer janela de projeto, mesmo uma destacada. 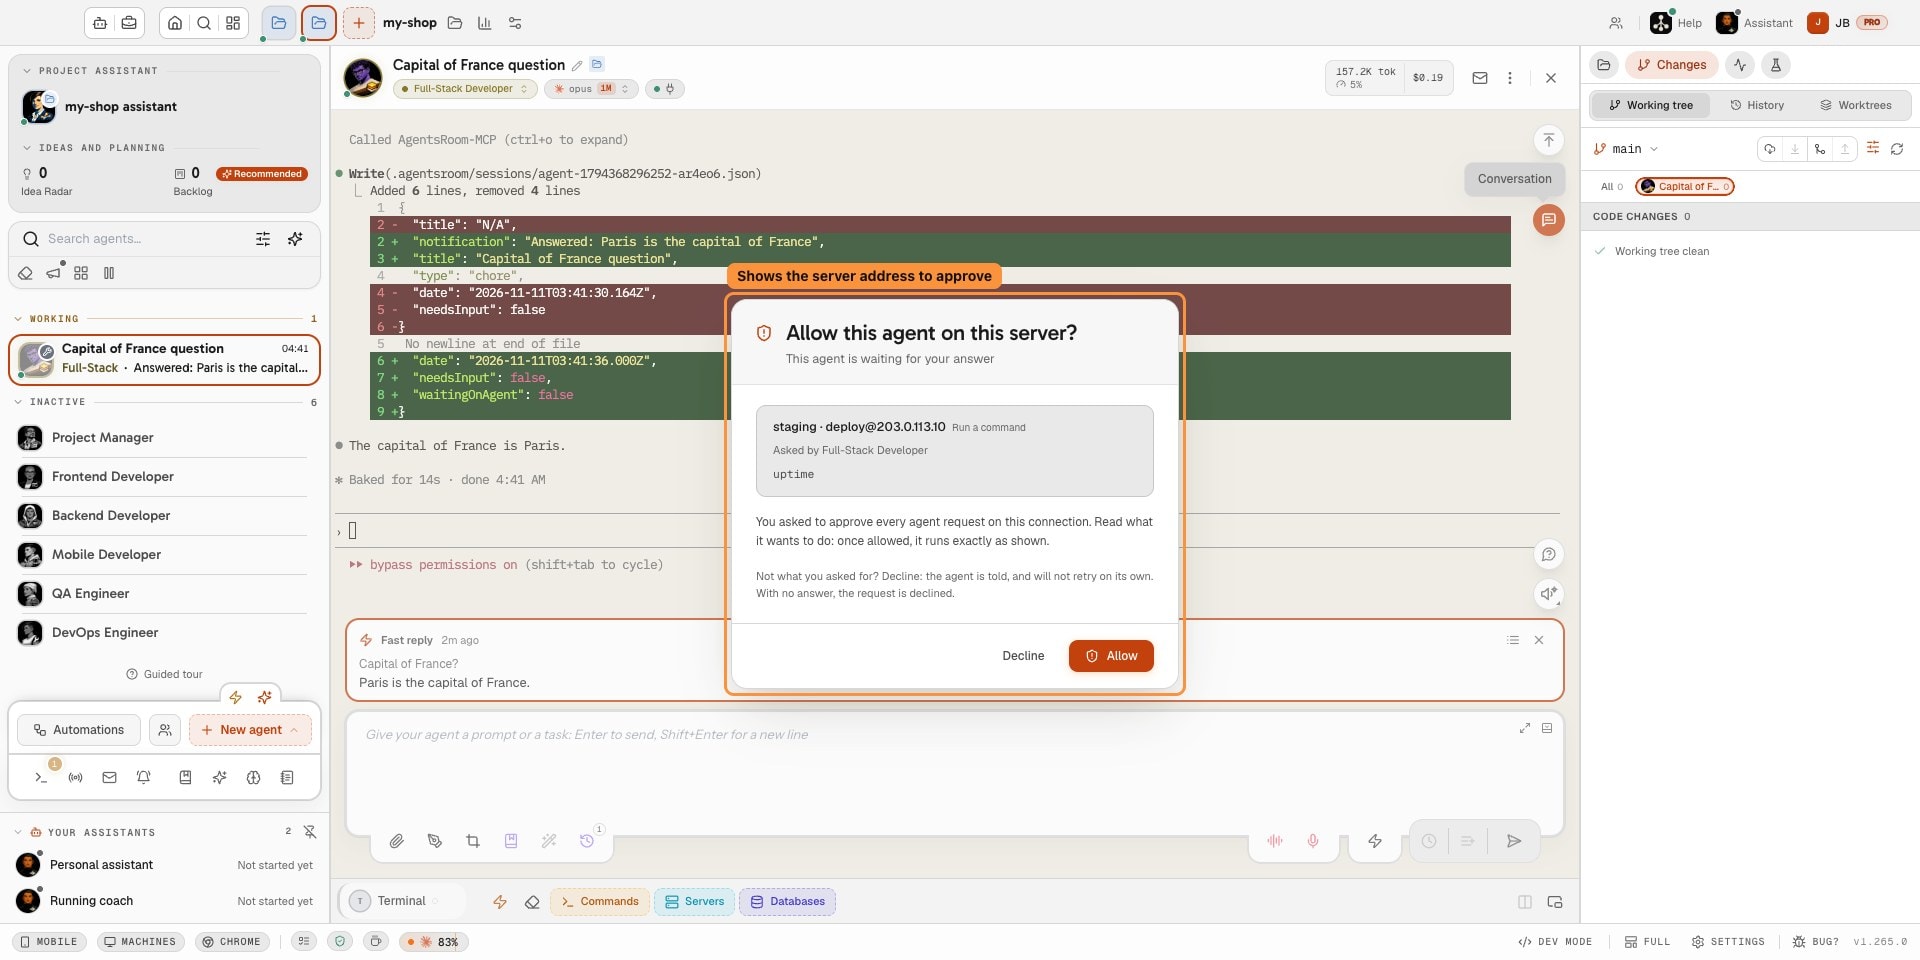
Antes que um agente execute um comando em um servidor protegido, o cartão mostra exatamente qual servidor ele está direcionado. 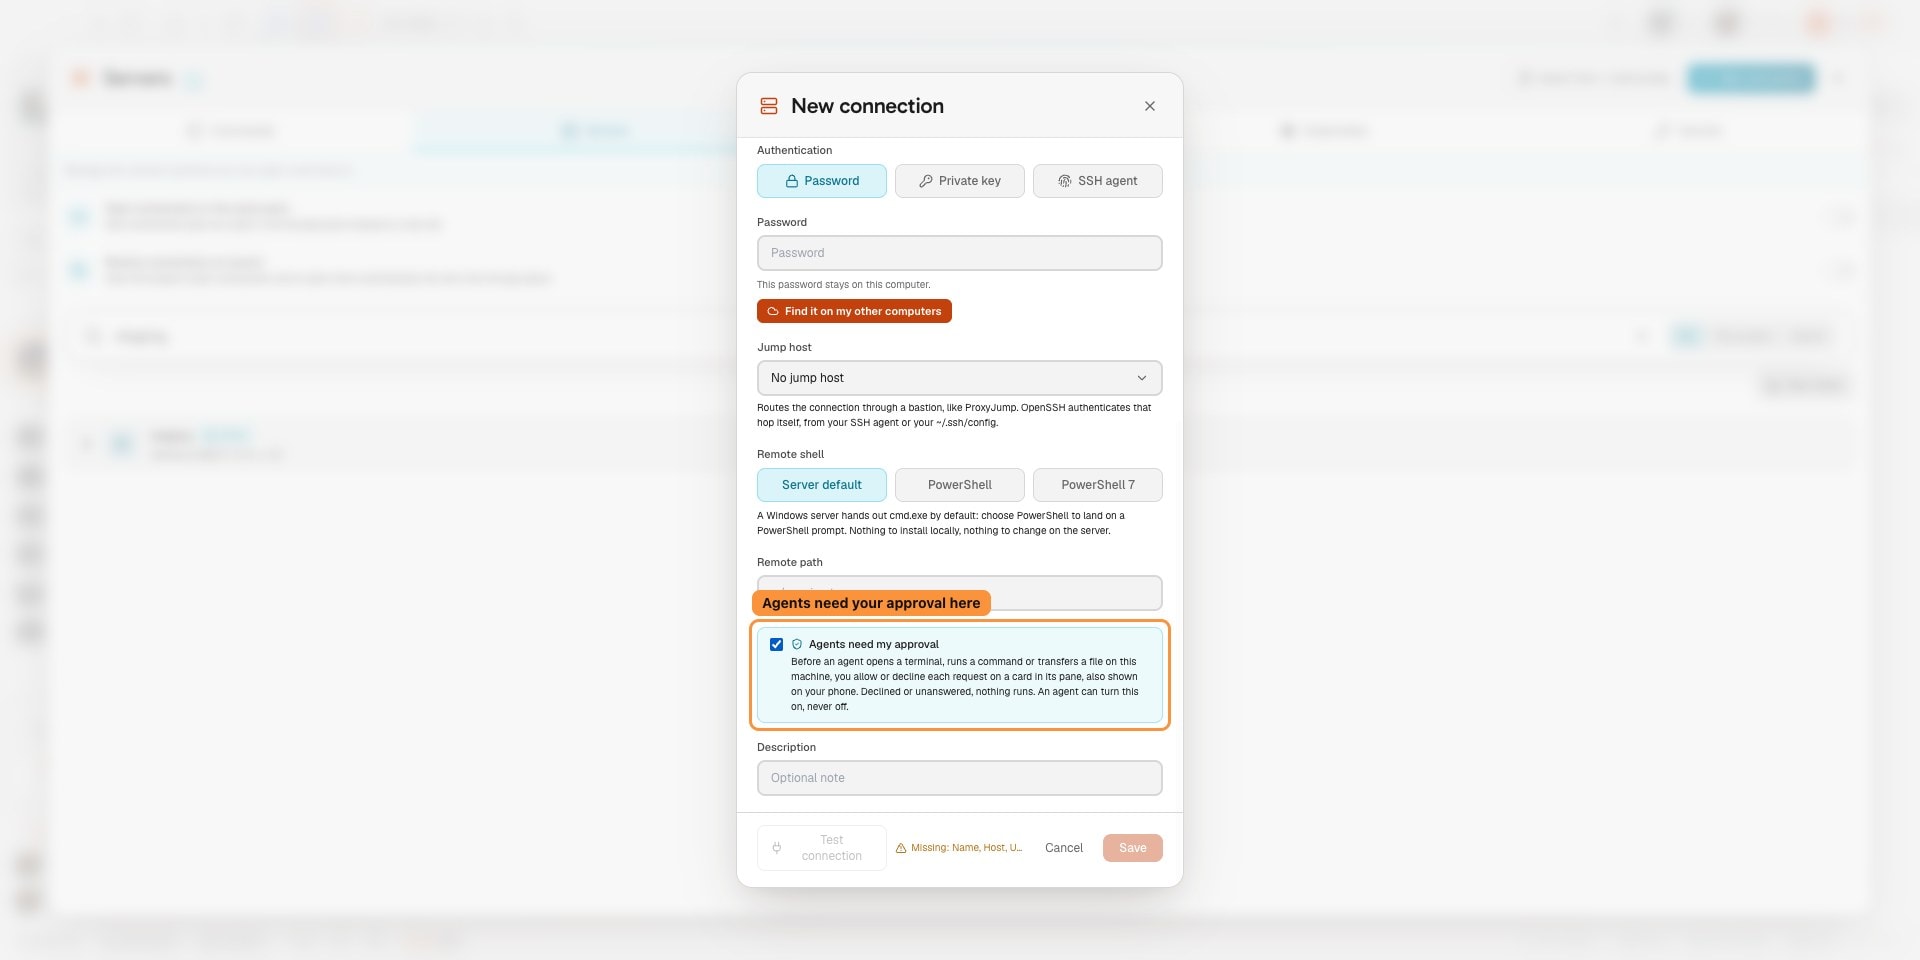
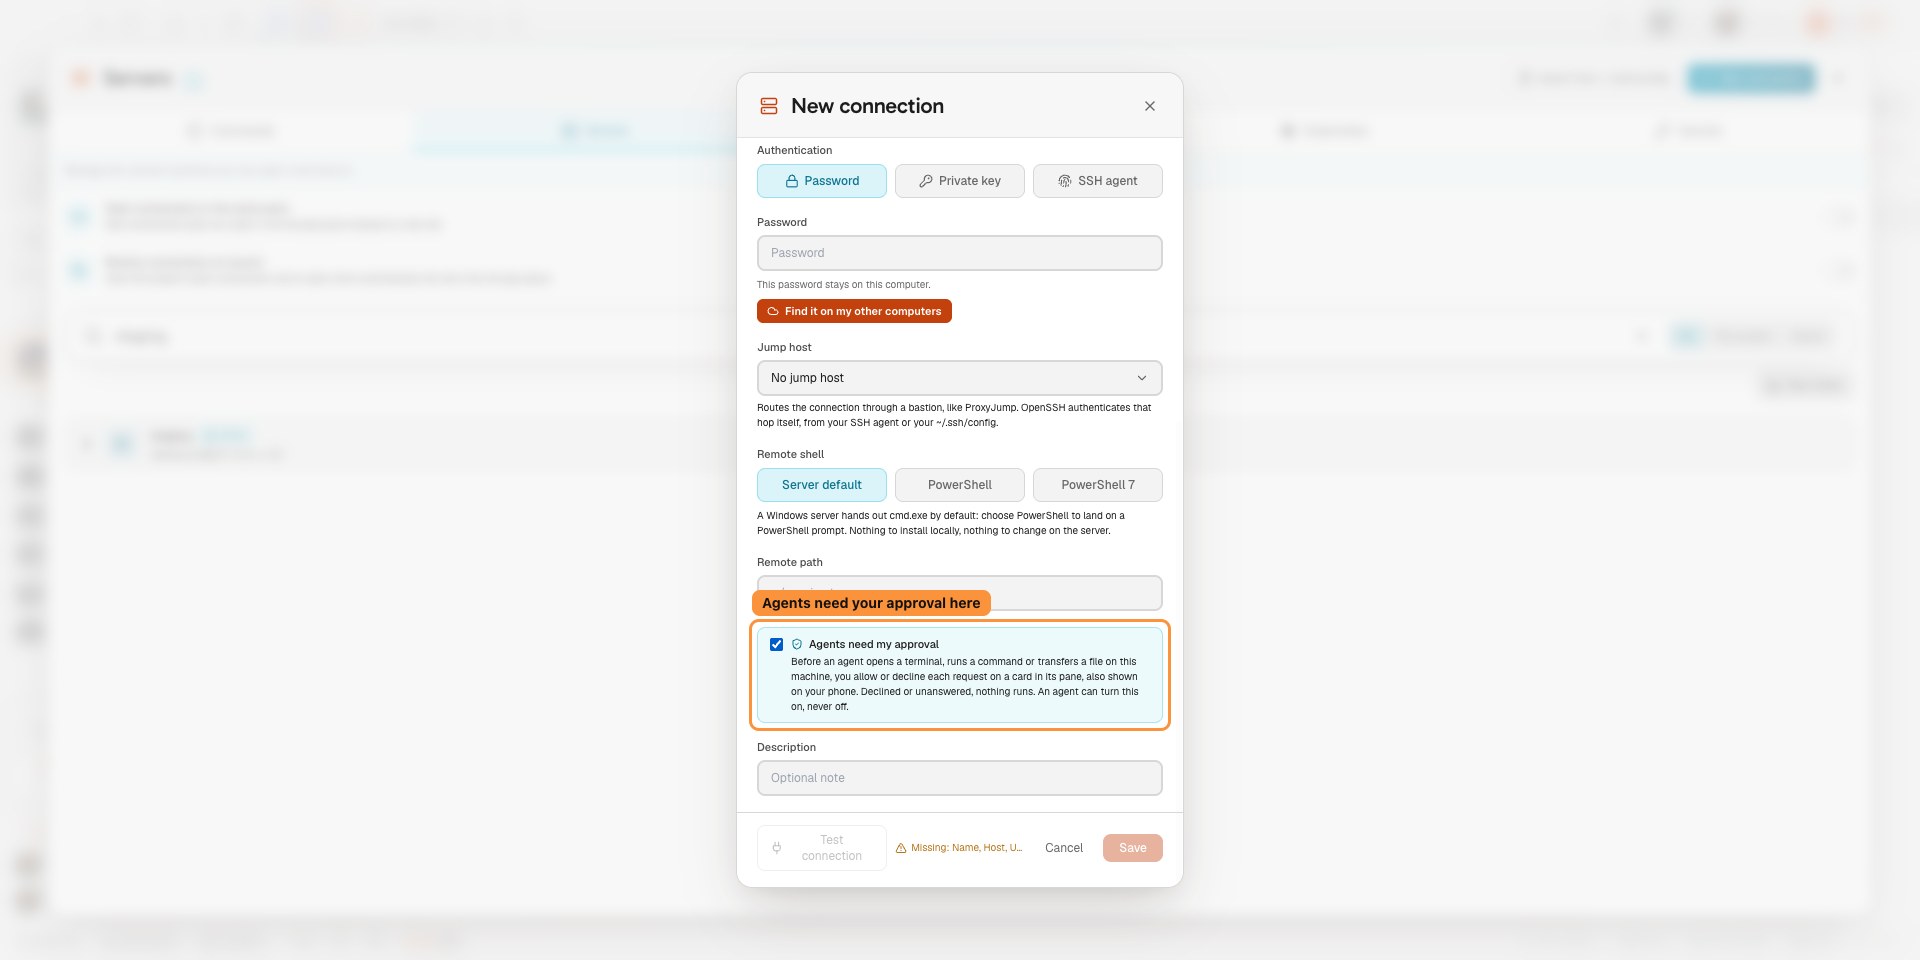
Faça com que agents peçam sua aprovação antes de se conectarem a um servidor, executarem um comando ou transferirem um arquivo.
Você também pode gostar
RDS via AWS SSM
Alcance uma instância Amazon RDS que não tem endpoint público, a partir da sua própria máquina, com aws ssm start-session e o documento AWS-StartPortForwardingSessionToRemoteHost. Sem bastion para manter, sem VPN, sem regra SSH de entrada. O AgentsRoom abre a sessão em uma porta loopback e conecta o cliente de banco de dados através dela. MySQL, PostgreSQL, SQL Server e MongoDB, ou seja, RDS MySQL, RDS PostgreSQL, RDS for SQL Server, Aurora e DocumentDB.
Conexões de banco de dados
Salve suas conexões MySQL, PostgreSQL, SQL Server, MongoDB, SQLite e Google BigQuery, alcance um banco de dados em uma sub-rede privada por um túnel SSH ou uma sessão AWS SSM, e deixe seus agentes de IA consultá-lo por MCP. Somente leitura por padrão, uma instrução por chamada, resultados limitados, e a senha nunca chega ao agente. Exportação, importação e cópia de um banco sobre outro para MySQL, PostgreSQL e MongoDB.
Gerenciador de segredos
Armazene chaves de API, tokens e senhas no chaveiro do seu sistema operacional, referencie-os como {{secret:NAME}} nos comandos de dev e nos ambientes dos agentes, e deixe o AgentsRoom resolvê-los na inicialização. Os agentes veem os nomes, nunca os valores, e nada é sincronizado com um servidor.
Importação de repositórios
Conecte o GitHub ou o GitLab, navegue pelos repositórios aos quais você realmente tem acesso e clone vários de uma vez. Cada um vira um projeto com seus próprios agentes de codificação IA. Instâncias GitLab self-hosted são suportadas.
Dev Terminals
Gerenciador de terminais e inicializador de processos por projeto. Inicie backend, frontend e workers com um clique, localmente ou em um servidor remoto via SSH.
Controle remoto de agentes
Pilote os seus agentes de IA de programação pelo celular. Comande terminais, projetos e prompts no seu computador ou servidor remoto a partir do iOS e do Android.
Tunnel Localhost (preview ao vivo)
Túnel seguro integrado que expõe um servidor de desenvolvimento local ou remoto como uma URL HTTPS pública. Visualize o seu trabalho em andamento de qualquer lugar.
Multiprojeto, multiagente
Execute vários projetos e vários agentes de IA em paralelo, locais e remotos, a partir de um único centro de comando visual.
































Leve os seus agentes de IA para o servidor remoto
Baixe o AgentsRoom, salve as suas conexões SSH e execute o Claude Code, o Codex ou o Antigravity CLI em qualquer VPS ou servidor remoto através de um terminal integrado.
App complementar: acompanhe seus agentes em qualquer lugar
Use Claude, Codex, Antigravity CLI ou outro provedor de IA.
Envie bugs e pedidos direto para o seu backlog público.
Agentes que você lê como uma conversa
Cada agente tem uma função, um rosto e um fio que você lê como um app de mensagens.
