에이전트 권한

Claude Code와 Codex의 권한 프롬프트를 건너뛰세요.
그래도 빠져나오는 질문까지.

혼자 일하는 에이전트는 아무도 답할 수 없는 질문에서 멈추지 않아야 쓸모가 있습니다. AgentsRoom에서는 bypass를 제공하는 모든 에이전트 CLI에 자율 모드 또는 수동 모드의 권한 모드가 있습니다. 자율 모드는 그 CLI 자체의 bypass 플래그로 에이전트를 실행한 뒤, Claude Code가 그래도 묻는 것들을 처리합니다.

CLI마다 첫 실행 때 한 번만 고릅니다. 모든 동작은 터미널에 계속 표시되고, 언제든 에이전트를 멈출 수 있습니다.

그래도 에이전트를 멈추는 것들
  • Bypass Permissions 모드 경고AgentsRoom이 응답
  • “Yes, I trust this folder”AgentsRoom이 응답
  • “Dangerous rm operation”AgentsRoom이 응답
  • 입력에 계정 이메일 포함AgentsRoom이 응답

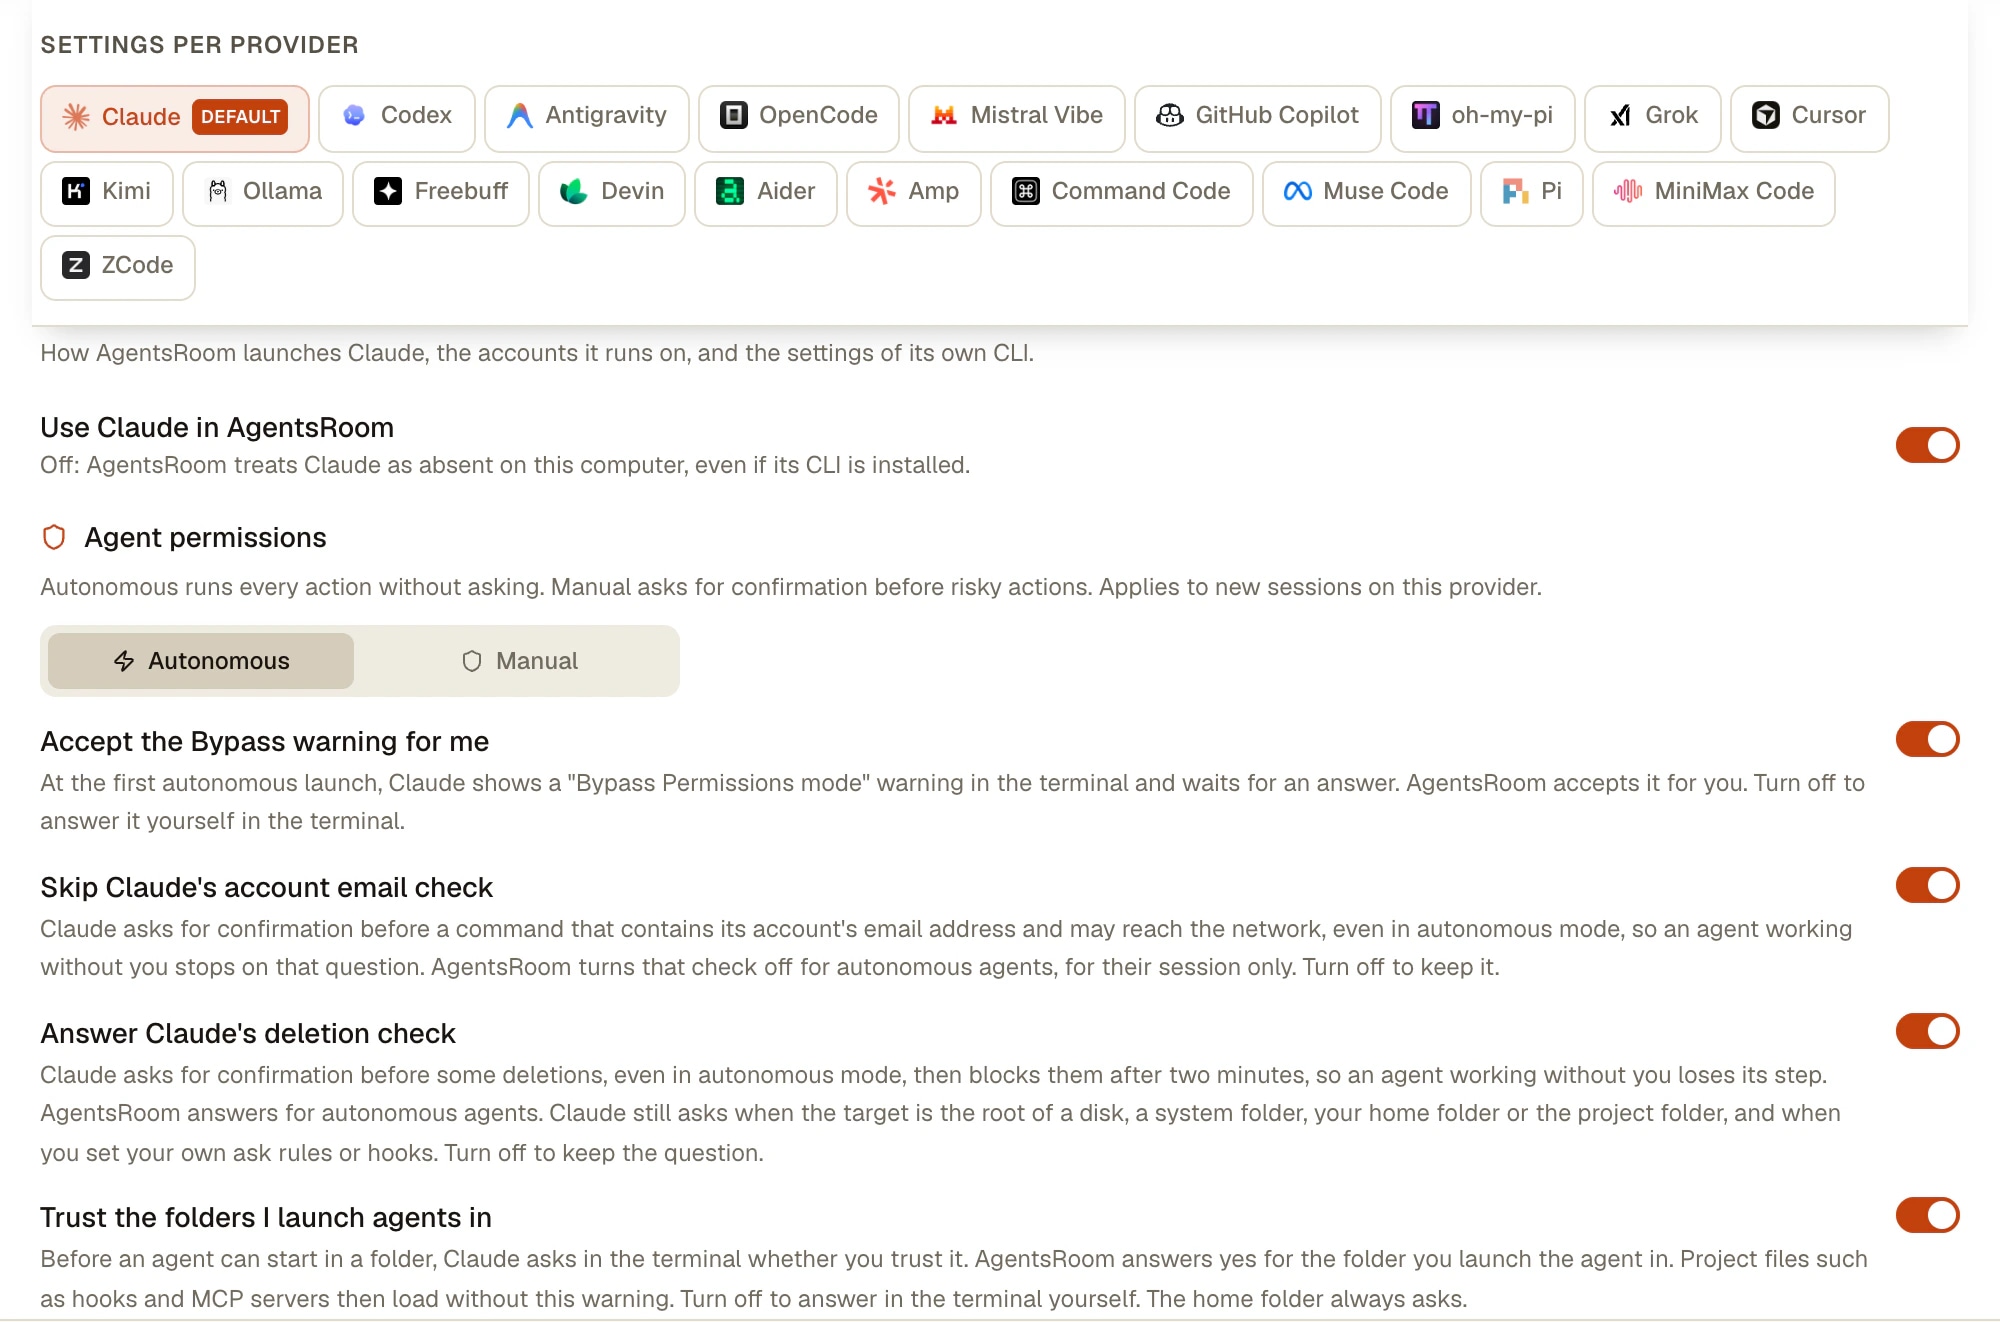
Claude Code가 bypass 모드에서 물을 수 있는 네 가지 질문과 각각을 처리하는 스위치. 네 개 모두 기본으로 켜져 있으며 끌 수 있습니다.

대부분의 사람은 같은 순서로 이 일을 겪습니다. Claude Code가 명령마다 물어보니 플래그를 찾아 --dangerously-skip-permissions로 시작합니다. 프롬프트가 멈춥니다. 그런데 에이전트를 돌려 두고 한 시간 뒤에 돌아오면 질문 앞에 멈춰 있습니다. 실행 시 경고, 신뢰할 폴더, 확인할 삭제 같은 질문입니다.

이 질문들은 버그가 아닙니다. bypass 모드는 권한 프롬프트를 건너뛰고, 건너뛰지 않는 동작은 Anthropic 문서에 나열되어 있습니다. 내 터미널에서는 키 한 번이면 끝납니다. 하지만 백로그 티켓, 예약 작업, 밤에 돌아가는 에이전트 팀에서는 실행 전체를 날립니다.

이 페이지는 두 가지를 다룹니다. 각 CLI가 자체적으로 하는 일을 실제 플래그와 함께 있는 그대로 설명하고, AgentsRoom이 그 위에 더하는 것을 보여 줍니다. 플래그만 필요하다면 아래 표에 있으며, 쓰는 데 AgentsRoom은 필요 없습니다.

Claude Code의 권한 모드 6가지

2026년 11월 7일에 확인한 Anthropic 문서 기준입니다. Claude Code 2.1.318의 claude --help에도 같은 6가지가 나옵니다.

모드묻지 않고 실행되는 것시작 방법
default (Manual)읽기만. 나머지는 모두 묻습니다. CLI에는 Manual로 표시됩니다.--permission-mode default
acceptEdits읽기, 파일 편집, 그리고 mkdir, touch, mv, cp 같은 일반적인 파일 시스템 명령.--permission-mode acceptEdits
plan읽기와 읽기 전용 명령. 소스 파일은 편집하지 않습니다.--permission-mode plan
auto전부. 단, 별도의 분류기 모델이 실행 전에 동작을 확인합니다.--permission-mode auto
dontAsk작업 디렉터리의 파일 읽기와 미리 승인한 도구. 프롬프트가 필요한 것은 모두 거부됩니다.--permission-mode dontAsk
bypassPermissions전부. 단, 어떤 모드도 승인하지 않는 짧은 목록의 동작은 제외합니다.--dangerously-skip-permissions

Shift+Tab으로 세션 중에 모드를 순환할 수 있지만, 활성화하지 않고 시작한 세션에서는 bypassPermissions로 들어갈 수 없으므로 실행할 때 활성화하세요. --allow-dangerously-skip-permissions 변형은 순환에 추가만 합니다. VS Code에서는 확장 설정의 Allow dangerously skip permissions 토글도 필요합니다.

bypass 모드에서도 묻는 것들

터미널에 보이는 그대로의 각 질문, 나타나는 이유, AgentsRoom이 하는 일.

“WARNING: Claude Code running in Bypass Permissions mode”

이 모드의 첫 대화형 세션에는 “1. No, exit”와 “2. Yes, I accept” 두 줄이 있는 경고가 표시됩니다. “No, exit”가 선택되어 있어서, 습관적으로 Enter를 누르면 Claude가 종료됩니다. 한 번 수락하면 Claude Code가 이를 기록하고 더 묻지 않습니다.

Bypass 경고를 대신 수락: AgentsRoom이 실행 전에 수락을 기록합니다. 자율 모드에서만 동작하며, SSH에서는 절대 하지 않습니다.

“Yes, I trust this folder”

새 폴더에서 시작하기 전에 Claude는 그 폴더를 신뢰하는지 묻습니다. 저장소가 자체 훅과 MCP 서버를 포함할 수 있기 때문입니다. 이 질문은 bypass 모드가 적용되기 전에 나오며, 2026년 11월 초 첫 실행에서 저희가 측정한 가장 잦은 중단이었습니다.

에이전트를 실행하는 폴더 신뢰: AgentsRoom이 두 권한 모드 모두에서, 에이전트를 실행하는 폴더에 대해 “예”로 답합니다. 그 폴더의 훅과 MCP 서버는 이후 경고 없이 로드됩니다. 홈 폴더에서는 항상 묻습니다.

“Dangerous rm operation”, “Compound command contains cd with write operation”

Claude Code는 cd 뒤의 rm -f * 같은 일부 삭제 전에 묻고, 2분이 지나면 “Claude Code will automatically block this request”라며 명령을 차단합니다. 문구와 달리 문제는 cd가 아니라 삭제입니다.

Claude 삭제 확인에 응답: AgentsRoom이 자율 모드 에이전트의 일반적인 삭제에 답합니다. 대상이 디스크 루트, 시스템 폴더, 홈 폴더, 프로젝트 폴더 또는 그 상위 폴더이거나, sudo, eval, sh -c인 경우에는 Claude가 계속 묻습니다.

“This call's input holds your account email address”

Claude는 자기 계정의 이메일 주소가 들어 있고 네트워크에 접근할 수 있는 명령 전에 묻습니다. 그래서 내 주소로 커밋하거나 API를 호출하는 에이전트가 거기서 멈출 수 있습니다.

Claude 계정 이메일 확인 건너뛰기: AgentsRoom이 자율 모드 에이전트에 대해, 해당 세션에 한해 이 확인을 끕니다. Claude 설정에는 아무것도 기록하지 않으며, 외부 페이로드에 따라 동작하는 webhook 트리거에는 이 확인이 유지됩니다.

AgentsRoom이 건드리지 않는 것

  • 직접 만든 permissions.ask 규칙과 ask로 응답하는 PreToolUse 훅. CLI는 모드를 확인하기 전에 훅을 실행하므로 이것들은 계속 묻습니다. 설정에 폴더를 여는 버튼과 함께 안내가 표시됩니다.
  • 관리형 정책. 회사에서 permissions.disableBypassPermissionsMode를 disable로 설정했다면 이 모드는 꺼지고, AgentsRoom은 이를 우회하지 않습니다.
  • deny 규칙. bypass를 포함한 모든 모드에서 차단합니다.
  • 에이전트 자신의 질문. 에이전트에게 내 결정이 필요하면 여전히 묻습니다.
AgentsRoom 설정 > AI 제공자의 Claude 탭: 에이전트 권한이 자율 모드로 설정되어 있고, Bypass 경고, 계정 이메일 확인, 삭제 확인, 폴더 신뢰 스위치가 있는 모습
설정 > AI 제공자의 Claude 탭. 자율 모드 또는 수동 모드는 이 CLI의 새 에이전트에 적용되고, 아래 스위치는 Claude Code가 그래도 묻는 질문에 답합니다.

모든 에이전트 CLI에 같은 스위치

자율 모드를 고르면 AgentsRoom이 아래 플래그를 전달합니다. AgentsRoom 밖에서는 이 플래그를 직접 사용하면 됩니다.

CLI자율 모드에서 전달되는 플래그
Claude Code--dangerously-skip-permissions --enable-auto-mode
Codex--sandbox danger-full-access -a never
Antigravity CLI--dangerously-skip-permissions
GitHub Copilot CLI--allow-all-tools
Cursor--force
Grok Build--always-approve
OpenCode--auto
Kimi Code--auto
Mistral Vibe--agent auto-approve --trust
Amp--dangerously-allow-all
Devin--permission-mode dangerous
oh-my-pi--yolo
Command Code--yolo
Muse Code--yolo
ZCode--mode yolo

OpenCode의 --auto는 명시적으로 거부하지 않은 것을 승인합니다. Kimi에는 플래그가 두 개 있습니다. --yolo는 민감한 동작 앞에서 여전히 멈추지만 --auto는 멈추지 않습니다. GitHub Copilot CLI에는 수동 모드 플래그가 없으므로, 직접 CLI 옵션을 설정하지 않는 한 AgentsRoom이 그 플래그를 적용합니다. Aider는 여기서 항상 자동으로 확인하고, Pi는 설계상 도구 승인을 묻지 않으며, Freebuff에는 권한 플래그가 없습니다. oh-my-pi는 기본적으로 yolo로 동작하므로 수동 모드에서는 --approval-mode always-ask를 전달합니다. MiniMax Code에는 플래그가 없어 AgentsRoom이 설정 파일에 모드를 기록하며, 이는 AgentsRoom 밖의 mcode에도 적용됩니다.

설정 방법

CLI마다 한 번의 선택, 필요한 곳에만 예외.

  1. 1

    첫 실행 때 고르기

    CLI의 첫 에이전트가 에이전트 권한을 엽니다. 개발 머신용으로 권장 표시가 붙은 자율 모드 또는 수동 모드입니다. 한 번도 묻지 않았다면 자율 모드가 적용됩니다.

  2. 2

    CLI 전체에 대해 바꾸기

    설정 > AI 제공자에서 CLI를 선택한 뒤 에이전트 권한으로 갑니다. 그 CLI의 새 세션에 적용됩니다. Claude 탭에는 위에서 설명한 스위치도 있습니다.

  3. 3

    에이전트 하나만 바꾸기

    에이전트 편집, 고급 옵션, 에이전트 권한에서 상속됨, 자율 모드, 수동 모드 중에서 고릅니다. 리뷰 에이전트는 수동 모드로 두고 나머지는 자유롭게 돌릴 수 있습니다.

  4. 4

    예약 작업에 설정하기

    작업의 고급 섹션에 있는 권한 모드에서 같은 세 값을 고를 수 있습니다. 그 CLI의 수동 모드 에이전트는 계속 묻고, 새벽 3시 실행은 멈추지 않습니다.

  5. 5

    직접 플래그 전달하기

    프로바이더 탭이나 개별 에이전트의 CLI 옵션에는 해당 CLI의 어떤 플래그든 넣을 수 있습니다. 자율 모드에서는 직접 넣지 않은 bypass 플래그를 AgentsRoom이 추가합니다. Claude Code를 bypass가 아니라 auto 모드로 실행하려면 수동 모드를 고르고 --permission-mode auto를 추가하세요.

그래도 에이전트가 멈출 때

자율 모드는 중단을 줄일 뿐 없애지는 못합니다. 직접 만든 훅이 물을 수도, 보호된 삭제가 물을 수도, 에이전트에게 진짜 질문이 있을 수도 있습니다. AgentsRoom은 조용히 기다리지 않도록 알려 줍니다. 에이전트의 붉은 후광, 사이드바에서 위로 올라오는 프로젝트, Cmd/Ctrl+Shift+I로 여는 인박스, 그리고 휴대폰 푸시 알림입니다. 휴대폰에서 바로 답할 수 있습니다.

안전 확인이 명령을 거부하는 경우처럼 CLI가 스스로 해결하는 프롬프트는 에이전트가 다시 일을 시작하면 저절로 사라집니다.

에이전트를 이렇게 실행해도 될까요?

Anthropic의 조언은 저희 기본값보다 엄격하므로 둘 다 읽어 보세요. 문서는 bypass 모드에 대해 이렇게 말합니다. “Only use this mode in isolated environments like containers, VMs, or dev containers without internet access, where Claude Code cannot damage your host system.” 또한 이 모드가 “offers no protection against prompt injection or unintended actions”라고 하면서, 훨씬 적은 프롬프트로 백그라운드 안전 확인을 하는 auto 모드를 안내합니다.

AgentsRoom의 기본값이 자율 모드인 이유는 에이전트가 티켓, 일정, 팀 단계에서 사용자 없이 도는 경우가 많고, 에이전트 하나가 멈추면 실행 전체를 잃기 때문입니다. 이것은 안전 기능이 아니라 트레이드오프입니다. 자율 모드는 샌드박스가 아니며, 에이전트는 명령이 허용하는 것을 삭제하고, 푸시하고, 보낼 수 있습니다.

사용한다면 합리적인 제한을 두세요. Bash(git push *)처럼 절대 실행되면 안 되는 것에는 deny 규칙, 잘못된 실행을 가두기 위한 에이전트별 git worktree, 커밋 전 에이전트별 리뷰, 신뢰하지 않는 저장소에는 일회용 서버나 컨테이너. 프로덕션 자격 증명이 손 닿는 곳에 있다면 수동 모드를 고르세요.
deny 규칙은 모든 모드에서 유지됩니다(.claude/settings.json):

{
  "permissions": {
    "deny": ["Bash(git push *)", "Read(*.env)"]
  }
}

제한 사항

  • 권한 모드는 실행 시 설정입니다. 새 세션에 적용되므로, 이미 실행 중인 에이전트는 다시 시작하세요.
  • SSH로 접속한 원격 호스트의 콘솔은 AgentsRoom의 훅과 사전 수락 없이 실행됩니다. 그 머신에서 이미 답하지 않았다면 Claude는 거기서 계속 묻습니다.
  • 폴더 신뢰는 로컬 Claude 에이전트용으로 기록됩니다. 셸 프로필에서 설정한 CLAUDE_CONFIG_DIR이 있으면 질문이 여전히 나타날 수 있습니다.
  • 네 스위치는 Claude Code에 관한 것입니다. 다른 CLI에서는 폴더 질문을 스위치 없이 실행 시 처리합니다. Codex는 설정으로, Kimi와 Antigravity는 레지스트리로, Cursor, Grok, Vibe는 --trust로 처리합니다.
  • 이 프롬프트는 Claude Code의 것이며 버전마다 바뀔 수 있습니다. 여기 인용한 메시지는 2026년 11월에 확인한 것입니다.
  • AgentsRoom은 에이전트를 샌드박스에 넣지 않습니다. 내 파일과 자격 증명을 가지고 내 머신에서 CLI를 실행합니다.

자주 묻는 질문

다른 질문하기
Claude Code가 권한을 묻지 않게 하려면 어떻게 하나요?
claude --dangerously-skip-permissions 또는 이와 동등한 claude --permission-mode bypassPermissions로 시작하세요. 더 완만한 방법으로는 --permission-mode acceptEdits로 파일 편집만 승인하거나, --permission-mode auto로 분류기가 대신 동작을 확인하게 하거나, 신뢰하는 명령에 permissions.allow 규칙을 추가할 수 있습니다. AgentsRoom에서는 자율 모드가 기본 권한 모드이므로, 플래그를 입력하지 않아도 에이전트가 이렇게 시작합니다.
bypass 모드인데 Claude Code가 왜 여전히 권한을 묻나요?
bypass 모드에는 예외가 있기 때문입니다. Anthropic 문서에 따르면 명시적인 ask 규칙, 중요 경로 삭제로 인식된 경우와 “Dangerous rm operation”으로 표시된 명령, 에이전트가 직접 하는 질문에서는 여전히 멈춥니다. 첫 실행 경고와 폴더 신뢰 화면도 적용되기 전에 나타납니다. ask로 응답하는 직접 만든 PreToolUse 훅도 계속 묻습니다. 각 메시지의 의미는 위 목록을 참고하세요.
“Yes, I trust this folder”를 건너뛰려면 어떻게 하나요?
Claude Code는 폴더별 답을 ~/.claude.json에 저장하므로 폴더마다 한 번만 묻습니다. 단, 홈 폴더에서는 답이 저장되지 않습니다. AgentsRoom에서는 에이전트를 실행하는 폴더 신뢰 설정이 에이전트를 실행하는 폴더에 대해 답하며, 기본으로 켜져 있습니다. 수락하면 그 폴더의 훅과 MCP 서버가 경고 없이 로드되므로, 직접 작성하지 않은 저장소를 연다면 이 설정을 끄세요.
bypass permissions와 auto 모드의 차이는 무엇인가요?
bypass permissions는 프롬프트와 안전 확인을 건너뛰어 도구 호출이 즉시 실행됩니다. auto 모드도 일상적인 프롬프트 없이 실행되지만, 별도의 분류기 모델이 먼저 동작을 검토해 요청 범위를 벗어나거나, 알 수 없는 인프라를 겨냥하거나, 악의적인 콘텐츠에 이끌린 것으로 보이는 동작을 차단합니다. Anthropic은 이 때문에 auto 모드를 권장하면서, 이 역시 안전을 보장하지는 않는다고 밝힙니다. 사용 가능 여부는 플랜, 모델, 조직 설정에 따라 다릅니다.
settings.json에서 bypass permissions를 기본값으로 만들 수 있나요?
네. 사용자 설정 ~/.claude/settings.json, --settings로 전달한 파일, 또는 관리형 설정에서 permissions.defaultMode를 bypassPermissions로 설정하세요. Anthropic 문서에는 이 값을 둘 곳으로 프로젝트 설정이 나와 있지 않으며, 이 모드를 금지하는 문서화된 방법은 permissions.disableBypassPermissionsMode를 disable로 설정하는 것입니다.
세션 도중에 bypass permissions를 켤 수 있나요?
활성화하지 않고 시작한 세션에서는 안 됩니다. Anthropic 문서는 실행할 때 활성화하라고 안내합니다. --allow-dangerously-skip-permissions로 시작하면 활성화하지 않은 채 Shift+Tab 순환에 추가되며, 필요할 때 고르면 됩니다.
“cannot be used with root/sudo privileges”라고 나오는 이유는 무엇인가요?
Linux와 macOS에서 Claude Code는 인식하는 샌드박스 안에서 세션이 실행되는 경우가 아니면 root나 sudo로 이 모드를 시작하지 않습니다. 해결 방법은 일반 사용자로 실행하는 것이며, Anthropic이 컨테이너에서도 요구하는 방식입니다.
Codex와 다른 CLI에서 같은 역할을 하는 플래그는 무엇인가요?
AgentsRoom은 Codex에 --sandbox danger-full-access -a never를 전달합니다. 이는 승인을 끄고 샌드박스를 제거합니다. codex --help에는 --dangerously-bypass-approvals-and-sandbox도 나와 있습니다. Antigravity CLI는 --dangerously-skip-permissions, Grok Build는 --always-approve, Amp는 --dangerously-allow-all, Cursor는 --force, Kimi Code는 --auto를 받습니다. 위 표에 전부 나와 있습니다.
자율 모드를 켜 둬도 안전한가요?
트레이드오프이지 보호 장치가 아닙니다. 사라지는 것은 질문이지 위험이 아닙니다. 에이전트는 명령이 허용하는 것을 삭제하거나 푸시할 수 있고, 내가 여는 저장소에는 에이전트를 속이도록 쓰인 지시가 들어 있을 수 있습니다. 절대 실행되면 안 되는 것에는 deny 규칙을 쓰고, 에이전트마다 worktree를 두고, 커밋 전에 리뷰하세요. 프로덕션 자격 증명이 손 닿는 곳에 있다면 수동 모드나 일회용 머신을 고르세요.

이걸 쓰려면 꼭 AgentsRoom이 있어야 하나요?
아니요. 위의 플래그와 설정은 각 CLI 자체의 것이며 어떤 터미널에서든 동작합니다. AgentsRoom이 더하는 것은 실행할 때마다 붙이는 플래그 대신 CLI마다 한 번의 선택, Claude Code에 남은 질문에 대한 응답, 에이전트별이나 예약 작업별 예외, 그리고 에이전트가 실제로 멈췄을 때 데스크톱과 휴대폰에 보이는 알림입니다.

이런 것도 함께 보세요

Claude Code Hooks

Claude Code hooks 완전 가이드: PreToolUse, PostToolUse, UserPromptSubmit, Stop, Notification 및 SubagentStop 라이프사이클 훅. .claude/settings.json에서 훅을 구성하고, 가드레일을 자동화하며, Claude Code hooks를 위한 비주얼 커맨드 센터인 AgentsRoom으로 여러 Claude Code 에이전트 전반의 모든 훅 이벤트를 실시간으로 모니터링하세요.

에이전트별 리뷰

각 AI 에이전트의 코드 변경사항을 개별적으로 검토하세요. AgentsRoom은 어떤 Claude Code 에이전트가 어떤 파일을 수정했는지 추적합니다. 에이전트별로 diff를 필터링하고, 개별 검토하고, 깨끗한 git 히스토리를 위해 에이전트별로 커밋하세요.

예약 작업: AI 에이전트를 위한 cron

cron 표현식을 단 한 줄도 작성하지 않고 반복적인 AI 에이전트와 개발 워크플로를 예약하세요. 매일 아침 Claude Code나 Codex 세션을 실행해 pull request를 리뷰하고, 매일 밤 크래시 로그를 스캔하고, 매주 월요일 의존성을 확인하고, 주간 changelog를 생성하거나 배포할 때마다 QA 패스를 실행할 수 있습니다. 빈도(N분마다, 매시간, 매일, 매주, 매월), 프롬프트, 에이전트 역할을 고르세요. AgentsRoom이 대신 실행하고, 다음 실행 시 놓친 실행을 따라잡으며, 다시 열 수 있는 실행 기록을 보관합니다.

멀티 프로바이더

AgentsRoom은 19개 AI 코딩 프로바이더를 지원합니다: Claude, Codex, GitHub Copilot CLI, OpenCode, Antigravity CLI, Aider, Grok Build, Mistral Vibe, Kimi Code, Amp, oh-my-pi, Freebuff, Devin, Cursor, Command Code, Muse Code, Pi, MiniMax Code, ZCode. 에이전트별로 다른 프로바이더를 할당하고, 대화 중 프로바이더를 전환하며, 자동 핸드오프로 컨텍스트를 유지합니다. 최고의 멀티 프로바이더 AI 코딩 도구.

자율 코딩 에이전트

자율 코딩 에이전트는 지속적인 인간 입력 없이 계획하고, 실행하고, 테스트하고, 자체 수정하는 AI 개발자입니다. 자율 코딩 에이전트란 무엇인지, 코파일럿과의 차이점, 오늘날 사용 가능한 주요 자율 AI 코딩 에이전트(Claude Code, Codex CLI, Antigravity CLI, OpenCode, Aider, Grok Build, Mistral Vibe, Kimi Code) 및 AgentsRoom이 자율 코딩 에이전트 플릿을 병렬로 실행하기 위한 비주얼 커맨드 센터인 방법을 배우세요.

DevOps 엔지니어콘텐츠 에디터프론트엔드 개발자영업 담당자백엔드 개발자코치·트레이너소프트웨어 아키텍트법무 담당QA 엔지니어재무·총무풀스택 개발자크리에이티브 디자이너모바일 개발자리서처보안 엔지니어인사·채용
프로젝트 매니저번역가Git 전문가데이터 분석가SEO 전문가회계 담당자로컬라이제이션 전문가홍보·PR브레인스토머운영·물류마케팅 전문가고객 지원프로젝트 어시스턴트구매 담당자커뮤니티 매니저개인 비서

에이전트가 시작한 일을 끝내게 하세요

AgentsRoom을 다운로드하고, CLI마다 자율 모드 또는 수동 모드를 한 번 고르면, 에이전트에게 정말 내가 필요할 때만 알림을 받습니다.

AgentsRoom 다운로드무료

컴패니언 앱: 이동 중에도 에이전트를 모니터링

Claude, Codex, Antigravity CLI 또는 다른 AI 공급자를 사용하세요.

확장 프로그램 설치
Chrome Web Store

버그와 요청을 공개 백로그로 바로 보내세요.

대화처럼 읽는 에이전트

에이전트마다 역할과 얼굴이 있고, 메신저 앱처럼 스레드를 읽을 수 있습니다.

대화 보기

AgentsRoom 대화 보기: AI 코딩 에이전트의 작업이 채팅 스레드로 표시된 화면
멀티 프로젝트
멀티 프로바이더
멀티 에이전트
실시간 상태
파일 diff & 커밋
모바일 앱
라이브 프리뷰
에이전트 팀
브라우저 자동화
백로그 기반 개발
프롬프트 라이브러리
스킬 라이브러리
모든 기능 보기