「WARNING: Claude Code running in Bypass Permissions mode」
在此模式下的首個互動式會話會顯示一條警告,有兩行選項:「1. No, exit」和「2. Yes, I accept」。選中的是「No, exit」,所以下意識按回車會關閉 Claude。接受一次後,Claude Code 會記錄下來,不再詢問。
替我接受 Bypass 警告:AgentsRoom 在啟動前記錄你的接受。僅限自主模式,絕不用於 SSH。
代理在你不在時工作,只有不停在沒人能回答的問題上才算有用。在 AgentsRoom 中,每個提供 bypass 的代理 CLI 都有一個權限模式:自主模式或手動模式。自主模式用該 CLI 自己的 bypass 引數啟動代理,然後處理 Claude Code 仍然要問的內容。
每個 CLI 在首次啟動時選擇一次。每個操作都始終顯示在終端中,你可以隨時停止代理。
Claude Code 在 bypass 模式下可能提出的四個問題,以及處理每個問題的開關。四個開關預設全部開啟,都可以關閉。
大多數人遇到這件事的順序都一樣。Claude Code 每條命令前都要詢問,於是你查到這個引數,用 --dangerously-skip-permissions 啟動它。提示不再出現。然後你讓代理繼續執行,一小時後回來,發現它停在一個問題上:啟動時的警告、要信任的資料夾、要確認的刪除。
這些問題不是 bug。bypass 模式跳過權限提示,而 Anthropic 的文件列出了它不跳過的操作。在你自己的終端裡,它們只費一次按鍵。但在待辦工單、定時任務或夜間執行的代理團隊上,它們會讓整次執行白費。
這個頁面講兩件事:如實說明每個 CLI 本身的行為及其真實引數,以及 AgentsRoom 在此之上增加了什麼。如果你只想要引數,它就在下面的表格裡,使用它並不需要 AgentsRoom。
來自 Anthropic 的文件,查閱於 2026 年 11 月 7 日。Claude Code 2.1.318 在 claude --help 中列出了同樣的六種。
| 模式 | 無需詢問即可執行的內容 | 啟動方式 |
|---|---|---|
| default (Manual) | 唯讀。其他一切都會詢問。在 CLI 中標為 Manual。 | --permission-mode default |
| acceptEdits | 讀取、檔案編輯,以及 mkdir、touch、mv、cp 等常見檔案系統命令。 | --permission-mode acceptEdits |
| plan | 讀取和唯讀命令。它不會編輯你的原始檔。 | --permission-mode plan |
| auto | 全部,由一個獨立的分類器模型在操作執行前進行檢查。 | --permission-mode auto |
| dontAsk | 工作目錄中的檔案讀取和你預先批准的工具。任何本來會彈出提示的操作都會被拒絕。 | --permission-mode dontAsk |
| bypassPermissions | 全部,除了任何模式都不會批准的一小份操作清單。 | --dangerously-skip-permissions |
Shift+Tab 可在會話中迴圈切換模式,但在未啟用 bypassPermissions 就啟動的會話中無法進入該模式:請在啟動時啟用。--allow-dangerously-skip-permissions 變體只是把它加入迴圈。在 VS Code 中,還需要開啟擴展設定裡的「Allow dangerously skip permissions」開關。
每個問題在終端裡的樣子、它為什麼出現,以及 AgentsRoom 如何處理。
在此模式下的首個互動式會話會顯示一條警告,有兩行選項:「1. No, exit」和「2. Yes, I accept」。選中的是「No, exit」,所以下意識按回車會關閉 Claude。接受一次後,Claude Code 會記錄下來,不再詢問。
替我接受 Bypass 警告:AgentsRoom 在啟動前記錄你的接受。僅限自主模式,絕不用於 SSH。
在新資料夾中啟動前,Claude 會詢問你是否信任它,因為儲存庫可以自帶 hook 和 MCP 伺服器。這個問題出現在 bypass 模式生效之前,也是我們在 2026 年 11 月初統計的首次啟動中最常見的中斷。
信任我啟動代理的資料夾:對於你啟動代理所在的資料夾,AgentsRoom 在兩種權限模式下都回答「是」。之後該資料夾的 hook 和 MCP 伺服器載入時不再顯示警告。主目錄始終會詢問。
Claude Code 會在某些刪除操作前詢問,比如 cd 之後的 rm -f *,兩分鐘後以「Claude Code will automatically block this request」阻止該命令。儘管措辭如此,問題不在 cd,而在刪除。
回應 Claude 的刪除檢查:AgentsRoom 替自主模式的代理回應普通刪除。當目標是磁碟根目錄、系統資料夾、主目錄、專案資料夾或它們的上級目錄時,以及遇到 sudo、eval 或 sh -c 時,Claude 仍會詢問。
當一條命令包含 Claude 帳號的信箱地址且可能訪問網路時,Claude 會先詢問,所以用你的地址提交或呼叫 API 的代理可能停在這裡。
跳過 Claude 帳號信箱檢查:AgentsRoom 為自主模式的代理關閉這項檢查,僅限其會話。不會向你的 Claude 設定寫入任何內容,而基於外部負載執行的 webhook 觸發器會保留這項檢查。
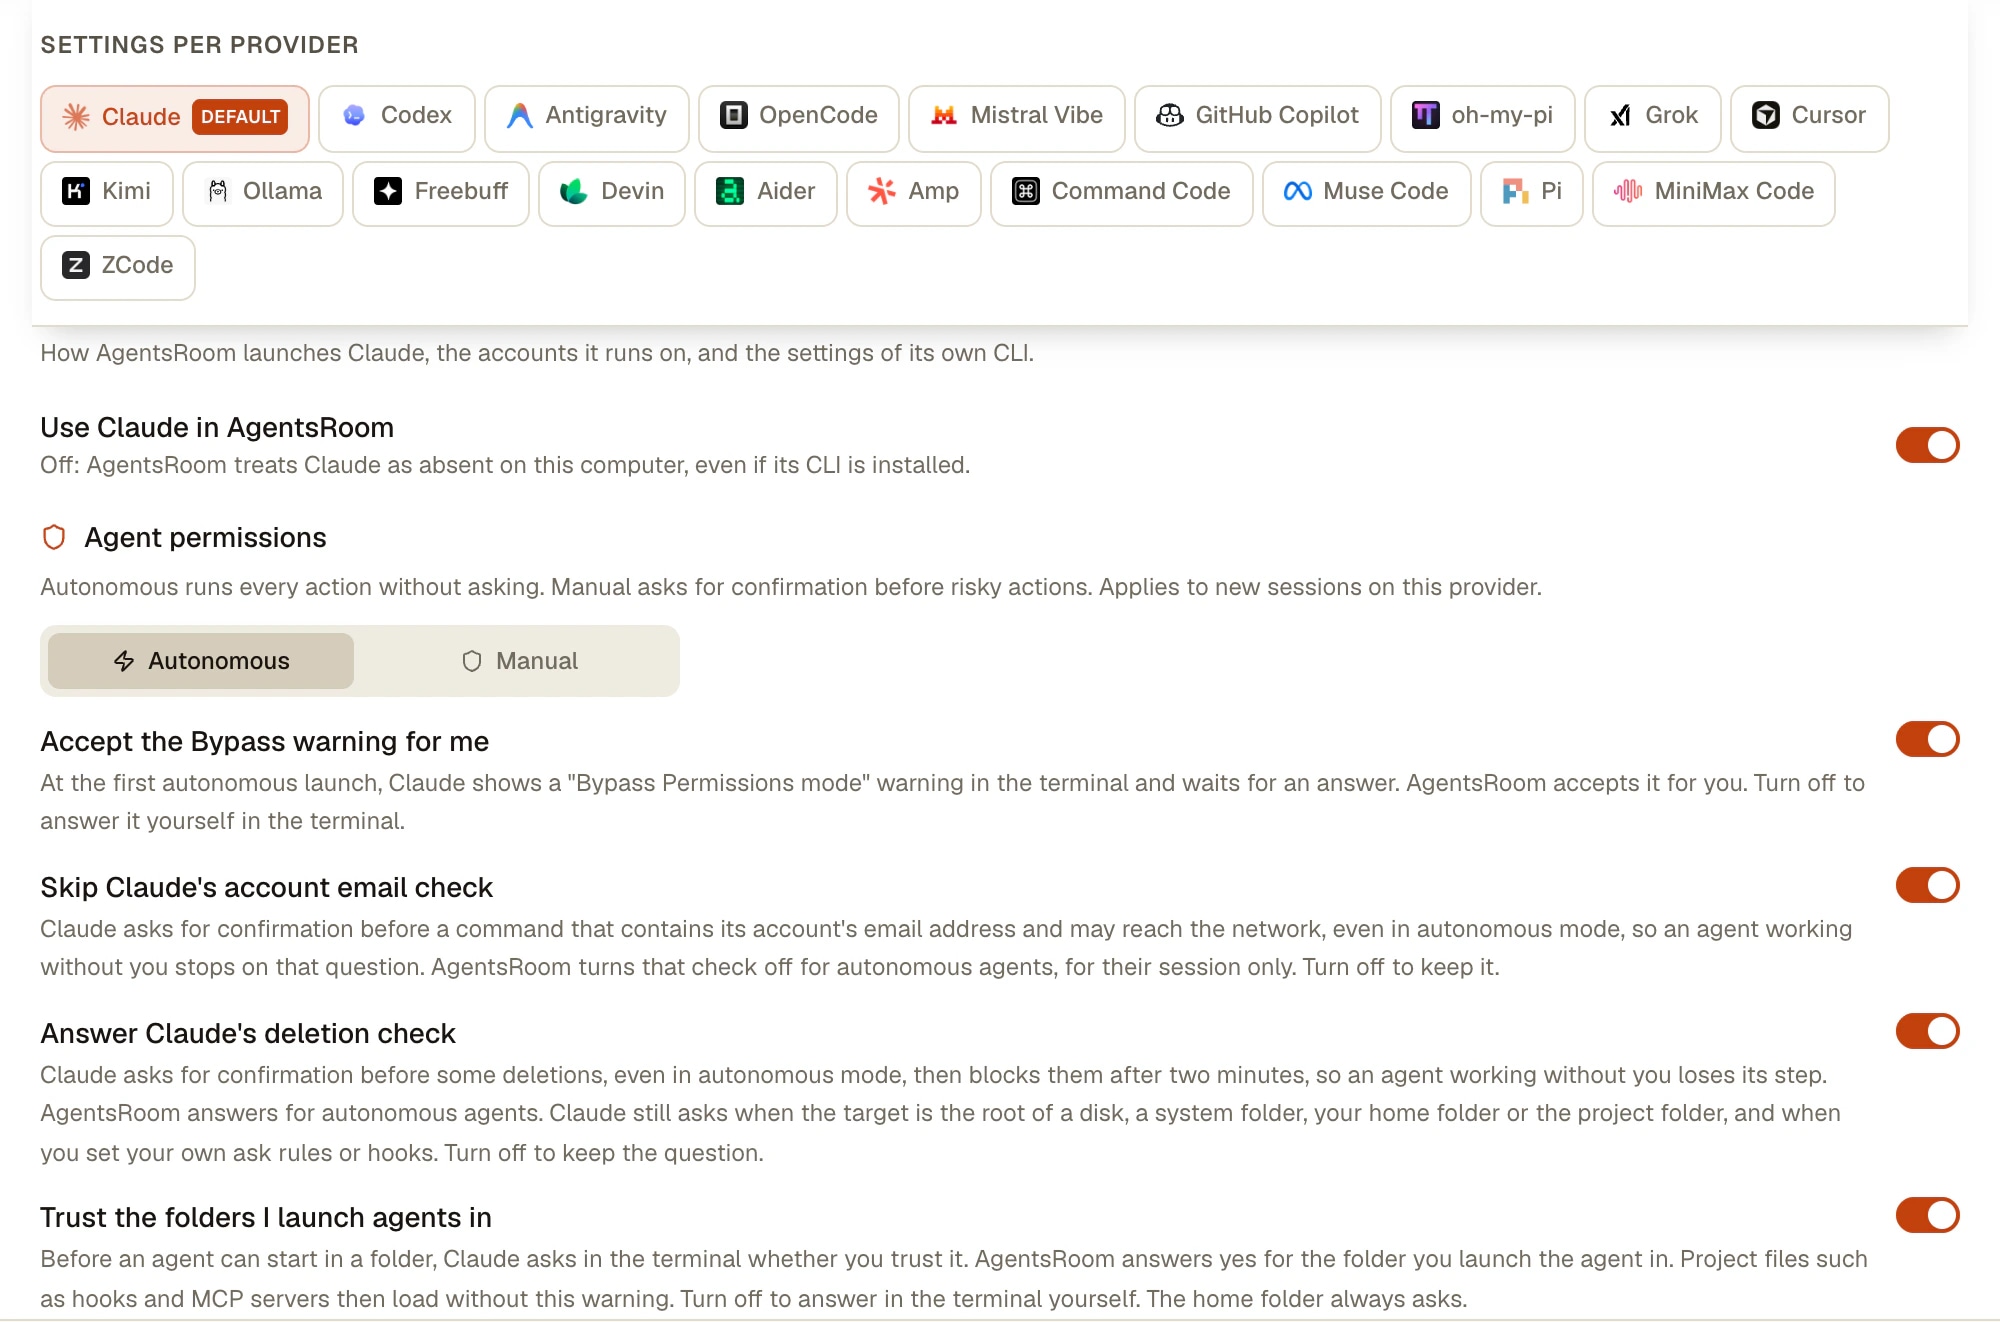
選擇自主模式,AgentsRoom 就會傳入下面的引數。在 AgentsRoom 之外,你可以自己使用這些引數。
| CLI | 自主模式下傳入的引數 |
|---|---|
| Claude Code | --dangerously-skip-permissions --enable-auto-mode |
| Codex | --sandbox danger-full-access -a never |
| Antigravity CLI | --dangerously-skip-permissions |
| GitHub Copilot CLI | --allow-all-tools |
| Cursor | --force |
| Grok Build | --always-approve |
| OpenCode | --auto |
| Kimi Code | --auto |
| Mistral Vibe | --agent auto-approve --trust |
| Amp | --dangerously-allow-all |
| Devin | --permission-mode dangerous |
| oh-my-pi | --yolo |
| Command Code | --yolo |
| Muse Code | --yolo |
| ZCode | --mode yolo |
OpenCode 的 --auto 會批准你沒有明確拒絕的內容。Kimi 有兩個引數:--yolo 在敏感操作前仍會停下,--auto 不會。GitHub Copilot CLI 沒有手動模式引數,所以除非你設定了自己的 CLI 選項,AgentsRoom 都會應用它的引數。Aider 在這裡始終自動確認,Pi 按設計從不請求工具批准,Freebuff 沒有權限引數。oh-my-pi 預設以 yolo 執行,所以手動模式會傳入 --approval-mode always-ask。MiniMax Code 沒有引數:AgentsRoom 把模式寫入它的設定檔,這在 AgentsRoom 之外也會作用於 mcode。
每個 CLI 選一次,需要的地方再設例外。
某個 CLI 的第一個代理會開啟「代理權限」:自主模式(在你的開發機器上標為「推薦」)或手動模式。如果從未被詢問,則使用自主模式。
在「設定 > AI 服務商」中選擇 CLI,然後開啟「代理權限」。它適用於該 CLI 的新會話。Claude 分頁還帶有上面介紹的開關。
依次開啟「編輯代理」、「高階選項」、「代理權限」:繼承、自主模式或手動模式。審查代理可以保持手動模式,其他代理則自由執行。
在任務的高階部分,「權限模式」提供同樣的三個值。該 CLI 上的手動模式代理繼續詢問,而凌晨 3 點的執行不會停下。
CLI 選項(在提供商分頁或單個代理上)接受該 CLI 的任何引數。在自主模式下,AgentsRoom 仍會加上你沒有自行設定的 bypass 引數。要讓 Claude Code 以 auto 模式而不是 bypass 執行,請選擇手動模式並新增 --permission-mode auto。
自主模式減少中斷,但不能杜絕:你自己的 hook 可能詢問,受保護的刪除可能詢問,代理也可能真有問題要問。AgentsRoom 會發出提醒,不讓它默默等待:代理上的紅色光環、專案在側邊欄中升到上方、透過 Cmd/Ctrl+Shift+I 開啟的收件箱,以及手機上的推送通知,你可以在手機上直接回答。
CLI 自行解決的提示,比如安全檢查拒絕了一條命令,會在代理恢復工作後立即自動消失。
Anthropic 的建議比我們的預設設定更嚴格,兩者都值得一讀。它的文件這樣描述 bypass 模式:「Only use this mode in isolated environments like containers, VMs, or dev containers without internet access, where Claude Code cannot damage your host system.」文件還說該模式「offers no protection against prompt injection or unintended actions」,並推薦 auto 模式,以少得多的提示進行後台安全檢查。
AgentsRoom 預設使用自主模式,是因為它的代理經常在你不在時執行,比如處理工單、按計劃執行或作為團隊的一個步驟,一個代理停下就會損失整次執行。這是一種取捨,不是安全功能:自主模式不是沙箱,代理可以刪除、推送或傳送其命令所允許的內容。
如果使用它,合理的限制包括:為絕不能執行的內容設定 deny 規則,例如 Bash(git push *);每個代理一個 git worktree,讓一次糟糕的執行不會擴散;在提交任何內容前按代理審查;對不信任的儲存庫使用一次性伺服器或容器。只要正式環境憑證觸手可及,就選擇手動模式。
deny 規則在所有模式下都有效(.claude/settings.json):
{
  "permissions": {
    "deny": ["Bash(git push *)", "Read(*.env)"]
  }
}Claude Code hooks 完整指南:PreToolUse、PostToolUse、UserPromptSubmit、Stop hook、Notification hook 以及 SubagentStop 生命週期鉤子。透過 .claude/settings.json 配置 Claude Code hooks,自動化護欄,並使用 AgentsRoom(Claude Code hooks 的視覺化指揮中心)在多個 Claude Code 代理之間即時監控每一個鉤子事件。
單獨審查每個AI代理的程式碼變更。AgentsRoom追蹤哪個Claude Code代理修改了哪些檔案。按代理篩選diff, 逐個審查,按代理提交以保持乾淨的git歷史。
無需編寫任何 cron 表示式,即可定時執行重複的 AI 代理和開發工作流程。每天早晨執行一個 Claude Code 或 Codex 會話來評審 pull request,每晚掃描崩潰日誌,每週一檢查依賴,生成每週 changelog,或在每次部署後跑一遍 QA。選擇頻率(每 N 分鐘、每小時、每天、每週、每月)、一段提示詞和一個代理角色。AgentsRoom 會替你啟動,在下次啟動時補跑錯過的執行,並保留可重新開啟的執行歷史。
AgentsRoom支援19個AI編碼供應商:Claude、Codex、GitHub Copilot CLI、OpenCode、Antigravity CLI、Aider、Grok Build、Mistral Vibe、Kimi Code、Amp、oh-my-pi、Freebuff、Devin、Cursor、Command Code、Muse Code、Pi、MiniMax Code和ZCode。為每個代理分配不同的供應商,在對話中途切換供應商,透過自動交接保持完整上下文。最好用的多供應商AI編碼工具。
自主編碼代理是一種無需持續人工輸入就能規劃、執行、測試並自我糾正的 AI 開發者。瞭解什麼是自主編碼代理、它們與 copilots 有何不同、當今可用的主流自主 AI 編碼代理(Claude Code、Codex CLI、Antigravity CLI、OpenCode、Aider、Grok Build、Mistral Vibe、Kimi Code),以及 AgentsRoom 如何成為並行執行自主編碼代理機群的視覺化指揮中心。
下載 AgentsRoom,每個 CLI 選一次自主模式或手動模式,只有代理真正需要你時才收到提醒。
配套應用:隨時隨地監控你的 Agent
使用 Claude、Codex、Antigravity CLI 或其他 AI 提供商。
把 Bug 和需求直接傳送到您的公開待辦清單。
