Deja que tus agentes consulten la base de datos,
en solo lectura hasta que digas lo contrario
AgentsRoom gestiona tus conexiones MySQL, PostgreSQL, SQL Server, MongoDB, SQLite y Google BigQuery y da a tus agentes de código con IA una forma de lanzar consultas contra ellas. Solo lectura por defecto, una sentencia cada vez y la contraseña fuera de su alcance.
Un agente que puede leer las filas reales deja de adivinar sobre tus datos. Un agente que no puede escribir en ellas deja de ser un riesgo que hay que supervisar línea a línea.
Cómo AgentsRoom llega a una base de datos en una subred privada y responde a una consulta de solo lectura de un agente de IA.
Un agente de código con IA que no ve tus datos escribe código contra el esquema que se ha imaginado. Inventa una columna, supone que un enum tiene tres valores cuando tiene siete y explica un bug con una teoría en lugar de con una fila. Darle una conexión a la base de datos arregla eso, y también es la forma más rápida de convertir un agente útil en un incidente. AgentsRoom está construido alrededor de esa tensión.
Guardas tus conexiones en la app igual que lo harías en cualquier cliente de base de datos: motor, host, puerto, usuario, base de datos y TLS cuando el servidor lo espera. Si la base de datos no es accesible desde internet, la conexión se enruta por un túnel SSH o por una sesión de reenvío de puertos de AWS SSM, usando las conexiones SSH y SSM que ya guardaste en AgentsRoom. Así es como una base de datos que vive en una subred privada pasa a ser algo que puedes consultar sin abrirla al mundo.
Toda conexión empieza en solo lectura. Un SELECT se ejecuta. Una sentencia que modificaría datos no, hasta que hayas hecho escribible esa conexión concreta y hayas confirmado la operación. Solo se acepta una sentencia por llamada, así que no se esconde nada de más detrás de un punto y coma, y los conjuntos de resultados están limitados para que una consulta ancha no inunde a un agente ni a una ventana. Una conexión también se puede marcar como producción, lo que hace más difícil dar la confirmación por accidente.
Leer no es todo el trabajo. Una conexión guardada en una máquina aparece en las demás, así que configuras una base de datos una vez y no una vez por ordenador. Y una base de datos se puede exportar a un archivo, restaurar desde uno, o copiar directamente encima de otro servidor, por los mismos túneles: las operaciones por las que antes tenías que salir de la app.
Un cliente de base de datos que da por hecho que lo pilota un agente
MySQL, PostgreSQL, SQL Server, MongoDB, SQLite y Google BigQuery, con los motores de servidor accesibles en redes privadas y las salvaguardas activadas por defecto.
Conexiones MySQL, PostgreSQL, SQL Server y MongoDB
Guarda una conexión por base de datos: host, puerto, usuario, la base que hay que abrir y TLS cuando el servidor lo exige. Tu base local, la de staging y la réplica de producción viven en la misma lista, listas para elegirlas en lugar de reescribirlas.
Llega a una base de datos privada
Una base de datos en una subred privada no es un caso especial. Enruta la conexión por un túnel SSH o por una sesión de reenvío de puertos de AWS SSM y AgentsRoom la abre por ti, reutilizando las conexiones SSH y SSM que ya guardaste en la app. Una instancia de Google Cloud SQL se alcanza por su nombre de conexión mediante el Cloud SQL Auth Proxy, con tu propio inicio de sesión de gcloud y sin guardar nada.
Solo lectura por defecto
Una conexión nueva puede leer y nada más. Las consultas devuelven filas, las sentencias que cambiarían datos se rechazan. Nadie tiene que acordarse de activar el modo seguro, porque el modo seguro es donde empieza cada conexión.
Dos cerrojos antes de una escritura
Escribir exige dos actos deliberados, no uno. Hay que hacer escribible la conexión y hay que confirmar la operación de forma explícita. Un solo clic descuidado no puede encadenar con un UPDATE sin cláusula WHERE.
Una sentencia por llamada
Cada llamada lleva exactamente una sentencia. Todo lo que se apile detrás de un punto y coma se rechaza en lugar de ejecutarse, así que una lectura que parece una lectura no puede colar una segunda sentencia consigo. Y además los conjuntos de resultados están limitados.
Producción va marcada
Marca una conexión como producción y la confirmación se vuelve más dura. La base de datos que importa deja de parecerse exactamente a la copia local, tanto para ti al final de un día largo como para un agente que avanza por una lista de tareas.
Tus conexiones, en todas tus máquinas
Una conexión guardada en la máquina de la oficina está también en el portátil: nombre, host, puerto, usuario, base de datos por defecto y el túnel por el que pasa. Lo único que se queda atrás es la contraseña, cifrada en la máquina donde la escribiste, así que cada máquina te la pide una sola vez.
Exportar, importar, copiar
Vuelca una base de datos a un archivo .sql, mete uno de esos archivos en una base, o copia una base directamente encima de otra. El destino se respalda antes de que se sobrescriba, y reemplazarlo del todo es una decisión aparte que se confirma por separado.
Los agentes consultan la base de datos, nunca tienen la contraseña
Tus credenciales de base de datos las guarda AgentsRoom, no se reparten. Un agente pide ejecutar una consulta contra una conexión que conoce por su nombre, la app abre la conexión, ejecuta la sentencia y devuelve las filas. La contraseña nunca forma parte de lo que recibe el agente, ni de la consulta que escribe, ni de la conversación que conserva.
La regla de solo lectura es la otra mitad de todo esto, y un agente no puede librarse de ella hablando. La herramienta con la que consulta un agente rechaza todo lo que no sea una lectura salvo que se cumplan dos condiciones: la conexión es escribible y has activado "Permitir que los agentes escriban" en esa conexión. La opción está desactivada por defecto, y la comprobación se hace en la app de escritorio y no en el proceso del agente. Tus propias escrituras en la consola siguen pidiendo una confirmación explícita, deliberadamente más difícil de dar cuando la conexión está marcada como producción. Una vez que una conexión está abierta a las escrituras de los agentes, estas se ejecutan sin esa confirmación, así que reserva la opción para una base de datos que le confiarías al agente. En todos los demás casos, el peor desenlace de una mala consulta sigue siendo una respuesta equivocada y no una tabla perdida.
La regla de una sola sentencia cierra el hueco clásico. Una llamada que lleva una sentencia no se puede alargar con un punto y coma y una segunda, así que una consulta que en una revisión parece inofensiva no puede hacer otra cosa en el momento de ejecutarse. SQL Server no necesita ese punto y coma, así que allí una lectura es un SELECT o un WITH sin ninguna palabra clave de escritura ni de transacción, y se ejecuta dentro de una transacción que siempre se revierte. Combinado con los conjuntos de resultados limitados, un error se queda en error en lugar de convertirse en una exportación.
Seis motores, y decimos cuáles faltan
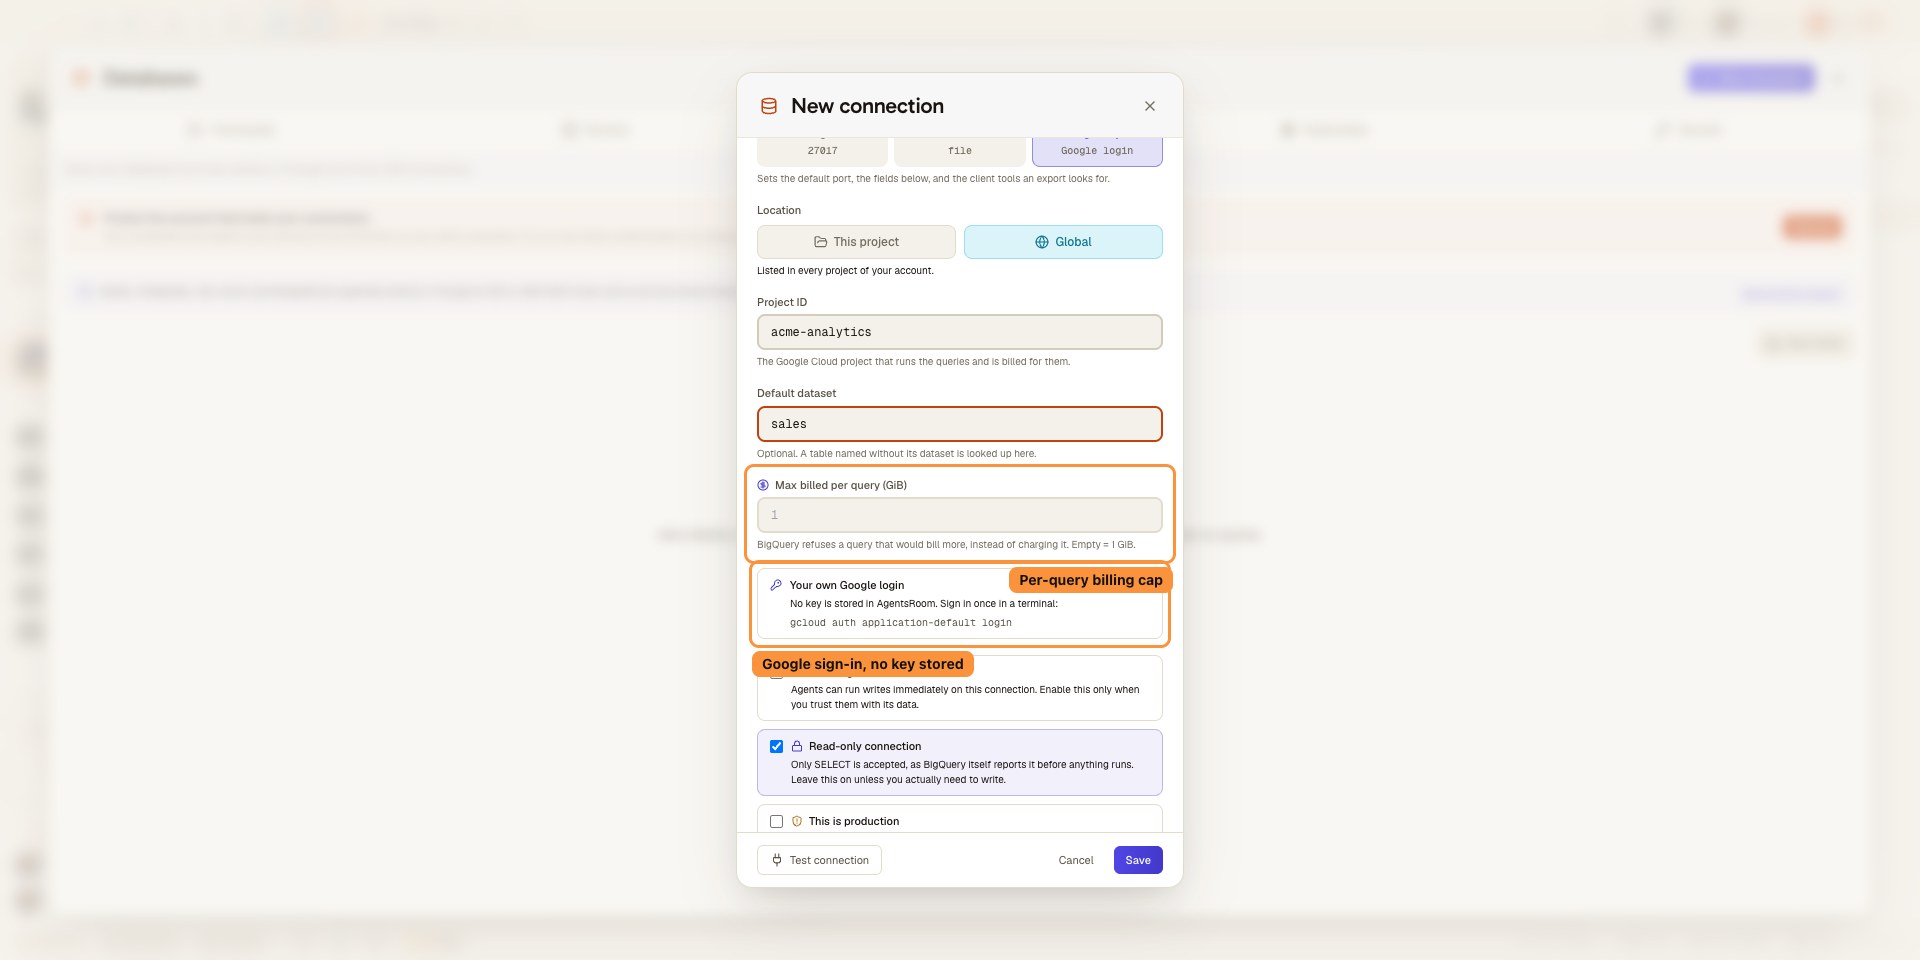
MySQL y MariaDB, PostgreSQL, SQL Server (Azure SQL y Amazon RDS for SQL Server incluidos), MongoDB, SQLite y Google BigQuery. Cada uno tiene su propio driver en lugar de una capa de traducción, porque se diferencian de verdad: una sesión de PostgreSQL o de SQL Server queda atada a una sola base de datos, MongoDB recibe una consulta y no SQL, T-SQL no necesita punto y coma entre dos sentencias, cada exportación se apoya en las herramientas que vienen con ese motor, SQLite es simplemente un archivo en tu ordenador, sin host, usuario ni contraseña, y una conexión BigQuery es un proyecto de Google Cloud y un conjunto de datos predeterminado, con la sesión iniciada con tu propia cuenta de Google (gcloud auth application-default login), sin ninguna clave guardada. A los cuatro motores de servidor se llega directamente, o a través de un túnel SSH o de una sesión de reenvío de puertos de AWS SSM cuando no están expuestos a internet.
Oracle, Redis y los demás no están soportados. En SQL Server, inicias sesión con un login de SQL (no se ofrece la autenticación de Windows, Active Directory ni Entra ID), y no hay exportación, importación ni copia. En BigQuery, Google factura cada consulta según los bytes que lee, así que cada conexión tiene un límite de facturación por consulta (1 GiB por defecto, ajustable): una consulta que lo supera se rechaza en lugar de cobrarse. Abrir una tabla es gratis y de solo lectura, tus agentes usan las mismas herramientas db_list, db_schema y db_query con las mismas salvaguardas y ven los bytes que ha leído cada consulta, y tampoco ahí hay exportación, importación ni copia. Mereces saberlo antes de la descarga y no después. Qué motor llega después lo decide lo que pide la gente, así que si falta el tuyo, di cuál en el backlog público y queda contabilizado.
Pide tu motor de base de datosMueve una base de datos, no solo la leas
Exporta una base de datos a un archivo. Importa un archivo dentro de una base de datos. O copia una base directamente encima de otra, incluso a través del túnel SSH o de la sesión de AWS SSM que ya tienes guardados. Cada motor se apoya en sus propias herramientas oficiales, que escriben en flujo sobre el disco, así que una base de varios gigabytes es una barra de progreso y no un cuelgue.
Esas herramientas vienen con la base de datos, no con AgentsRoom: mysqldump y mysql, pg_dump y psql, mongodump y mongorestore. SQL Server no tiene un equivalente que transmita una base de datos entera, así que sus conexiones no tienen exportación, importación ni copia. Cuando faltan las herramientas, la app dice exactamente cuáles y te deja señalar la carpeta que las contiene, como debe hacer un cliente de base de datos: lanzada desde el Dock o desde el menú Inicio, una app solo ve un PATH mínimo y si no diría que faltan en una máquina que las tiene.
Es al copiar donde un clic equivocado cuesta un día, así que está construido alrededor de eso y no alrededor del caso ideal.
- Una conexión de solo lectura rechaza la importación de entrada, antes de abrir nada.
- El destino se vuelca a un archivo que eliges tú antes de que se aplique una sola sentencia.
- La confirmación nombra la conexión y la base de datos, y se pone más seria cuando la conexión está marcada como producción.
- Borrar y volver a crear la base de destino es una opción aparte, y en una conexión de producción tienes que escribir el nombre de la base.
De una base de datos privada a una respuesta
Guarda la conexión, enrútala, y luego consúltala o deja que lo haga un agente.
Guarda la conexión
Añade la base de datos: host, puerto, usuario, el nombre de la base y TLS si el servidor lo espera. Ponle un nombre que reconozcas más adelante y márcala como producción si eso es lo que es.
Enrútala si es privada
Si la base de datos no es accesible directamente, apunta la conexión a un túnel SSH o a una sesión de reenvío de puertos de AWS SSM construida a partir de las conexiones que ya tienes guardadas en AgentsRoom. Una base de datos en una subred privada pasa a ser accesible sin exponerla públicamente. En Google Cloud, elige en su lugar la instancia de Cloud SQL: AgentsRoom inicia el Cloud SQL Auth Proxy por ti.
Consúltala, o deja que la consulte un agente
Ejecuta tu sentencia desde la app, o deja que un agente ejecute una por MCP. Solo lectura hasta que lo cambies, una sentencia por llamada, conjuntos de resultados limitados y una confirmación explícita entre cualquier escritura y tus datos.
Cuándo un agente necesita las filas reales
Los momentos en los que leer datos de producción es el camino más corto hasta el arreglo.
Depurar con datos reales
El bug solo aparece para un puñado de cuentas. Deja que el agente lea esas filas y encontrará el valor que rompe la lógica, en lugar de proponer tres teorías sobre qué aspecto podrían tener los datos.
Una base de datos que no es pública
La base de datos vive en una subred privada sin endpoint público. Enruta la conexión por un túnel SSH o por una sesión de AWS SSM construida sobre tus conexiones guardadas, y consúltala sin abrir un puerto a internet.
Deja que el agente compruebe, no que adivine
Antes de escribir una migración o una consulta, un agente puede mirar lo que hay guardado de verdad. Lee, informa y, salvo que hayas abierto esa conexión a las escrituras de los agentes, no tiene forma de cambiar nada mientras lo hace.
Producción, sin el riesgo de escritura
Leer producción suele ser necesario; escribir en ella casi nunca lo es en mitad de una tarea. Marca la conexión como producción, mantenla en solo lectura, y la diferencia entre investigar y romper deja de depender de que alguien esté atento.
Refresca staging con datos reales
El bug solo se reproduce con filas reales. Copia la base de datos encima de tu servidor de staging, por el túnel que ya tienes guardado, y lo que había allí se vuelca antes a un archivo.
Abres el portátil y está todo
Tus conexiones siguen a tu cuenta: los mismos hosts, los mismos túneles, las mismas marcas de solo lectura y de producción. Con las contraseñas sincronizadas activadas, las contraseñas también te siguen, cifradas de extremo a extremo, y no vuelves a escribir nada; sin ellas, cada máquina te pide la contraseña una vez.
¿Cómo consultan mis agentes la base de datos?
A través de AgentsRoom MCP, con cuatro herramientas. db_list devuelve tus conexiones guardadas y sus metadatos, db_schema recorre los esquemas, las tablas y las columnas sin una línea de SQL, db_query ejecuta una sentencia y devuelve las filas, y db_connection_new propone una base de datos que aún no has guardado. AgentsRoom abre la conexión, incluido el túnel SSH o la sesión de AWS SSM que haya delante cuando la hay. Lo que viaja de vuelta al agente es un conjunto de resultados, nunca una credencial.
Los agentes solo pueden escribir cuando activas "Permitir que los agentes escriban" en una conexión que además es escribible. Esta opción, que hay que activar de forma voluntaria, está desactivada por defecto y se sincroniza con la conexión en toda tu cuenta. Una vez activada, las escrituras se ejecutan de inmediato, así que úsala solo si le confías esa base de datos al agente. La app de escritorio comprueba el permiso en su proceso principal, y db_query sigue aceptando una sola sentencia por llamada.
Registrar una base de datos puede ser también enteramente trabajo del agente. db_connection_new conserva el camino revisado: abre el formulario de creación relleno con el host, el usuario y la conexión SSH o AWS SSM por la que hay que llegar a ella, y tú lo revisas, escribes la contraseña y guardas, sin almacenarse nada hasta que lo hagas. Salvo que desactives "Los agentes pueden gestionar las conexiones" (Ajustes, activado por defecto), db_connection_save escribe la conexión directamente, y la contraseña sigue sin viajar nunca por la conversación: se copia de un secreto de la bóveda que el agente solo nombra. El agente obtiene lo que necesita para razonar sobre tus datos, y ninguna de las vías por las que ese acceso suele acabar en un incidente está a su alcance.
Cada consulta que lanza un agente también está a la vista. Las llamadas a db_query y db_schema llegan a la pestaña Actividad del panel derecho, con el SQL y las primeras filas devueltas, en un registro por base de datos; el avatar del agente aparece en el botón Bases de datos y, con el distintivo Agente trabajando, en tu lista de Bases de datos. También puedes seguirlo desde tu teléfono, en la ficha del agente de la app móvil. Ese registro solo viaja entre tu ordenador y tu teléfono, cifrado de extremo a extremo y con los secretos ocultos: ningún resultado se guarda en un servidor.
Descubrir AgentsRoom MCPLa misma pestaña Actividad que lista tus llamadas db_query y db_schema, grabada aquí en un servidor SSH guardado: un agente ejecuta tres comandos, cada uno llega con su salida, su código de salida y su duración, y después el registro de esa conexión se abre completo. Ese registro se queda en tu ordenador.
¿Qué bases de datos son compatibles?
¿Puede un agente de IA escribir en mi base de datos?
¿Cómo llego a una base de datos en una subred privada?
¿Mis agentes ven la contraseña de la base de datos?
¿Puede un agente ejecutar varias sentencias a la vez?
¿Qué cambia marcar una conexión como producción?
¿Qué pasa con una consulta que devuelve muchísimas filas?
¿Puede un agente añadir una conexión de base de datos?
¿Cómo descubre un agente mi esquema?
¿Se sincronizan mis conexiones de base de datos entre mis máquinas?
¿Puedo volcar una base de datos e importarla en otro sitio?
¿Cómo está protegida la cuenta que guarda mis conexiones?
Capturas de pantalla
Capturas reales de la aplicación, añadidas a medida que evoluciona esta función.
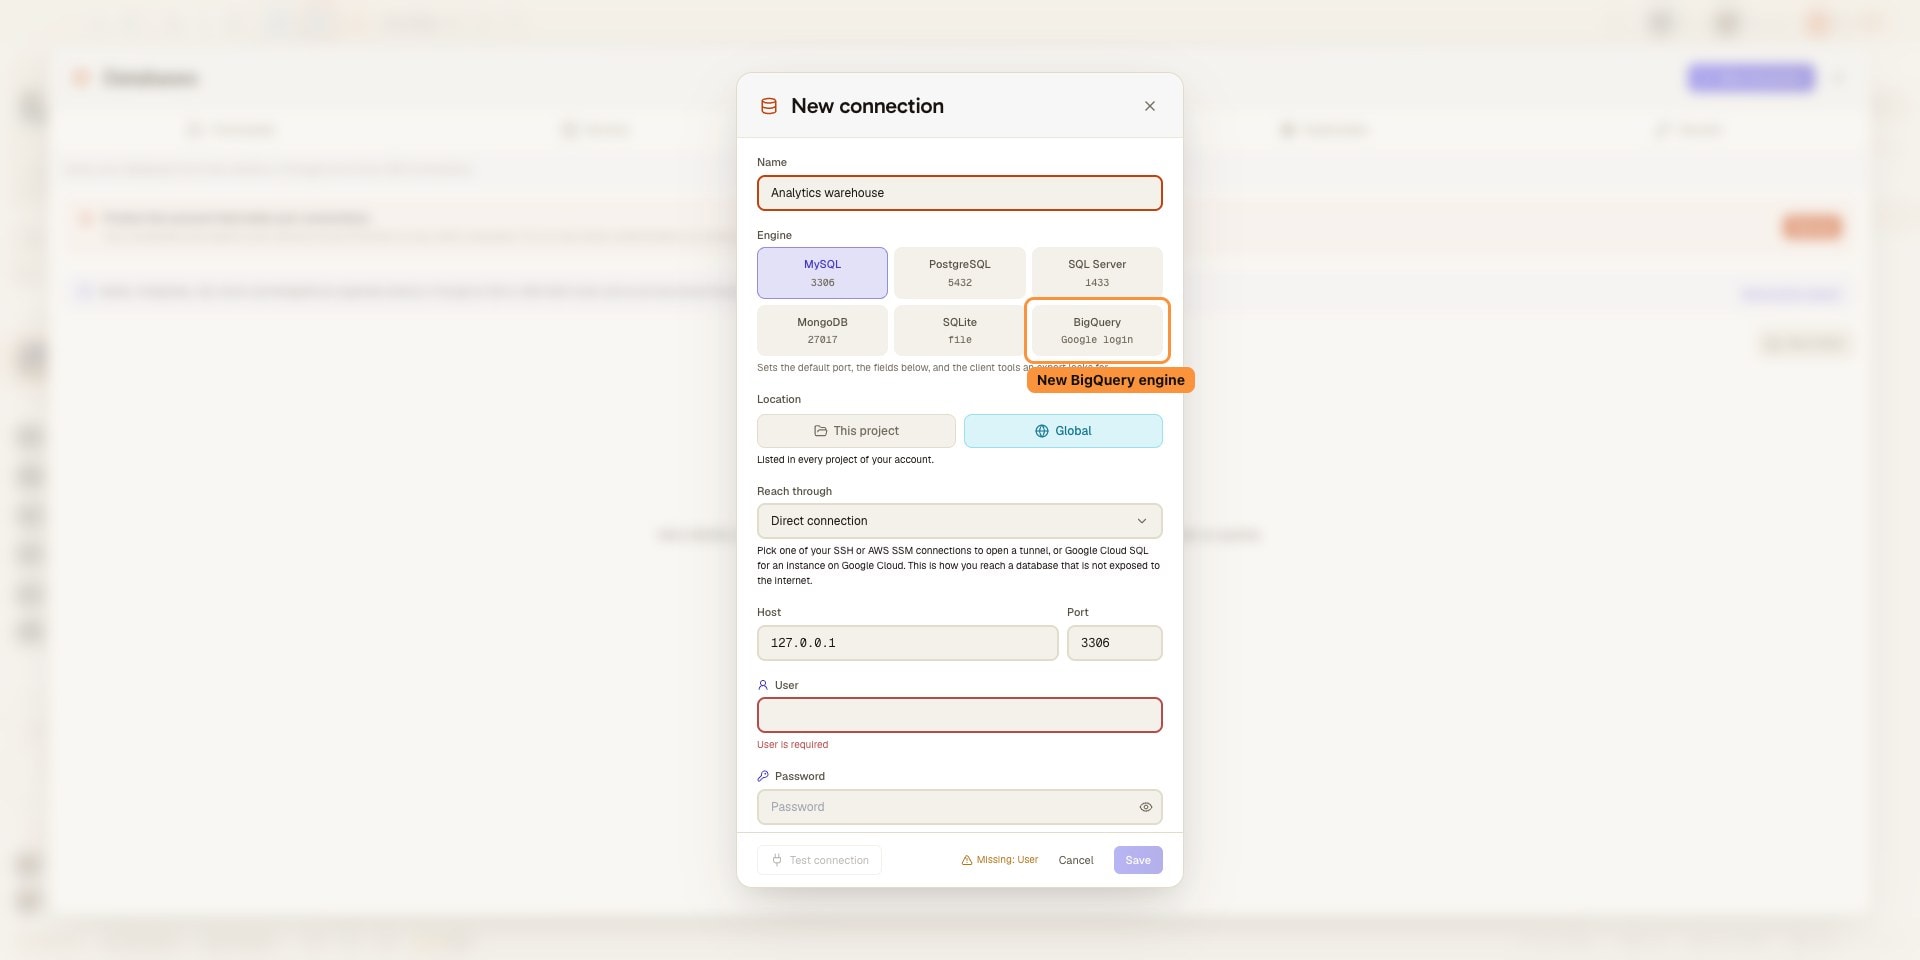
Conecta Google BigQuery con tu propio inicio de sesión de Google 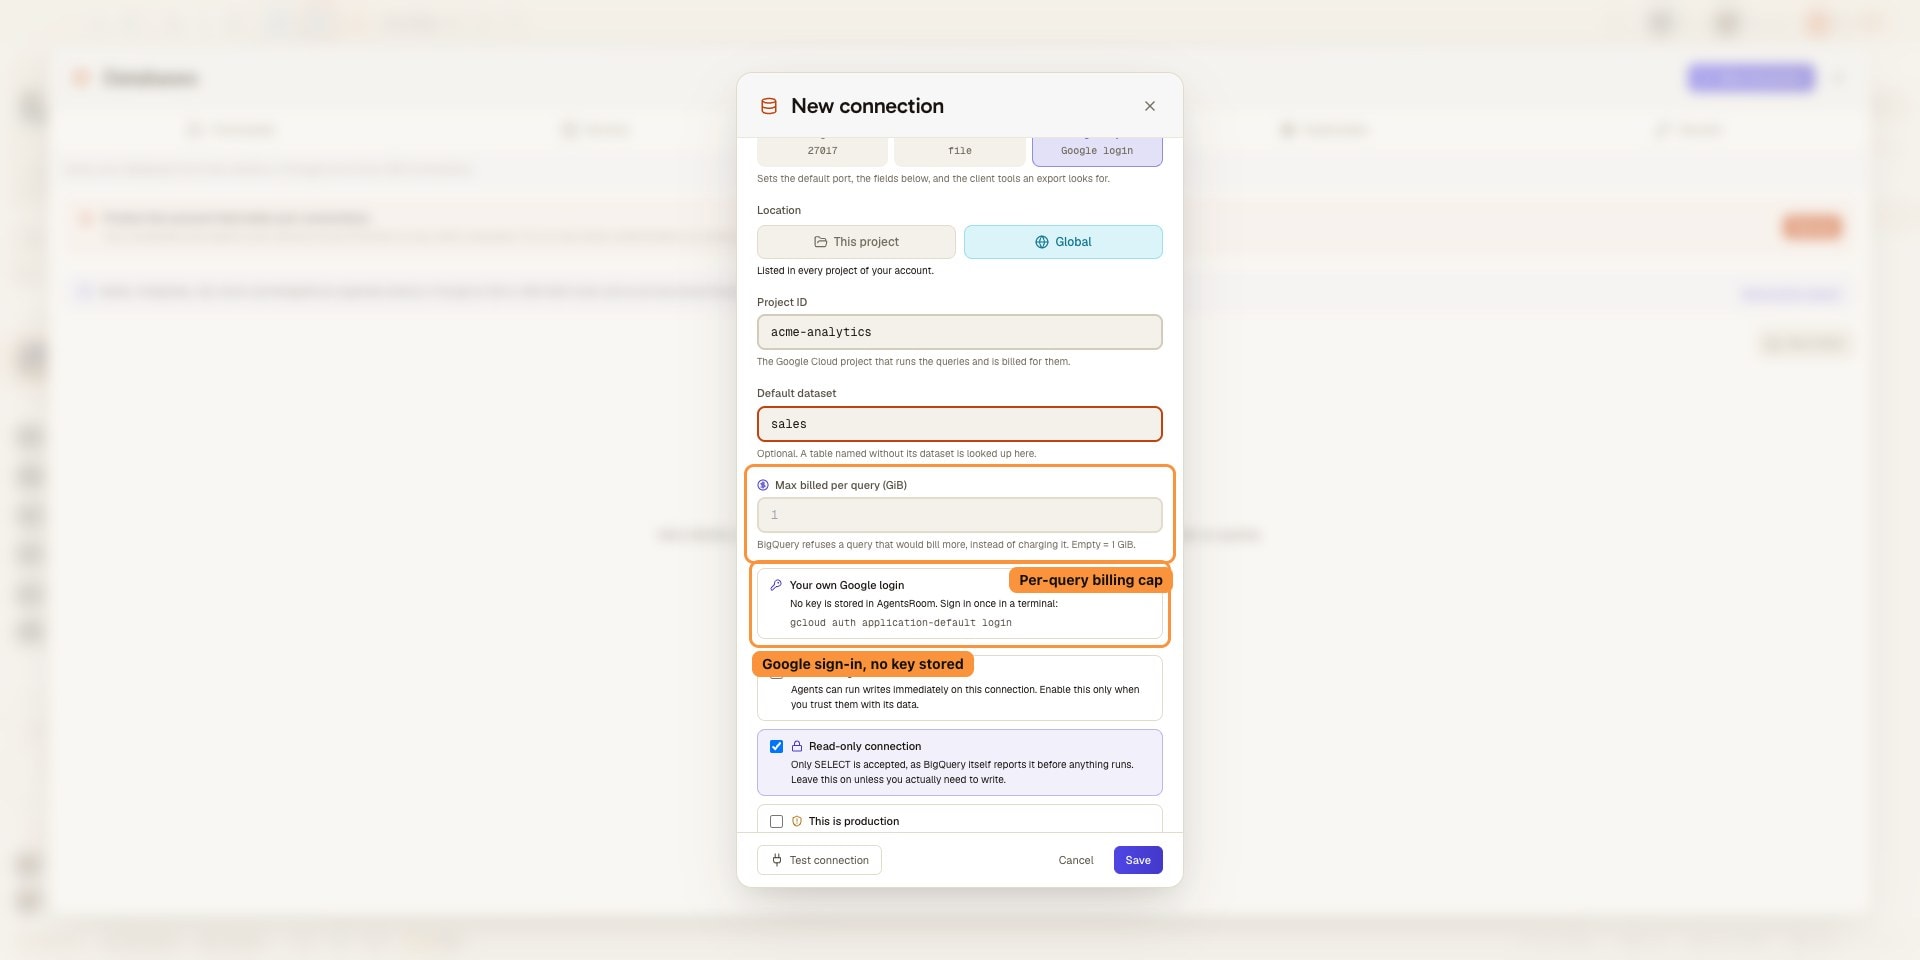
Limita lo que una consulta de BigQuery puede facturar, por conexión 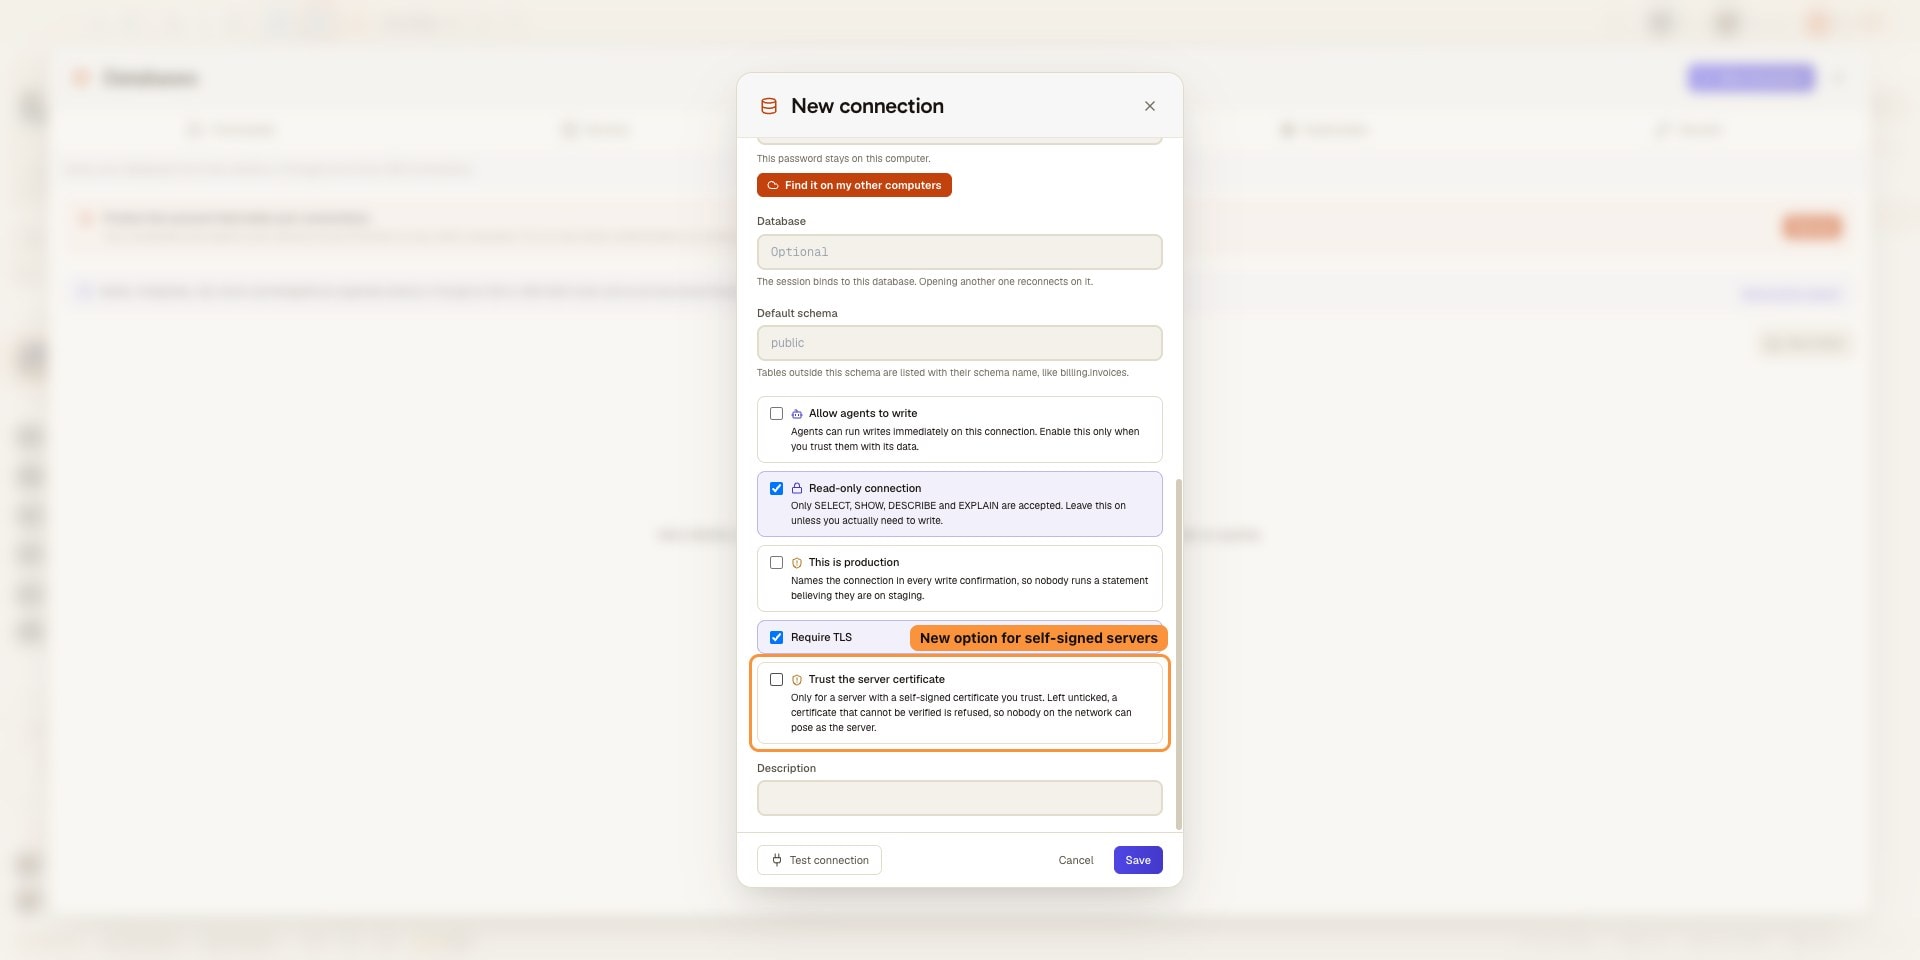
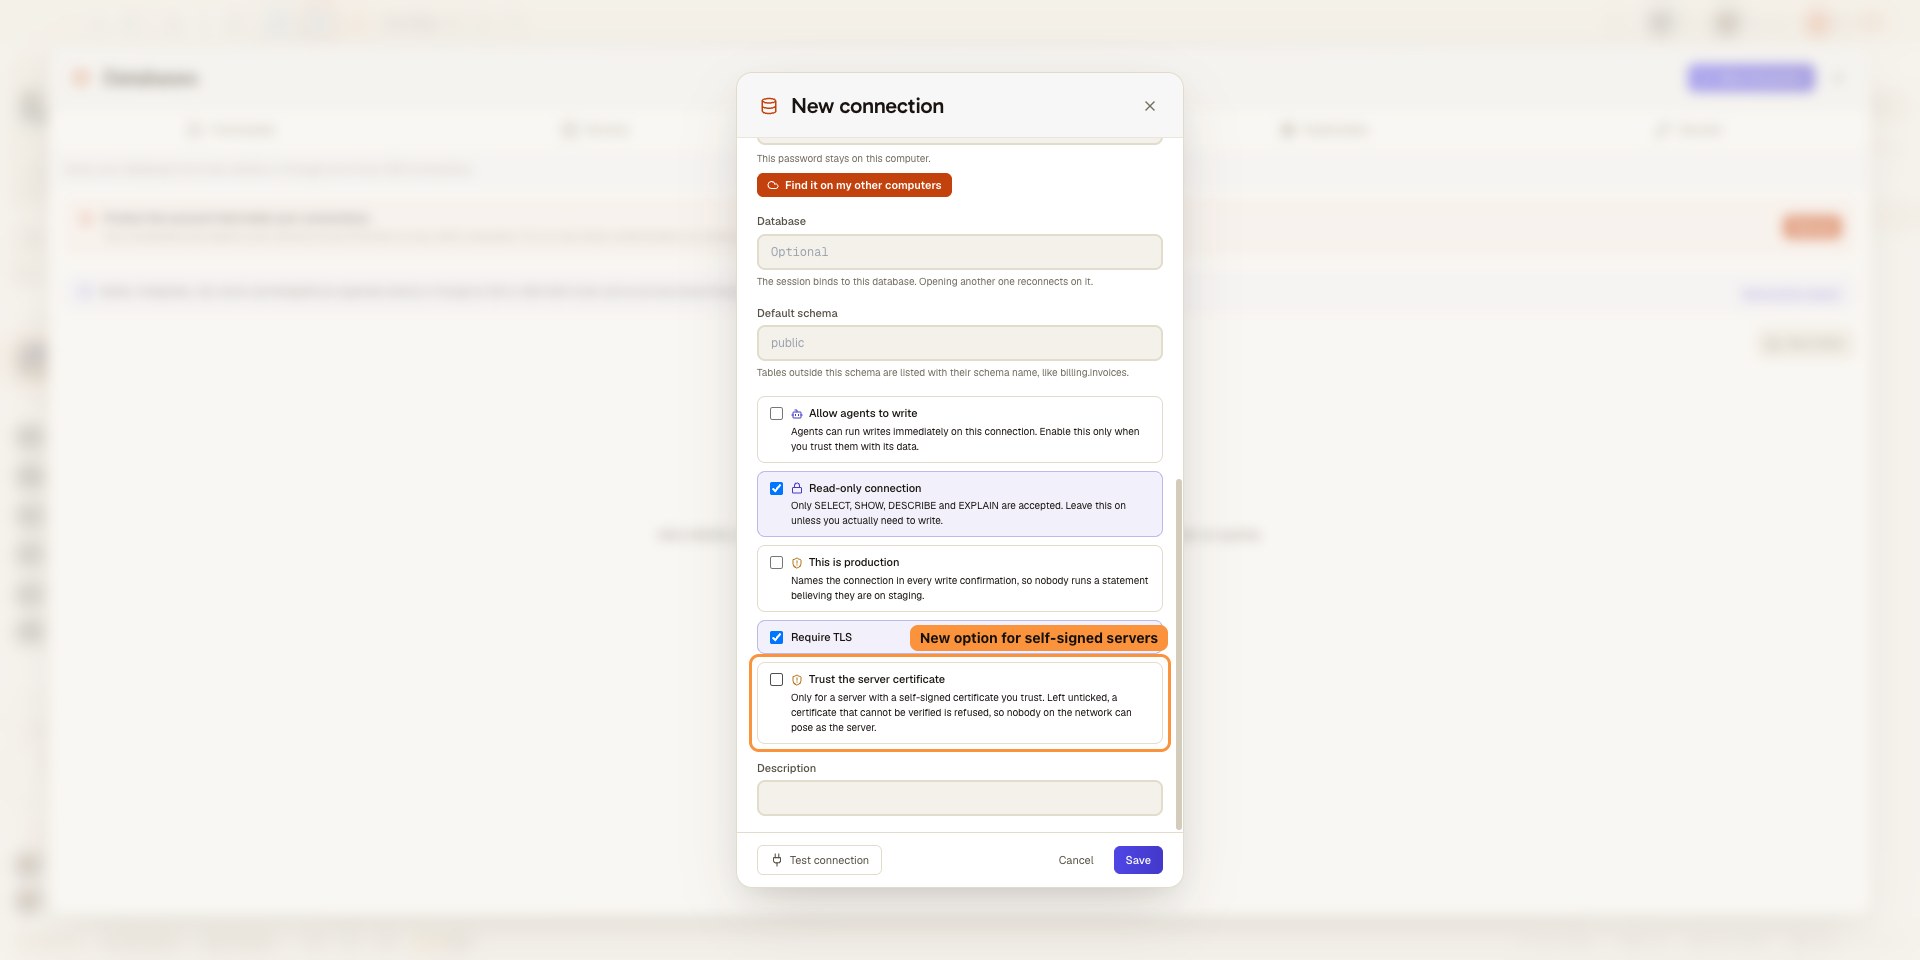
Las conexiones TLS directas verifican el certificado del servidor, con una opción para servidores con certificados autofirmados
También te puede gustar
RDS a través de AWS SSM
Llega desde tu propia máquina a una instancia Amazon RDS sin endpoint público, con aws ssm start-session y el documento AWS-StartPortForwardingSessionToRemoteHost. Ningún bastión que mantener, ninguna VPN, ninguna regla SSH de entrada. AgentsRoom abre la sesión en un puerto loopback y conecta a través de ella su cliente de base de datos. MySQL, PostgreSQL, SQL Server y MongoDB, es decir RDS MySQL, RDS PostgreSQL, RDS for SQL Server, Aurora y DocumentDB.
Cloud SQL Auth Proxy
Llega desde tu propia máquina a una instancia de Cloud SQL for MySQL o PostgreSQL, incluida la IP privada, sin una VM bastión. AgentsRoom arranca el Cloud SQL Auth Proxy en un puerto loopback con tus Application Default Credentials de gcloud, admite la autenticación IAM de la base de datos y deja que los agentes de IA la consulten en solo lectura.
Conexiones SSH
Guarda tus conexiones SSH, abre una terminal SSH integrada y ejecuta Claude Code, Codex o Antigravity CLI directamente en tu servidor remoto o VPS. Autenticación por clave SSH o contraseña, perfiles de conexión por proyecto, sin necesidad de un cliente SSH aparte.
Gestor de secretos
Guarda claves de API, tokens y contraseñas en el llavero de tu sistema operativo, referéncialas como {{secret:NAME}} en tus comandos de desarrollo y en el entorno de tus agentes, y deja que AgentsRoom las resuelva al arrancar. Los agentes ven los nombres, nunca los valores, y nada se sincroniza con un servidor.
Terminales de desarrollo
Gestor de terminales y lanzador de procesos por proyecto. Arranca backend, frontend y workers con un clic, en local o en un servidor remoto.
AgentsRoom MCP
El servidor MCP que deja a tus agentes pilotar el propio AgentsRoom: proyectos, terminales, backlog y conexiones, con las salvaguardas que lo acompañan.
































Da a tus agentes los datos, no las claves
Descarga AgentsRoom, guarda tus conexiones MySQL, PostgreSQL, SQL Server, MongoDB, SQLite y Google BigQuery, llega a las de servidor a través de un túnel SSH o una sesión de AWS SSM, y deja que tus agentes las consulten, en solo lectura salvo que abras una conexión a sus escrituras.
App complementaria: supervisa tus agentes en movimiento
Usa Claude, Codex, Antigravity CLI u otro proveedor de IA.
Envía bugs y peticiones directamente a tu backlog público.
Agentes que lees como una conversación
Cada agente tiene un rol, una cara y un hilo que lees como una app de mensajería.
