Guarda tus conexiones SSH,
ejecuta agentes de IA en la máquina remota
AgentsRoom es un gestor de conexiones SSH y una terminal SSH integrada, todo en uno. Guarda tus servidores remotos una vez, conéctate con una clave SSH o una contraseña, y luego ejecuta Claude Code, Codex o Antigravity CLI directamente en la máquina remota.
Deja de hacer malabares entre un cliente SSH aparte y un editor de código. Mantén tus perfiles de conexión, tu terminal y tus agentes de IA en la misma app, apuntando al mismo servidor remoto.
Cómo AgentsRoom se conecta a un servidor SSH guardado y ejecuta un agente de código con IA directamente en la máquina remota.
La mayoría de los agentes de código con IA dan por hecho que tu código vive en la misma máquina en la que estás sentado. Pero gran parte del trabajo ocurre en un servidor remoto : un VPS, una máquina de staging, una potente máquina de build, un servidor de desarrollo compartido por todo el equipo. AgentsRoom trata ese caso como uno de primer nivel. Guarda una conexión SSH, abre la terminal SSH integrada, y estás trabajando en el host remoto como si fuera local.
El gestor de conexiones SSH guarda un perfil por cada servidor que tocas : host, puerto, usuario y si te autenticas con una clave SSH o una contraseña. Se acabó rebuscar en archivos de configuración desperdigados o reescribir el mismo comando largo. Eliges una conexión guardada, pulsas conectar y la terminal te deja en la máquina en un solo paso.
La verdadera ganancia es ejecutar agentes de código con IA donde está realmente el código. Conéctate a tu servidor remoto por SSH y luego lanza Claude Code, Codex, Antigravity CLI u otro agente en esa máquina. El agente lee y edita los archivos del host remoto, ejecuta la suite de tests contra el entorno remoto, y tú lo pilotas todo desde AgentsRoom sin tener un segundo cliente SSH abierto al lado.
Un cliente SSH pensado para ejecutar agentes de IA
Gestión de conexiones, una terminal de verdad y ejecución de agentes en remoto, en un solo lugar.
Conexiones SSH guardadas
Guarda un perfil reutilizable por cada servidor remoto : host, puerto, usuario y método de auth. Tu VPS, tu máquina de staging y el servidor de desarrollo del equipo viven en una sola lista. Eliges una conexión y ya estás dentro, sin comandos que reescribir.
Auth por clave o contraseña
Autentícate con una clave SSH o una contraseña, según lo que espere el servidor. Apunta un perfil a tu archivo de clave privada o guarda una contraseña, y AgentsRoom se encarga del handshake al conectar.
Terminal SSH integrada
Cada conexión abre una terminal real en el host remoto dentro de AgentsRoom. Salida en color completa, historial de comandos y copiar y pegar, servidos por la misma terminal que ya usas para tus proyectos locales. Sin un cliente SSH aparte que mantener abierto.
Ejecuta agentes en el servidor remoto
Lanza Claude Code, Codex, Antigravity CLI u otro agente directamente en la máquina remota por SSH. El agente trabaja sobre los archivos que viven en el servidor y ejecuta comandos en el entorno remoto, no en tu portátil.
Vincula el SSH a un proyecto
Marca un proyecto como remoto y vincúlalo a una conexión SSH guardada. A partir de ahí, el proyecto abre sus terminales y agentes en ese servidor, así una base de código remota se comporta como un proyecto normal de AgentsRoom.
Las credenciales se quedan fuera del repositorio
Tus claves SSH se quedan en tu máquina y las contraseñas cifradas en su llavero, salvo que actives las contraseñas sincronizadas, que las llevan cifradas de extremo a extremo. Nunca se escribe nada en el repositorio del proyecto, así que nada sobre tus servidores se filtra a una carpeta que un compañero pueda clonar.
Importa tu ~/.ssh/config
Los servidores a los que ya llegas desde una terminal entran tal cual. AgentsRoom lee los bloques de host de ~/.ssh/config, conserva el archivo de identidad que declara cada uno y preserva un ProxyJump a través de un bastión: se conecta por el alias y deja que OpenSSH resuelva el bloque, exactamente como haría tu shell.
Sesiones de AWS SSM
Llega a una instancia que no tiene dirección pública ni puerto SSH entrante, mediante aws ssm start-session. La sesión la autoriza el perfil de AWS ya configurado en tu máquina, así que no hay contraseña ni clave que guardar en la app.
WinRM y PowerShell Remoting
Llega a un host Windows que no tiene OpenSSH pero habla WinRM, con NTLM para una máquina en grupo de trabajo o Kerberos para un miembro del dominio, incluido el endpoint PowerShell de un Exchange on-prem. CredSSP cubre el segundo salto, cuando la sesión debe llegar a su vez a Active Directory o a un servidor de archivos: HTTPS con certificado verificado, y el formulario te avisa de que la contraseña se entrega a ese servidor. Desde un puesto fuera del dominio indicas tú mismo el controlador de dominio y la IP del servidor, y AgentsRoom se encarga de las resoluciones sin tocar tu archivo hosts. Los agentes ejecutan PowerShell a través de él en solo lectura por defecto; las escrituras esperan tu confirmación: todas, solo las de riesgo o ninguna, según elijas para cada conexión.
Tus contraseñas siguen cifradas, en tu máquina por defecto
Un gestor de conexiones SSH solo sirve si puedes confiarle tus credenciales. El nombre, el host, el puerto y el usuario de una conexión siguen a tu cuenta: un servidor guardado en un ordenador aparece en los demás sin tener que reescribirlo. Tus claves SSH se quedan en la máquina, y las contraseñas y frases de contraseña se quedan cifradas en el llavero de la máquina donde las escribiste. Activa las contraseñas sincronizadas en Ajustes > Cuenta (desactivado por defecto) y también te siguen, cifradas de extremo a extremo con una clave que solo tienen tus ordenadores: AgentsRoom las almacena sin poder leerlas. Nunca se escribe nada en el proyecto en el que trabajas: conectarte a un servidor remoto nunca añade un archivo de configuración al repositorio ni commitea por accidente un host o un secreto.
La autenticación va por SSH estándar. El inicio de sesión por clave usa tu clave privada existente, exactamente como lo haría tu shell. El inicio de sesión por contraseña se envía por el canal SSH cifrado igual que cualquier otro cliente SSH. AgentsRoom es el cliente, tu servidor sigue siendo la fuente de verdad de lo que acepta.
Cuando ejecutas un agente de IA en la máquina remota, el código se queda en la máquina remota. El agente lee y edita archivos en el servidor al que te conectaste. Nada del proyecto remoto se copia a tu portátil a menos que lo pidas, y tus perfiles de conexión nunca se comparten con nadie.
De cero a un agente en un servidor remoto
Guarda una conexión una vez, ejecuta agentes en ella para siempre.
Guarda la conexión SSH
En un proyecto, haz clic en Servidores en la barra de comandos de desarrollo, luego en Añadir una conexión, o en Importar desde ~/.ssh/config para traer los hosts que ya tienes. Un perfil guarda el host, el puerto, el usuario y, o bien tu archivo de clave SSH, o una contraseña. Ponle un nombre como prod-vps o staging y queda guardado para la próxima vez.
Conéctate y abre la terminal
Elige la conexión guardada y pulsa conectar. AgentsRoom abre una terminal SSH integrada en el host remoto. Ya estás en el servidor, con salida en color completa e historial de comandos.
Ejecuta un agente de IA en la máquina
Lanza Claude Code, Codex o Antigravity CLI en esa terminal remota. El agente trabaja sobre los archivos del servidor y se ejecuta contra el entorno remoto, y tú lo pilotas desde AgentsRoom como cualquier otro proyecto.
Cuándo necesitas agentes en un servidor remoto
No todas las bases de código viven en tu portátil.
Código en un VPS
Tu app corre en un VPS y quieres arreglarla donde vive. Abre la conexión SSH guardada, ejecuta un agente Claude Code en la máquina y parchea el bug contra el entorno real, dependencias incluidas.
Trabajar en una máquina de staging
Un servidor de staging reproduce un bug que tu portátil nunca verá. Conéctate por SSH, apunta un agente Codex a la base de código de staging y déjalo reproducir y arreglar el problema en la máquina que de verdad lo muestra.
Servidor de desarrollo compartido
El equipo trabaja en un único servidor de desarrollo compartido. Cada uno guarda la misma conexión SSH, abre su propia terminal y ejecuta su propio agente en el host sin montar cada uno un clon local.
Sin necesidad de configuración local
Una cadena de herramientas pesada que no quieres en tu portátil vive en una máquina de build. Conéctate por SSH, ejecuta allí un agente Antigravity CLI y mantén tu propia máquina limpia mientras el trabajo ocurre en remoto.
¿Cómo pueden mis agentes IA acceder a mis conexiones SSH?
Con AgentsRoom MCP. Tus conexiones guardadas se exponen a cada agente como cinco herramientas MCP: ssh_list devuelve los servidores utilizables en el proyecto actual (SSH, AWS SSM y WinRM por igual), ssh_exec ejecuta un comando en un servidor y devuelve su salida (una línea PowerShell en un host WinRM, en solo lectura salvo que permitas escrituras, que confirmas una por una, solo cuando son de riesgo o nunca, según elijas), ssh_transfer mueve un archivo hacia o desde un servidor, ssh_connect abre uno de ellos como una pestaña de terminal real y ssh_connection_new propone un servidor que aún no has guardado. Así, cuando le dices a un agente "conéctate a producción y lee los logs" o "lista los conectores de envío de Exchange", no tiene que adivinar un nombre de host ni escribir un comando a mano: lee tu lista de conexiones y trabaja en la máquina correcta.
Este acceso SSH de los agentes es deliberadamente sin secretos. ssh_list solo devuelve metadatos: nombre, host, puerto, usuario, tipo de autenticación y alcance. Las contraseñas y frases de paso siguen cifradas en el llavero del sistema, las claves privadas no salen de tu disco y es la app la que inyecta el secreto en la terminal. El agente nombra una conexión, nunca la manipula.
Una sesión que un agente abre con ssh_connect es una pestaña de terminal visible: puedes leerla, escribir en ella y cerrarla cuando quieras. Y un comando que ejecuta con ssh_exec vuelve a su conversación con su código de salida, así que siempre ves qué se ejecutó y qué respondió la máquina. Los archivos viajan de la misma manera: con ssh_transfer un agente descarga un volcado o un log de un servidor, o sube un archivo a él, a través del mismo canal sin credenciales, y recibe una ruta en tu máquina en lugar del archivo pegado en su conversación. Una conexión puede guardarse solo para un proyecto o de forma global, para que el agente vea únicamente los servidores pertinentes. También se cubren los equipos de red cuya línea de comandos solo funciona dentro de una sesión abierta, como un firewall WatchGuard o muchos switches y routers: ssh_exec abre la sesión, espera el prompt del equipo y escribe los comandos uno tras otro.
Mientras un agente trabaja en un servidor, lo sigues en directo. Cada comando que ejecuta con ssh_exec aparece en la pestaña Actividad del panel derecho, con su salida, en un registro por servidor; el avatar del agente aparece en el botón Servidores y, con el distintivo Agente trabajando, en tu lista de Servidores. Un comando enviado codificado se muestra decodificado. También puedes seguirlo desde tu teléfono, en la ficha del agente de la app móvil. Solo viaja entre tu ordenador y tu teléfono, cifrado de extremo a extremo y con los secretos ocultos: nada de lo que se ejecuta en tus máquinas se guarda en un servidor.
Crear puede ser también enteramente trabajo del agente. ssh_connection_new conserva el camino revisado: abre el formulario de creación relleno con lo que el agente encontró en un archivo compose, un script de despliegue o tu documentación, y eres tú quien lo revisa, escribe la credencial y guarda. Salvo que desactives "Los agentes pueden gestionar las conexiones" (Ajustes, activado por defecto), ssh_connection_save escribe la conexión directamente, e incluso entonces la credencial nunca viaja por la conversación: el agente nombra un secreto de tu bóveda y la aplicación de escritorio lo copia. El interruptor está escrito en el ajuste en lugar de pedirse en un prompt, porque una conexión que un agente pudiera registrar sin que nadie la vea sería una puerta trasera.
Descubrir AgentsRoom MCPGrabado en la app: le pedimos a un agente que compruebe el espacio libre en disco de un servidor de staging, que ejecute un script de health check y que siga el log de nginx. Las tres llamadas aparecen una a una en la pestaña Actividad, con su salida, su código de salida y su duración, y después el registro de ese servidor se abre completo y lleva de vuelta a la lista de Servidores. Nada de lo que se ejecuta ahí sale del ordenador.
¿Puedo guardar varias conexiones SSH?
¿Admite autenticación por clave SSH y por contraseña?
¿Puedo ejecutar Claude Code o Codex en un servidor remoto por SSH?
¿Dónde se guardan mis credenciales SSH?
¿Sigo necesitando un cliente SSH aparte?
¿Pueden mis agentes IA acceder a mis conexiones SSH?
¿Ven mis agentes mi contraseña SSH?
¿Puedo importar mi ~/.ssh/config existente?
¿Puedo llegar a un servidor sin dirección pública y sin puerto SSH abierto?
¿Puede un agente crear una conexión SSH nueva?
¿Puedo conectarme a un servidor Windows y obtener PowerShell?
¿Puedo abrir un proyecto que solo existe en un servidor remoto, sin clonarlo aquí?
¿Los agentes que se ejecutan en un servidor se detienen cuando cierro AgentsRoom?
¿Dónde añado una conexión SSH en AgentsRoom?
¿Puede el navegador integrado abrir un servidor de desarrollo que corre en el servidor remoto?
¿Puedo hacer que un agente me pida permiso antes de usar un servidor?
Capturas de pantalla
Capturas reales de la aplicación, añadidas a medida que evoluciona esta función.
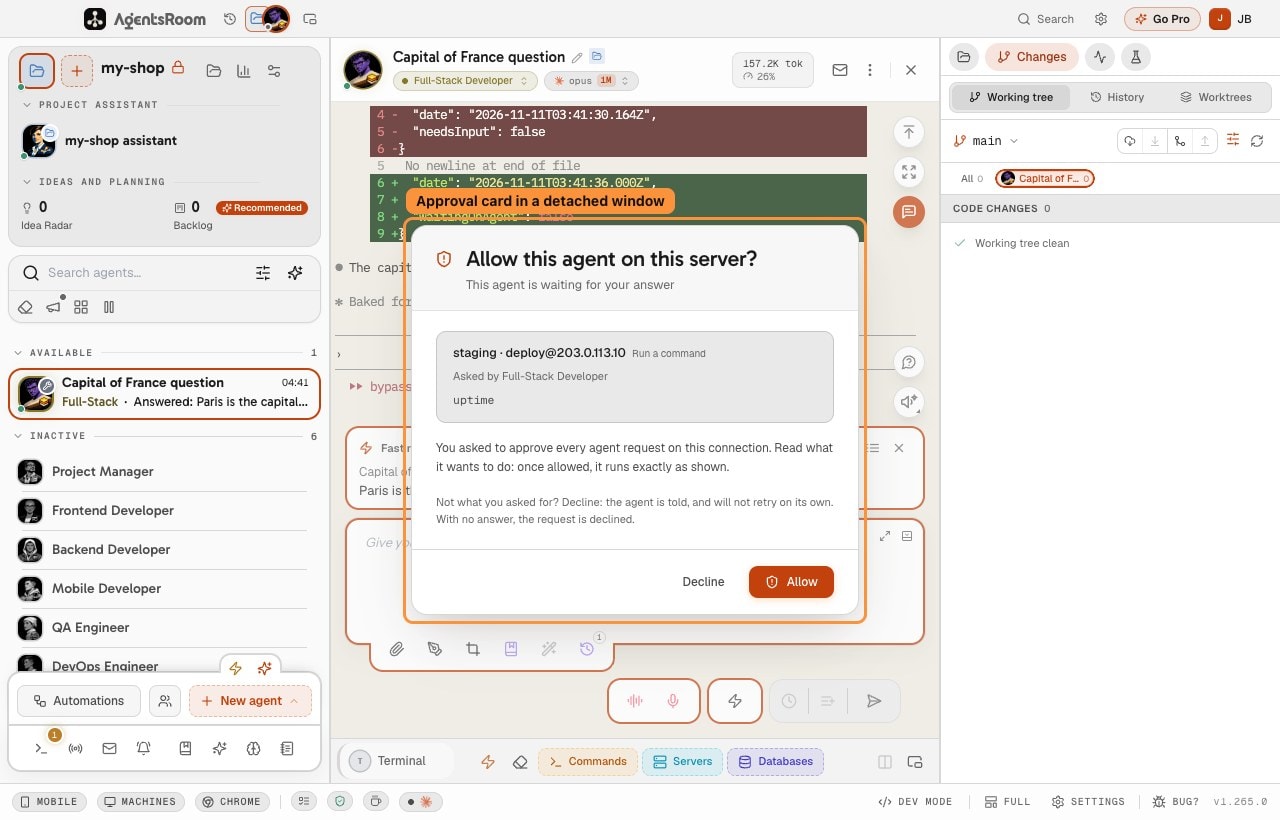
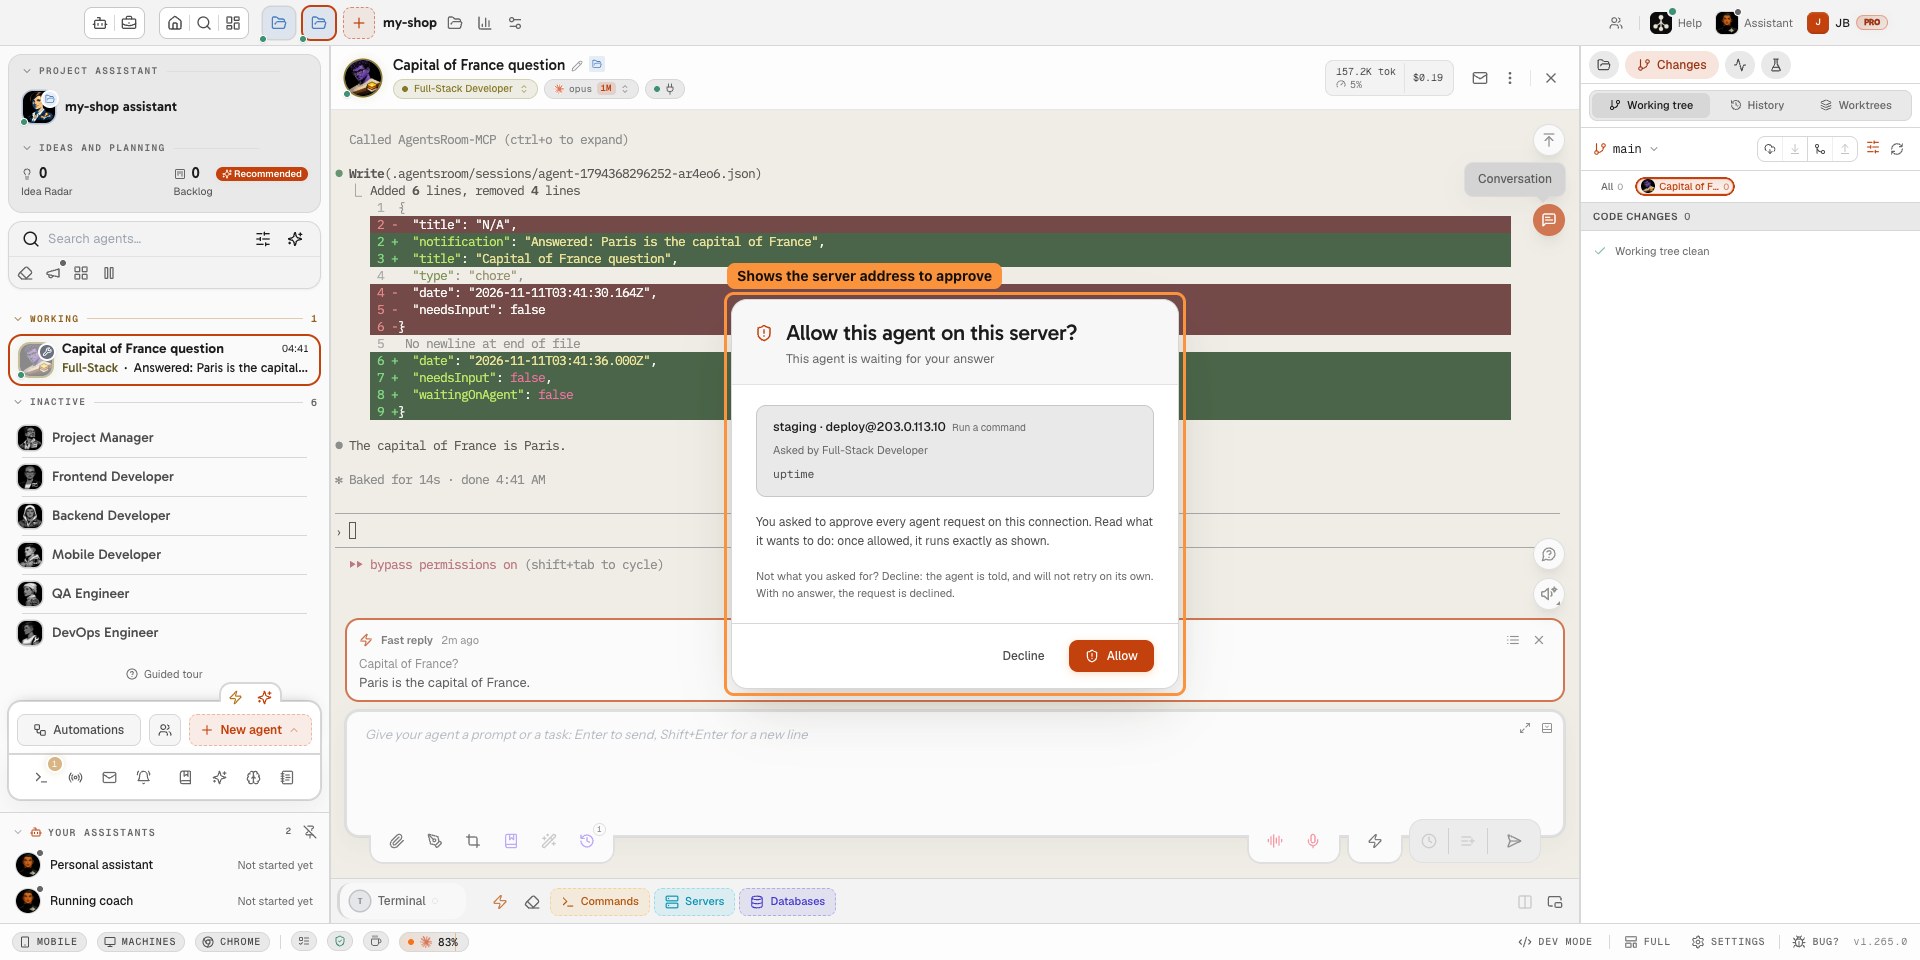
Aprobar o rechazar el comando de un agente en el servidor desde cualquier ventana de proyecto, incluso una separada. 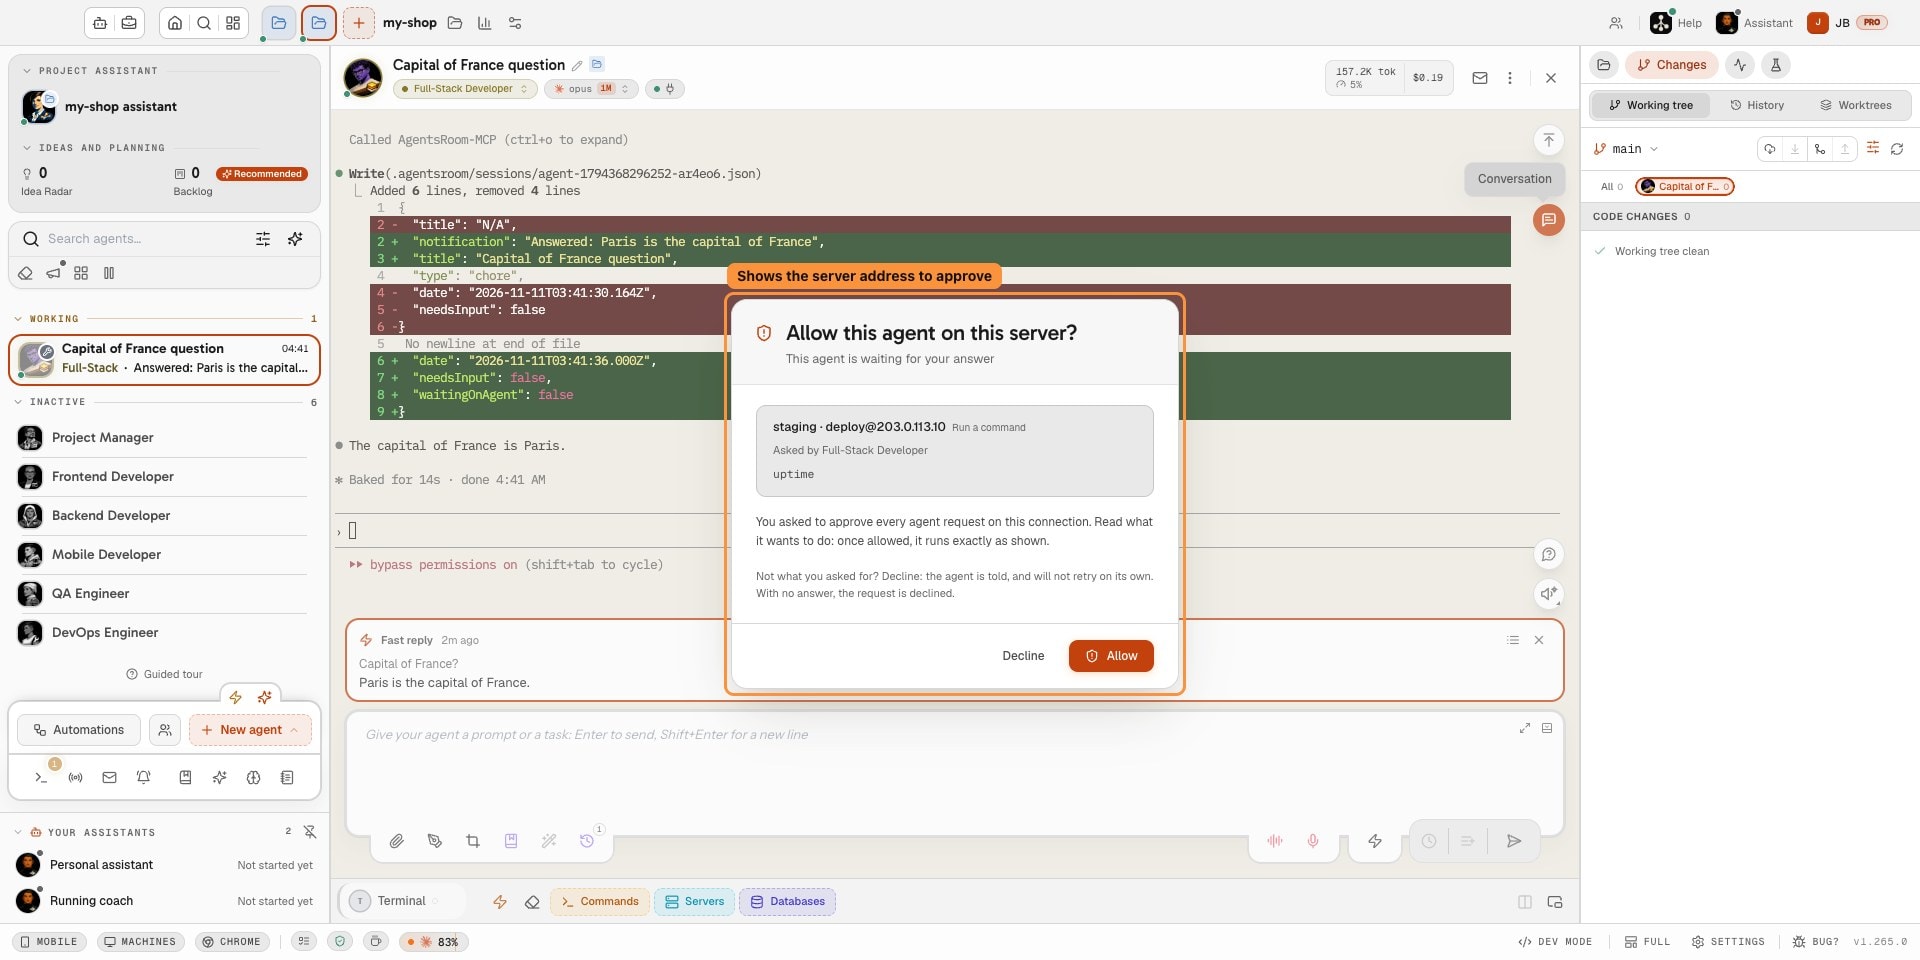
Antes de que un agente ejecute un comando en un servidor protegido, la tarjeta muestra exactamente a qué servidor se dirige. 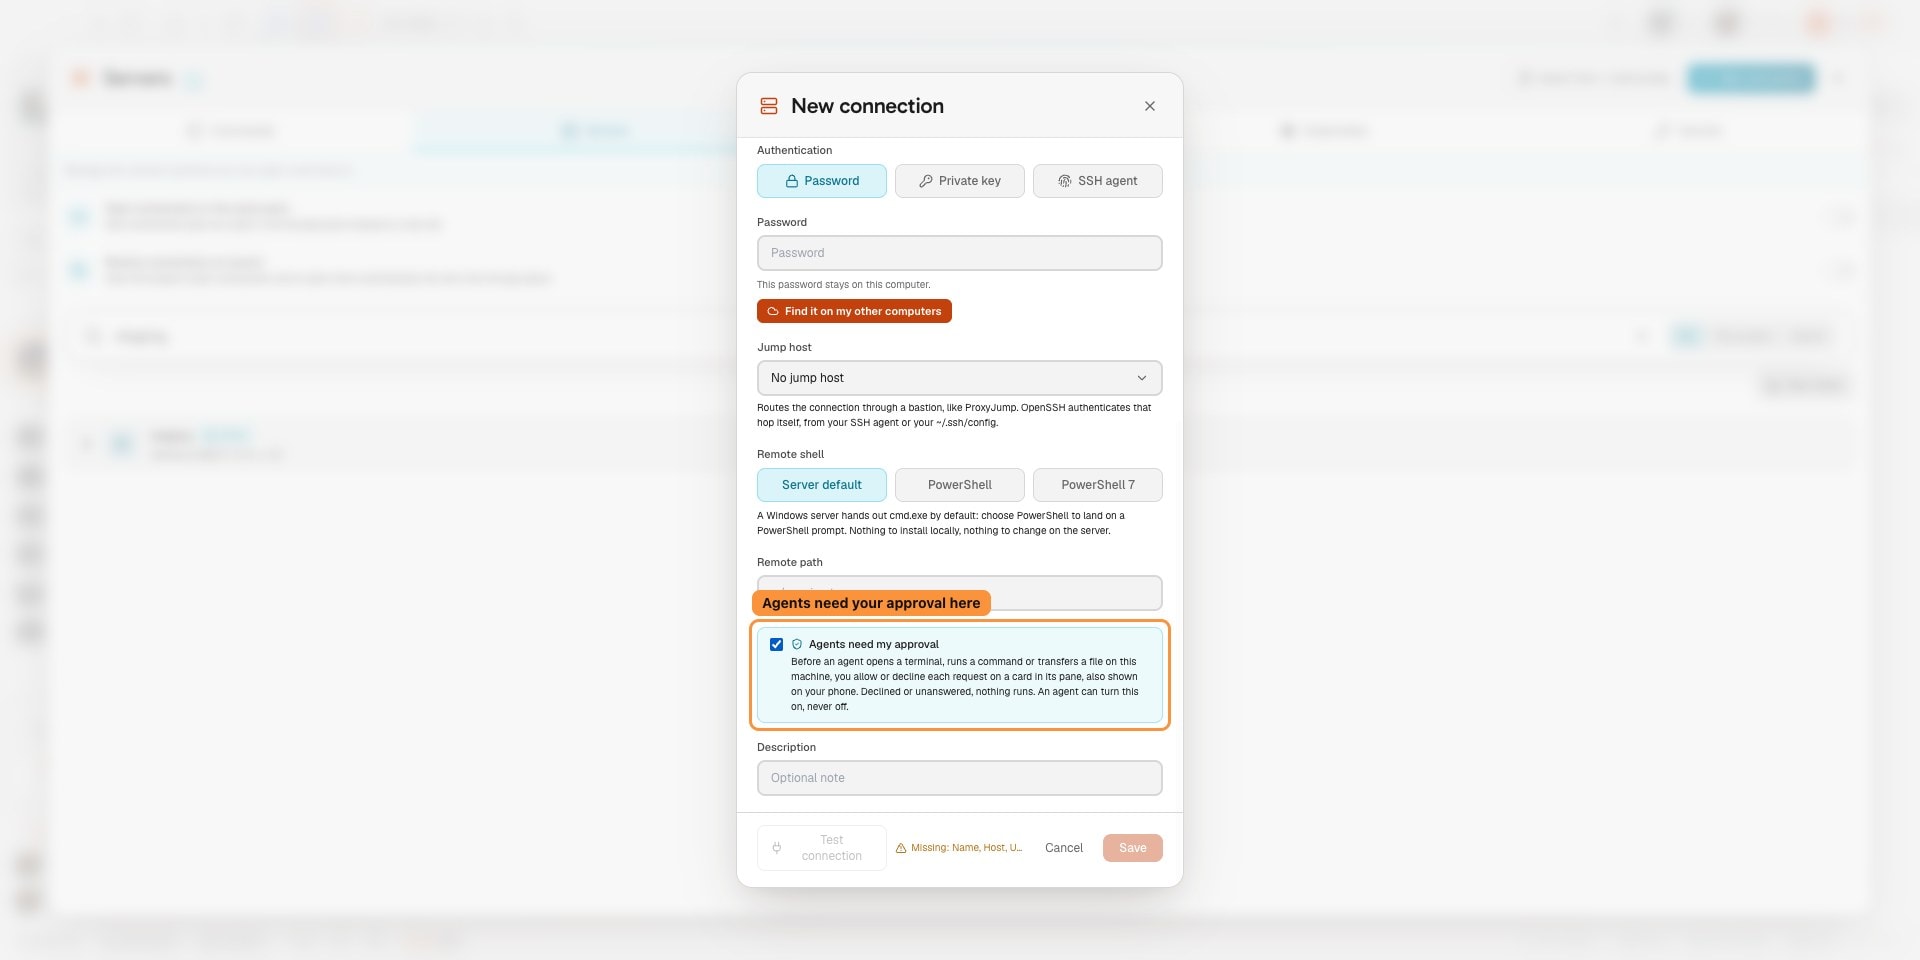
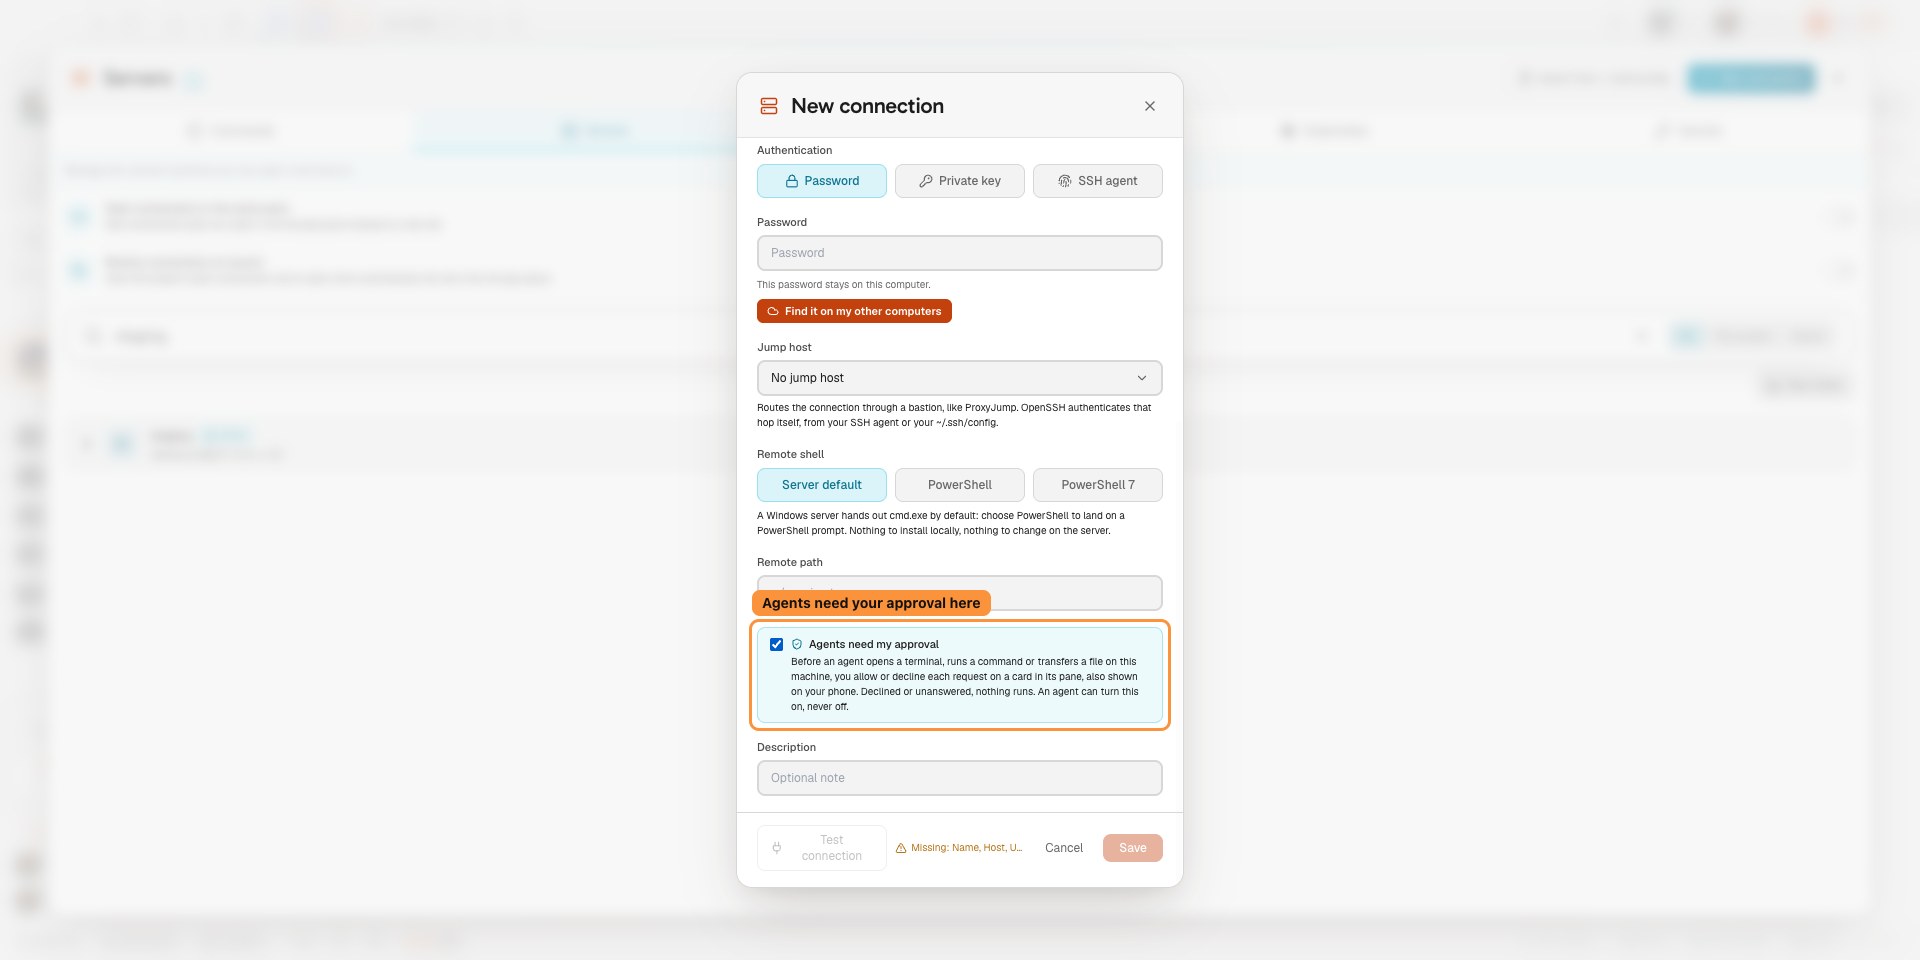
Haz que los agents pidan tu aprobación antes de conectarse a un servidor, ejecutar un comando o transferir un archivo.
También te puede gustar
RDS a través de AWS SSM
Llega desde tu propia máquina a una instancia Amazon RDS sin endpoint público, con aws ssm start-session y el documento AWS-StartPortForwardingSessionToRemoteHost. Ningún bastión que mantener, ninguna VPN, ninguna regla SSH de entrada. AgentsRoom abre la sesión en un puerto loopback y conecta a través de ella su cliente de base de datos. MySQL, PostgreSQL, SQL Server y MongoDB, es decir RDS MySQL, RDS PostgreSQL, RDS for SQL Server, Aurora y DocumentDB.
Conexiones de base de datos
Guarda tus conexiones MySQL, PostgreSQL, SQL Server, MongoDB, SQLite y Google BigQuery, llega a una base de datos en una subred privada a través de un túnel SSH o una sesión de AWS SSM, y deja que tus agentes de IA la consulten por MCP. Solo lectura por defecto, una sentencia por llamada, conjuntos de resultados limitados y la contraseña nunca llega al agente. Exportación, importación y copia de una base de datos sobre otra para MySQL, PostgreSQL y MongoDB.
Gestor de secretos
Guarda claves de API, tokens y contraseñas en el llavero de tu sistema operativo, referéncialas como {{secret:NAME}} en tus comandos de desarrollo y en el entorno de tus agentes, y deja que AgentsRoom las resuelva al arrancar. Los agentes ven los nombres, nunca los valores, y nada se sincroniza con un servidor.
Importación de repositorios
Conecta GitHub o GitLab, explora los repositorios a los que realmente tienes acceso y clona varios a la vez. Cada uno se convierte en un proyecto con sus propios agentes de codificación IA. Instancias de GitLab autoalojadas soportadas.
Terminales de desarrollo
Gestor de terminales y lanzador de procesos por proyecto. Arranca backend, frontend y workers con un clic, en local o en un servidor remoto por SSH.
Control remoto de agentes
Pilota tus agentes de código con IA desde el móvil. Maneja terminales, proyectos y prompts en tu ordenador o servidor remoto desde iOS y Android.
Túnel localhost (vista previa en vivo)
Túnel seguro integrado que expone un servidor de desarrollo local o remoto como una URL HTTPS pública. Previsualiza tu trabajo en curso desde cualquier sitio.
Multiproyecto, multiagente
Ejecuta muchos proyectos y muchos agentes de IA en paralelo, en local y en remoto, desde un único centro de mando visual.
































Lleva tus agentes de IA al servidor remoto
Descarga AgentsRoom, guarda tus conexiones SSH y ejecuta Claude Code, Codex o Antigravity CLI en cualquier VPS o servidor remoto a través de una terminal integrada.
App complementaria: supervisa tus agentes en movimiento
Usa Claude, Codex, Antigravity CLI u otro proveedor de IA.
Envía bugs y peticiones directamente a tu backlog público.
Agentes que lees como una conversación
Cada agente tiene un rol, una cara y un hilo que lees como una app de mensajería.
