Laat je agenten de database bevragen,
Alleen-lezen tot jij iets anders zegt
AgentsRoom beheert je MySQL-, PostgreSQL-, SQL Server-, MongoDB-, SQLite- en Google BigQuery-verbindingen en geeft je AI-coderingsagenten een manier om er query's op uit te voeren. Standaard alleen-lezen, één statement tegelijk, en het wachtwoord blijft buiten bereik.
Een agent die de echte rijen kan lezen, hoeft niet meer te gissen naar je data. Een agent die er niet naar kan schrijven, is geen risico meer dat je regel voor regel moet bewaken.
Hoe AgentsRoom een database in een privaat subnet bereikt en een alleen-lezen query van een AI-agent beantwoordt.
Een AI-coderingsagent die je data niet kan zien, schrijft code tegen het schema dat hij zich heeft ingebeeld. Hij verzint een kolom, gaat ervan uit dat een enum drie waarden heeft terwijl het er zeven zijn, en verklaart een bug met een theorie in plaats van met een rij. Hem een databaseverbinding geven lost dat op, en het is tegelijk de snelste manier om een behulpzame agent in een incident te veranderen. AgentsRoom is rond die spanning gebouwd.
Je bewaart je verbindingen in de app zoals je dat in elke databaseclient zou doen: engine, host, poort, gebruiker, database, en TLS wanneer de server dat verwacht. Is de database niet bereikbaar vanaf het open internet, dan loopt de verbinding via een SSH-tunnel of een AWS SSM-sessie met port forwarding, op basis van de SSH- en SSM-verbindingen die je al in AgentsRoom hebt opgeslagen. Zo wordt een database in een privaat subnet iets dat je kunt bevragen zonder hem open te zetten voor de wereld.
Elke verbinding begint alleen-lezen. Een SELECT loopt. Een statement dat data zou wijzigen niet, totdat je die specifieke verbinding schrijfbaar hebt gemaakt en de handeling hebt bevestigd. Er wordt maar één statement per aanroep geaccepteerd, zodat er niets extra's achter een puntkomma schuilgaat, en resultaatsets worden begrensd zodat een brede query een agent of een venster niet kan overspoelen. Een verbinding kan ook als productie worden gemarkeerd, waardoor de bevestiging minder makkelijk per ongeluk wordt gegeven.
Lezen is niet het hele werk. Een verbinding die je op de ene machine bewaart, staat ook op je andere, dus je zet een database één keer op in plaats van één keer per computer. En een database kun je naar een bestand exporteren, uit een bestand terugzetten of rechtstreeks over een andere server heen kopiëren, door dezelfde tunnels: precies de handelingen waarvoor je vroeger de app moest verlaten.
Een databaseclient die ervan uitgaat dat een agent aan het stuur zit
MySQL, PostgreSQL, SQL Server, MongoDB, SQLite en Google BigQuery, met de server-engines bereikbaar in private netwerken, met de veiligheidsmaatregelen standaard aan.
MySQL-, PostgreSQL-, SQL Server- en MongoDB-verbindingen
Bewaar één verbinding per database: host, poort, gebruiker, de database die geopend moet worden en TLS wanneer de server dat vereist. Je lokale database, die van staging en de productiereplica staan allemaal in dezelfde lijst, klaar om gekozen te worden in plaats van opnieuw getypt.
Bereik een private database
Een database in een privaat subnet is geen speciaal geval. Laat de verbinding via een SSH-tunnel of een AWS SSM-sessie met port forwarding lopen en AgentsRoom opent hem voor je, met hergebruik van de SSH- en SSM-verbindingen die je al in de app hebt opgeslagen. Een Google Cloud SQL-instantie bereik je via de verbindingsnaam, door de Cloud SQL Auth Proxy, met je eigen gcloud-login en zonder dat er iets wordt opgeslagen.
Standaard alleen-lezen
Een nieuwe verbinding kan lezen en verder niets. Query's geven rijen terug, statements die data zouden wijzigen worden geweigerd. Niemand hoeft eraan te denken de veilige modus aan te zetten, want de veilige modus is waar elke verbinding begint.
Twee sloten voor een schrijfactie
Schrijven kost twee bewuste handelingen, geen één. De verbinding moet schrijfbaar worden gemaakt, en de handeling zelf moet expliciet worden bevestigd. Eén onbedachtzame klik kan niet doorschieten naar een UPDATE zonder WHERE-clausule.
Eén statement per aanroep
Elke aanroep draagt precies één statement. Alles wat achter een puntkomma is gestapeld wordt geweigerd in plaats van uitgevoerd, zodat een leesactie die eruitziet als een leesactie er geen tweede statement in kan smokkelen. Daar bovenop worden resultaatsets begrensd.
Productie is gemarkeerd
Markeer een verbinding als productie en de bevestiging wordt strenger. De database die ertoe doet lijkt niet langer precies op de lokale kopie, niet voor jou aan het eind van een lange dag en niet voor een agent die een takenlijst afwerkt.
Je verbindingen, op elke machine
Een verbinding die je op de werkmachine bewaart, staat ook op de laptop: naam, host, poort, gebruiker, standaarddatabase en de tunnel waar hij doorheen loopt. Alleen het wachtwoord blijft achter, versleuteld op de machine waar je het hebt getypt, zodat elke machine er één keer om vraagt.
Exporteren, importeren, kopiëren
Zet een database weg in een .sql-bestand, speel zo'n bestand terug in een database, of kopieer een database rechtstreeks over een andere heen. Het doel wordt veiliggesteld voordat het wordt overschreven, en het helemaal vervangen is een aparte keuze die je apart bevestigt.
Agenten bevragen de database, ze houden nooit het wachtwoord vast
Je databasegegevens worden door AgentsRoom bewaard, niet uitgedeeld. Een agent vraagt om een query uit te voeren op een verbinding die hij bij naam kent, de app opent de verbinding, voert het statement uit en geeft de rijen terug. Het wachtwoord maakt nooit deel uit van wat de agent ontvangt, nooit van de query die hij schrijft, en nooit van het gesprek dat hij bijhoudt.
De alleen-lezen regel is de andere helft daarvan, en voor een agent is het niets waar hij zich uit kan praten. De tool waarmee een agent query's stelt, weigert alles behalve een leesactie, tenzij twee dingen waar zijn: de verbinding is schrijfbaar, en je hebt „Agenten schrijfrechten geven” voor die verbinding ingeschakeld. De optie staat standaard uit, en de controle draait in de desktop-app in plaats van in het proces van de agent. Je eigen schrijfacties in de console vragen nog steeds om een expliciete bevestiging, die bewust lastiger te geven is wanneer de verbinding als productie is gemarkeerd. Zodra een verbinding openstaat voor schrijfacties van agents, lopen die zonder die bevestiging, dus bewaar de optie voor een database die je de agent zou toevertrouwen. Overal elders blijft de ergste uitkomst van een slechte query een verkeerd antwoord in plaats van een verdwenen tabel.
De regel van één statement dicht het klassieke gat. Een aanroep die één statement draagt kan niet worden verlengd met een puntkomma en een tweede, dus een query die in een review onschuldig leest kan bij uitvoering niet iets anders doen. SQL Server heeft die puntkomma niet nodig, dus daar is een leesactie een SELECT of een WITH zonder enig schrijf- of transactiesleutelwoord erin, en die draait binnen een transactie die altijd wordt teruggedraaid. In combinatie met begrensde resultaatsets blijft een vergissing een vergissing in plaats van een export te worden.
Zes engines, en we zeggen erbij welke ontbreken
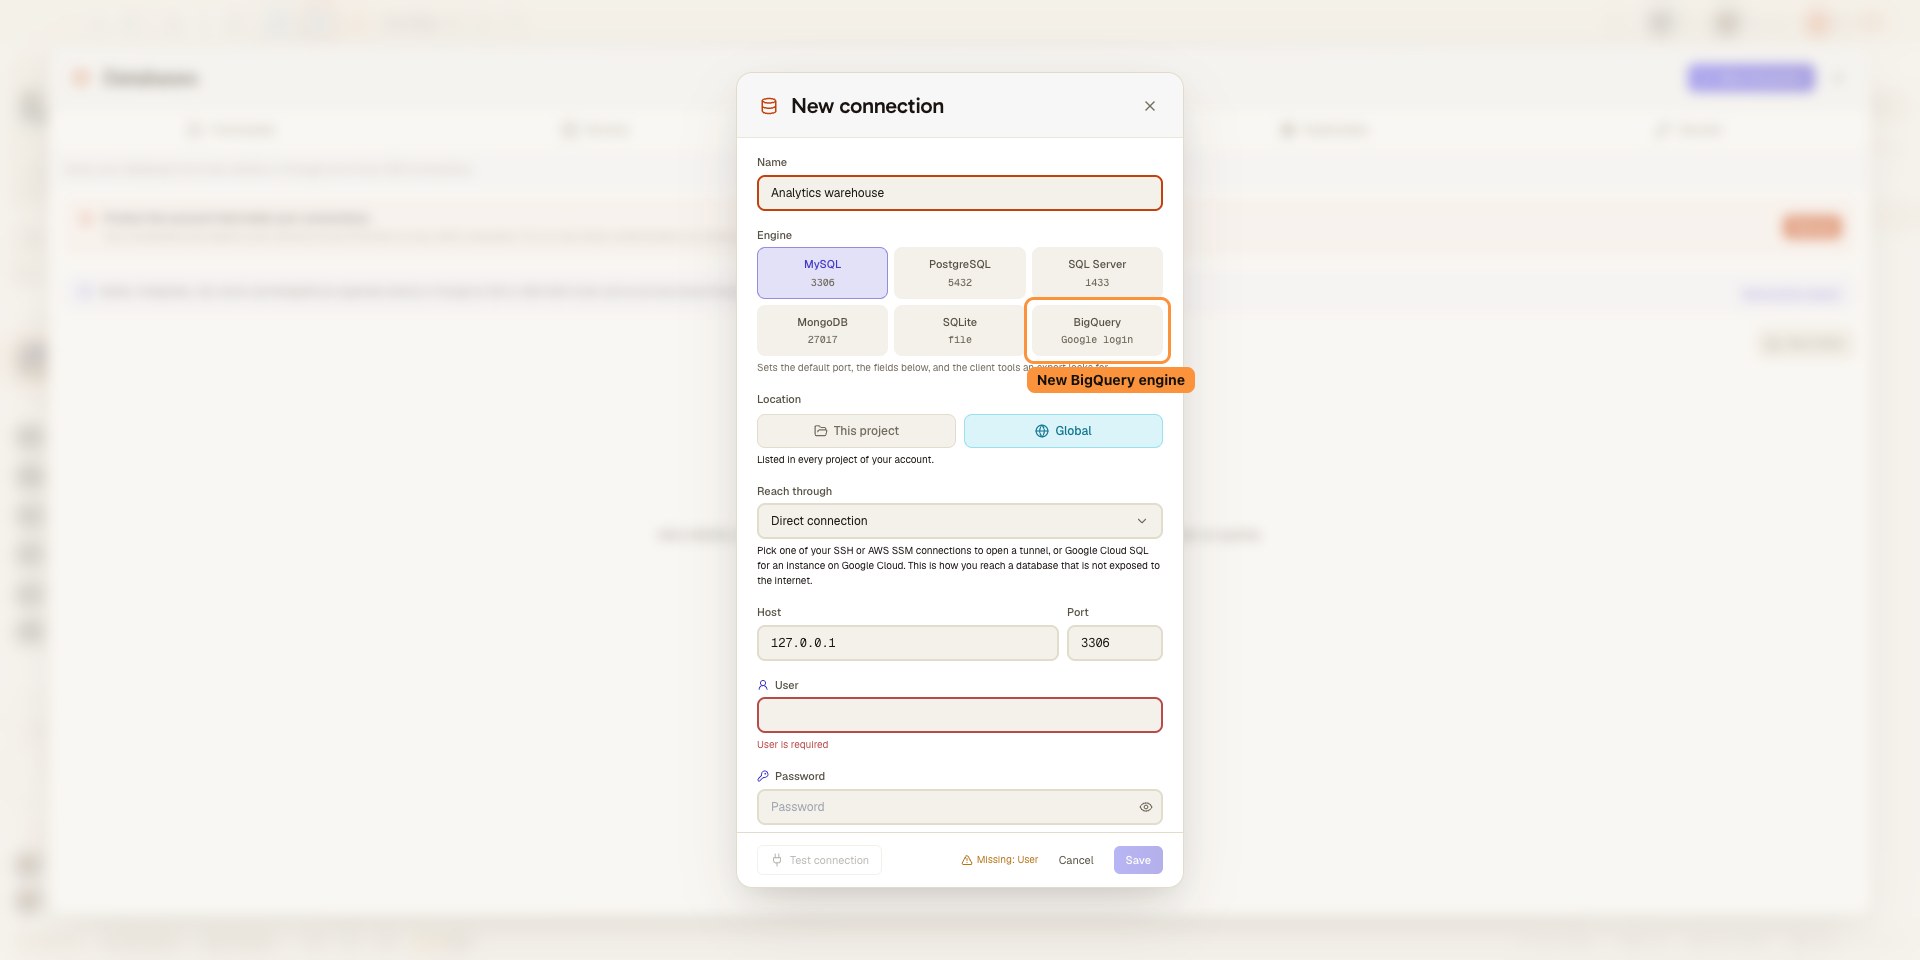
MySQL en MariaDB, PostgreSQL, SQL Server (inclusief Azure SQL en Amazon RDS for SQL Server), MongoDB, SQLite en Google BigQuery. Elk heeft zijn eigen driver in plaats van een vertaallaag, want ze verschillen echt van elkaar: een PostgreSQL- of SQL Server-sessie hangt vast aan één database, MongoDB krijgt een query in plaats van SQL, T-SQL heeft geen puntkomma nodig tussen twee statements, elke export draait op de tools die bij die engine horen, SQLite is gewoon een bestand op je computer, zonder host, gebruiker of wachtwoord, en een BigQuery-verbinding is een Google Cloud-project met een standaarddataset, waarbij je inlogt met je eigen Google-login (gcloud auth application-default login), zonder dat er een sleutel wordt opgeslagen. De vier server-engines bereik je rechtstreeks, of via een SSH-tunnel of een AWS SSM-sessie met port forwarding wanneer ze niet aan het open internet hangen.
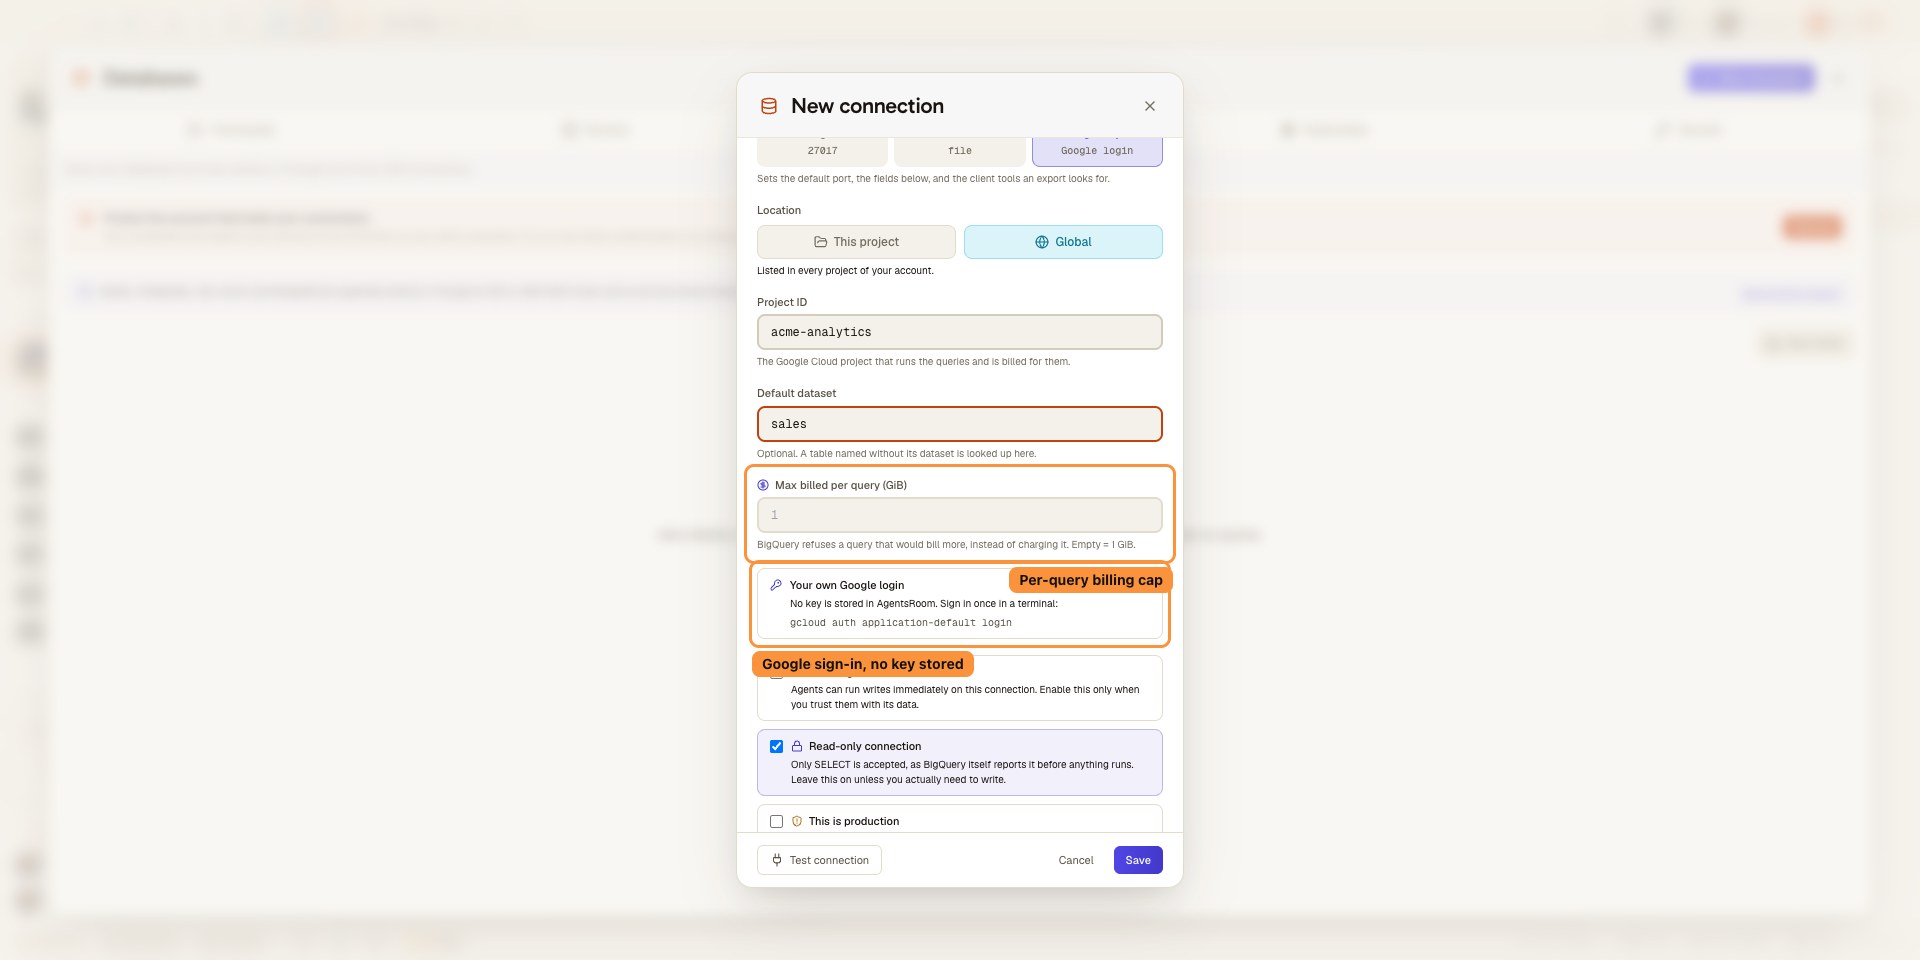
Oracle, Redis en de rest worden niet ondersteund. Op SQL Server meld je je aan met een SQL-login (authenticatie via Windows, Active Directory en Entra ID wordt niet aangeboden), en er is geen export, import of kopie. Bij BigQuery rekent Google elke query af op het aantal bytes dat hij leest, dus elke verbinding heeft een kostenlimiet per query (standaard 1 GiB, aanpasbaar): een query daarboven wordt geweigerd in plaats van gefactureerd. Een tabel openen is gratis en alleen-lezen, je agenten gebruiken dezelfde tools db_list, db_schema en db_query met dezelfde veiligheidsmaatregelen en zien hoeveel bytes elke query heeft gelezen, en ook daar is er geen export, import of kopie. Je verdient het dat te weten voor de download in plaats van erna. Welke engine als volgende komt, wordt bepaald door wat mensen vragen, dus ontbreekt de jouwe, zeg dan op de openbare backlog om welke het gaat en hij wordt meegeteld.
Vraag je database-engine aanEen database verplaatsen, niet alleen lezen
Exporteer een database naar een bestand. Importeer een bestand in een database. Of kopieer de ene database rechtstreeks over een andere heen, ook door de SSH-tunnel of de AWS SSM-sessie die je al hebt opgeslagen. Elke engine draait op zijn eigen officiële tools en schrijft in een stroom naar schijf, zodat een database van meerdere gigabytes een voortgangsbalk wordt in plaats van een crash.
Die tools komen mee met de database, niet met AgentsRoom: mysqldump en mysql, pg_dump en psql, mongodump en mongorestore. SQL Server heeft geen equivalent dat een hele database streamt, dus de verbindingen ervan hebben geen export, import of kopie. Ontbreken de tools, dan zegt de app precies welke en laat ze je de map aanwijzen waar ze staan, zoals een databaseclient hoort te doen: gestart vanuit het Dock of het startmenu ziet een app maar een minimale PATH, en zou hij ze anders als ontbrekend melden op een machine die ze wel heeft.
Bij het kopiëren kost één verkeerde klik een dag, dus is het daaromheen gebouwd en niet rond het ideale scenario.
- Een alleen-lezen verbinding weigert de import meteen, voordat er iets wordt geopend.
- Het doel wordt weggeschreven naar een bestand van jouw keuze voordat er ook maar één statement wordt toegepast.
- De bevestiging noemt de verbinding en de database bij naam, en spreekt luider wanneer de verbinding als productie is gemarkeerd.
- De doeldatabase verwijderen en opnieuw aanmaken is een aparte optie, en op een productieverbinding moet je de naam van de database intypen.
Van een private database naar een antwoord
Bewaar de verbinding, leid hem om, en bevraag hem dan zelf of laat een agent het doen.
Bewaar de verbinding
Voeg de database toe: host, poort, gebruiker, de databasenaam, en TLS als de server dat verwacht. Geef hem een naam die je later herkent, en markeer hem als productie als dat is wat hij is.
Leid hem om als hij privé is
Is de database niet rechtstreeks bereikbaar, wijs de verbinding dan naar een SSH-tunnel of een AWS SSM-sessie met port forwarding, gebouwd op de verbindingen die al in AgentsRoom zijn opgeslagen. Een database in een privaat subnet wordt bereikbaar zonder hem publiek open te zetten. Kies op Google Cloud in plaats daarvan de Cloud SQL-instantie: AgentsRoom start de Cloud SQL Auth Proxy voor je.
Bevraag hem, of laat een agent het doen
Voer je statement uit vanuit de app, of laat een agent er een uitvoeren via MCP. Alleen-lezen tot jij dat verandert, één statement per aanroep, begrensde resultaatsets, en een expliciete bevestiging tussen elke schrijfactie en je data.
Wanneer een agent de echte rijen nodig heeft
De momenten waarop productiedata lezen de kortste weg naar de oplossing is.
Debuggen tegen echte data
De bug doet zich alleen voor bij een handvol accounts. Laat de agent die rijen lezen en hij vindt de waarde die de logica breekt, in plaats van drie theorieën voor te stellen over hoe de data eruit zou kunnen zien.
Een database die niet publiek is
De database staat in een privaat subnet zonder publiek eindpunt. Leid de verbinding via een SSH-tunnel of een AWS SSM-sessie op basis van je opgeslagen verbindingen, en bevraag hem zonder een poort naar het internet open te zetten.
Laat de agent controleren, niet gissen
Voordat hij een migratie of een query schrijft, kan een agent kijken naar wat er werkelijk is opgeslagen. Hij leest, hij rapporteert, en zolang je die verbinding niet hebt opengezet voor schrijfacties van agents, heeft hij onderweg geen enkele manier om iets te wijzigen.
Productie, zonder het schrijfrisico
Productie lezen is vaak nodig, ernaar schrijven midden in een taak bijna nooit. Markeer de verbinding als productie, houd hem alleen-lezen, en het verschil tussen onderzoeken en stukmaken hangt niet langer af van iemands oplettendheid.
Ververs staging met echte data
De bug laat zich alleen op echte rijen reproduceren. Kopieer de database over je stagingserver heen, door de tunnel die je al hebt opgeslagen, waarbij eerst wordt weggeschreven wat er stond.
Laptop open, alles staat er al
Je verbindingen volgen je account: dezelfde hosts, dezelfde tunnels, dezelfde markeringen alleen-lezen en productie. Met gesynchroniseerde wachtwoorden aan volgen ook de wachtwoorden, end-to-end versleuteld, zodat je niets opnieuw typt; zonder die optie vraagt elke machine één keer om het wachtwoord.
Hoe bevragen mijn agenten de database?
Via AgentsRoom MCP, met vier tools. db_list geeft je opgeslagen verbindingen en hun metadata terug, db_schema doorloopt de schema's, de tabellen en de kolommen zonder één regel SQL, db_query voert één statement uit en geeft de rijen terug, en db_connection_new stelt een database voor die je nog niet hebt opgeslagen. AgentsRoom opent de verbinding, inclusief de SSH-tunnel of de AWS SSM-sessie die ervoor zit als die er is. Wat er terugreist naar de agent is een resultaatset, nooit een inloggegeven.
Agents kunnen alleen schrijven als je „Agenten schrijfrechten geven” inschakelt op een verbinding die ook schrijfbaar is. Deze opt-in staat standaard uit en wordt met de verbinding gesynchroniseerd over je hele account. Zodra hij aanstaat, worden schrijfacties meteen uitgevoerd, dus gebruik hem alleen als je de agent die database toevertrouwt. De desktop-app controleert de toestemming in zijn hoofdproces, en db_query accepteert nog steeds maar één statement per aanroep.
Ook het registreren van een database kan volledig het werk van de agent zijn. db_connection_new houdt het gecontroleerde pad aan: het opent het aanmaakformulier, vooraf ingevuld met de host, de gebruiker en de SSH- of AWS SSM-verbinding waardoor de database bereikt moet worden, en jij controleert het, typt het wachtwoord en slaat op; er wordt niets bewaard tot jij dat doet. Tenzij je „Agenten mogen verbindingen beheren" uitzet (Instellingen, standaard aan), schrijft db_connection_save de verbinding regelrecht weg, en het wachtwoord reist ook dan niet door het gesprek: het wordt gekopieerd uit een kluisgeheim dat de agent alleen bij naam noemt. De agent krijgt wat hij nodig heeft om over je data te redeneren, en geen van de manieren waarop die toegang normaal in een incident verandert, staat hem ter beschikking.
Ook elke query van een agent is zichtbaar. Aanroepen van db_query en db_schema komen binnen in het tabblad Activiteit van het rechterpaneel, met de SQL en de eerste teruggegeven rijen, in één logboek per database; de avatar van de agent verschijnt op de knop Databases en, met de badge Agent aan het werk, in je lijst Databases. Je kunt het ook op je telefoon volgen, in de agentkaart van de mobiele app. Dat logboek gaat alleen tussen je computer en je telefoon, end-to-end versleuteld en met gemaskeerde geheimen: er wordt geen enkel resultaat op een server opgeslagen.
Ontdek AgentsRoom MCPHetzelfde tabblad Activiteit dat je aanroepen van db_query en db_schema opsomt, hier gefilmd op een opgeslagen SSH-server: een agent voert drie commando's uit, elk komt binnen met zijn uitvoer, zijn exitcode en zijn duur, daarna opent het logboek van die verbinding volledig. Het logboek blijft op je computer.
Welke databases worden ondersteund?
Kan een AI-agent naar mijn database schrijven?
Hoe bereik ik een database in een privaat subnet?
Zien mijn agenten het databasewachtwoord?
Kan een agent meerdere statements tegelijk uitvoeren?
Wat verandert er als ik een verbinding als productie markeer?
Wat gebeurt er bij een query die heel veel rijen teruggeeft?
Kan een agent een databaseverbinding toevoegen?
Hoe leert een agent mijn schema kennen?
Worden mijn databaseverbindingen tussen mijn machines gesynchroniseerd?
Kan ik een database exporteren en ergens anders importeren?
Hoe is het account beveiligd dat mijn verbindingen bewaart?
Screenshots
Echte schermafbeeldingen van de app, toegevoegd naarmate deze functie zich ontwikkelt.
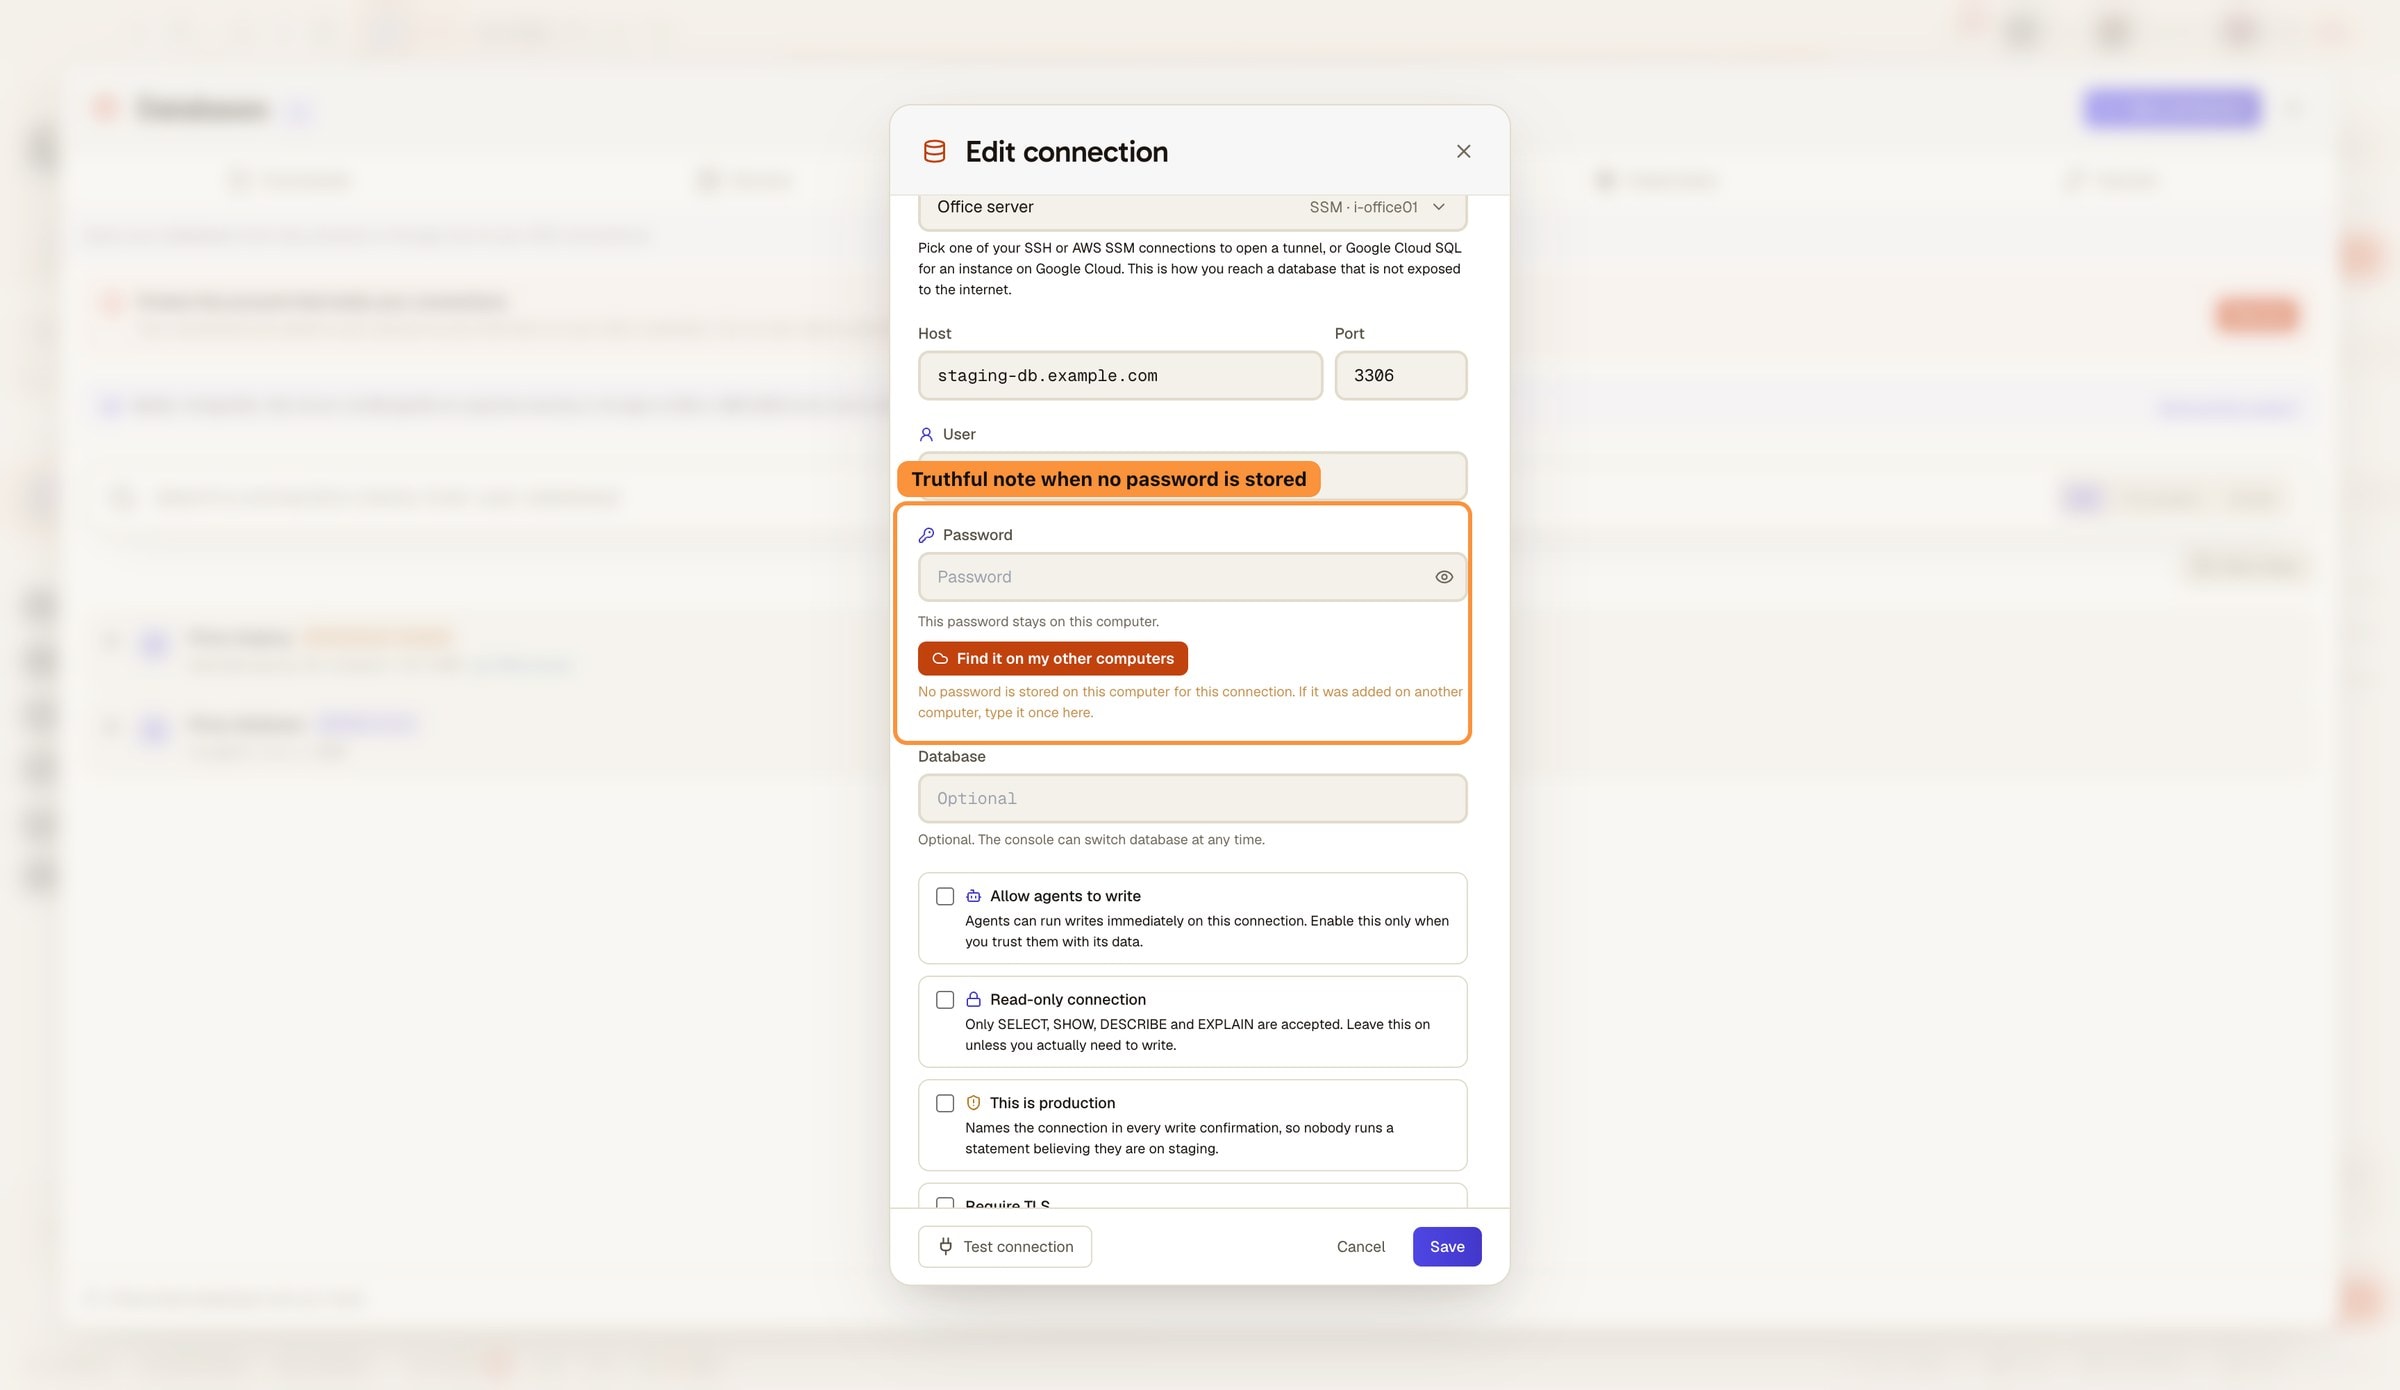
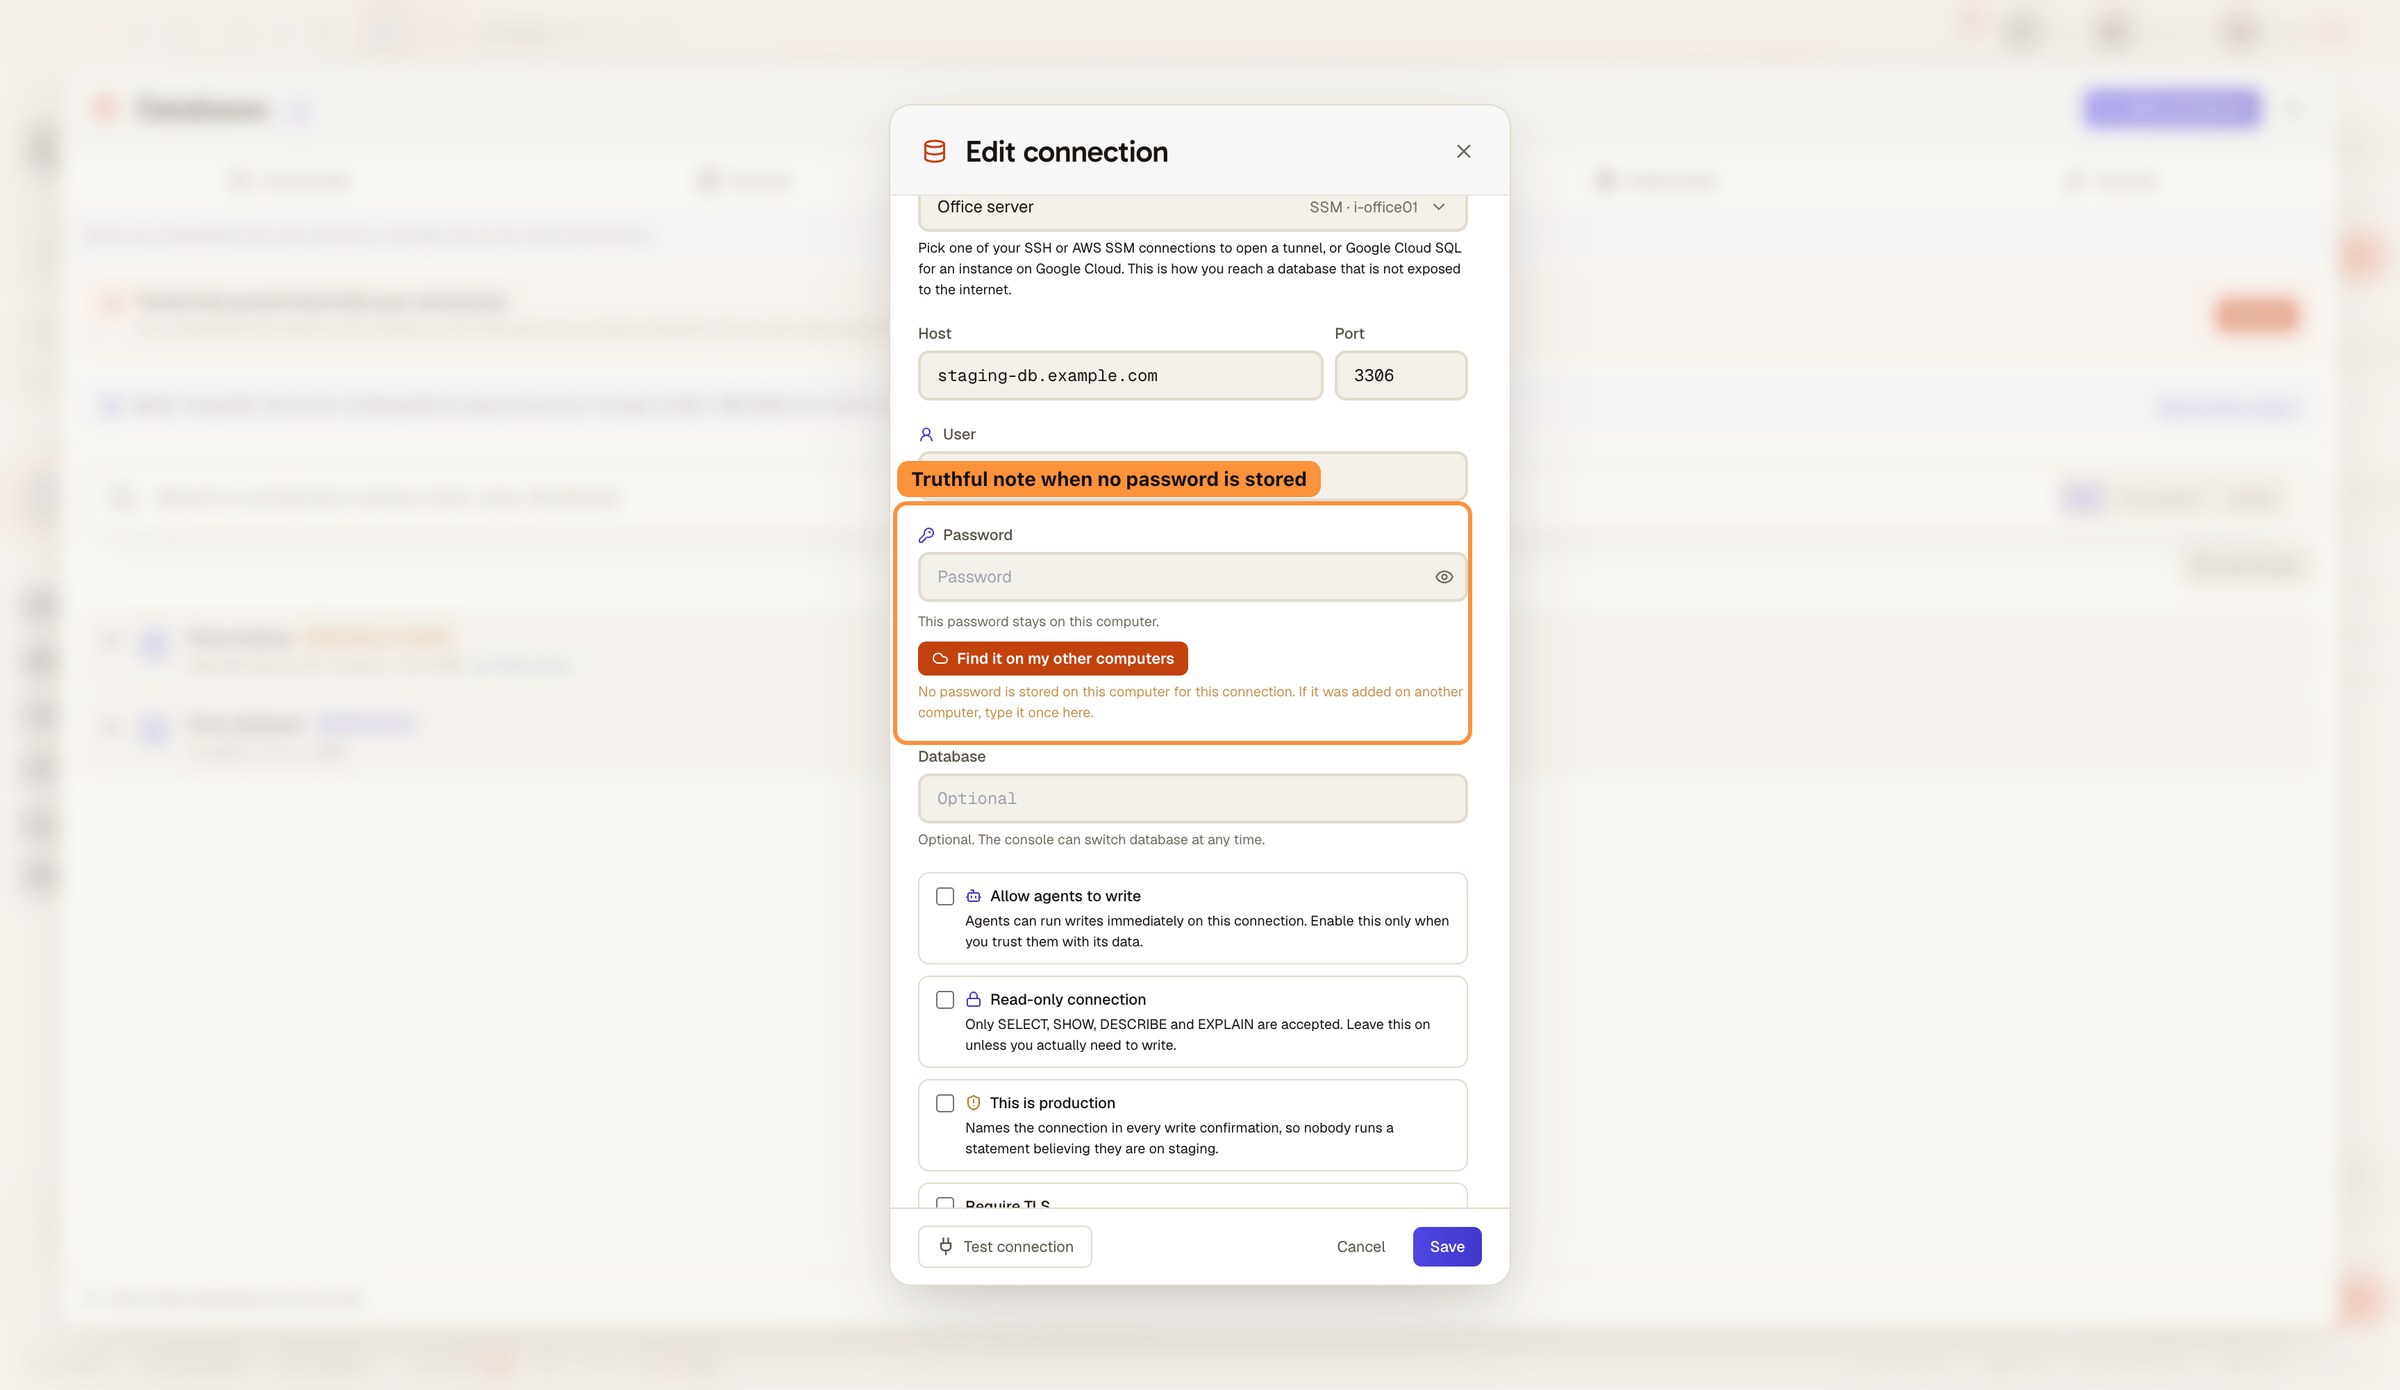
AgentsRoom vertelt je wanneer een verbinding geen wachtwoord op deze computer heeft, zonder te raden waar het vandaan komt. 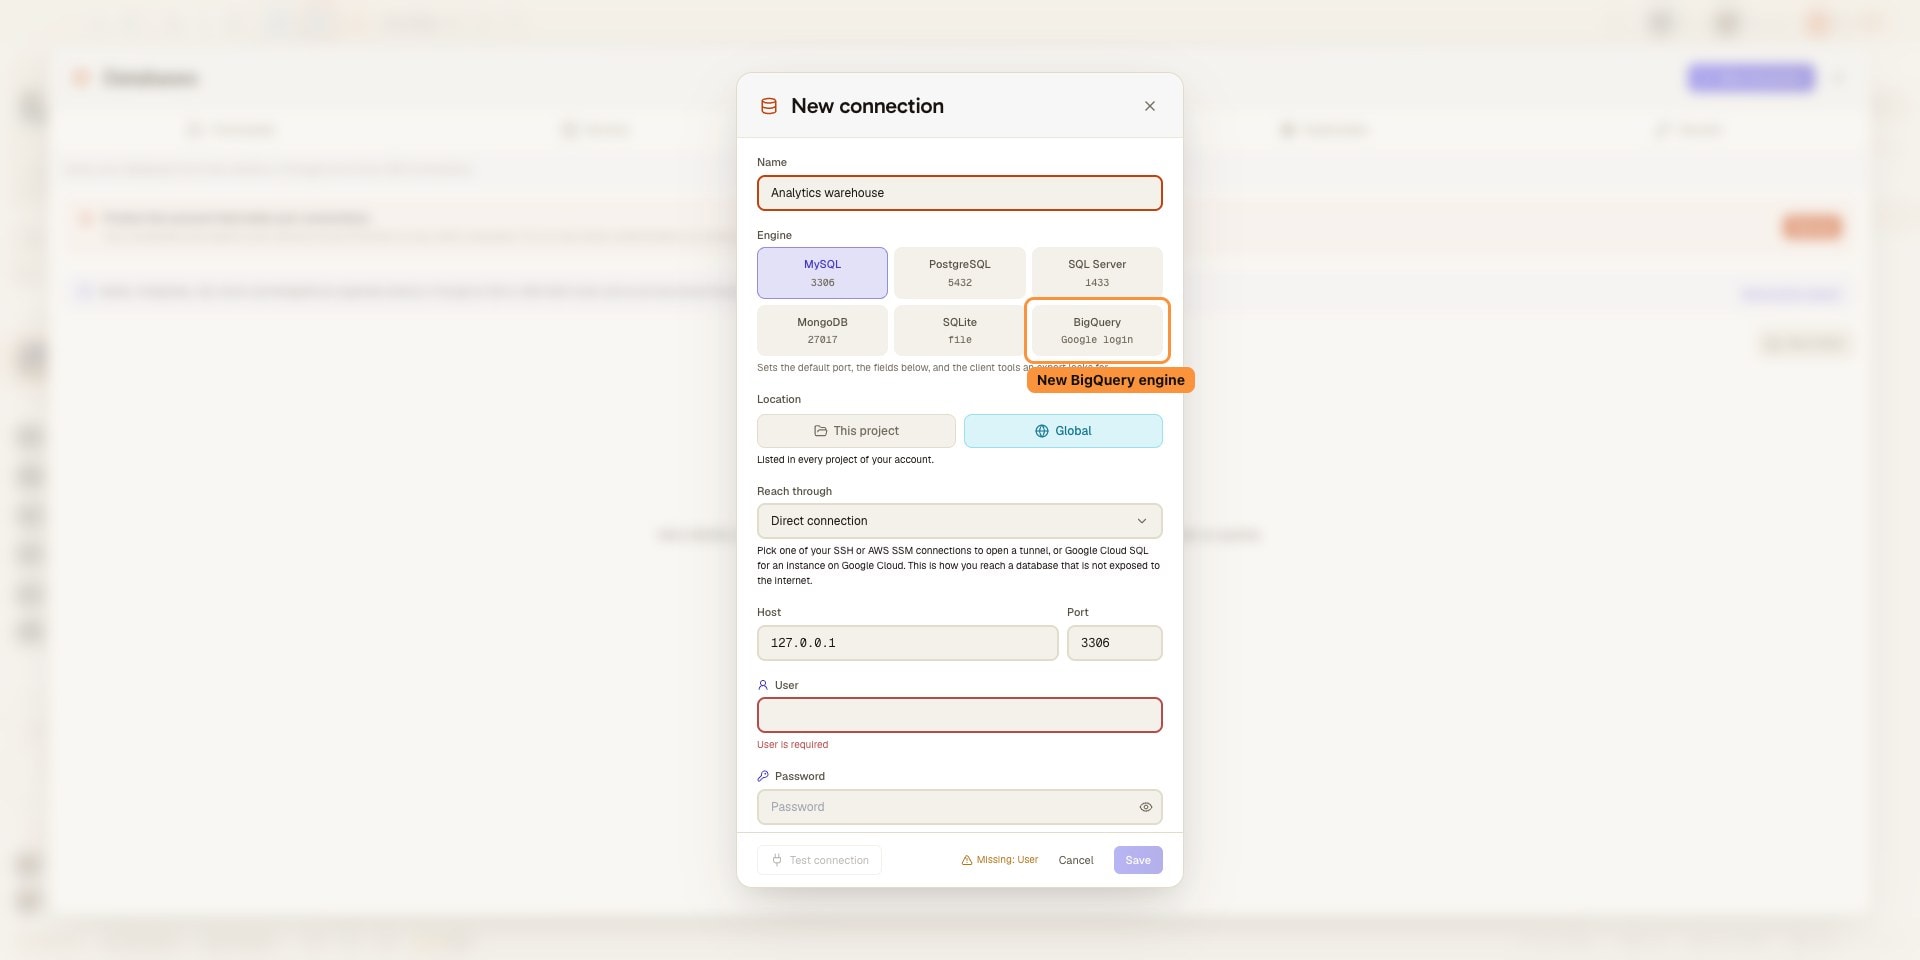
Verbind Google BigQuery met je eigen Google-login 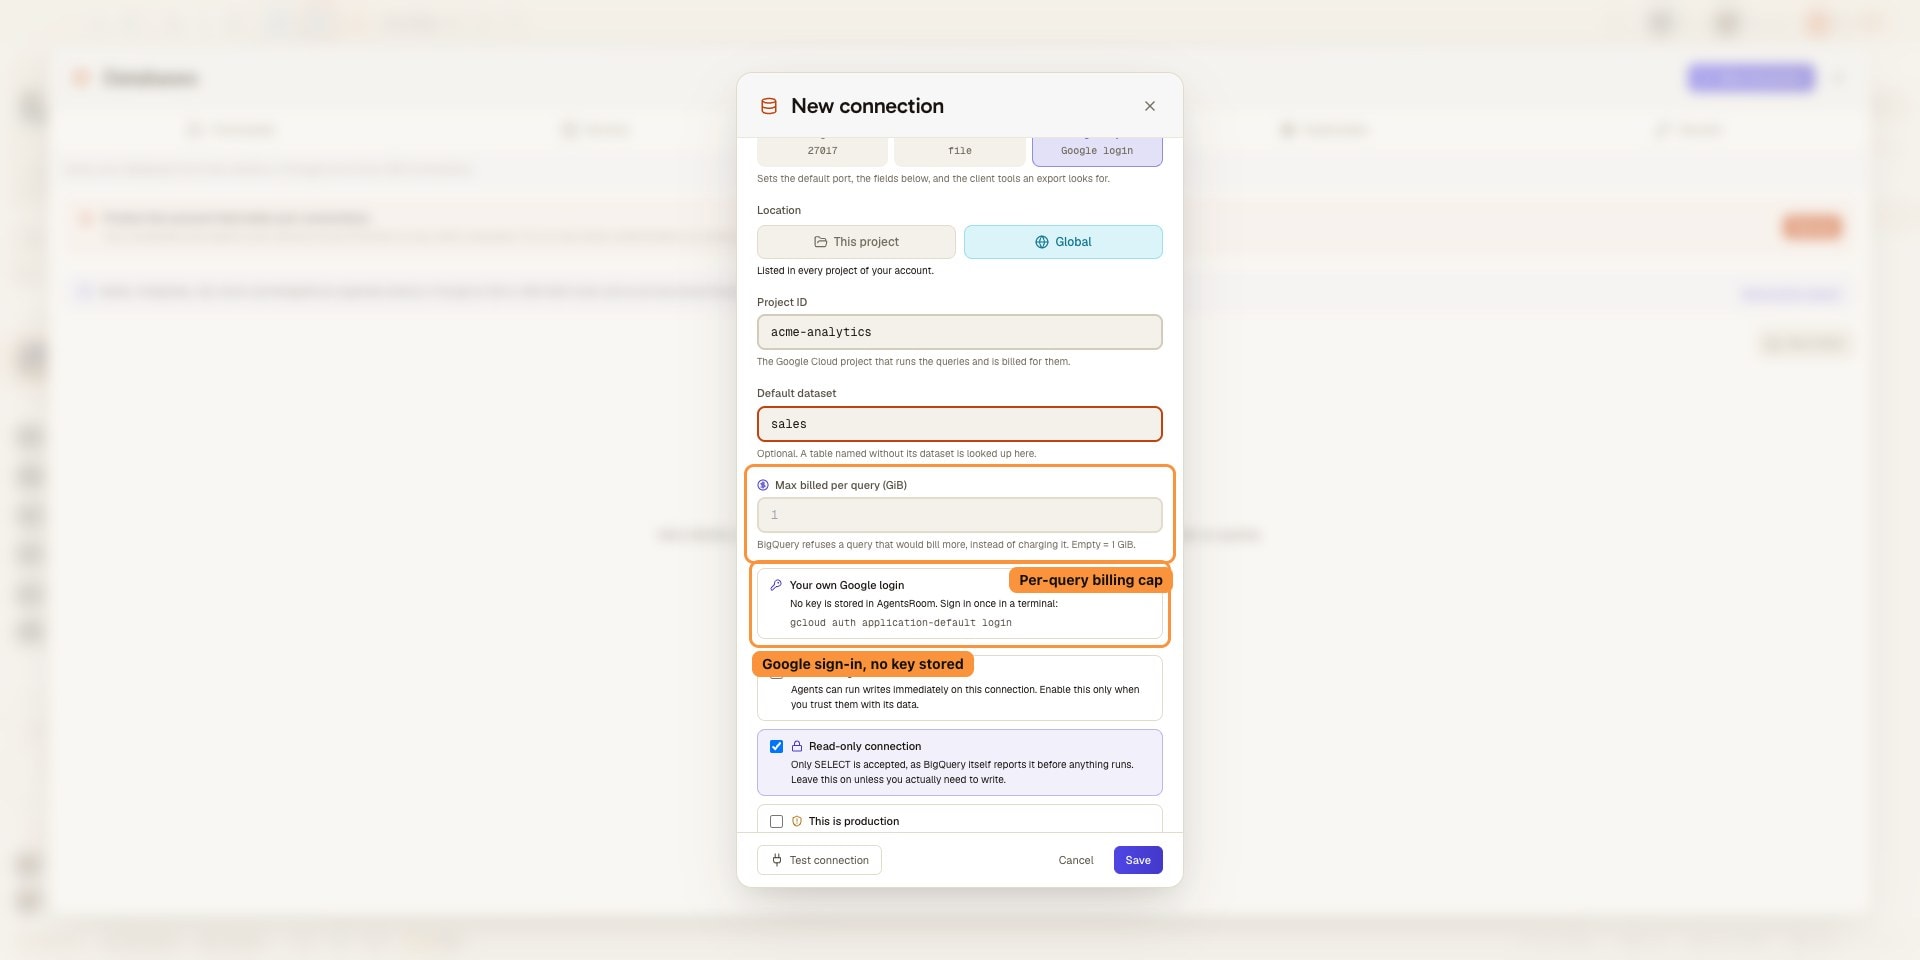
Beperk wat één BigQuery-query mag factureren, per verbinding 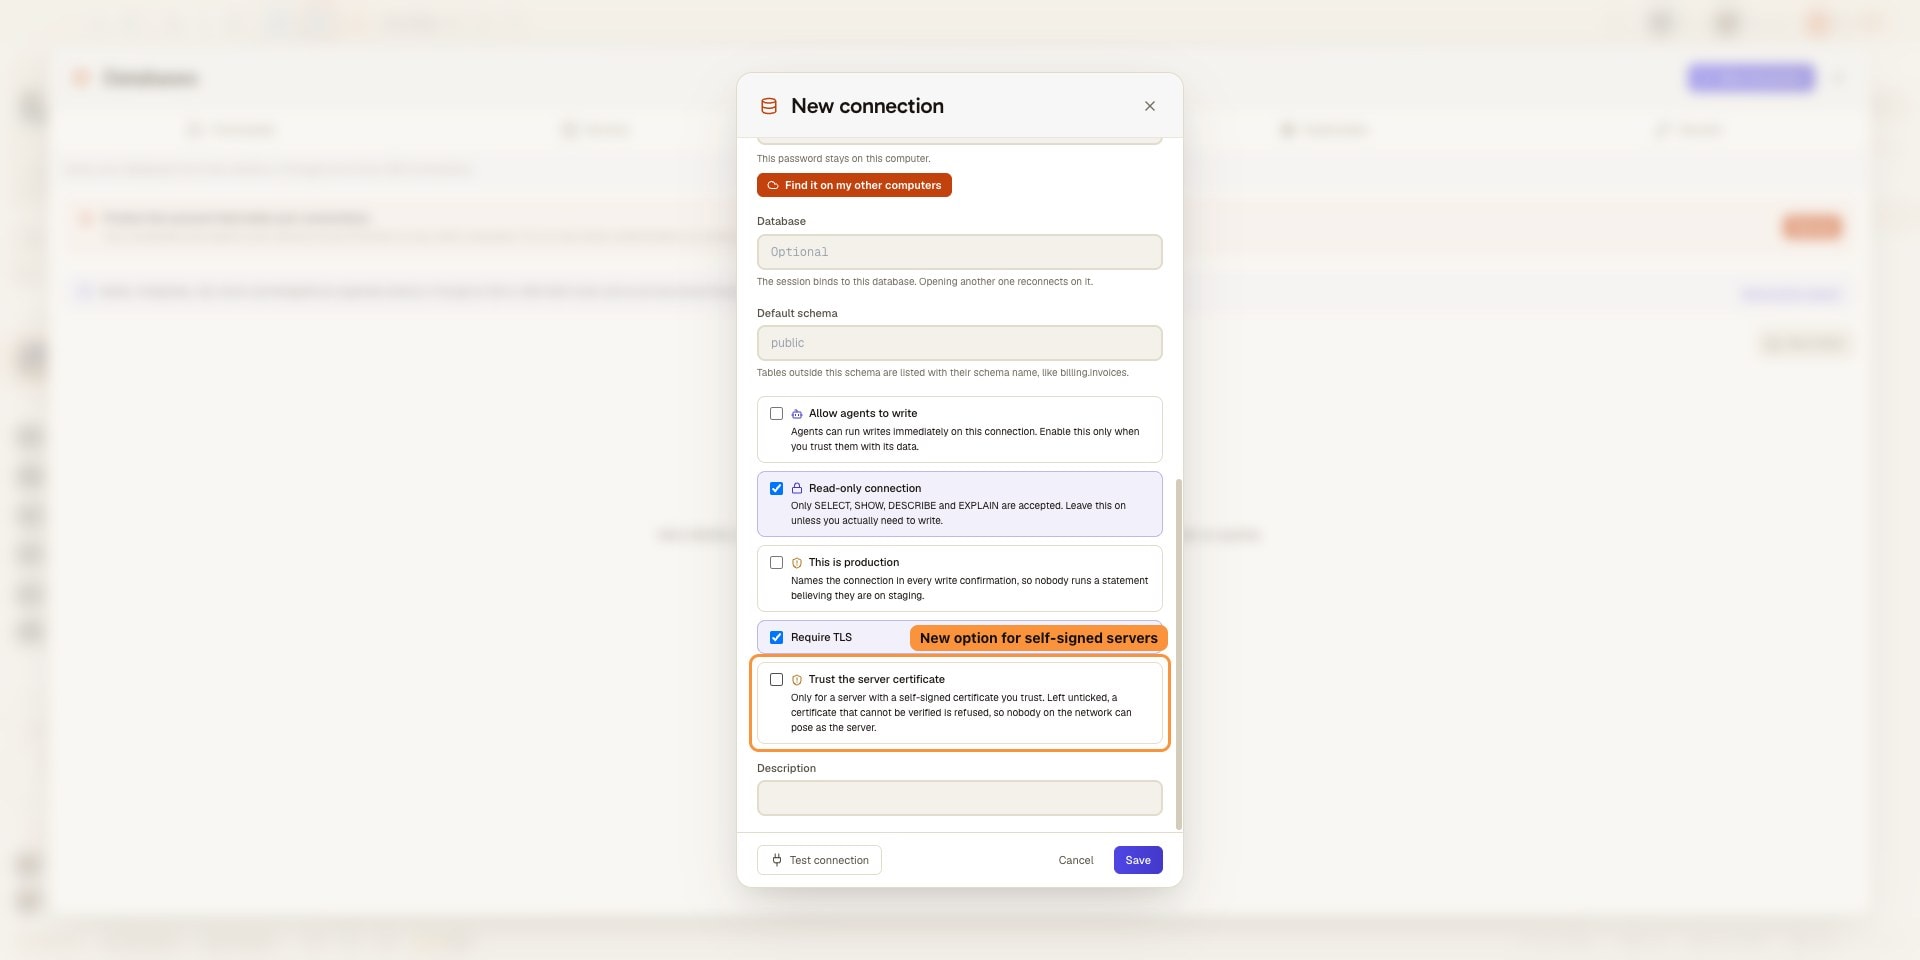
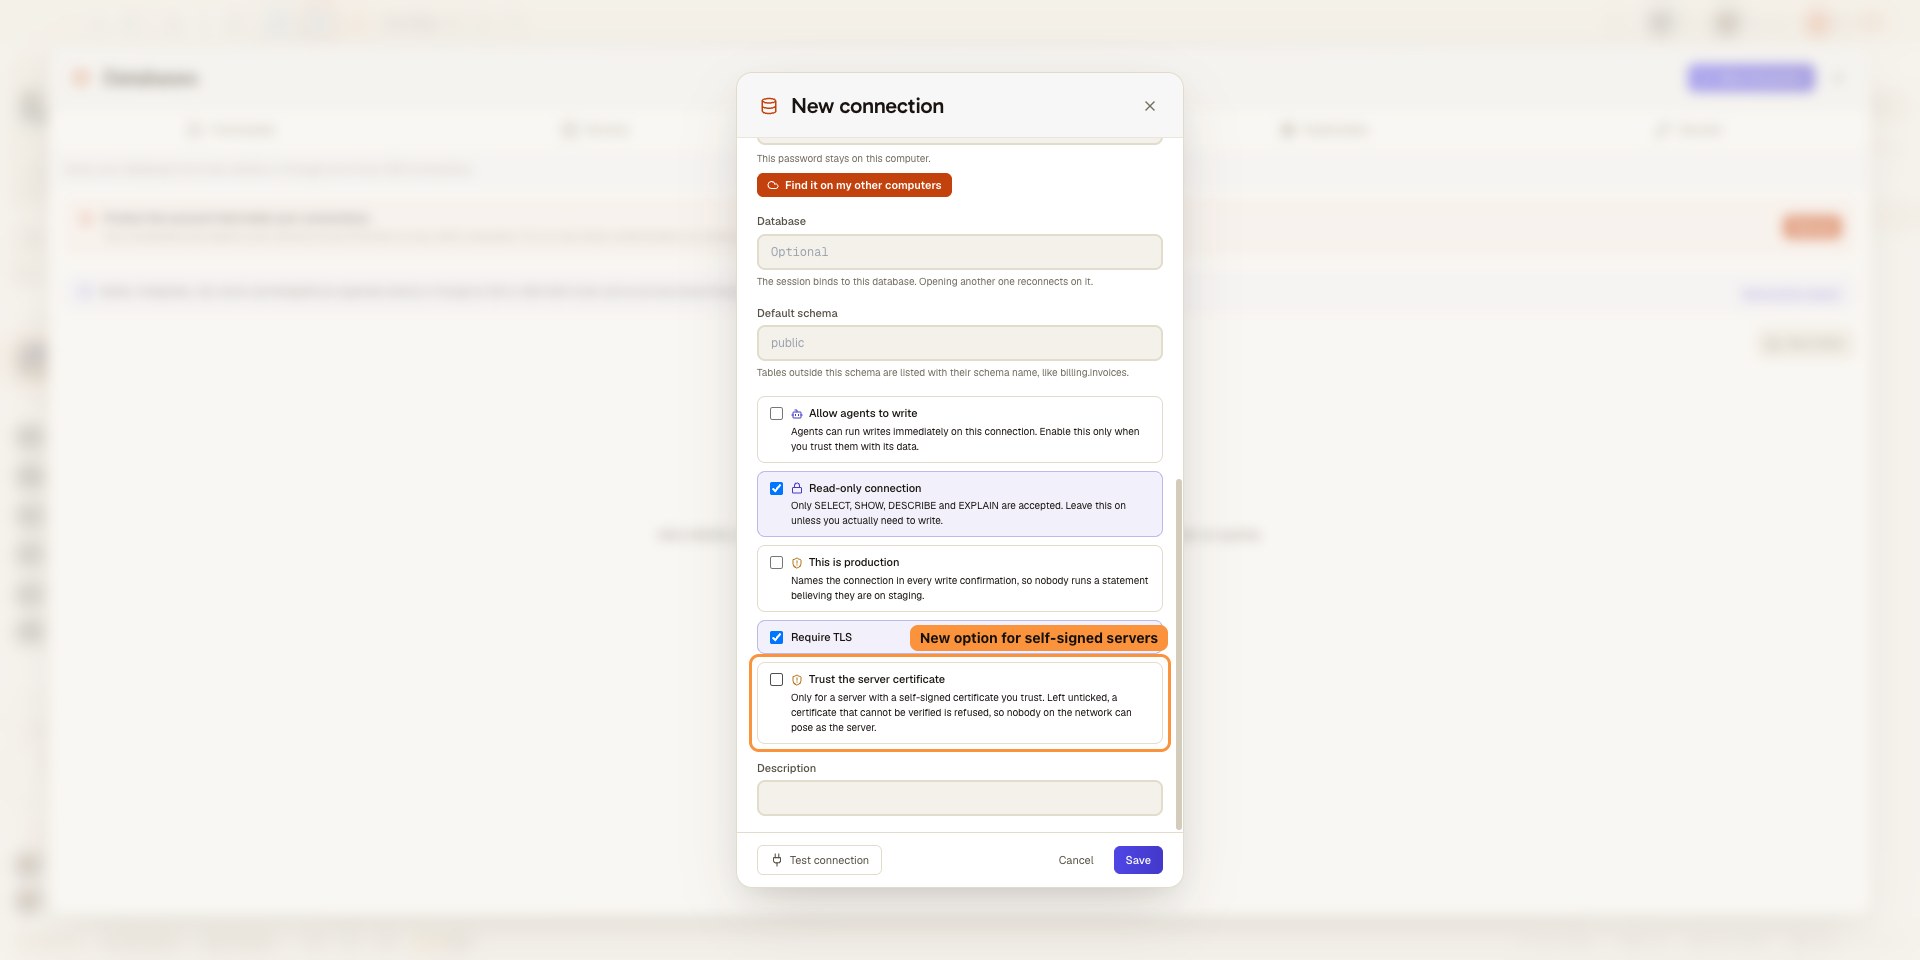
Directe TLS-verbindingen verifiëren het servercertificaat, met een opt-in voor zelfondertekende servers
Je vindt misschien ook leuk
RDS via AWS SSM
Bereik vanaf je eigen machine een Amazon RDS-instance zonder publiek eindpunt, via aws ssm start-session en het document AWS-StartPortForwardingSessionToRemoteHost. Geen bastion om te onderhouden, geen VPN, geen inkomende SSH-regel. AgentsRoom opent de sessie op een loopback-poort en verbindt de databaseclient daardoorheen. MySQL, PostgreSQL, SQL Server en MongoDB, dus RDS MySQL, RDS PostgreSQL, RDS for SQL Server, Aurora en DocumentDB.
Cloud SQL Auth Proxy
Bereik vanaf je eigen machine een Cloud SQL-instance voor MySQL of PostgreSQL, ook met privé-IP, zonder bastion-VM. AgentsRoom start de Cloud SQL Auth Proxy op een loopback-poort met je gcloud Application Default Credentials, ondersteunt IAM-databaseauthenticatie en laat AI-agenten hem alleen-lezen bevragen.
SSH-verbindingen
Bewaar je SSH-verbindingen, open een ingebouwde terminal via SSH, en voer Claude Code, Codex of Antigravity CLI direct uit op je externe server of VPS. SSH-sleutel of wachtwoordauthenticatie, verbindingprofielen per project, geen aparte SSH-client nodig.
Geheimenbeheer
Bewaar API-sleutels, tokens en wachtwoorden in de sleutelhanger van je besturingssysteem, verwijs ernaar met {{secret:NAME}} in dev-commando's en agentomgevingen, en laat AgentsRoom ze invullen bij het starten. Agenten zien de namen, nooit de waarden, en er wordt niets naar een server gesynchroniseerd.
Dev Terminals
Terminalmanager en processtarter per project. Start backend, frontend en workers met één klik, lokaal of op een externe server.
AgentsRoom MCP
De MCP-server waarmee je agenten AgentsRoom zelf besturen: projecten, terminals, backlog en verbindingen, met de veiligheidsmaatregelen die erbij horen.
































Geef je agenten de data, niet de sleutels
Download AgentsRoom, bewaar je MySQL-, PostgreSQL-, SQL Server-, MongoDB-, SQLite- en Google BigQuery-verbindingen, bereik de serververbindingen via een SSH-tunnel of een AWS SSM-sessie, en laat je agenten er query's op uitvoeren, alleen-lezen tenzij je een verbinding openzet voor hun schrijfacties.
Companion-app: houd je agents onderweg in de gaten
Breng je eigen: Claude, Codex, Antigravity CLI of andere AI-provider.
Stuur bugs en verzoeken direct naar je openbare backlog.
Agents die je leest als een gesprek
Elke agent heeft een rol, een gezicht en een draad die je leest als een chat-app.
