Simpan Koneksi SSH-mu,
Jalankan Agen AI di Mesin Jarak Jauh
AgentsRoom adalah pengelola koneksi SSH sekaligus terminal SSH bawaan dalam satu aplikasi. Simpan server jarak jauhmu sekali, sambungkan dengan kunci SSH atau kata sandi, lalu jalankan Claude Code, Codex, atau Antigravity CLI langsung di mesin jarak jauh.
Berhentilah berpindah-pindah antara klien SSH terpisah dan editor kode. Simpan profil koneksi, terminal, dan agen AI-mu di aplikasi yang sama, semuanya mengarah ke server jarak jauh yang sama.
Bagaimana AgentsRoom terhubung ke server SSH tersimpan dan menjalankan agen coding AI langsung di mesin jarak jauh.
Sebagian besar agen coding AI mengasumsikan kodemu ada di mesin yang sama tempat kamu duduk. Tapi banyak pekerjaan terjadi di server jarak jauh : sebuah VPS, mesin staging, mesin build yang bertenaga, server dev bersama yang dipakai seluruh tim. AgentsRoom memperlakukan kasus itu sebagai kelas utama. Simpan koneksi SSH, buka terminal SSH bawaan, dan kamu langsung bekerja di host jarak jauh seolah-olah lokal.
Pengelola koneksi SSH menyimpan satu profil untuk setiap server yang kamu sentuh : host, port, pengguna, dan apakah kamu mengautentikasi dengan kunci SSH atau kata sandi. Tidak perlu lagi mengubek file konfigurasi yang berserakan atau mengetik ulang perintah panjang yang sama. Pilih koneksi tersimpan, klik sambungkan, dan terminal membawamu ke mesin dalam satu langkah.
Keuntungan sesungguhnya adalah menjalankan agen coding AI di tempat kode benar-benar berada. Sambungkan ke server jarak jauhmu lewat SSH, lalu jalankan Claude Code, Codex, Antigravity CLI, atau agen lain di mesin itu. Agen membaca dan mengedit file di host jarak jauh, menjalankan rangkaian uji terhadap lingkungan jarak jauh, dan kamu mengendalikan semuanya dari AgentsRoom tanpa klien SSH kedua yang terbuka di samping.
Klien SSH yang Dibuat untuk Menjalankan Agen AI
Pengelolaan koneksi, terminal sungguhan, dan eksekusi agen jarak jauh dalam satu tempat.
Koneksi SSH Tersimpan
Simpan profil yang bisa dipakai ulang untuk setiap server jarak jauh : host, port, pengguna, dan metode auth. VPS, mesin staging, dan server dev tim semuanya ada dalam satu daftar. Pilih koneksi dan kamu langsung masuk, tanpa perintah untuk diketik ulang.
Auth dengan Kunci atau Kata Sandi
Autentikasi dengan kunci SSH atau kata sandi, sesuai yang diminta server. Arahkan profil ke file kunci privatmu atau simpan kata sandi, dan AgentsRoom menangani handshake saat kamu menyambung.
Terminal Bawaan lewat SSH
Setiap koneksi membuka terminal sungguhan di host jarak jauh di dalam AgentsRoom. Keluaran berwarna penuh, riwayat perintah, dan salin-tempel, disajikan oleh terminal yang sama yang sudah kamu pakai untuk proyek lokal. Tanpa klien SSH terpisah yang harus tetap terbuka.
Jalankan Agen di Server Jarak Jauh
Jalankan Claude Code, Codex, Antigravity CLI, atau agen lain langsung di mesin jarak jauh lewat SSH. Agen bekerja pada file yang ada di server dan menjalankan perintah di lingkungan jarak jauh, bukan di laptopmu.
Tautkan SSH ke Proyek
Tandai sebuah proyek sebagai jarak jauh dan ikat ke koneksi SSH tersimpan. Sejak itu proyek membuka terminal dan agennya di server tersebut, sehingga basis kode jarak jauh berperilaku seperti proyek AgentsRoom biasa.
Kredensial Tetap di Luar Repo
Kunci SSH-mu tetap di mesinmu dan kata sandi terenkripsi di keychain-nya, kecuali kamu mengaktifkan kata sandi tersinkron, yang membawanya terenkripsi end-to-end. Tidak ada yang pernah ditulis ke repositori proyek, jadi tidak ada hal soal servermu yang bocor ke folder yang mungkin dikloning rekan setim.
Impor ~/.ssh/config Anda
Server yang sudah Anda jangkau dari terminal masuk apa adanya. AgentsRoom membaca blok host di ~/.ssh/config, mempertahankan file identitas yang dideklarasikan masing-masing blok, dan menjaga ProxyJump lewat sebuah bastion: ia menyambung lewat alias dan membiarkan OpenSSH menguraikan bloknya, persis seperti yang dilakukan shell Anda.
Sesi AWS SSM
Jangkau instance yang tidak punya alamat publik dan tidak punya port SSH masuk, lewat aws ssm start-session. Sesinya diotorisasi oleh profil AWS yang sudah dikonfigurasi di mesin Anda, jadi tidak ada kata sandi dan tidak ada kunci yang perlu disimpan di aplikasi.
WinRM dan PowerShell Remoting
Jangkau host Windows yang tidak punya OpenSSH tetapi mendukung WinRM, dengan NTLM untuk mesin workgroup atau Kerberos untuk anggota domain, termasuk endpoint PowerShell dari Exchange on-prem. CredSSP menangani hop kedua, saat sesi harus menjangkau Active Directory atau server file berikutnya: HTTPS dengan sertifikat yang diperiksa, dan formulir memperingatkan Anda bahwa kata sandi diserahkan ke server tersebut. Dari workstation di luar domain, Anda sendiri yang menyebutkan domain controller dan IP server, lalu AgentsRoom menangani resolusi nama tanpa menyentuh berkas hosts Anda. Agen menjalankan PowerShell lewat jalur ini dalam mode hanya baca secara bawaan; penulisan menunggu konfirmasi Anda: semuanya, hanya yang berisiko, atau tidak sama sekali, sesuai pilihan Anda untuk tiap koneksi.
Kata Sandimu Tetap Terenkripsi, di Mesinmu Secara Bawaan
Pengelola koneksi SSH hanya berguna jika kamu bisa mempercayakan kredensial kepadanya. Nama, host, port, dan pengguna sebuah koneksi ikut ke akunmu: server yang disimpan di satu komputer muncul di komputer lain tanpa diketik ulang. Kunci SSH-mu tetap di mesin, dan kata sandi serta passphrase kunci tetap terenkripsi di keychain mesin tempat kamu mengetiknya. Aktifkan kata sandi tersinkron di Pengaturan > Akun (nonaktif secara bawaan) dan keduanya ikut juga, terenkripsi end-to-end dengan kunci yang hanya dimiliki komputermu: AgentsRoom menyimpannya tanpa bisa membacanya. Tidak ada yang pernah ditulis ke proyek yang sedang kamu kerjakan: menyambung ke server jarak jauh tidak pernah menambahkan file konfigurasi ke repositori dan tidak pernah meng-commit host atau rahasia secara tidak sengaja.
Autentikasi berjalan lewat SSH standar. Login berbasis kunci memakai kunci privat yang sudah kamu miliki, persis seperti yang dilakukan shell-mu. Login kata sandi dikirim lewat saluran SSH terenkripsi seperti klien SSH lainnya. AgentsRoom adalah kliennya, servermu tetap menjadi sumber kebenaran atas apa yang diterimanya.
Saat kamu menjalankan agen AI di mesin jarak jauh, kode tetap di mesin jarak jauh. Agen membaca dan mengedit file di server yang kamu sambungi. Tidak ada bagian dari proyek jarak jauh yang disalin ke laptopmu kecuali kamu memintanya, dan profil koneksimu tidak pernah dibagikan kepada siapa pun.
Dari Nol hingga Agen di Server Jarak Jauh
Simpan koneksi sekali, jalankan agen di atasnya selamanya.
Simpan koneksi SSH
Di sebuah proyek, klik Server di bilah perintah dev, lalu Tambah koneksi, atau Impor dari ~/.ssh/config untuk membawa masuk host yang sudah Anda miliki. Sebuah profil menyimpan host, port, pengguna, dan file kunci SSH Anda atau kata sandi. Beri nama seperti prod-vps atau staging, dan profil itu tersimpan untuk lain kali.
Sambungkan dan buka terminal
Pilih koneksi tersimpan dan klik sambungkan. AgentsRoom membuka terminal SSH bawaan di host jarak jauh. Kamu kini berada di server, dengan keluaran berwarna penuh dan riwayat perintah.
Jalankan agen AI di mesin
Jalankan Claude Code, Codex, atau Antigravity CLI di terminal jarak jauh itu. Agen bekerja pada file di server dan berjalan terhadap lingkungan jarak jauh, dan kamu mengendalikannya dari AgentsRoom seperti proyek lainnya.
Saat Kamu Butuh Agen di Server Jarak Jauh
Tidak setiap basis kode ada di laptopmu.
Kode di VPS
Aplikasimu berjalan di VPS dan kamu ingin memperbaikinya di tempatnya berada. Buka koneksi SSH tersimpan, jalankan agen Claude Code di mesin, dan tambal bug terhadap lingkungan asli, lengkap dengan dependensinya.
Bekerja di mesin staging
Server staging mereproduksi bug yang laptopmu tidak akan pernah tampilkan. Masuk lewat SSH, arahkan agen Codex ke basis kode staging, dan biarkan agen mereproduksi serta memperbaiki masalah di mesin yang benar-benar memunculkannya.
Server dev bersama
Tim bekerja di satu server dev bersama. Semua orang menyimpan koneksi SSH yang sama, membuka terminalnya sendiri, dan menjalankan agennya sendiri di host tanpa perlu menyiapkan klon lokal masing-masing.
Tanpa perlu setup lokal
Toolchain berat yang tidak ingin kamu taruh di laptop ada di mesin build. Sambungkan lewat SSH, jalankan agen Antigravity CLI di sana, dan jaga mesinmu sendiri tetap bersih sementara pekerjaan terjadi dari jauh.
Bagaimana agen AI saya bisa mengakses koneksi SSH saya?
Lewat AgentsRoom MCP. Koneksi yang Anda simpan tersedia untuk setiap agen sebagai lima alat MCP : ssh_list mengembalikan server yang bisa dipakai di proyek saat ini (SSH, AWS SSM, maupun WinRM), ssh_exec menjalankan satu perintah di sebuah server dan mengembalikan keluarannya (satu baris PowerShell di host WinRM, hanya-baca kecuali Anda mengizinkan penulisan, yang Anda konfirmasi satu per satu, hanya jika berisiko, atau tidak sama sekali, sesuai pilihan Anda), ssh_transfer memindahkan satu berkas ke atau dari sebuah server, ssh_connect membuka salah satunya sebagai tab terminal sungguhan, dan ssh_connection_new mengusulkan server yang belum Anda simpan. Jadi ketika Anda bilang "sambung ke produksi dan baca lognya" atau "daftar send connector Exchange", agen tidak perlu menebak nama host atau menulis perintah dengan tangan : ia membaca daftar koneksi Anda dan bekerja di mesin yang tepat.
Akses SSH agen ini sengaja dibuat tanpa rahasia. ssh_list hanya mengembalikan metadata: nama, host, port, pengguna, jenis autentikasi, dan cakupan. Kata sandi dan frasa sandi tetap terenkripsi di keychain sistem Anda, kunci privat tetap di disk Anda, dan aplikasilah yang menyuntikkan rahasia ke terminal. Agen hanya menyebut sebuah koneksi, tidak pernah memegangnya.
Sesi yang dibuka agen dengan ssh_connect adalah tab terminal yang terlihat: bisa Anda baca, Anda ketik, dan Anda tutup kapan saja. Dan perintah yang ia jalankan dengan ssh_exec kembali di percakapannya beserta kode keluar, jadi Anda selalu melihat apa yang dijalankan dan apa jawaban mesinnya. Berkas juga berpindah dengan cara yang sama : dengan ssh_transfer, agen menarik dump atau log dari sebuah server, atau mengirim berkas ke sana, melalui kanal tanpa kredensial yang sama, dan mendapatkan kembali jalur di mesin Anda alih-alih berkas yang ditempel dalam percakapannya. Sebuah koneksi bisa disimpan untuk satu proyek saja atau secara global, sehingga agen hanya melihat server yang relevan. Perangkat jaringan yang baris perintahnya hanya berfungsi di dalam sesi terbuka, seperti firewall WatchGuard atau banyak switch dan router, juga didukung: ssh_exec membuka sesi, menunggu prompt perangkat, lalu mengetik perintah satu per satu.
Saat agen bekerja di sebuah server, Anda memantaunya secara langsung. Setiap perintah yang ia jalankan dengan ssh_exec muncul di tab Aktivitas pada panel kanan, lengkap dengan keluarannya, dalam satu log per server; avatar agen tampil di tombol Server dan, dengan lencana Agen sedang bekerja, di daftar server Anda. Perintah yang dikirim dalam bentuk terenkode ditampilkan dalam bentuk terdekode. Anda juga bisa memantaunya dari ponsel, di kartu agen pada aplikasi seluler. Semuanya hanya berpindah antara komputer dan ponsel Anda, terenkripsi end-to-end dengan rahasia yang disamarkan: tidak ada apa pun yang berjalan di mesin Anda yang disimpan di server.
Membuat koneksi pun bisa sepenuhnya menjadi tugas agen. ssh_connection_new menjaga jalur yang ditinjau: ia membuka formulir pembuatan yang terisi awal dengan apa yang ditemukan agen di sebuah file compose, sebuah skrip deploy, atau dokumentasi Anda, dan Andalah yang meninjaunya, mengetik kredensialnya, dan menyimpannya. Kecuali Anda mematikan "Agen dapat mengelola koneksi" (Pengaturan, aktif secara default), ssh_connection_save menyimpan koneksinya begitu saja, dan bahkan saat itu kredensial tetap tidak pernah lewat percakapan: agen menyebut nama rahasia di brankas Anda dan aplikasi desktop yang menyalinnya. Tombol pematinya ditulis ke dalam pengaturan alih-alih diminta lewat sebuah prompt, karena koneksi yang bisa didaftarkan agen tanpa terlihat akan menjadi pintu belakang.
Jelajahi AgentsRoom MCPDirekam di dalam aplikasi : sebuah agen diminta memeriksa ruang disk yang tersisa di sebuah server staging, menjalankan skrip health check, dan memantau log nginx. Ketiga panggilan itu muncul satu per satu di tab Aktivitas beserta keluarannya, kode keluarnya, dan durasinya, lalu log server itu terbuka utuh dan membawa kembali ke daftar server. Tidak ada apa pun yang berjalan di sana yang keluar dari komputer.
Bisakah saya menyimpan banyak koneksi SSH?
Apakah mendukung autentikasi kunci SSH dan kata sandi?
Bisakah saya menjalankan Claude Code atau Codex di server jarak jauh lewat SSH?
Di mana kredensial SSH saya disimpan?
Apakah saya masih butuh klien SSH terpisah?
Bisakah agen AI saya mengakses koneksi SSH saya?
Apakah agen saya melihat kata sandi SSH saya?
Bisakah saya mengimpor ~/.ssh/config yang sudah saya punya?
Bisakah saya menjangkau server tanpa alamat publik dan tanpa port SSH terbuka?
Bisakah sebuah agen membuat koneksi SSH baru?
Bisakah saya terhubung ke server Windows dan mendapatkan PowerShell?
Bisakah saya membuka proyek yang hanya ada di server jarak jauh, tanpa mengkloningnya ke sini?
Apakah agen yang berjalan di server berhenti saat saya menutup AgentsRoom?
Di mana saya menambahkan koneksi SSH di AgentsRoom?
Bisakah browser bawaan membuka server dev yang berjalan di server jarak jauh?
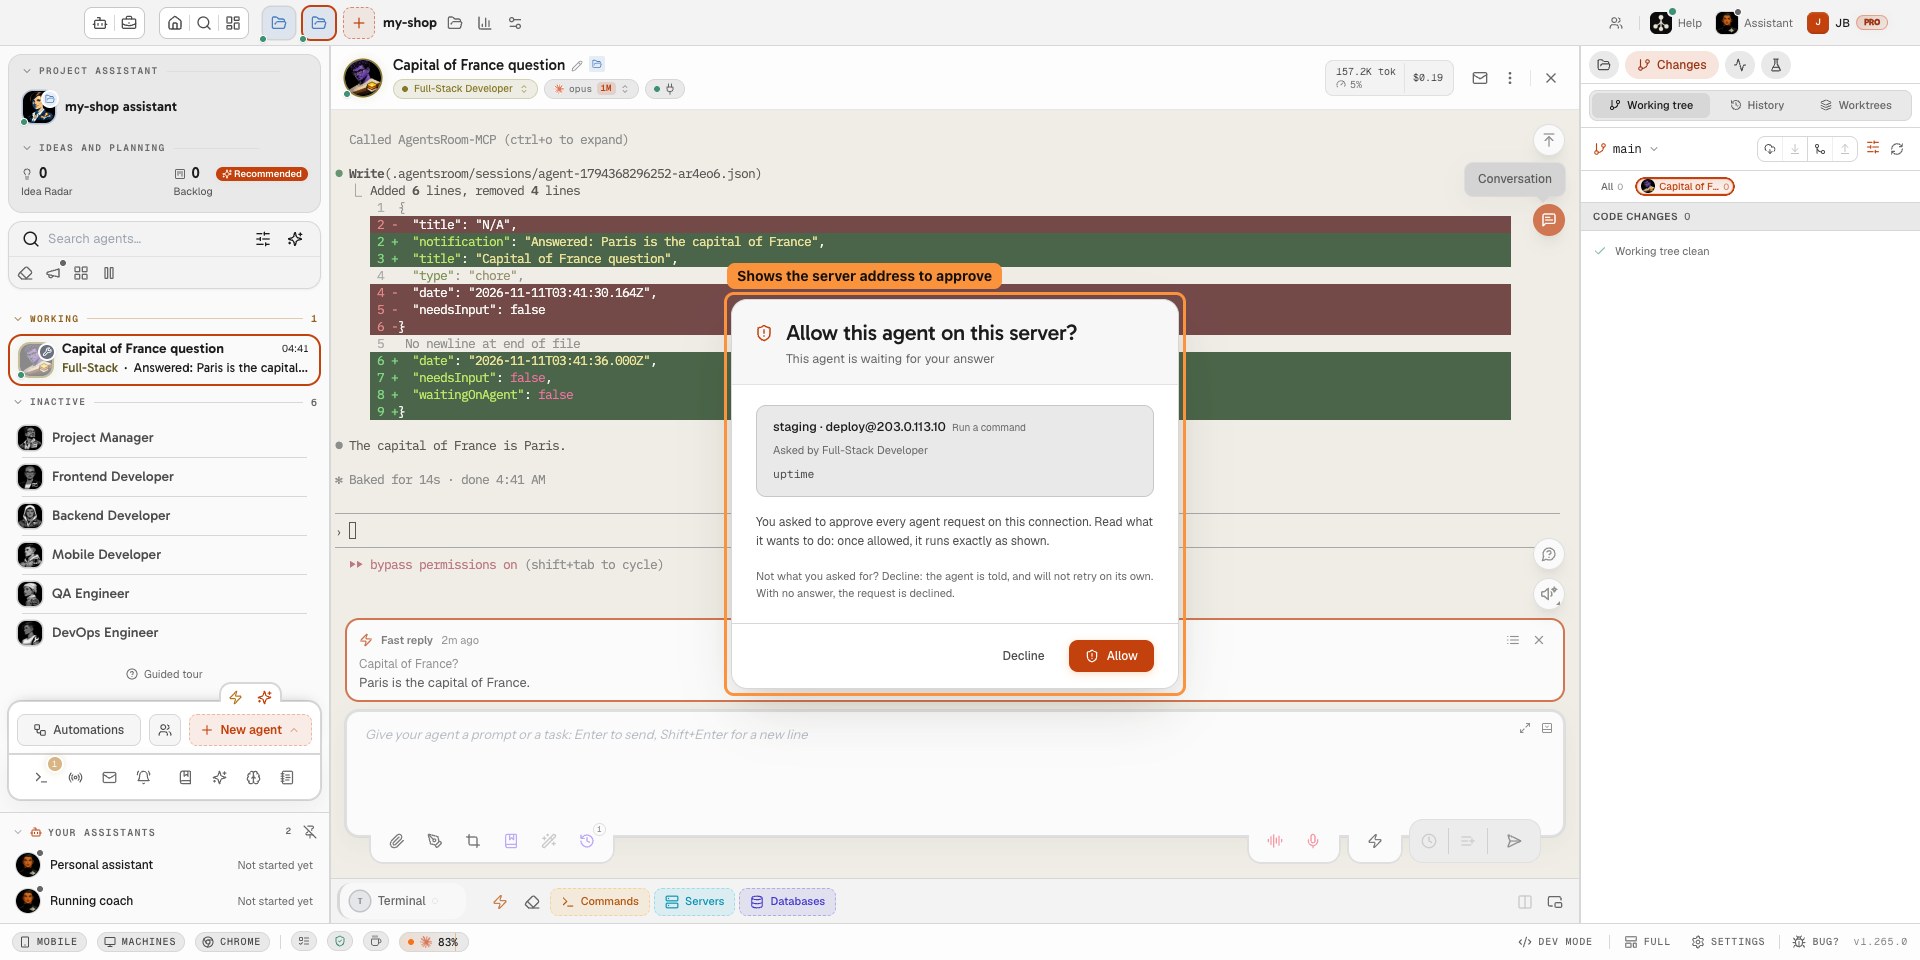
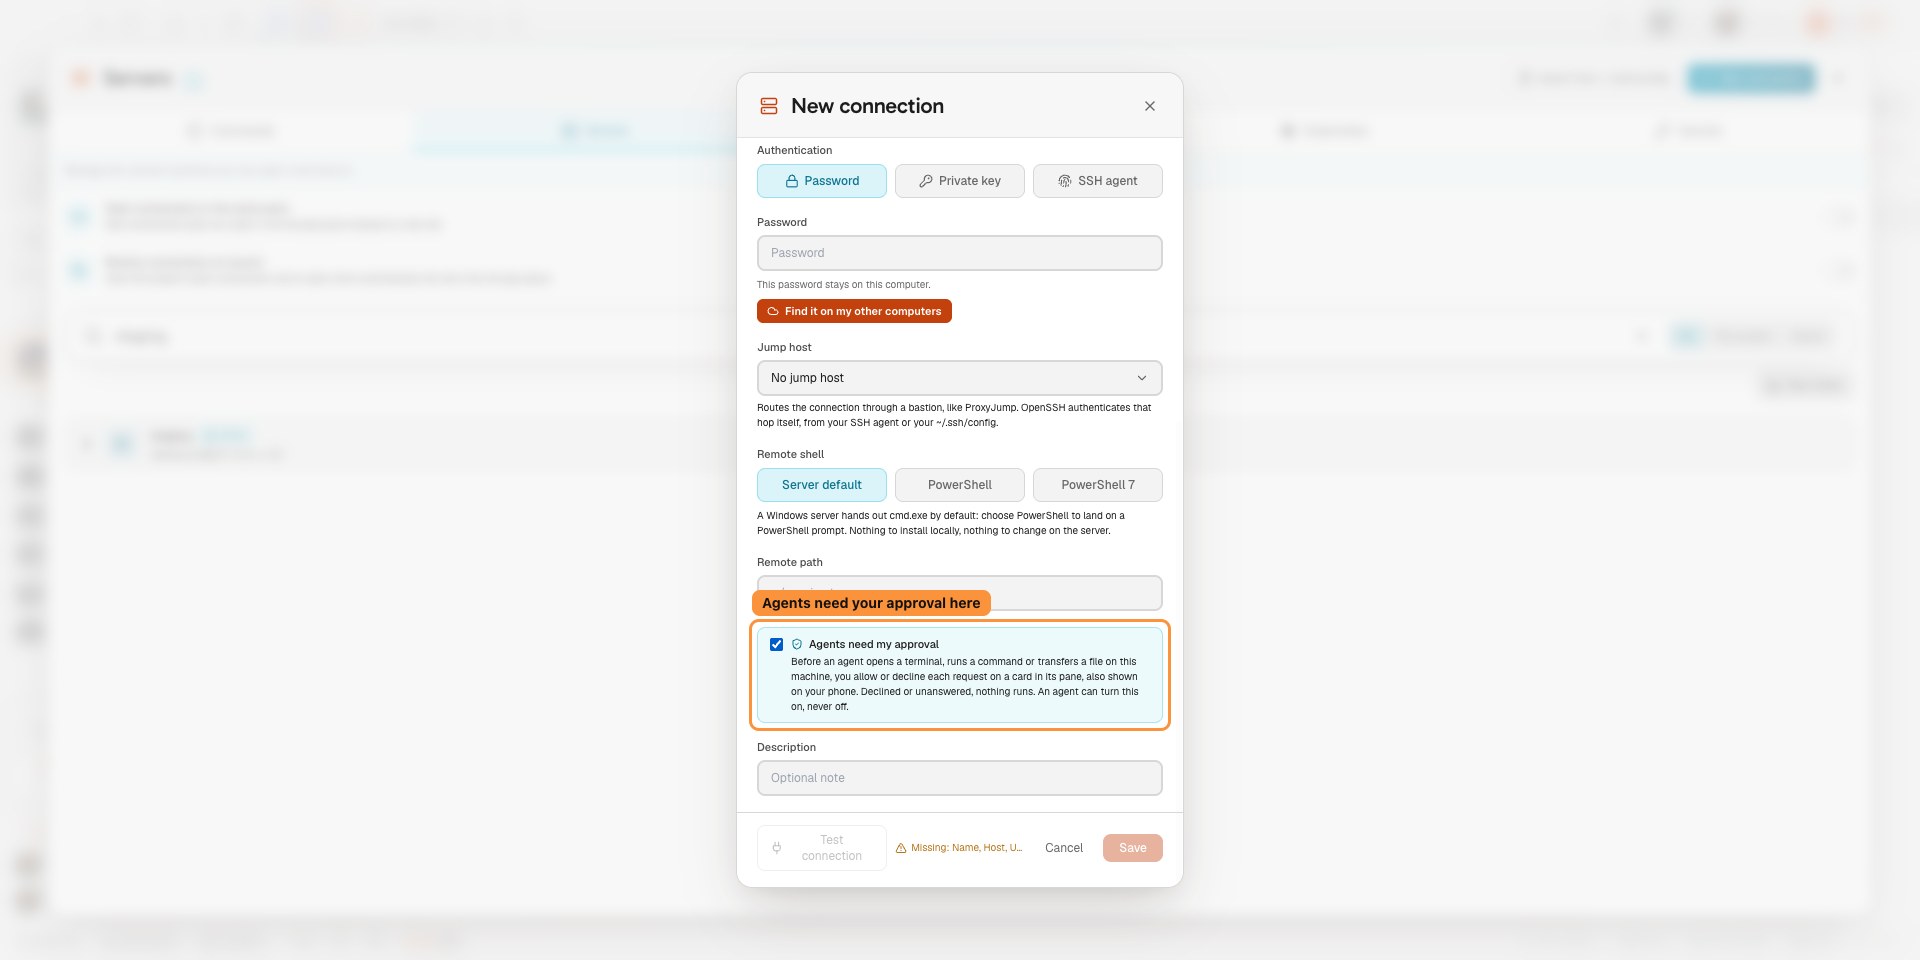
Bisakah saya membuat agen meminta izin saya sebelum menggunakan server?
Tangkapan layar
Tangkapan layar asli dari aplikasi, ditambahkan seiring perkembangan fitur ini.
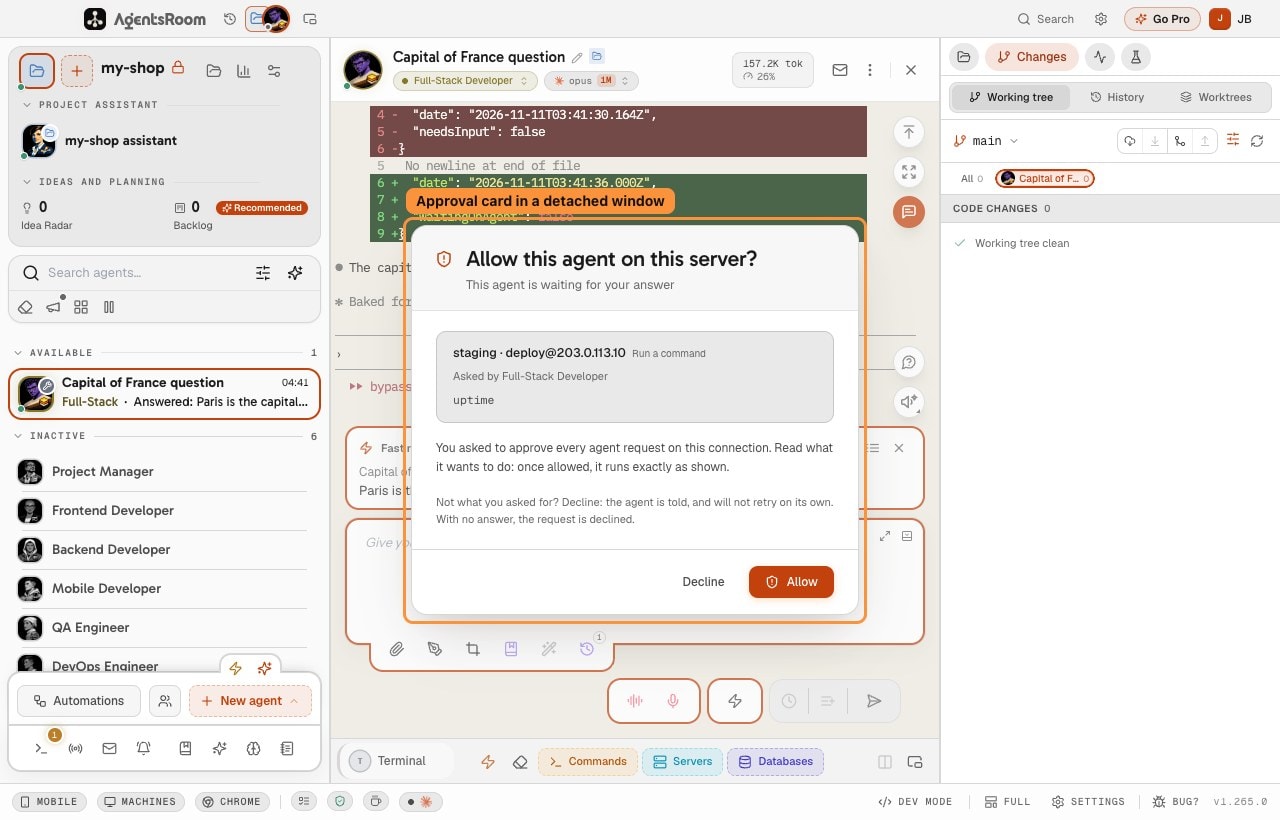
Setujui atau tolak perintah server agent dari jendela proyek mana pun, bahkan yang terpisah. 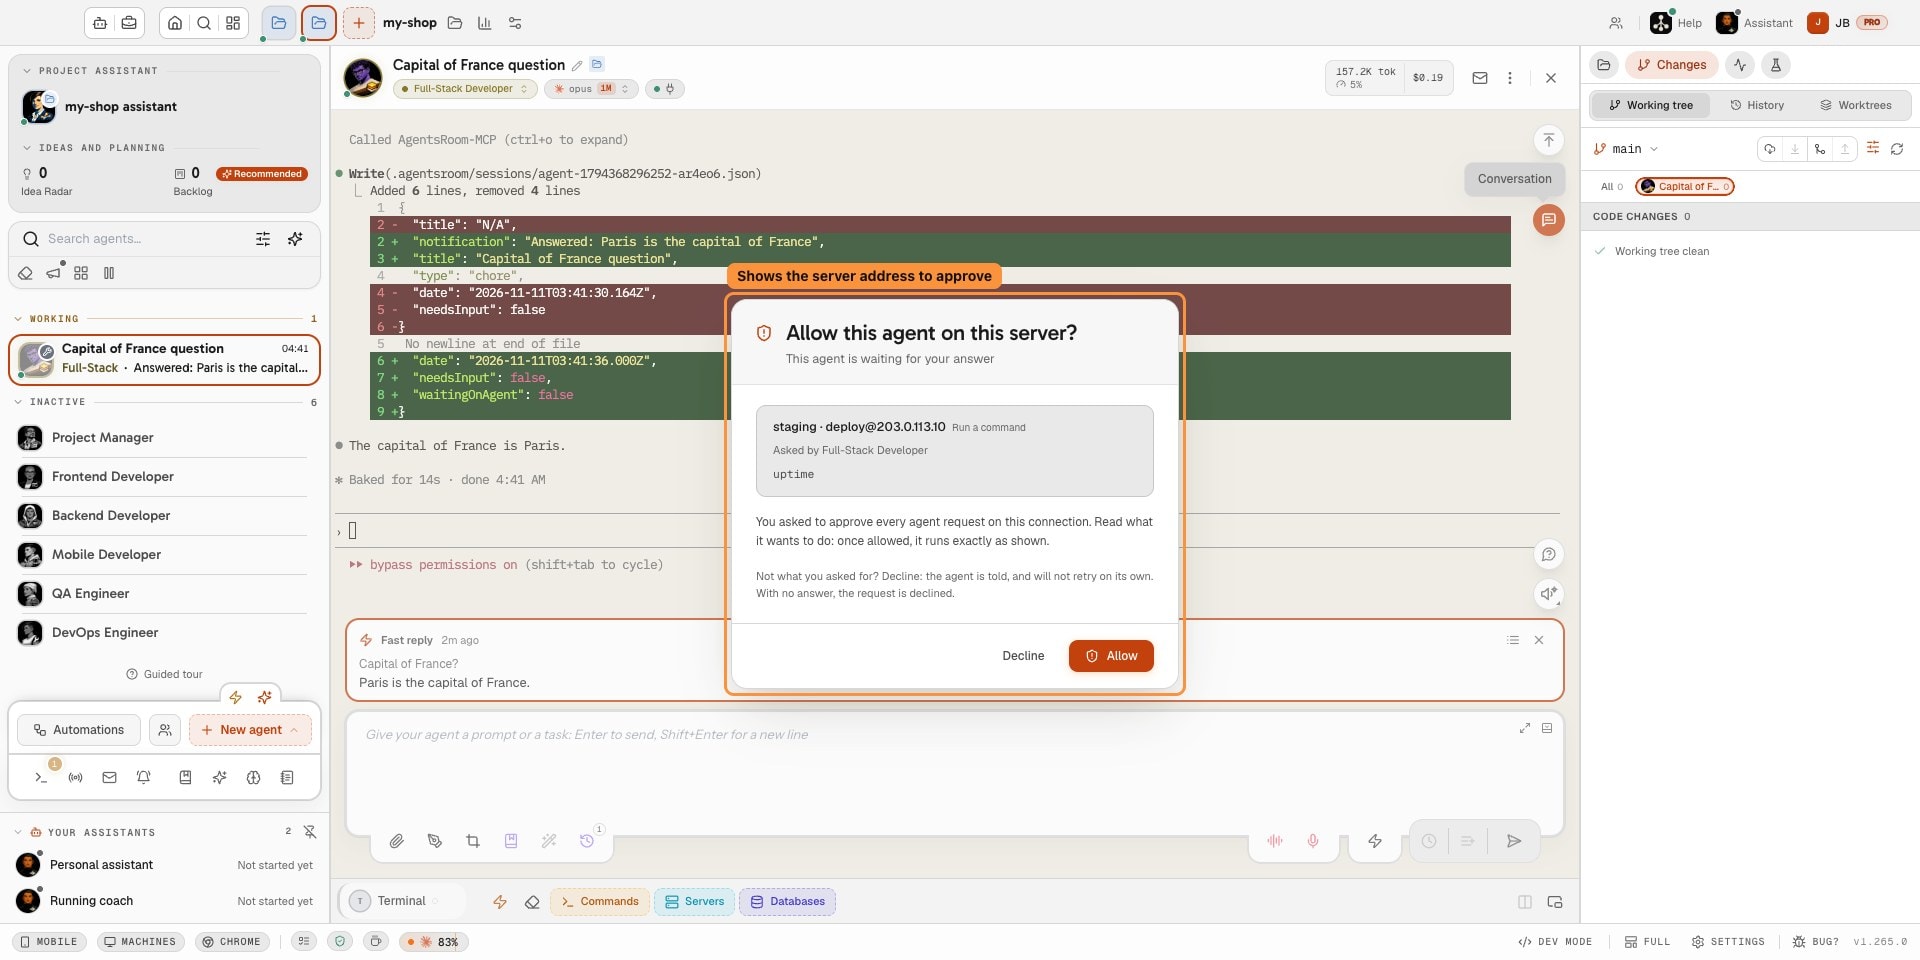
Sebelum agent menjalankan perintah di server yang dilindungi, kartu menunjukkan server mana yang ditargetkan. 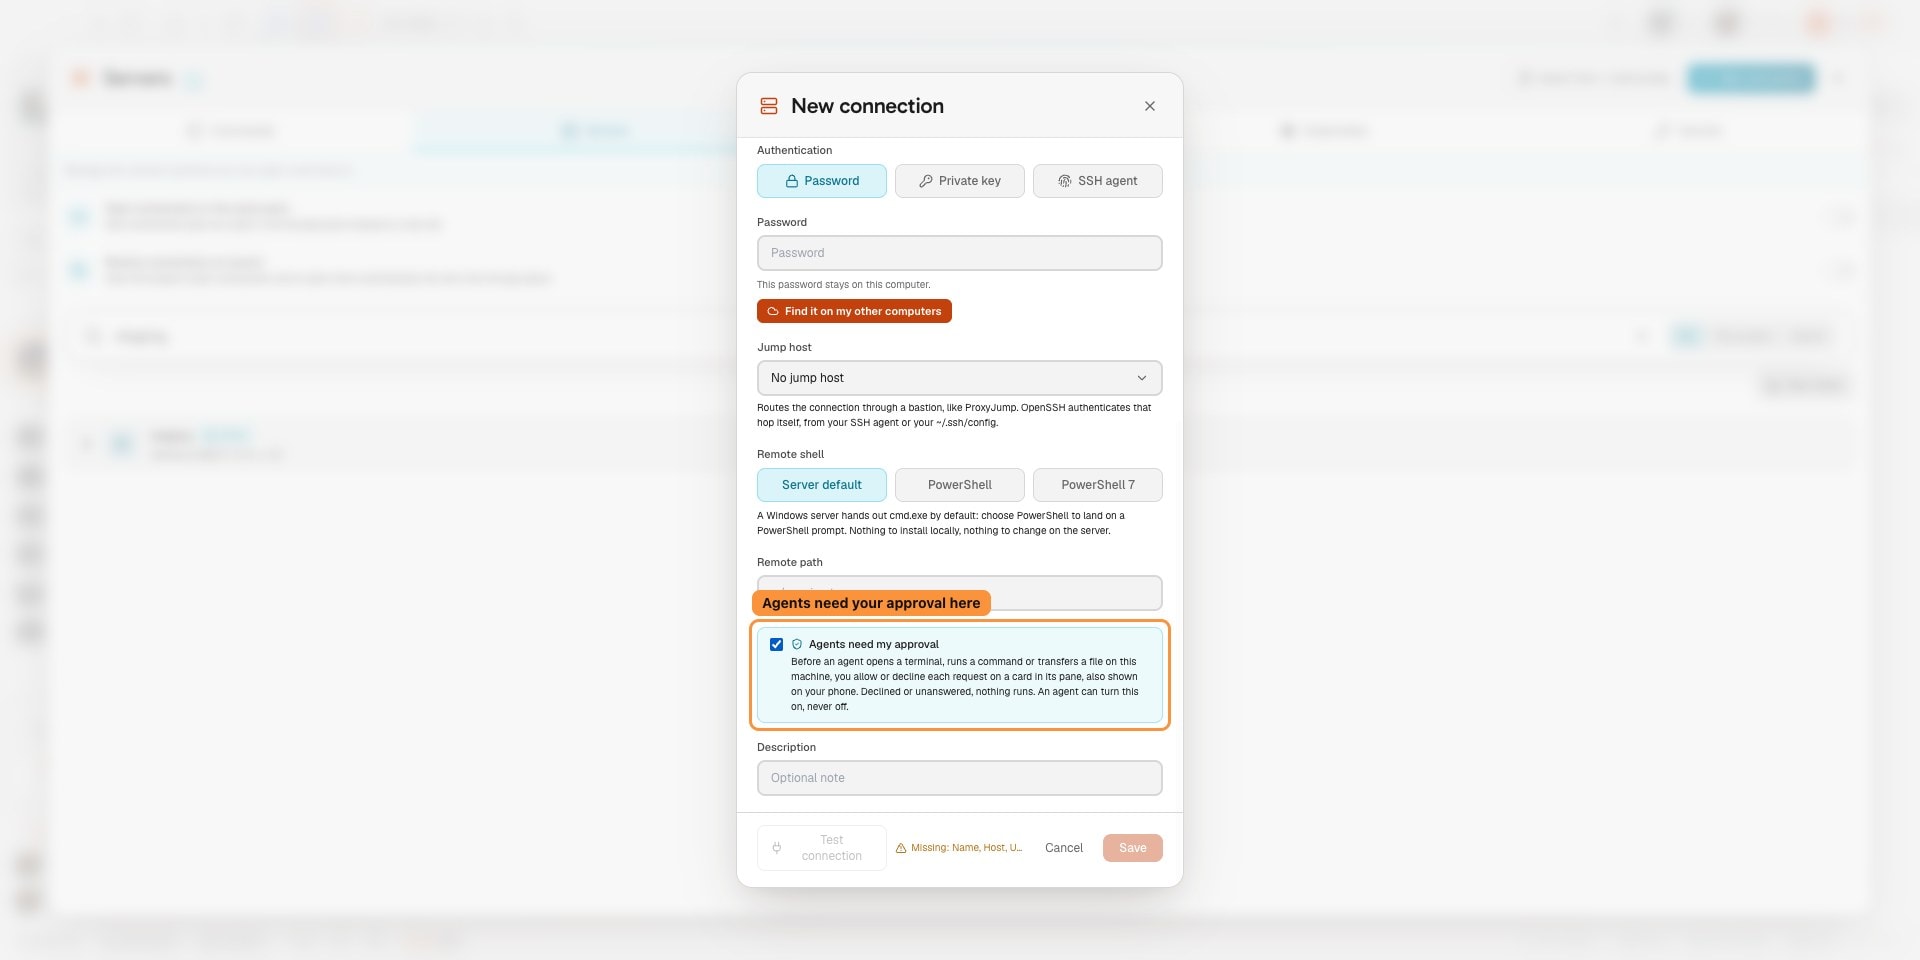
Buat agent meminta persetujuan Anda sebelum mereka terhubung ke server, menjalankan perintah, atau mentransfer file.
Kamu mungkin juga suka
RDS lewat AWS SSM
Jangkau instance Amazon RDS yang tidak punya endpoint publik, dari mesin Anda sendiri, lewat aws ssm start-session dan dokumen AWS-StartPortForwardingSessionToRemoteHost. Tidak ada bastion yang harus dirawat, tidak ada VPN, tidak ada aturan SSH masuk. AgentsRoom membuka sesinya pada sebuah port loopback dan menyambungkan klien databasenya lewat jalur itu. MySQL, PostgreSQL, SQL Server, dan MongoDB, jadi RDS MySQL, RDS PostgreSQL, RDS for SQL Server, Aurora, dan DocumentDB.
Koneksi Database
Simpan koneksi MySQL, PostgreSQL, SQL Server, MongoDB, SQLite, dan Google BigQuery Anda, jangkau database di subnet privat lewat terowongan SSH atau sesi AWS SSM, dan biarkan agen AI Anda menjalankan kueri lewat MCP. Baca-saja secara bawaan, satu pernyataan per panggilan, set hasil dibatasi, dan kata sandi tidak pernah sampai ke agen. Ekspor, impor, dan penyalinan dari satu database ke database lain untuk MySQL, PostgreSQL, dan MongoDB.
Pengelola Rahasia
Simpan kunci API, token, dan kata sandi di keychain sistem operasi Anda, rujuk sebagai {{secret:NAME}} di perintah dev dan lingkungan agen, lalu biarkan AgentsRoom menggantinya dengan nilai asli saat peluncuran. Agen melihat namanya, tidak pernah nilainya, dan tidak ada yang disinkronkan ke server.
Impor repositori
Sambungkan GitHub atau GitLab, telusuri repositori yang benar-benar bisa Anda akses, dan clone beberapa sekaligus. Masing-masing menjadi proyek dengan agen coding AI-nya sendiri. Instans GitLab self-hosted didukung.
Terminal Dev
Pengelola terminal dan peluncur proses per proyek. Jalankan backend, frontend, dan worker dengan satu klik, secara lokal atau di server jarak jauh lewat SSH.
Kendali Agen Jarak Jauh
Kendalikan agen coding AI-mu dari ponsel. Kendalikan terminal, proyek, dan prompt di komputer atau server jarak jauhmu dari iOS dan Android.
Terowongan Localhost (Pratinjau Langsung)
Terowongan aman bawaan yang mengekspos server dev lokal atau jarak jauh sebagai URL HTTPS publik. Pratinjau pekerjaanmu yang sedang berlangsung dari mana saja.
Multi-Proyek, Multi-Agen
Jalankan banyak proyek dan banyak agen AI secara paralel, lokal dan jarak jauh, dari satu pusat komando visual.
































Bawa Agen AI-mu ke Server Jarak Jauh
Unduh AgentsRoom, simpan koneksi SSH-mu, dan jalankan Claude Code, Codex, atau Antigravity CLI di VPS atau server jarak jauh mana pun lewat terminal bawaan.
Aplikasi pendamping: pantau agen Anda saat bepergian
Gunakan Claude, Codex, Antigravity CLI, atau penyedia AI lainnya.
Kirim bug dan permintaan langsung ke backlog publik Anda.
Agen yang dibaca seperti percakapan
Setiap agen punya peran, wajah, dan utas yang Anda baca seperti aplikasi pesan.
